Inicio
» LINUX
»
Cómo hacer una copia de seguridad del gestor de arranque de Linux en una unidad USB.
Cómo hacer una copia de seguridad del gestor de arranque de Linux en una unidad USB.
Guarda la configuración de GRUB y los archivos de arranque en una unidad USB; en sistemas UEFI, guarda también los archivos EFI y una lista de entradas de firmware. Estas son referencias de recuperación, no una imagen completa del disco. Si falta el código de inicio, usa un medio de rescate de Linux para reinstalar GRUB y configurar el arranque correctamente.
Lo que cubre una copia de seguridad de GRUB
Las distribuciones suelen generar el menú a partir de /etc/default/gruby /etc/grub.d/, con archivos de soporte en /boot/grubo /boot/grub2. Debian documenta grub.cfgcomo se genera, así que restaura la configuración y vuelve a generarlo. El GRUB de la BIOS puede usar MBR más sectores integrados; UEFI usa archivos en una partición del sistema EFI (ESP) FAT y entradas de arranque en variables de firmware.
Realiza una copia de seguridad de GRUB en una unidad USB.
1. Monta la unidad USB e identifica el modo de arranque.
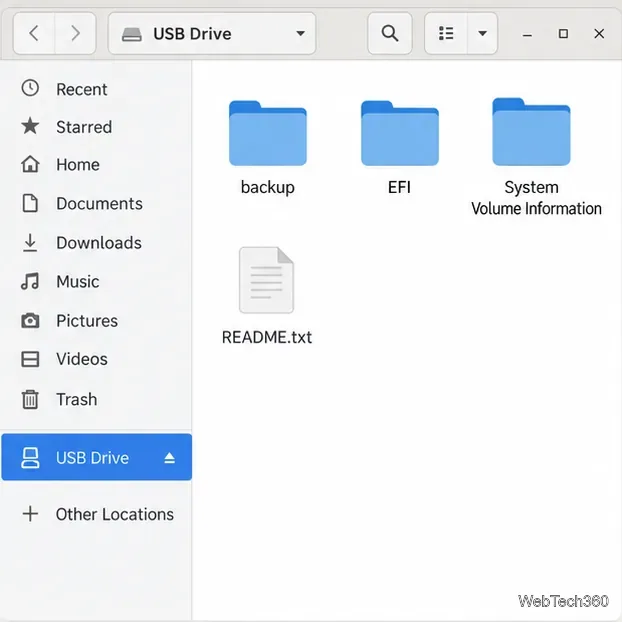
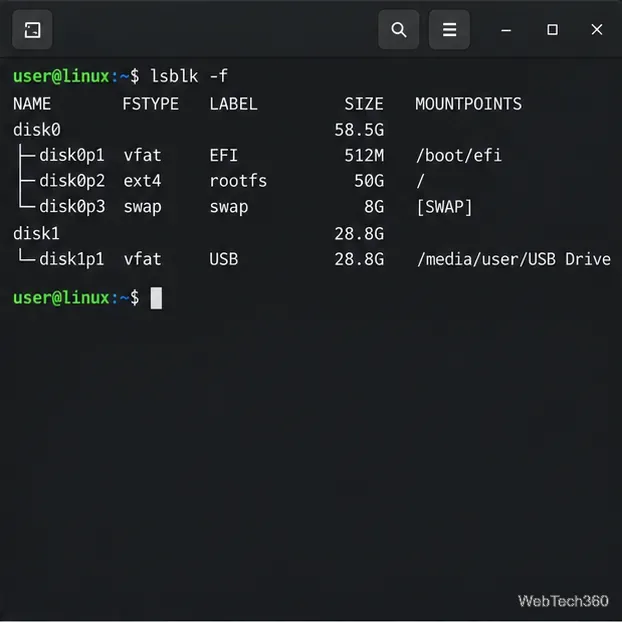
Conecte una unidad USB, ábrala en el administrador de archivos y anote su ubicación de montaje. Luego, liste los discos y verifique cómo se inició el sistema actual:
lsblk -o NAME,SIZE,FSTYPE,LABEL,UUID,MOUNTPOINTS
findmnt /
if [ -d /sys/firmware/efi ]; then echo UEFI; else echo BIOS; fi
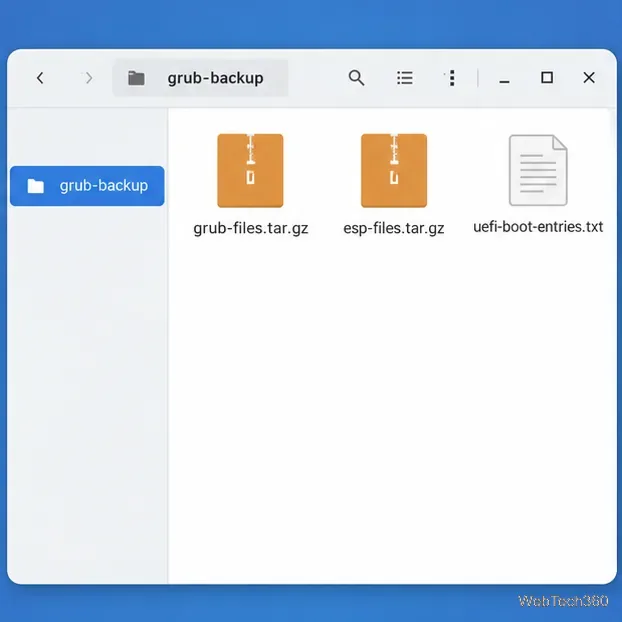
Un volumen USB montado es el destino de los archivos de copia de seguridad.
Utilice el tamaño, el sistema de archivos, la etiqueta y el punto de montaje para distinguir las unidades USB de los discos internos. Los nombres /dev/sdapueden cambiar y la partición raíz no siempre es el disco de destino del gestor de arranque de la BIOS.
Utilice los detalles del dispositivo para localizar la unidad ESP y la unidad extraíble.
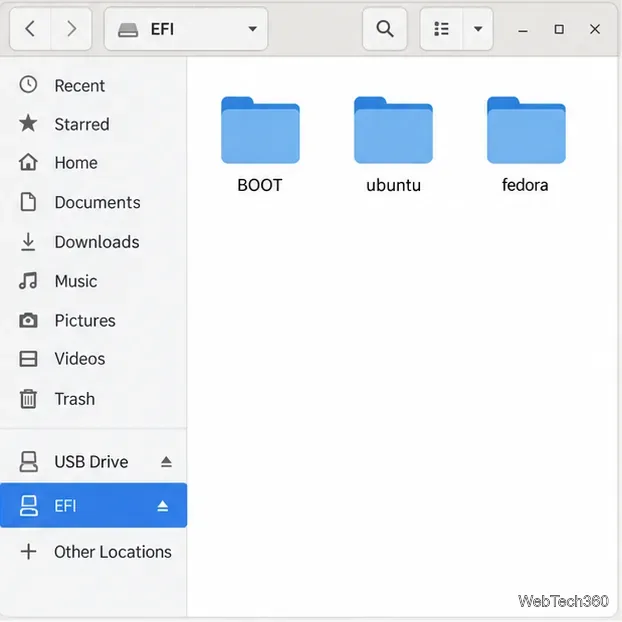
En los sistemas UEFI, identifique la partición del sistema EFI (ESP) en la salida. A menudo es FAT32, con un punto de montaje como /boot/efi, /efi, o /boot. Normalmente contiene un EFIdirectorio.
2. Archivar la configuración de GRUB y los archivos de soporte.
Reemplaza la ruta USB de ejemplo con el punto de montaje que encontraste. Mantén las comillas alrededor de las rutas que contengan espacios.
USB="/media/$USER/USB_LABEL"
BACKUP="$USB/grub-backup"
sudo mkdir -p "$BACKUP"

paths=(etc/default/grub etc/grub.d)
for p in etc/default/grub.d boot/grub boot/grub2; do
  [ ! -e "/$p" ] || paths+=("$p")
done
sudo tar -C / -czf "$BACKUP/grub-files.tar.gz" "${paths[@]}"
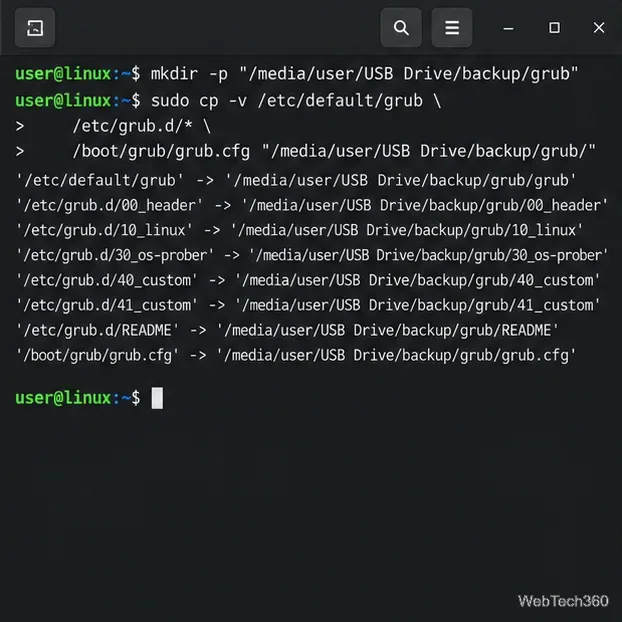
Guarda juntos la configuración de GRUB, los scripts de menú y los archivos de arranque existentes.
El archivo conserva los permisos de Linux incluso en sistemas de archivos USB que no los admiten. Incluye los directorios GRUB opcionales que se encuentran en esta instalación.
3. En UEFI, guarde los archivos EFI y las entradas del firmware.
Establézcalo ESPen el punto de montaje que identificó; este ejemplo usa /boot/efi. El archivo incluye archivos de otros proveedores si comparten el EFIdirectorio.
ESP="/boot/efi"
sudo tar -C "$ESP" -czf "$BACKUP/esp-files.tar.gz" EFI
sudo efibootmgr -v | sudo tee "$BACKUP/uefi-boot-entries.txt" >/dev/null
Una partición ESP compartida puede contener archivos de arranque para más de un sistema operativo.Mantenga la lista de entradas del firmware junto a los archivos de arranque guardados.
efibootmgr -vImprime los detalles de la entrada de arranque, no todas las configuraciones del firmware. Omita estos comandos en sistemas que solo utilizan BIOS.
4. Verifique la copia de seguridad y expulse la unidad.
tar -tzf "$BACKUP/grub-files.tar.gz" | head
[ ! -f "$BACKUP/esp-files.tar.gz" ] || tar -tzf "$BACKUP/esp-files.tar.gz" | head
ls -lh "$BACKUP"
sync
Comprueba que los nombres y tamaños de los archivos sean correctos y, a continuación, expulsa la unidad USB antes de desconectarla. Mantén la copia de seguridad separada de la unidad USB de instalación en vivo, ya que podría borrarse al crear el medio de arranque.
Utilice la copia de seguridad después de un fallo de arranque.
5. Inicie una sesión en vivo en el modo de arranque del sistema instalado.
Si es posible, inicie Linux desde una unidad USB de recuperación o en modo UEFI o BIOS heredado. Identifique /bootnuevamente la partición raíz, cualquier partición independiente y la partición ESP; los nombres de los dispositivos pueden variar.
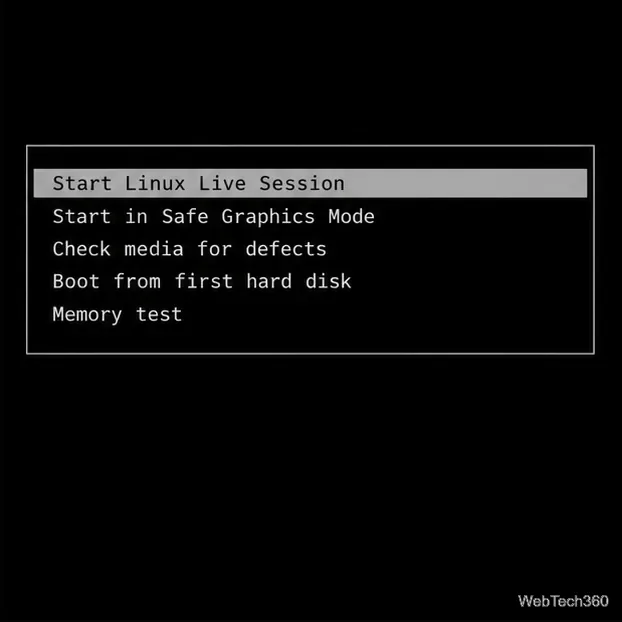
Una sesión en directo proporciona herramientas para inspeccionar y reparar la instalación.
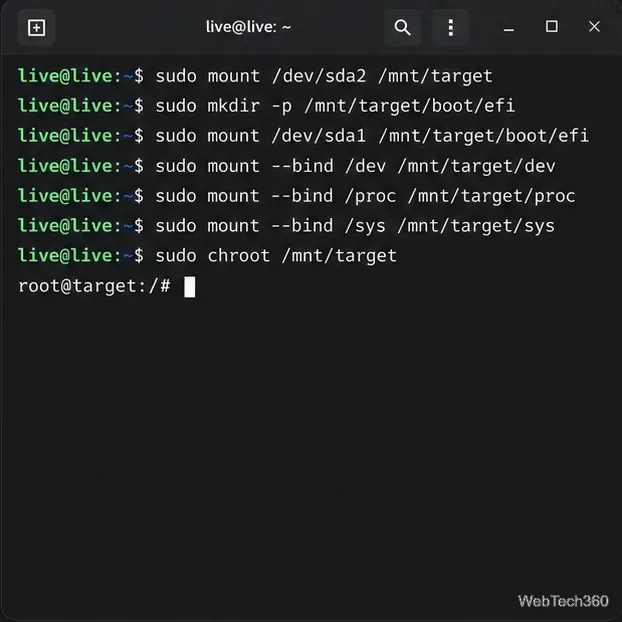
Monta el sistema instalado en una ubicación temporal, como por ejemplo /mnt/target, con particiones de arranque separadas montadas en sus rutas correspondientes. Sigue las instrucciones de tu distribución para conocer los comandos exactos de partición y chroot.
Monte las particiones instaladas antes de ejecutar los comandos de reparación en un entorno chroot.
6. Restaure la configuración de forma selectiva y, a continuación, repare GRUB.
Después de montar la raíz instalada y cualquier /bootpartición separada, restaure el archivo solo si proviene de esta instalación y versión:
sudo tar -xzf "/path/to/grub-backup/grub-files.tar.gz" -C /mnt/target
Sustituya la ruta de ejemplo por la ubicación real de la unidad USB. No extraiga el archivo EFI a través de una partición ESP compartida; siga los pasos de reinstalación de la distribución para recrear los archivos de arranque y la entrada del firmware. El arranque seguro puede requerir paquetes GRUB y de compatibilidad firmados.
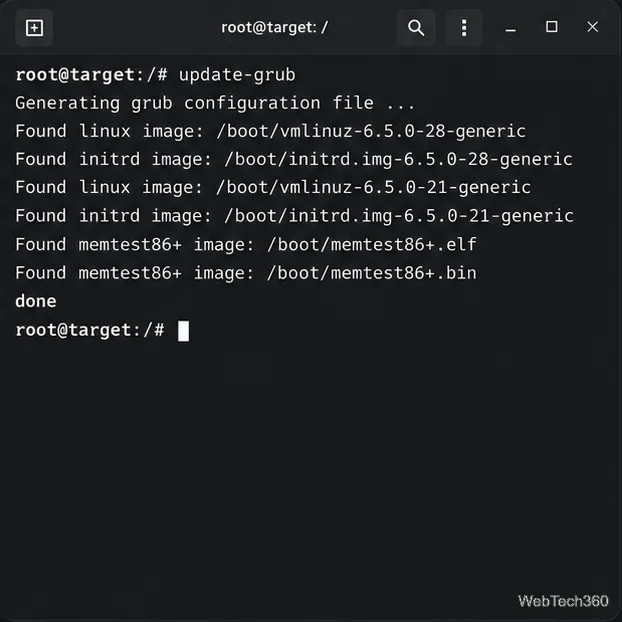
En el entorno chroot, regenere el menú utilizando el comando y la ruta de salida de su distribución. Debian y Ubuntu suelen usar update-grub; otros documentan grub-mkconfigo grub2-mkconfig. Si falta el código de inicio, reinstale GRUB para el disco BIOS o la partición UEFI correctos. Verifique el destino antes de grub-install.
Vuelva a generar el menú a partir de la instalación reparada después de restaurar la configuración.
¿Por qué no restaurar solo los primeros 512 bytes?
Una copia de un solo sector no incluye la imagen integrada de BIOS GRUB ni la partición de arranque de la BIOS. El primer sector también contiene datos de la tabla de particiones, por lo que restaurar una copia antigua puede dañar un disco modificado. Los archivos UEFI y las entradas de firmware son independientes. Utilice este archivo como información de recuperación; conserve una imagen de disco completa probada para una reversión completa.