Inicio
» LINUX
»
Cómo instalar Google Chrome en Gooroom OS sin infringir las políticas de seguridad.
Cómo instalar Google Chrome en Gooroom OS sin infringir las políticas de seguridad.
Instalar Google Chrome en Gooroom OS es técnicamente similar a instalarlo en Debian, pero primero hay una pregunta adicional que responder: ¿se trata de una instalación de Gooroom común o de un equipo gestionado centralmente y con medidas de seguridad reforzadas? Esta distinción es más importante que el comando de Chrome en sí.
A partir de octubre de 2026, el proyecto Gooroom enumera Gooroom 4.5 como su versión común 4.x actual. Sus notas de lanzamiento muestran una ISO amd64, kernel de Linux 6.1, APT 2.6.1 y paquetes basados en Debian 12. El proyecto también documenta la protección de integridad de ejecutables y la administración centralizada como capacidades de seguridad opcionales. Es importante destacar que la ISO común pública está documentada como no incluyendo las características de refuerzo de seguridad de Gooroom por defecto, aunque las organizaciones pueden agregarlas. Consulte la página de descarga oficial de Gooroom , las notas de lanzamiento de Gooroom 4.5 y la descripción general de seguridad de Gooroom .
Por lo tanto, esta guía utiliza un enfoque que preserva las políticas: primero verifique la máquina, instale solo el paquete Debian firmado por Google si se permite la instalación local, mantenga habilitadas las protecciones de Gooroom y deténgase si la política de administración bloquea el paquete.
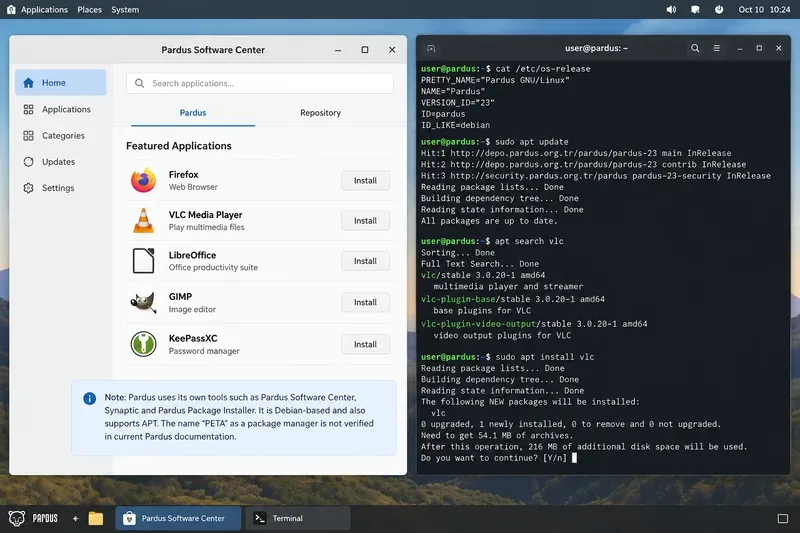
Ilustración del escritorio de Gooroom OS. El tema exacto del escritorio puede variar según la versión o la organización.
Lo que necesitas saber antes de instalar Chrome
APT es el gestor de paquetes que utilizan los sistemas de la familia Debian para instalar software y resolver dependencias. Un paquete .deb es el formato de paquete de software utilizado por Debian y las distribuciones compatibles. Gooroom 4.5 incluye APT, y Google ofrece soporte oficial para Chrome en Debian 10 de 64 bits o posterior, por lo que el formato del paquete es técnicamente compatible con la base actual de Gooroom 4.x.
Eso no significa automáticamente que estés autorizado a instalarlo. Gooroom fue diseñado para entornos de trabajo seguros, y su documentación oficial describe la protección de ejecutables que verifica las firmas y puede impedir la ejecución de programas no autorizados. También proporciona administración centralizada de los dispositivos. En un equipo propiedad de la organización, estos controles forman parte del diseño de seguridad, no son un fallo que se pueda eludir.
Acción: antes de descargar cualquier archivo en un dispositivo de trabajo, escolar, gubernamental, de defensa o de cualquier otra índole, confirme que se permiten navegadores de terceros y repositorios de paquetes externos. Si su organización requiere que el software provenga de un repositorio interno o de una instalación administrada, utilice esa opción.
Paso 1: Confirma tu versión de Gooroom y la arquitectura de tu CPU.
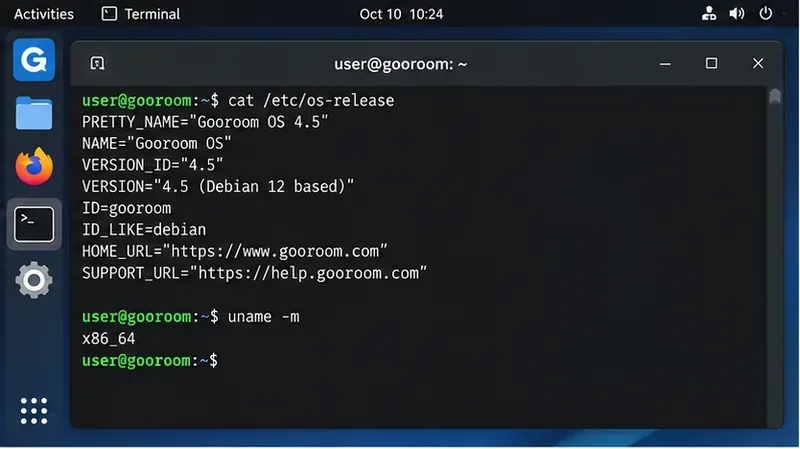
Abre la terminal e inspecciona el sistema operativo y la arquitectura. Estos comandos solo leen información del sistema:
cat /etc/os-release
uname -m
En la imagen común oficial de Gooroom 4.5, debería estar en la ruta amd64/x86-64. Si uname -maparece un error x86_64, elija el paquete .deb de Debian/Ubuntu de 64 bits de Google. No dé por sentado que una imagen o paquete diseñado para otra arquitectura de CPU funcionará.
Utilice la terminal para confirmar la versión de Gooroom instalada y la arquitectura de la CPU antes de seleccionar un paquete de Chrome.
Un error común es creer que "basado en Debian" significa que todos los paquetes de Debian son automáticamente seguros o cumplen con las políticas. La compatibilidad y la autorización son cuestiones distintas. Un paquete puede instalarse correctamente, pero aun así infringir la política de software aprobado de la organización.
Paso 2: Compruebe si el punto final parece estar gestionado.
No existe un único comando universal para el usuario final que demuestre si un dispositivo Gooroom está o no administrado. Las organizaciones pueden personalizar Gooroom y los detalles de implementación de GPMS pueden variar. Sin embargo, puede obtener información sin cambiar nada:
Estos comandos muestran los paquetes y servicios instalados que contienen el nombre Gooroom. Su resultado es meramente informativo; la presencia o ausencia de un paquete en particular no constituye una prueba definitiva del estado de administración.
Acción: si el dispositivo está registrado en una organización o no está seguro de si el software está en la lista de permitidos, pregunte al administrador si Google Chrome está aprobado. No desactive la protección de ejecutables, el arranque seguro, los agentes de directivas ni los servicios de Gooroom solo para que la instalación se complete correctamente.
Evite descargar versiones modificadas de Chrome desde portales de software, servidores espejo aleatorios o scripts que añadan claves de firma desconocidas. En un sistema centrado en la seguridad, reducir el número de fuentes de confianza es especialmente importante.
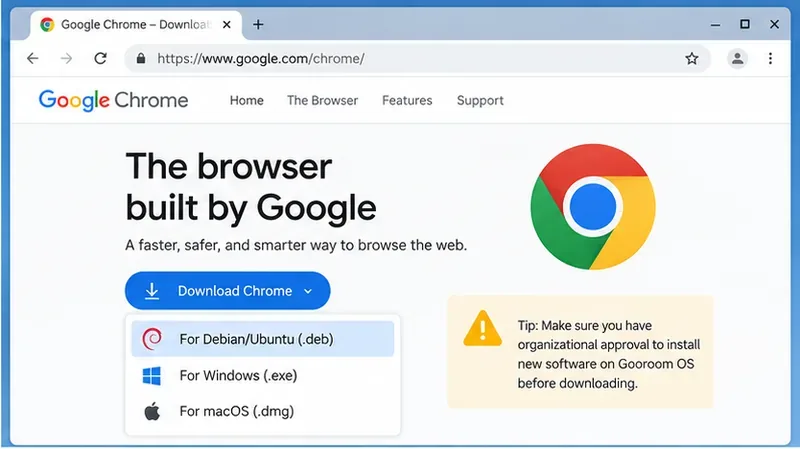
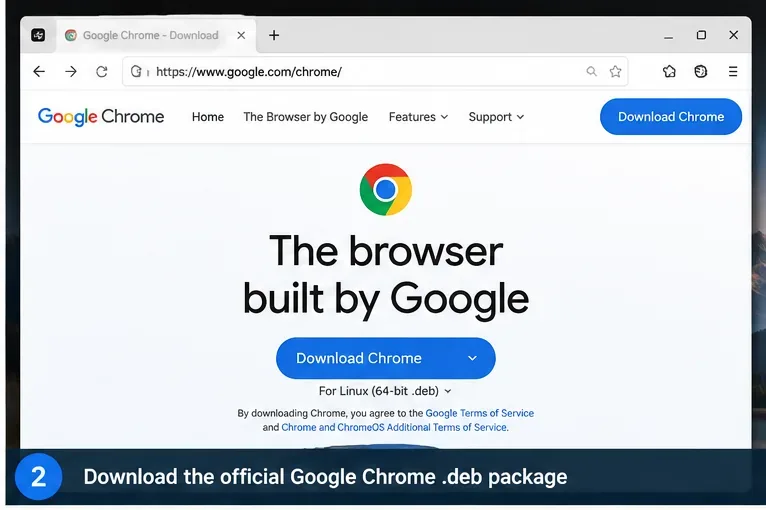
Seleccione la compilación .deb de Debian/Ubuntu desde la página oficial de descargas de Chrome de Google.Google proporciona un paquete Debian/Ubuntu para sistemas Linux de 64 bits compatibles.
Paso 4: Instale el archivo .deb descargado con APT.
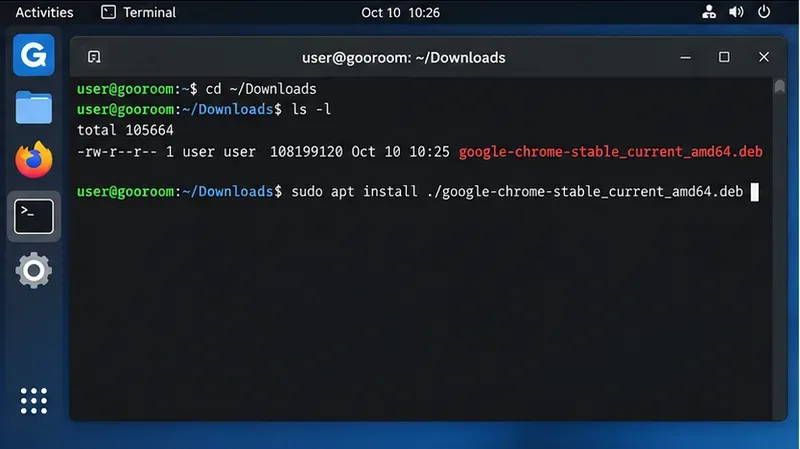
Para una instalación estándar de Gooroom 4.5 amd64, el archivo descargado normalmente tiene un nombre similar a google-chrome-stable_current_amd64.deb. Confirme que el archivo está presente:
cd ~/Downloads
ls -lh google-chrome*.deb
Antes de instalarlo, asegúrese de que el paquete de Chrome descargado se encuentre en su carpeta de Descargas.
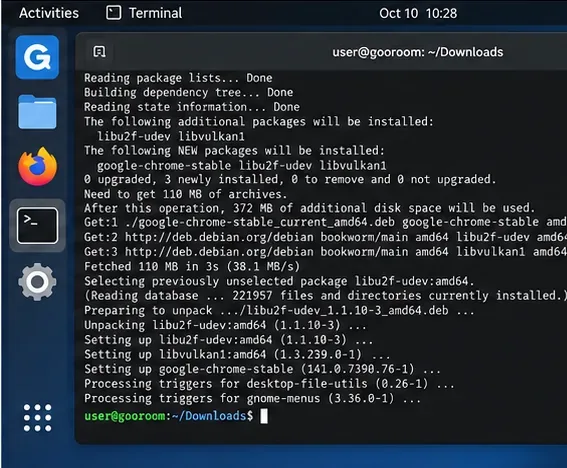
El uso de apt install ./package.debAPT permite resolver las dependencias de los repositorios configurados. Necesitará una contraseña de administrador. Lea el resumen de la transacción antes de aceptarla. Si APT informa que la operación está bloqueada por la política, la protección de ejecutables o privilegios insuficientes, deténgase. Esta es una decisión de política que debe resolver con el administrador, no un motivo para deshabilitar los controles de seguridad.
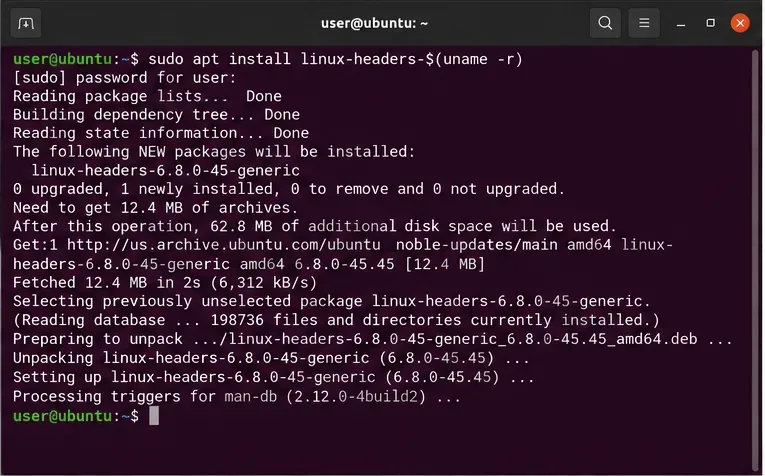
APT instala Chrome y resuelve las dependencias necesarias desde los repositorios configurados del sistema.
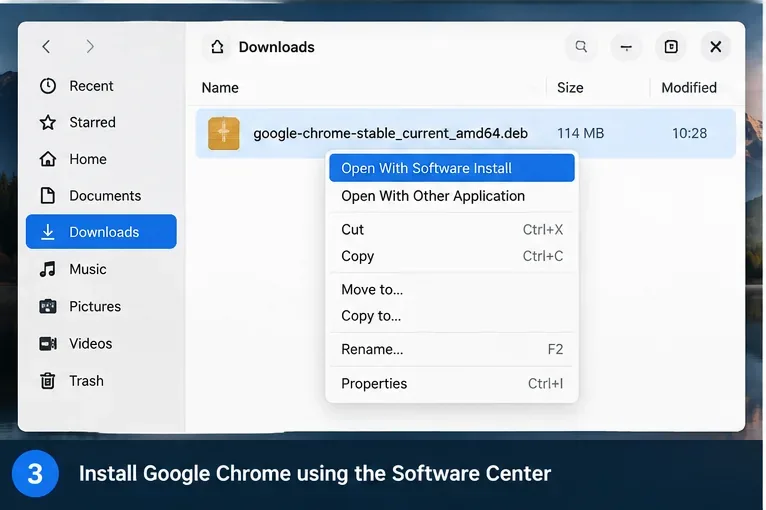
Alternativa con interfaz gráfica de usuario (GUI), cuando su compilación proporciona un instalador de paquetes.
Algunas versiones de escritorio de Gooroom pueden asociar archivos .deb con un instalador gráfico. Si la suya lo hace, al abrir el paquete descargado podría aparecer una acción de instalación y solicitarle su contraseña de administrador. Dado que las aplicaciones de escritorio varían según la versión de Gooroom y la configuración de la organización, el método de terminal descrito anteriormente es la referencia más fiable.
Si tu compilación de Gooroom incluye un instalador de paquetes gráfico, puedes abrir el archivo .deb descargado desde allí en lugar de usar la terminal.
Paso 5: Entender qué sucede con las actualizaciones
Google documenta que al instalar Chrome en Linux, normalmente se agrega el repositorio de software de Google para que el gestor de paquetes pueda mantener Chrome actualizado. Google también publica las claves de firma de Linux que se utilizan para verificar sus paquetes. Puedes consultar los detalles oficiales en la página de repositorios de software de Google para Linux .
Esto resulta conveniente en un ordenador personal no administrado, ya que las actualizaciones de seguridad del navegador pueden llegar mediante las actualizaciones de paquetes habituales. Sin embargo, en un punto final de Gooroom con una administración estricta, un repositorio externo puede requerir aprobación. Algunas organizaciones replican internamente los paquetes aprobados o implementan versiones corregidas mediante la administración de puntos finales.
Acción: no suprima las actualizaciones de Chrome solo para evitar una regla del administrador. Si los repositorios externos están prohibidos, pídale al administrador que proporcione Chrome a través del canal de software autorizado. Google documenta métodos para que los administradores controlen las actualizaciones de Linux, pero estas son decisiones de implementación, no una solución para los usuarios finales. Consulte la documentación de Google sobre la gestión de actualizaciones de Linux .
Paso 6: Inicie Chrome y verifique tanto el estado del navegador como el de la política.
Inicie Chrome desde el menú de aplicaciones o ejecute:
google-chrome
Puedes confirmar la compilación instalada con:
google-chrome --version
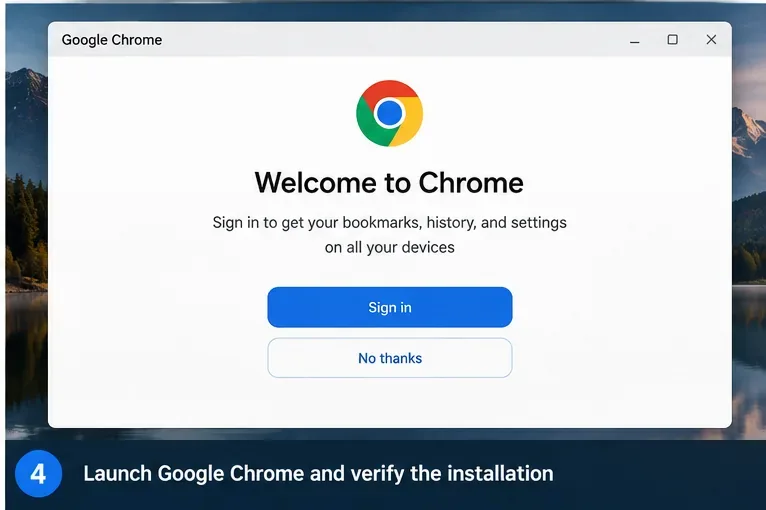
Tras la instalación, inicie Chrome y compruebe que el navegador se abre con normalidad.
Para políticas empresariales específicas de Chrome, ingrese chrome://policyen la barra de direcciones. En Linux, los administradores también pueden implementar archivos JSON de políticas de Chrome en ubicaciones como /etc/opt/chrome/policies/managed. Google documenta este modelo en su guía de administración de políticas de Chrome .
No confunda las políticas de Chrome con las políticas del sistema operativo Gooroom. chrome://policyInforma sobre la política del navegador conocida por Chrome; no prueba que no existan la protección de ejecutables de Gooroom, las reglas GPMS, los controles de red u otras restricciones de punto final.
Qué hacer cuando falla la instalación
“Permiso denegado” o sin acceso sudo
Tu cuenta no está autorizada para instalar paquetes del sistema. En un equipo administrado por la organización, este comportamiento es normal. Solicita al administrador que implemente Chrome en lugar de intentar obtener o eludir privilegios elevados.
El paquete se instala, pero Chrome no se ejecuta.
En una implementación reforzada de Gooroom, la protección de ejecutables puede bloquear programas no autorizados o no aprobados. La documentación oficial de Gooroom describe explícitamente el bloqueo de programas instalados sin autorización. No desactive esta protección. Capture el mensaje de error y envíelo al administrador para que el paquete pueda ser aprobado mediante el proceso habitual de la organización.
APT informa de un error en la clave de firma o en el repositorio.
No intente eludir la verificación de firmas marcando un repositorio no verificado como de confianza. Primero, confirme que el repositorio es el oficial de Google y compare la información de la clave de firma con la documentación del repositorio de Google. Los errores en la firma del paquete son señales de seguridad y no deben ignorarse.
Instalaste Chrome antes de revisar la política.
Si el equipo está administrado y Chrome no fue aprobado, notifique al administrador en lugar de intentar ocultar el cambio. En un equipo no administrado, Chrome se puede eliminar con sudo apt remove google-chrome-stable. En un equipo administrado, deje que el departamento de TI decida si la configuración del repositorio asociada también debe eliminarse o reemplazarse por una réplica interna.
Chrome o Gooroom Browser: ¿cuál deberías usar?
Gooroom ya incluye un navegador basado en Chromium diseñado en torno a su modelo de seguridad. La descripción general oficial de Gooroom detalla procesos de navegación diferenciados para navegadores de confianza y no de confianza, así como políticas de seguridad diferenciadas. Si bien Chrome puede seguir siendo necesario para una aplicación web empresarial específica, un flujo de trabajo de cuenta de Google, una extensión, una matriz de pruebas o un requisito de soporte del proveedor, no reemplaza automáticamente al navegador de Gooroom.
Para una instalación personal de Gooroom, usar Chrome es principalmente una cuestión de compatibilidad. En una implementación en un entorno de trabajo gestionado, la elección del navegador también depende de la arquitectura de seguridad. Si una aplicación funciona en el navegador de Gooroom, usar el navegador compatible con la organización suele reducir la complejidad del mantenimiento y las políticas. Si se requiere Chrome, la solución más limpia es una implementación aprobada por el administrador con actualizaciones y políticas de navegador configuradas de forma centralizada.
Lista de verificación para una instalación segura
Confirma la versión y la arquitectura de Gooroom antes de descargar un paquete.
Determine si el dispositivo final se gestiona de forma centralizada o si cuenta con medidas de seguridad reforzadas.
Utilice únicamente el paquete .deb oficial de Google para Debian/Ubuntu.
Instálelo con el gestor de paquetes habitual; no desactive las funciones de seguridad de Gooroom.
Verifique si la política de la organización permite agregar el repositorio de actualizaciones de Google.
Verifica que Chrome se inicie, se mantenga actualizable y reciba las políticas empresariales necesarias.
Si una política bloquea la instalación o la ejecución, deténgase y utilice la ruta de implementación aprobada por el administrador.
La regla más segura es simple: considere un bloqueo de política de Gooroom como una instrucción, no como un obstáculo. En un sistema Gooroom 4.5 no administrado, instalar el paquete .deb oficial de Google con APT es sencillo. En un equipo administrado, la instalación correcta es aquella que su organización puede aprobar, actualizar, auditar y respaldar.