Inicio
» MS OFFICE
»
Cómo configurar la sincronización LDAP/Active Directory en ONLYOFFICE
Cómo configurar la sincronización LDAP/Active Directory en ONLYOFFICE
Una buena integración de ONLYOFFICE con LDAP o Active Directory no termina cuando la conexión se guarda correctamente. El resultado deseado es más específico: que se importen los usuarios previstos, que sus nombres y direcciones de correo electrónico se asignen correctamente, que la pertenencia a grupos genere el modelo de acceso esperado, que los usuarios del dominio puedan iniciar sesión con sus credenciales de directorio y que los cambios posteriores en el directorio lleguen a ONLYOFFICE sin deshabilitar inesperadamente cuentas no relacionadas.
Esta guía utiliza el flujo de trabajo actual de ONLYOFFICE Workspace Server como ruta principal. ONLYOFFICE DocSpace también es compatible con LDAP, pero su navegación y algunos campos disponibles difieren; actualmente, la funcionalidad de LDAP en DocSpace está documentada como una característica del plan Business. Si utiliza DocSpace en lugar de Workspace, consulte la documentación de LDAP de ONLYOFFICE DocSpace correspondiente en lugar de asumir que todas las pantallas de Workspace son idénticas.
Para Workspace Server, la referencia principal es la guía de configuración LDAP de ONLYOFFICE Workspace vigente . Las capturas de pantalla que se muestran a continuación presentan vistas de configuración de los ajustes documentados; el espaciado y la navegación exactos pueden variar según la versión y la edición del producto ONLYOFFICE.
Cómo debería ser el éxito antes de empezar
Primero, defina el resultado esperado. Por ejemplo, supongamos que Active Directory contiene 420 empleados, pero solo los 180 usuarios que pertenecen al grupo OU=Staff,DC=example,DC=comONLYOFFICE deben ingresar. Además, desea que este ONLYOFFICE-Adminsgrupo tenga acceso administrativo, mientras que los empleados comunes sigan siendo usuarios estándar del portal.
Una configuración exitosa debe cumplir con todas estas comprobaciones:
El número de importaciones se aproxima al número esperado según el DN de usuario y el filtro configurados.
Los perfiles de usuario muestran el nombre, apellido, dirección de correo electrónico, cargo y demás valores asignados correctamente.
En ONLYOFFICE, los perfiles LDAP importados se marcan como gestionados por directorio.
Un usuario de prueba puede autenticarse con el formato de inicio de sesión de directorio configurado.
La pertenencia al grupo es correcta para varios usuarios de ejemplo, no solo para un administrador.
Tras una sincronización manual o programada, se produce un cambio de directorio controlado.
Los usuarios que no estén dentro del ámbito previsto no se verán deshabilitados inesperadamente.
Si no puede indicar el número esperado de usuarios, el número de grupos y dos o tres identidades de prueba antes de la importación, detenga el proceso y obtenga esos valores del administrador del directorio. Esto facilita mucho la validación, en comparación con basarse únicamente en un mensaje de estado verde.
Paso 1: Habilite la autenticación LDAP y elija la seguridad de transporte.
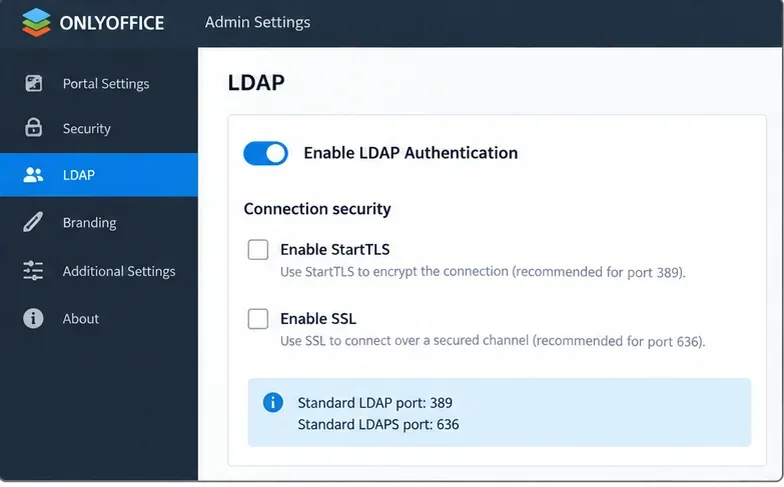
En ONLYOFFICE Workspace Server, abra el Panel de control, luego la página LDAP en Configuración del portal y habilite la autenticación LDAP. Las opciones de conexión documentadas son LDAP estándar, StartTLS o SSL/LDAPS. StartTLS normalmente usa el puerto 389, mientras que SSL/LDAPS usa el puerto 636.
Primero, habilite la autenticación LDAP y, a continuación, seleccione el método de transporte que coincida con el servidor de directorio. Los valores predeterminados documentados son el puerto 389 para LDAP o StartTLS y el puerto 636 para SSL/LDAPS.
Utilice el transporte cifrado siempre que su política de directorio lo permita. Una conexión LDAP en texto plano que funcione no equivale a un resultado listo para producción si las credenciales o los datos del directorio atraviesan una red no confiable.
Verificación de calidad: confirme con el administrador del directorio si el servidor espera StartTLS en el puerto 389 o LDAPS en el puerto 636, y si el host de ONLYOFFICE confía en la cadena de certificados del servidor de directorio.
Paso 2: Configure el servidor, el DN del usuario, el filtro y el atributo de inicio de sesión.
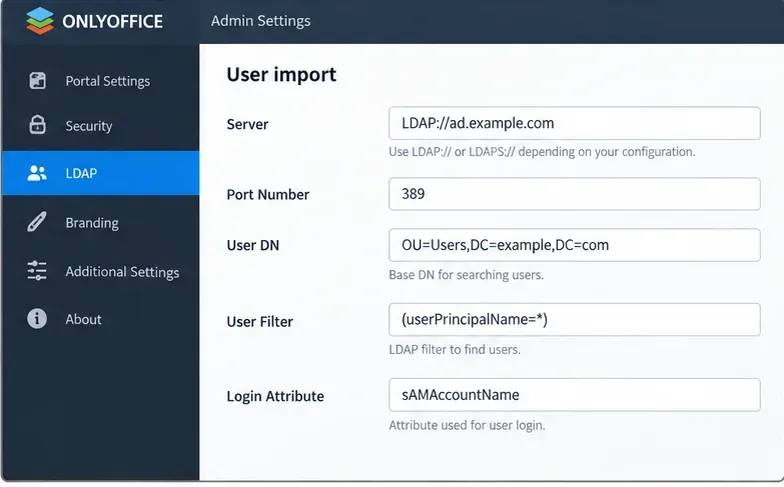
Los campos principales de importación de usuarios determinan tanto quién es visible para ONLYOFFICE como la forma en que esos usuarios inician sesión. Para Active Directory, ONLYOFFICE documenta estos valores predeterminados:
Filtro de usuario:(userPrincipalName=*)
Atributo de inicio de sesión:sAMAccountName
El DN de usuario es el punto de partida para la búsqueda en el directorio. Un DN amplio, como el DC=example,DC=comque busca en un árbol más grande, y un DN más específico, como el OU=Staff,DC=example,DC=comque limita el alcance antes de aplicar el filtro, permiten realizar búsquedas en el directorio.
Para Active Directory, defina la base de búsqueda deliberadamente y utilice el (userPrincipalName=*)filtro documentado sAMAccountNamecomo atributo de inicio de sesión, a menos que el diseño de su directorio requiera algo diferente.
Un problema común de calidad consiste en comenzar con el directorio completo por conveniencia, para luego intentar excluir las cuentas de servicio y probar las identidades con un filtro complejo. Si las unidades organizativas ya separan la población objetivo, utilice el DN de usuario estable más específico que represente el ámbito de negocio.
Control de calidad: compare la población esperada de ese DN y fíltrala con las personas a las que realmente pretende dar acceso. Si el alcance es incorrecto, corríjalo antes de importar.
Paso 3: Mapee cuidadosamente los atributos del usuario.
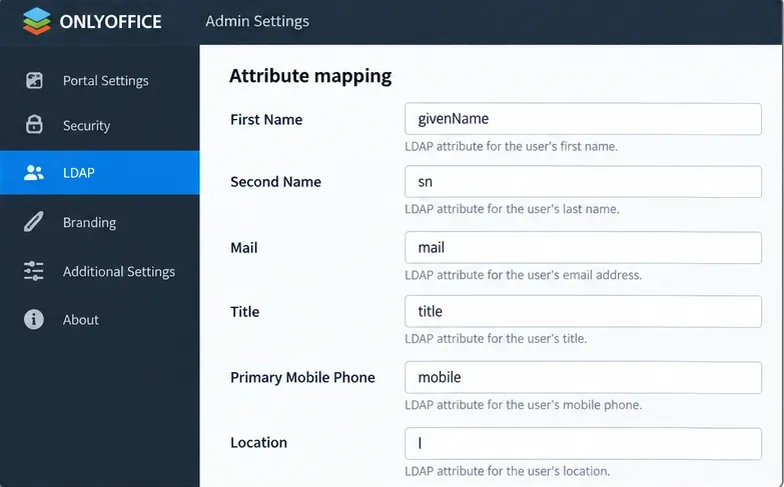
ONLYOFFICE permite que los atributos del directorio completen campos del portal como Nombre, Apellido, Correo electrónico, Cargo, Teléfono móvil principal y Ubicación. Los nombres exactos de los atributos dependen de su esquema LDAP. En Active Directory, algunos ejemplos comunes incluyen givenName, sn, mail, title, y mobile.
Asigna los campos del portal a los atributos que realmente aparecen en tu directorio. Una asignación técnicamente válida sigue siendo deficiente si la mayoría de los perfiles importados terminan vacíos o con información engañosa.
El correo electrónico merece especial atención. ONLYOFFICE indica que la dirección de correo electrónico del portal se obtiene del atributo de correo electrónico; si este no está presente, se puede generar una dirección a partir del atributo de inicio de sesión y el dominio LDAP. Asimismo, señala que un usuario del portal existente con la misma dirección de correo electrónico puede sincronizarse con el usuario LDAP.
Control de calidad: antes de la importación, inspeccione al menos cinco registros representativos del directorio, incluyendo un administrador, un empleado normal y un usuario de una unidad organizativa diferente. Verifique que los atributos asignados se completen de forma coherente.
Paso 4: Decide si realmente necesitas la sincronización de grupo.
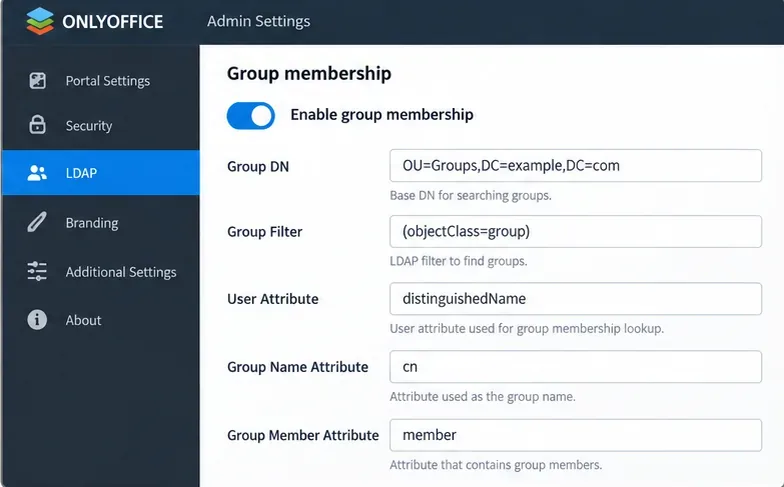
Habilite la pertenencia a grupos solo cuando ONLYOFFICE deba importar grupos LDAP y utilizarlos para la organización o los permisos del portal. Para Active Directory, ONLYOFFICE documenta lo siguiente:
Filtro de grupo:(objectClass=group)
Atributo de usuario:distinguishedName
Atributo de miembro del grupo:member
La configuración de grupos de Active Directory debe coincidir con la forma en que su directorio representa la pertenencia. El atributo de nombre de grupo también debe coincidir con su esquema; cneste es un ejemplo común, no un requisito universal.
ONLYOFFICE documenta un comportamiento importante: cuando se habilita la importación de grupos, solo se agregan los usuarios que pertenecen al menos a un grupo seleccionado. Esto puede ser útil para definir el alcance del acceso, pero también puede sorprender a los administradores que esperan que el nombre distintivo del usuario (DN) sea el único criterio para controlar la importación.
Verificación de calidad: seleccione tres usuarios: uno perteneciente a un grupo incluido, uno perteneciente a varios grupos y uno ajeno a todos los grupos importados. Prediga el resultado antes de sincronizar y, a continuación, compare el resultado real.
Paso 5: Asignar derechos administrativos de forma conservadora
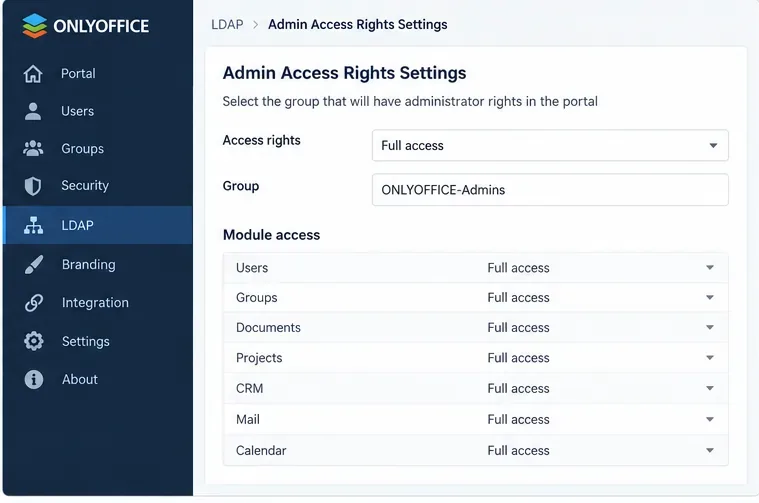
Workspace Server puede asignar el acceso administrativo a grupos LDAP. Esto resulta práctico para la administración centralizada, pero también implica que los cambios en los grupos del directorio pueden alterar los privilegios del portal.
Conceda derechos administrativos derivados de LDAP a un grupo de directorio específico y estrictamente controlado, en lugar de a un grupo amplio de empleados.
Empiece con el grupo administrativo más pequeño que se ajuste a su modelo operativo. Verifique tanto la pertenencia como el comportamiento de los grupos anidados en su propio directorio antes de utilizarlo para el acceso privilegiado.
Control de calidad: confirme que el administrador previsto recibe los permisos esperados y que un usuario importado común no los recibe. Si los privilegios son más amplios de lo esperado, detenga el proceso y corrija el grupo de directorios o la asignación antes de implementar la configuración.
Paso 6: Configurar la cuenta de lectura y el mensaje de bienvenida opcional.
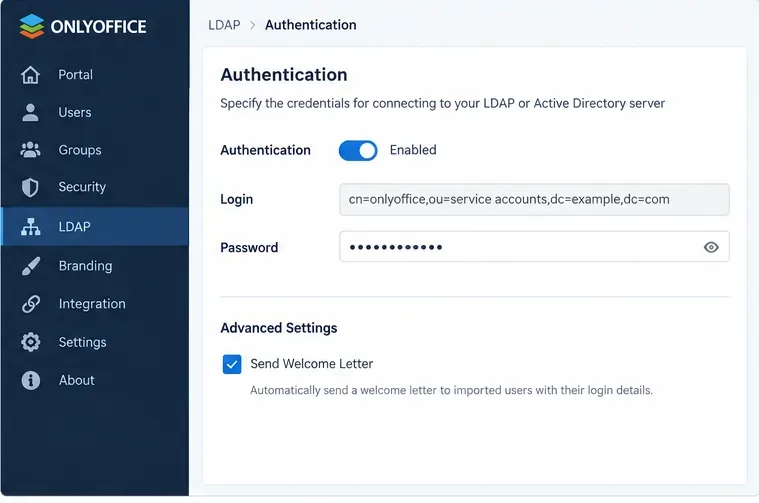
ONLYOFFICE Workspace ofrece una opción de autenticación para credenciales con permisos de lectura de datos de directorio. Utilice una cuenta de directorio específica con los permisos de lectura mínimos necesarios para el ámbito de búsqueda, en lugar de una cuenta de administrador de dominio.
Utilice una cuenta de lectura dedicada para las consultas LDAP. La opción de carta de bienvenida solo es útil cuando el atributo de correo está configurado y las direcciones resultantes pueden recibir correo del portal.
Almacene y rote esa credencial de acuerdo con la política de cuentas de servicio de su organización. Si la contraseña caduca sin previo aviso, la sincronización puede fallar aunque la configuración LDAP no haya cambiado.
Control de calidad: verifique que la cuenta de enlace pueda buscar en el DN de usuario y el DN de grupo configurados, pero que no tenga privilegios administrativos o de escritura de directorio innecesarios.
Paso 7: Guarde, revise el alcance de la importación y luego confirme.
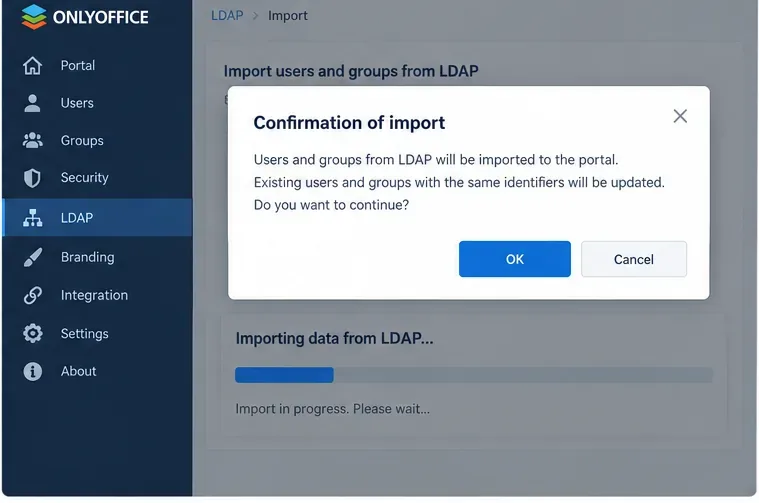
Al guardar la configuración de LDAP, ONLYOFFICE muestra una confirmación antes de importar los usuarios. No la considere una acción automática. Modificar el servidor, el filtro de usuario, el DN de usuario, el filtro de grupo o el DN de grupo después de haber importado los usuarios puede tener consecuencias importantes: la documentación oficial de Workspace advierte que los usuarios importados existentes y sus datos que ya no coincidan con la nueva configuración pueden quedar inhabilitados.
Utilice el paso de confirmación como punto de control: verifique el alcance de la búsqueda, los filtros, las asignaciones y las reglas de grupo previstos antes de iniciar la importación.
Realice una copia de seguridad del portal antes de modificar el alcance de LDAP, tal como recomienda ONLYOFFICE. Para una primera implementación, considere comenzar con una unidad organizativa o grupo de prueba reducido, validar el resultado y, posteriormente, ampliar el alcance.
Control de calidad: tras la importación, compare los usuarios y grupos reales con la lista prevista. Analice perfiles de muestra en lugar de comprobar únicamente el recuento total.
Paso 8: Habilite la sincronización automática solo después de que la primera importación sea correcta.
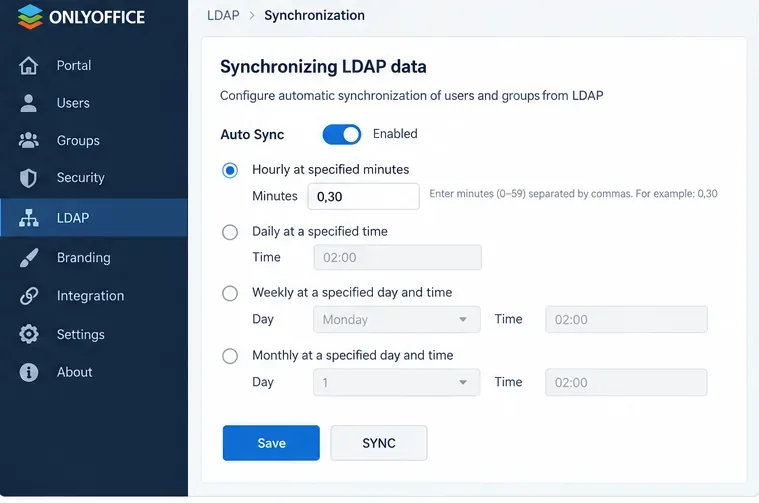
ONLYOFFICE puede sincronizar automáticamente los datos LDAP cada hora a una hora determinada, diariamente a una hora específica, semanalmente o mensualmente. También ofrece la opción de sincronización manual. La documentación indica que la información de un usuario LDAP individual también se sincroniza después de que dicho usuario inicie sesión.
Programe la sincronización automática solo después de que una sincronización manual genere los usuarios, atributos, grupos y permisos esperados.
Para la mayoría de las organizaciones, comience con un cronograma predecible que les dé a los administradores tiempo para detectar errores en el directorio antes de que se propaguen repetidamente. Una sincronización más frecuente no siempre es mejor; elija el intervalo según la rapidez con la que los cambios de identidad deben llegar a ONLYOFFICE y el nivel de confianza con el que controlan los procesos de su directorio.
Verificación de calidad: realice un cambio de prueba seguro en el directorio, como cambiar el título de un usuario de prueba, ejecute una sincronización manual y verifique la actualización. Luego, pruebe la sincronización programada por separado.
Cómo verificar el inicio de sesión LDAP después de la importación
ONLYOFFICE Workspace documenta tres formularios de inicio de sesión para usuarios LDAP importados:
LoginAttribute, Por ejemploAndrew.Stone
LoginAttribute@LDAPDomain, Por ejemploAndrew.Stone@example.com
LDAPDomain\LoginAttribute, Por ejemploexample\Andrew.Stone
Realice la prueba tanto con un usuario sin privilegios de administrador como con un administrador. Una vinculación de directorio exitosa por sí sola no demuestra que el usuario importado pueda autenticarse a través del portal utilizando el formulario de inicio de sesión previsto.
Cuándo cambiar de enfoque
Resultado observado
Lo que sugiere
Siguiente acción
La conexión funciona, pero aparecen demasiados usuarios.
El nombre distintivo del usuario o el filtro de usuario es demasiado general.
Limite el alcance de la búsqueda antes de la importación a producción.
El recuento de usuarios es correcto, pero los nombres o correos electrónicos están en blanco.
La asignación de atributos no coincide con los datos de su directorio.
Inspeccione los registros reales del directorio y corrija las asignaciones.
Habilitar la sincronización de grupos elimina a los usuarios previstos de la importación.
Esos usuarios no pertenecen a un grupo importado.
Revisar el DN del grupo, el filtro de grupo y el diseño de membresía.
Los usuarios importan pero no pueden iniciar sesión.
El atributo de inicio de sesión, el dominio LDAP, la autenticación/vinculación o la política de directorio pueden ser incorrectos.
Pruebe los formatos de inicio de sesión documentados y valide la cuenta de directorio y la ruta TLS.
La sincronización manual funciona, pero los cambios programados no aparecen.
Es necesario verificar la programación de sincronización automática o la ejecución de tareas.
Confirme la programación, ejecute una sincronización manual y compare las marcas de tiempo con un cambio de prueba controlado.
Un cambio de alcance excluiría a los usuarios LDAP existentes.
El cambio puede deshabilitar las cuentas que queden fuera del nuevo ámbito.
Primero, retroceda y pruebe el nuevo sistema con una pequeña población controlada.
Límites a tener en cuenta
La sincronización LDAP integra identidades y directorios, no sustituye un diseño de autorización riguroso. Permite importar usuarios, grupos, atributos y autenticación basada en directorios, pero la calidad del resultado depende en gran medida de la estructura y la integridad del directorio de origen.
También conviene distinguir los productos de ONLYOFFICE. Workspace Server expone LDAP a través de su Panel de control y admite la configuración descrita anteriormente. DocSpace tiene su propia página LDAP y campos documentados, incluyendo asignaciones específicas de DocSpace, como el tipo de usuario y la cuota inicial de usuario; ONLYOFFICE indica que esta función está disponible en el plan Business de pago. No dé por sentado que una captura de pantalla u opción de Workspace aparecerá sin cambios en DocSpace.
Lista de verificación de aceptación final
La conexión de directorio utiliza el protocolo de transporte seguro previsto.
El nombre distintivo del usuario y los filtros importan solo la población esperada.
Los campos de perfil mapeados contienen datos correctos y utilizables.
La pertenencia a grupos coincide con varios ejemplos conocidos de Active Directory.
Los derechos administrativos están limitados al grupo previsto.
Un usuario normal de LDAP puede iniciar sesión utilizando el formulario de inicio de sesión habitual.
Una sincronización manual aplica correctamente un cambio de directorio controlado.
La sincronización automática repite ese comportamiento según el horario seleccionado.
Existe una copia de seguridad antes de modificar un ámbito LDAP establecido.
Una vez superadas estas comprobaciones, la integración va más allá de simplemente conectarse a LDAP. Genera la población de usuarios, los datos de identidad, la estructura de grupos, el comportamiento de autenticación y el resultado de sincronización previstos. Si alguno de estos resultados difiere, corrija el alcance o la asignación del directorio antes de aumentar la frecuencia de sincronización o ampliar la implementación.