Inicio
» WINDOWS
»
Cómo acceder a Windows Server de forma remota con RDP
Cómo acceder a Windows Server de forma remota con RDP
Cómo acceder a Windows Server de forma remota con RDP
Para acceder a un servidor Windows de forma remota, habilite Escritorio remoto (RDP), mantenga NLA activado y permita solo las cuentas necesarias. Conéctese mediante el nombre del servidor o la IP privada a través de su LAN o VPN. Para el acceso administrado a Internet, utilice una puerta de enlace de Escritorio remoto (RD Gateway); no exponga el puerto RDP del servidor directamente a Internet.
Estos pasos presuponen que el Administrador del servidor está instalado y que usted tiene derechos de administrador. El acceso RDP básico a un servidor; alojar escritorios o aplicaciones de usuario independientes requiere una implementación planificada de Servicios de Escritorio Remoto y la licencia correspondiente.
Habilitar Escritorio remoto en Windows Server
Abra las propiedades del servidor local.
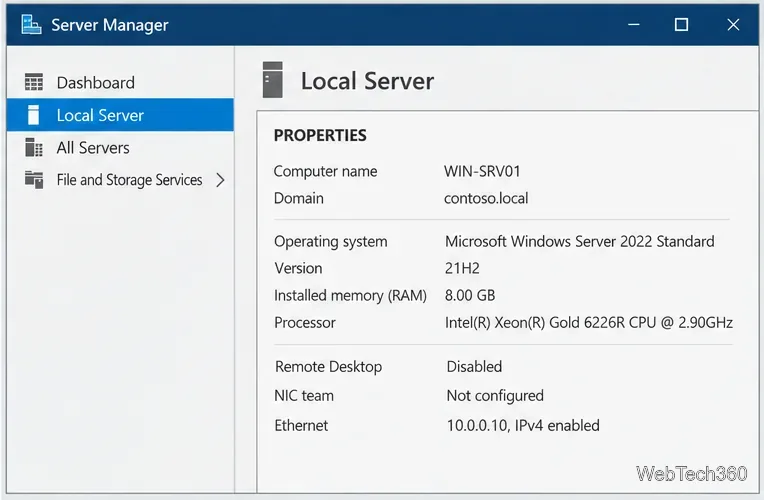
Abra el Administrador del servidor, seleccione Servidor local y busque Escritorio remoto en Propiedades. Si aparece como Deshabilitado, selecciónelo. Los nombres pueden variar ligeramente según la versión del servidor.
Dónde encontrar el estado del Escritorio remoto en el Administrador del servidor.
Permitir conexiones y conservar NLA
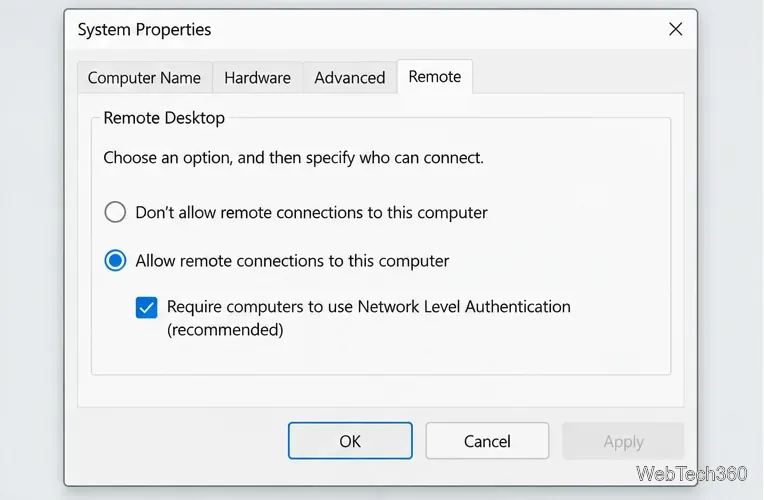
Seleccione Permitir conexiones remotas a este equipo . Mantenga seleccionada la Autenticación a nivel de red (NLA) ; esta autentica a los usuarios antes de que se abra una sesión. Seleccione Aplicar y , a continuación, Aceptar .
NLA permanece seleccionado en la configuración estándar.
Otorgar acceso a cuentas específicas
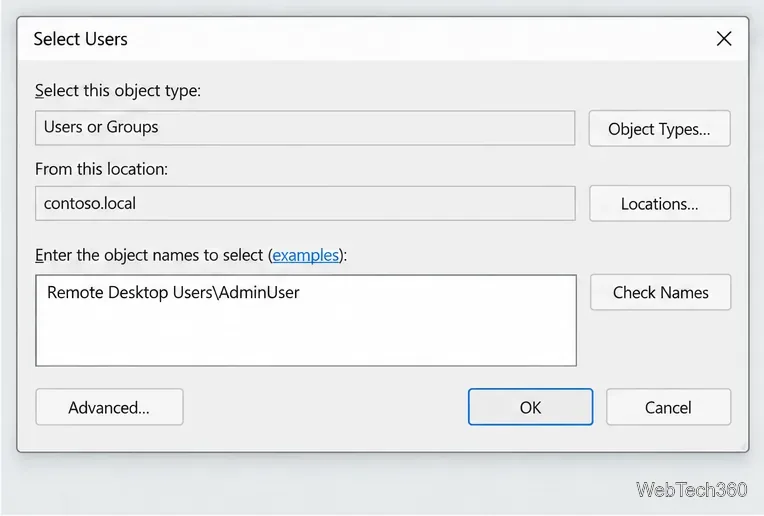
Seleccione Usuarios y agregue solo los usuarios o grupos que necesiten acceso. Los usuarios que no son administradores generalmente pertenecen a Usuarios de Escritorio remoto ; los administradores locales pueden conectarse de forma predeterminada. Utilice una cuenta de privilegios mínimos independiente para tareas rutinarias y contraseñas seguras y únicas.
Agregue una cuenta específica o un grupo aprobado.
Compruebe el cortafuegos y la ruta de red.
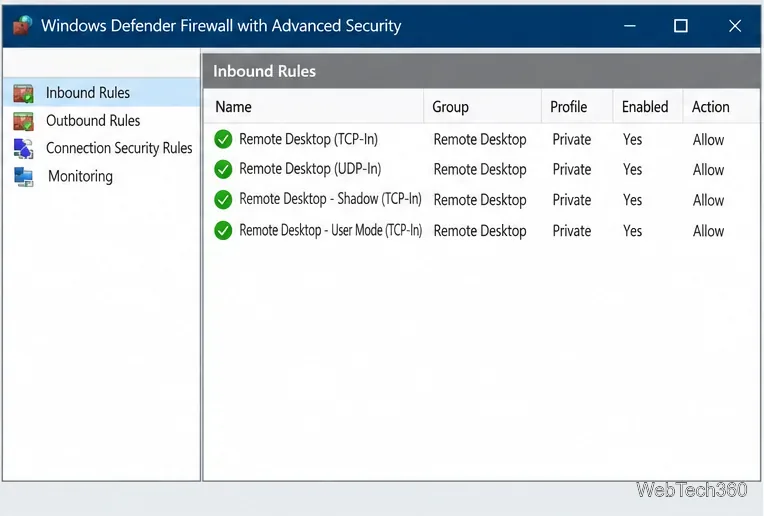
Permita las reglas de firewall de Escritorio remoto integradas solo en el perfil de dominio o privado que utilice el servidor. Verifique también las reglas de firewall de VPN, enrutador, grupo de seguridad en la nube y red; restrinja su uso al rango de red o VPN previsto. No habilite el perfil público solo para que funcione RDP.
Limite la regla del firewall a los perfiles de red de confianza.
Conéctese desde un PC con Windows.
En la LAN o VPN del servidor, presione la tecla de Windows + R , ejecute mstscy escriba el nombre del servidor o la IP privada en Conexión a Escritorio remoto . Seleccione Mostrar opciones para escribir un nombre de usuario, luego elija Conectar e ingrese las credenciales. Utilice el formato de cuenta que requiera su organización, como DOMAIN\username.
Antes de aceptar una advertencia de identidad o certificado, confirme que el nombre coincide con el servidor al que intenta conectarse. No guarde las credenciales en dispositivos compartidos. Si el nombre falla, verifique el DNS o utilice la IP privada mientras esté conectado a una VPN.
Utilice una puerta de enlace RD para el acceso gestionado fuera de las instalaciones.
Para un solo servidor, una VPN suele ser más sencilla. RD Gateway proporciona una ruta administrada desde internet a los recursos RDP internos. Requiere un certificado de confianza y políticas que restrinjan el acceso a usuarios y equipos de destino, por lo que se recomienda seguir la guía de implementación de Microsoft para entornos de producción.
Instale el servicio de rol de puerta de enlace de Escritorio remoto
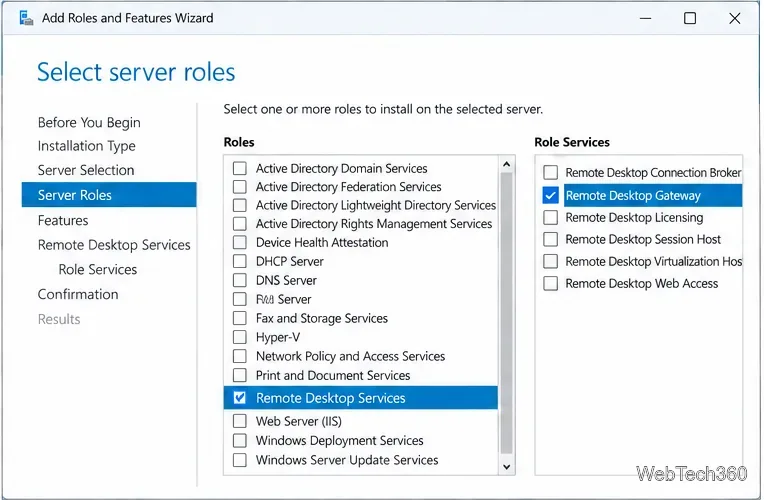
En el Administrador del servidor, seleccione Administrar > Agregar roles y características ; elija la ruta de rol Servicios de Escritorio remoto y Puerta de enlace de Escritorio remoto en Servicios de rol. Revise los requisitos previos de Microsoft antes de la instalación en producción.
Seleccione el servicio de rol de puerta de enlace de Escritorio remoto (RD Gateway).
Vincule un certificado de confianza para sus clientes.
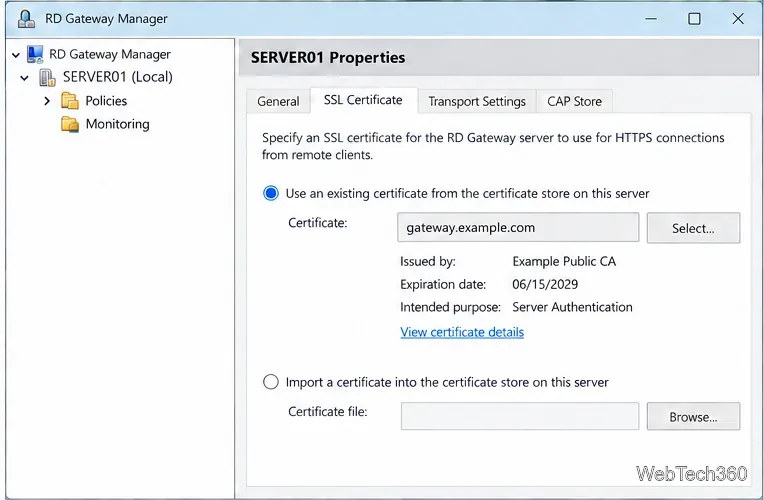
En el Administrador de puerta de enlace de Escritorio remoto , abra las propiedades del servidor y la pestaña Certificado SSL . Importe o seleccione un certificado para el nombre de host de la puerta de enlace pública y asegúrese de que los clientes confíen en su cadena. Utilice un certificado emitido públicamente en entornos de producción; Microsoft reserva los certificados autofirmados para pruebas.
Utilice un certificado en el que los clientes confíen para el nombre de la puerta de enlace.
Limitar usuarios y servidores de destino
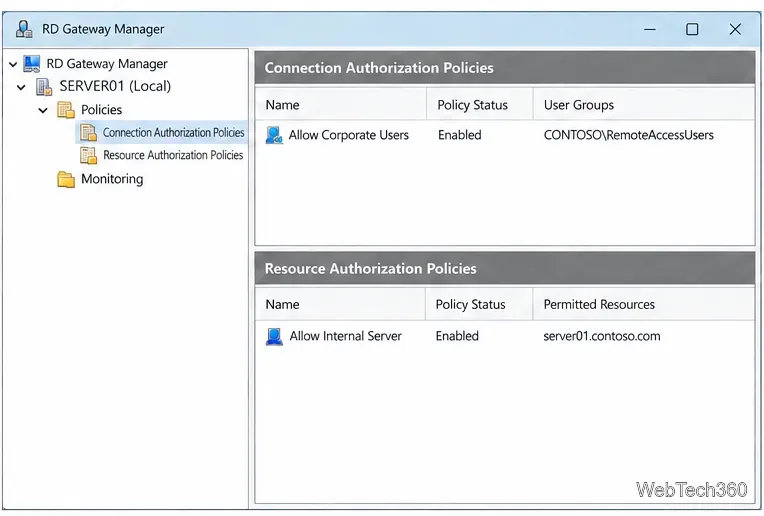
Cree una Política de Autorización de Conexión (CAP) para especificar quién puede usar la puerta de enlace y una Política de Autorización de Recursos (RAP) para especificar a qué equipos internos pueden acceder. Restrinja ambas políticas a grupos y destinos aprobados; agregue un diseño de autenticación multifactor compatible cuando esté disponible.
CAP limita los usuarios; RAP limita los servidores de destino.
Configurar la puerta de enlace en el cliente.
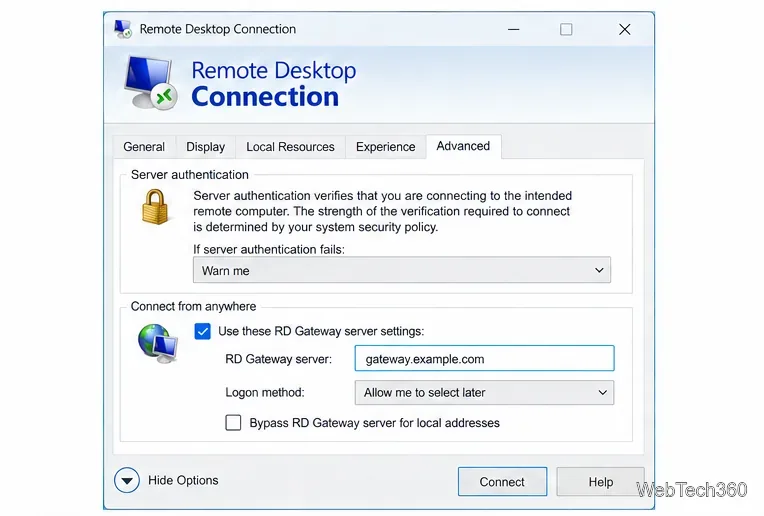
En Conexión a Escritorio remoto , introduzca el servidor de destino en General. En Avanzado > Configuración , seleccione Usar esta configuración del servidor de puerta de enlace de Escritorio remoto e introduzca el nombre DNS de la puerta de enlace. Microsoft indica TCP 443 para HTTPS y UDP 3391 para los oyentes de la puerta de enlace de Escritorio remoto; mantenga cerrado el acceso directo a Internet al puerto RDP del servidor de destino.
Introduzca el host de la puerta de enlace por separado del servidor de destino.
Comprobaciones rápidas para la resolución de problemas
Se agota el tiempo de conexión: verifique que el servidor esté encendido, que RDP esté habilitado y que el cliente tenga una ruta a través de la LAN o VPN. Compruebe tanto el Firewall de Windows como las reglas de red ascendentes.
Acceso denegado: confirme que la cuenta tiene permiso para Escritorio remoto, que tiene el formato de dominio o cuenta local correcto y que no está bloqueada por ninguna política.
Errores de NLA o de credenciales: compruebe la contraseña, el estado de la cuenta y la compatibilidad del cliente. Mantenga NLA habilitado a menos que un administrador tenga una razón documentada para cambiarlo.
Se deniega el acceso a la puerta de enlace: revise el CAP y el RAP, el nombre del certificado y la cadena de confianza, así como los registros operativos de la puerta de enlace de Escritorio remoto.