Inicio
» WINDOWS
»
Cómo identificar un proceso en el Administrador de tareas de Windows 10
Cómo identificar un proceso en el Administrador de tareas de Windows 10
Para identificar un proceso en el Administrador de tareas de Windows 10, compare su nombre con el del archivo ejecutable, verifique la ubicación y los detalles del editor del archivo, y busque cualquier servicio asociado. Un nombre desconocido no es prueba de malware: Windows y las aplicaciones comunes ejecutan procesos en segundo plano, programas auxiliares y múltiples instancias.
1. Encuentra el proceso y distingue las entradas similares.
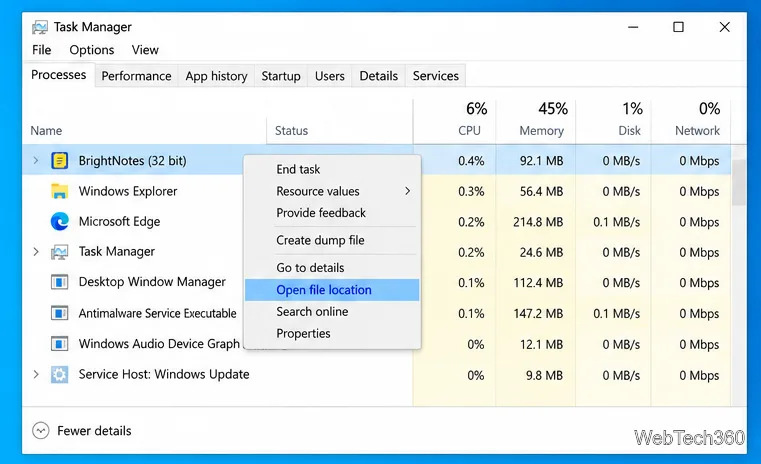
Pulsa Ctrl+Mayús+Esc para abrir el Administrador de tareas. Si ves la ventana compacta, selecciona Más detalles . La pestaña Procesos agrupa varias entradas por aplicación e indica cuáles utilizan CPU, memoria, disco o recursos de red. Expande la flecha de una aplicación para ver sus procesos secundarios.
Haz clic con el botón derecho en la entrada y selecciona " Ir a detalles" cuando esté disponible. La pestaña "Detalles" muestra nombres de ejecutables como example.exe. Si varias filas tienen el mismo nombre, compara su PID (identificador de proceso) y el nombre de usuario ; un PID identifica una instancia en ejecución y puede cambiar después de que la aplicación se reinicie. La guía de solución de problemas del Administrador de tareas de Microsoft describe las vistas "Procesos", "Detalles" y "Servicios".
Vista ilustrativa al estilo de Windows 10. Los nombres de los procesos y los valores de los recursos en su PC pueden variar.
2. Compruebe dónde está almacenado el archivo ejecutable.
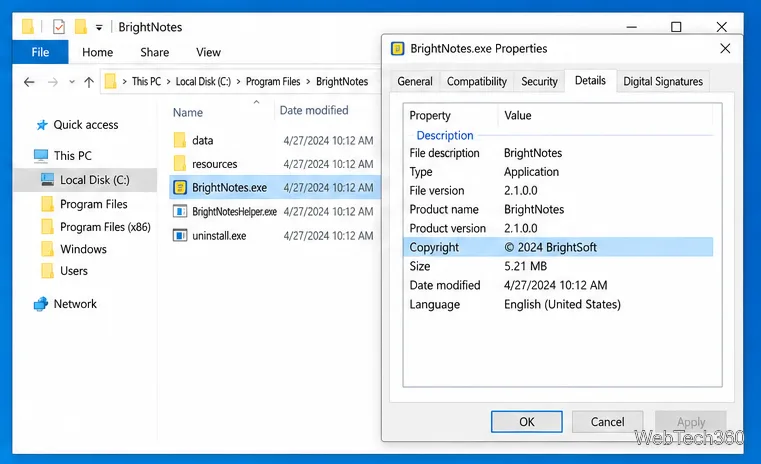
En Detalles , haga clic con el botón derecho en el proceso y seleccione Abrir ubicación del archivo . El Explorador de archivos abrirá la carpeta que contiene el archivo ejecutable. La carpeta suele revelar qué aplicación lo instaló, pero la ubicación es una pista, no una conclusión definitiva.
El software normalmente se ejecuta desde C:\Program Fileso C:\Program Files (x86).
Los componentes de Windows a menudo se ejecutan desde C:\Windows\System32.
Los actualizadores legítimos y las aplicaciones por usuario pueden ejecutarse desde una carpeta dentro de su perfil, incluyendo AppData.
Algunos procesos protegidos de Windows y aplicaciones de Microsoft Store no exponen una ubicación de archivo utilizable, o el comando puede no estar disponible. Esta limitación por sí sola no hace que un proceso sea sospechoso. Si la entrada es un host de servicio, como svchost.exe, utilice la comprobación de servicio que se describe a continuación en lugar de asumir que el nombre del archivo del host identifica el componente.
Las propiedades pueden mostrar los detalles del producto de un archivo y, cuando estén presentes, su información de firma digital.
3. Lea las propiedades del archivo y el editor.
Haz clic derecho en el proceso en el Administrador de tareas y selecciona Propiedades , o abre las Propiedades del archivo ejecutable en el Explorador de archivos. En la pestaña Detalles , revisa campos como Descripción del archivo, Nombre del producto, Empresa y Versión del archivo. Si aparece la pestaña Firmas digitales , selecciona el firmante e inspecciona los detalles de su certificado.
Una firma válida ayuda a confirmar que el archivo no ha cambiado desde que se firmó e identifica al editor. Microsoft explica cómo las firmas digitales de Windows verifican un archivo y a su editor . Una firma es una prueba útil, no una garantía de que el software sea inofensivo. Del mismo modo, un archivo sin firmar no es automáticamente malware; algunos archivos legítimos no están firmados y no todos los tipos de archivo tienen una pestaña de firma.
4. Rastrea los servicios y verifica cualquier cosa que aún no esté clara.
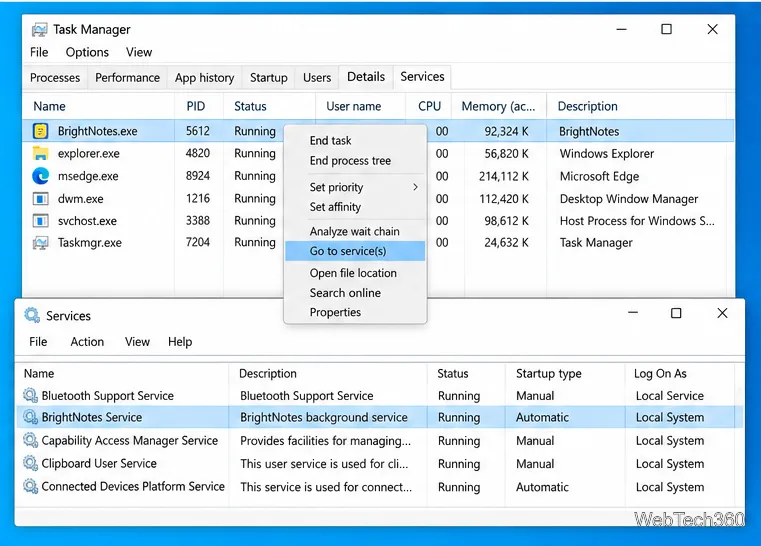
Para un proceso que pueda pertenecer a un servicio de Windows, haga clic con el botón derecho en Detalles y seleccione Ir a servicios ( si está disponible). El Administrador de tareas cambia a la pestaña Servicios y resalta las entradas de servicio relacionadas. También puede abrir la aplicación Servicios para leer la descripción de un servicio. Un host compartido puede ejecutar más de un servicio, así que compruebe el nombre del servicio resaltado en lugar de considerarlo svchost.execomo el servicio en sí. No detenga un servicio solo para probar su funcionamiento; Windows y el software instalado pueden depender de él.
La fila resaltada ayuda a conectar un proceso con un servicio; no es una instrucción para detener dicho servicio.
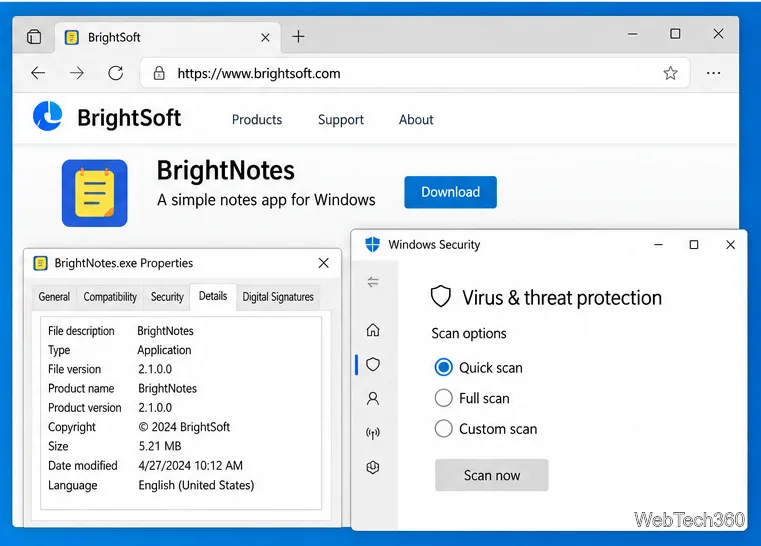
Si aún no está claro quién es el editor, busque el nombre exacto del archivo ejecutable junto con el nombre del editor o del producto. Es preferible consultar el sitio web de soporte oficial del fabricante del software o la documentación de Microsoft en lugar de páginas de descarga anónimas o búsquedas en foros. No descargue un archivo ejecutable de reemplazo desde los resultados de la búsqueda.
Para comprobar un archivo específico, abre su carpeta en el Explorador de archivos, haz clic con el botón derecho en el archivo ejecutable y selecciona Analizar con Microsoft Defender . Las instrucciones de Seguridad de Windows de Microsoft explican cómo analizar un archivo o carpeta seleccionados. Si el análisis detecta una amenaza, revisa la acción recomendada por Seguridad de Windows y el historial de protección. No selecciones "Permitir" solo porque el nombre del archivo te resulte familiar o tenga una firma digital.
Los pasos de verificación que se muestran son solo a modo de ejemplo; la aplicación y el contenido de la pantalla de muestra no constituyen un hallazgo de seguridad real.
Cuándo actuar
Utilice conjuntamente el nombre, el PID, la ubicación, los detalles del producto, la firma y la relación de servicio. Si la información sigue siendo contradictoria o la Seguridad de Windows marca el archivo, evite abrirlo o finalizar el proceso sin antes consultarlo. Siga las instrucciones de la alerta de seguridad y consulte con el editor del software o el administrador de TI de su organización. El Administrador de tareas le ayuda a investigar qué programas se están ejecutando; por sí solo, no determina si un archivo es seguro.