Home
» AMMINISTRAZIONE DI RETE
»
6 migliori server Syslog gratuiti da provare per la registrazione centralizzata dei log
6 migliori server Syslog gratuiti da provare per la registrazione centralizzata dei log
Se desideri centralizzare i log di router, firewall, server e applicazioni senza dover acquistare una piattaforma commerciale, esistono diverse valide alternative gratuite. La scelta migliore dipende dalle tue esigenze: se preferisci un semplice ricevitore, un'interfaccia grafica intuitiva per Windows o una soluzione completa per la gestione dei log con funzionalità di ricerca. Al momento, consigliamo ManageEngine EventLog Analyzer Free, PRTG Freeware, Graylog Open, rsyslog, syslog-ng Open Source Edition e NXLog Community Edition .
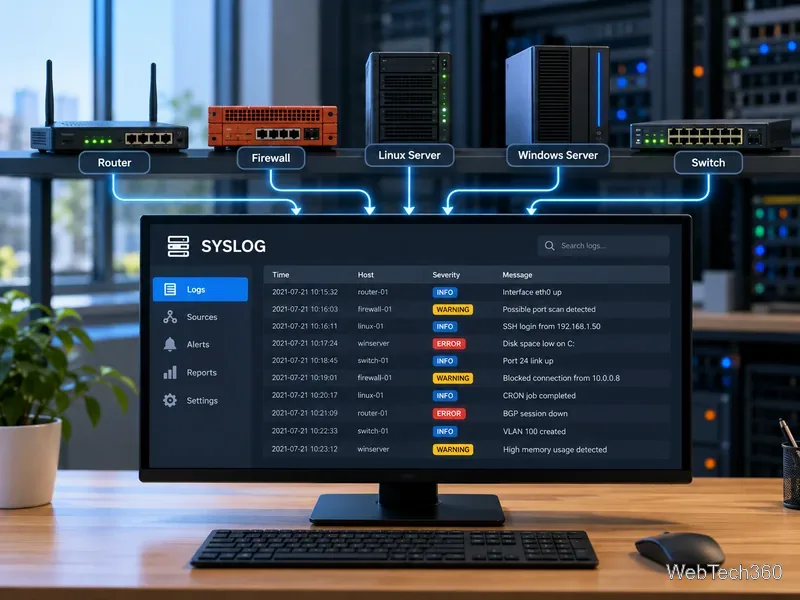
Il syslog centralizzato consente ai dispositivi dell'infrastruttura di alimentare un unico flusso di eventi ricercabile, anziché disperdere i log sui singoli sistemi.
Cosa fa effettivamente un server syslog
Syslog è un metodo standard per inviare notifiche di eventi da un sistema all'altro. Il formato moderno dei messaggi è definito nella RFC 5424. Un collettore centrale riceve questi messaggi, li memorizza o li inoltra e può aggiungere funzionalità di ricerca, filtraggio, dashboard o avvisi.
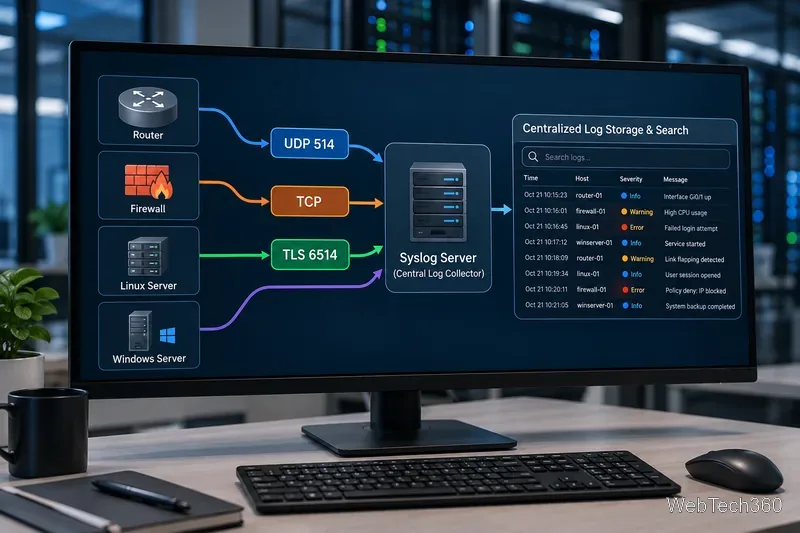
Anche il protocollo di trasporto è importante. Le implementazioni tradizionali spesso utilizzano UDP perché è semplice, ma UDP non garantisce la consegna dei dati. TCP è più affidabile, mentre RFC 5425 definisce syslog su TLS e assegna la porta TCP 6514 come predefinita per questo trasporto sicuro. Per l'utilizzo in produzione, è preferibile utilizzare TCP o TLS se i dispositivi e il sistema di raccolta dati li supportano.
Il registro eventi di Windows non è la stessa cosa di syslog. Se hai bisogno degli eventi di Windows nella stessa pipeline, scegli un prodotto in grado di raccogliere direttamente i log di Windows oppure utilizza un agente che li converta e li inoltri.
I 6 migliori server e collettori syslog gratuiti
Strumento
Offerta gratuita
Ideale per
Analizzatore del registro eventi di ManageEngine
Fino a 5 sorgenti di log
Piccolo laboratorio basato su GUI
Paessler PRTG
100 sensori gratuiti a vita
Monitoraggio Syslog e di rete
Graylog Open
Edizione gratuita autogestita, senza limiti di volume di acquisizione.
Ricerca, dashboard e avvisi
rsyslog
Open source
Server o relay Linux leggero
syslog-ng OSE
Open source
Analisi e instradamento flessibili
NXLog Community Edition
Edizione open-source gratuita
Raccolta e inoltro multipiattaforma
1. Analizzatore di registri eventi ManageEngine gratuito
EventLog Analyzer è un comodo punto di partenza se si preferisce un'interfaccia basata su browser piuttosto che la modifica di file di configurazione. La sua edizione gratuita supporta fino a cinque sorgenti di log e non ha scadenza. Include la raccolta centralizzata dei log, report di conformità e analisi forense dei log, sebbene la correlazione in tempo reale avanzata e gli avvisi siano riservati alle edizioni a pagamento.
2. Software gratuito Paessler PRTG
PRTG è principalmente una piattaforma di monitoraggio di rete, ma il suo sensore Syslog Receiver può raccogliere e analizzare i messaggi syslog. L'edizione Freeware include 100 sensori a vita, il che la rende utile per un laboratorio domestico o un piccolo ambiente in cui si desidera anche monitorare ping, SNMP, larghezza di banda o server. Un limite importante: l'attuale sensore Syslog Receiver supporta solo UDP.
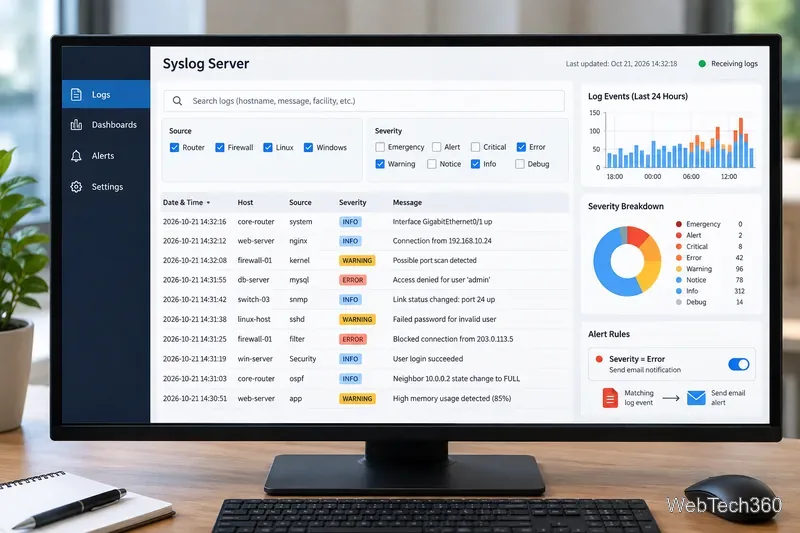
Un sistema di raccolta dati basato su interfaccia grafica (GUI) può semplificare la ricerca, il filtraggio per gravità, la visualizzazione e l'instradamento degli eventi grezzi nei flussi di lavoro di allerta.
3. Graylog Open
Graylog Open è una piattaforma di gestione dei log molto più completa. Graylog afferma che la sua edizione Open è permanentemente gratuita, senza limiti di acquisizione giornaliera o di volume, e include raccolta dei log, ricerca, dashboard e avvisi. I suoi input syslog supportano sia TCP che UDP, il che la rende un'ottima scelta quando si desidera sperimentare un flusso di lavoro più simile a un SIEM anziché un semplice ricevitore. Il compromesso è che è necessario gestire autonomamente lo stack di supporto.
4. rsyslog
rsyslog è una delle opzioni più pratiche per Linux. Si tratta di un framework di logging modulare e ad alte prestazioni in grado di ricevere syslog tramite UDP o TCP, instradare i messaggi con regole, scrivere su file e inoltrare i dati ad altri sistemi. Gli input TCP possono anche utilizzare TLS tramite l'apposito driver di flusso di rete. Non essendo presente una dashboard integrata e completa, rsyslog è ideale quando si desidera un server leggero, un relay o un componente di pipeline.
5. Edizione Open Source di syslog-ng
syslog-ng Open Source Edition è un'altra valida alternativa open source per la gestione centralizzata dei log. È in grado di raccogliere, analizzare, classificare, riscrivere, filtrare e instradare i log verso diverse destinazioni. La sua documentazione attuale include configurazioni per i ruoli di client, server e relay, risultando particolarmente utile per chi desidera imparare come assemblare una pipeline di log flessibile, piuttosto che limitarsi a installare un'applicazione con interfaccia grafica.
I sistemi di raccolta syslog possono ricevere i log tramite diversi protocolli di trasporto; TLS protegge il traffico in transito, mentre UDP, pur essendo più semplice, non garantisce la consegna.
6. NXLog Community Edition
NXLog Community Edition è un raccoglitore open-source gratuito per Windows e GNU/Linux. Può ricevere dati di log tramite UDP e TCP, analizzare syslog, raccogliere dati dal registro eventi di Windows e inoltrare eventi ad altre piattaforme. È particolarmente utile quando si necessita di un agente o di una tecnologia di raccolta leggera per sistemi operativi diversi, sebbene non costituisca di per sé una dashboard di analisi completa.
Quale server syslog gratuito dovresti scegliere?
Per un laboratorio GUI semplice e compatto: ManageEngine EventLog Analyzer.
Per il monitoraggio di rete e dei log di sistema: PRTG Freeware.
Per dashboard con funzionalità di ricerca e una suite più completa di gestione dei log: Graylog Open.
Per un ricevitore o un relay Linux leggero: rsyslog.
Per analisi e routing open-source avanzati: syslog-ng OSE.
Raccolta per Windows e Linux con un'unica famiglia di agenti: NXLog Community Edition.
Perché Kiwi Syslog Server non è più presente in questo elenco di programmi gratuiti?
Le versioni precedenti di questo articolo consigliavano SolarWinds Kiwi Syslog Server Free Edition. SolarWinds attualmente indica questa edizione gratuita come "Disponibile a breve" , mentre il download disponibile è una versione di prova completa valida per 14 giorni. Poiché al momento non è disponibile come download gratuito permanente, non l'abbiamo inclusa tra i sei strumenti gratuiti sopra menzionati. È possibile verificare lo stato attuale sulla pagina ufficiale di Kiwi Syslog Server .