Home
» AMMINISTRAZIONE DI RETE
»
7 migliori strumenti WSUS per la gestione degli aggiornamenti e la risoluzione dei problemi
7 migliori strumenti WSUS per la gestione degli aggiornamenti e la risoluzione dei problemi
Scegli uno strumento WSUS in base alla lacuna che devi colmare: approvazioni di routine, controllo della distribuzione aziendale, copertura di terze parti o attività remote. Questo elenco ristretto combina le utility Microsoft con le soluzioni commerciali attualmente disponibili ed è organizzato per caso d'uso, non in base a una classifica pratica.
WSUS rimane disponibile nelle versioni di Windows Server supportate, inclusa la 2025. Microsoft lo ha deprecato per lo sviluppo di nuove funzionalità, ma rimane supportato in produzione e riceve aggiornamenti di sicurezza e qualità durante tutto il ciclo di vita. Prima della distribuzione, verificare le versioni supportate per ciascun componente aggiuntivo. Consultare la panoramica di WSUS sul sito di Microsoft .
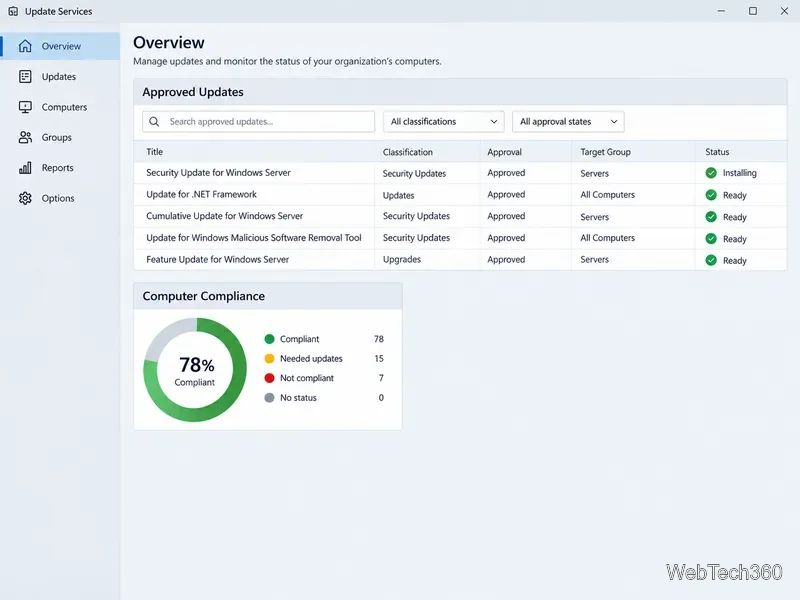
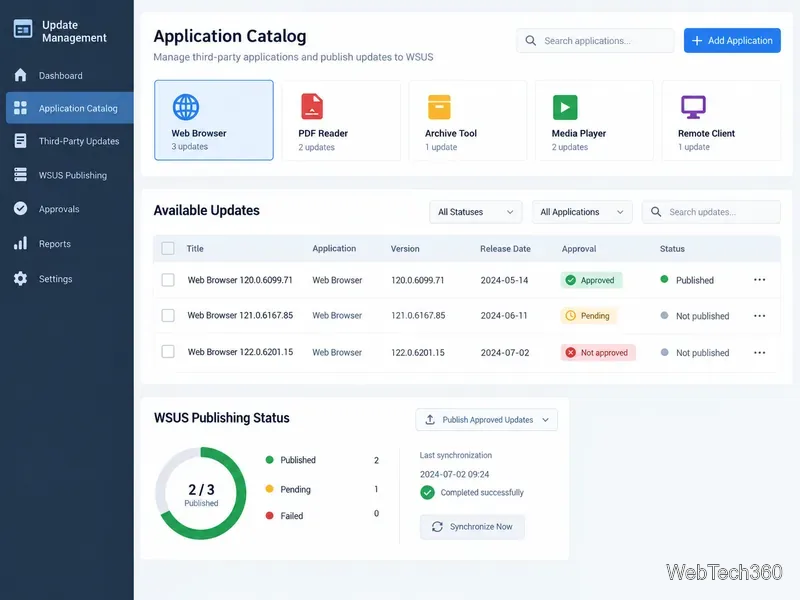
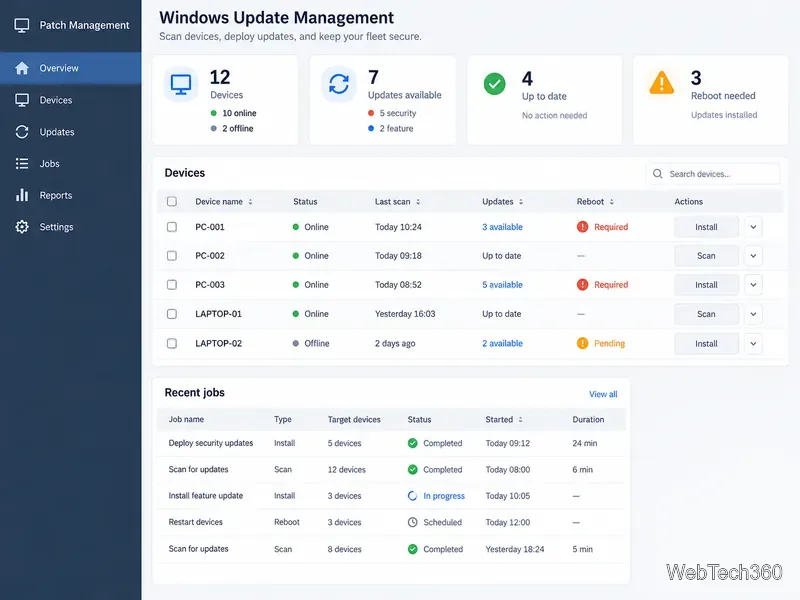
Le illustrazioni dell'interfaccia sono rappresentazioni concettuali, non schermate del prodotto.
Un flusso di lavoro WSUS si basa sull'approvazione degli aggiornamenti, sui gruppi di destinazione e sullo stato dei dispositivi.
Sette strumenti WSUS utili
1. Console di amministrazione WSUS e PowerShell
Utilizza la console WSUS inclusa per la sincronizzazione, i gruppi di computer, le approvazioni e i report. Il modulo PowerShell UpdateServices automatizza le attività di amministrazione di routine. Invoke-WsusServerCleanupEsegue le azioni di pulizia della console con opzioni personalizzabili tramite script, rappresentando un ottimo punto di partenza per implementazioni di piccole o medie dimensioni. Consulta la documentazione di riferimento sulla pulizia tramite PowerShell .
2. Microsoft Configuration Manager
Configuration Manager è adatto ad ambienti di grandi dimensioni che necessitano di implementazioni a fasi e visualizzazioni di conformità. Il suo punto di aggiornamento software (SUP) utilizza WSUS per i metadati e le scansioni. Pianifica attentamente la migrazione: Microsoft non supporta l'installazione di un SUP su un server già utilizzato come WSUS autonomo per gestire direttamente i client; un server WSUS esistente può fungere da origine a monte. Esamina i requisiti del SUP .
3. Diagnostica di Microsoft WSUS e dell'agente di Windows Update
Quando i client smettono di eseguire la scansione o di inviare report, il pacchetto di diagnostica di Microsoft può raccogliere informazioni rilevanti su sistema, IIS, registro eventi, registro di sistema e Agente di Windows Update. Questo strumento aiuta a raccogliere prove utili per la risoluzione dei problemi e l'assistenza; non si tratta di una console per la distribuzione di patch e non deve essere confuso con un'utilità di ripristino automatico. Consultare la guida di Microsoft sulla diagnostica di WSUS e dell'Agente di Windows Update per comprendere quali informazioni vengono raccolte dal pacchetto.
4. Gestore patch di SolarWinds
SolarWinds Patch Manager estende WSUS e Configuration Manager con aggiornamenti di terze parti, pacchetti personalizzati, attività remote e report di distribuzione. Questa console commerciale è ideale per i team che desiderano un'area di lavoro di gestione più ampia. I requisiti per la versione 2026.2 indicano WSUS su Windows Server 2025; si consiglia di verificare la compatibilità e la licenza prima dell'acquisto.
Gli editori di patch di terze parti possono aggiungere aggiornamenti delle applicazioni a un flusso di lavoro di approvazione WSUS.
5. ManageEngine Patch Connect Plus
Scegli Patch Connect Plus quando la lacuna principale riguarda gli aggiornamenti di applicazioni di terze parti. ManageEngine documenta la pubblicazione di patch di terze parti su WSUS, dove gli amministratori possono quindi approvarle per i gruppi di computer tramite la console WSUS. La configurazione dei certificati è importante: il fornitore specifica che i certificati radice e dell'editore attendibili devono essere distribuiti ai computer gestiti affinché i client possano convalidare gli aggiornamenti. Prima dell'acquisto, verifica i prodotti attualmente supportati e i requisiti del server; consulta il flusso di lavoro di distribuzione WSUS del fornitore .
6. BatchPatch
BatchPatch esegue scansioni, installazioni, riavvii, script e attività pianificate su computer Windows. Può utilizzare WSUS o Windows Update/Microsoft Update. La modalità offline utilizza il catalogo di scansione di Microsoft, che, secondo il fornitore, non include tutti gli aggiornamenti disponibili online. Prima di utilizzare BatchPatch per sistemi non connessi alla rete, si consiglia di consultare la panoramica delle funzionalità e le note sulla modalità offline .
Gli strumenti di applicazione patch da remoto aiutano gli operatori a monitorare lo stato di scansione, installazione e riavvio su tutti i dispositivi.
7. Implementazione e inventario PDQ
PDQ Deploy and Inventory aiuta a individuare i dispositivi e a distribuire software o pacchetti selezionati, ma non è una console WSUS né un suo sostituto. Il comportamento di download di Windows Update varia a seconda della modalità di prodotto; PDQ consiglia WSUS per gli aggiornamenti di altri prodotti Microsoft. È importante specificare esplicitamente l'origine degli aggiornamenti per evitare conflitti con le policy. Consultare la guida di PDQ su Windows Update .
Quale strumento dovresti scegliere?
Per la manutenzione e la pulizia ordinaria di WSUS: utilizzare la console nativa e PowerShell; aggiungere gli strumenti di diagnostica Microsoft quando un client o un server presenta un errore.
Per le implementazioni aziendali e la creazione di report di conformità: valutare Configuration Manager e pianificare la progettazione del relativo SUP/WSUS prima di cambiare server.
Per gli aggiornamenti delle applicazioni di terze parti: confronta SolarWinds Patch Manager con Patch Connect Plus, verificando la copertura del catalogo, i certificati, le licenze e il supporto del sistema operativo.
Per lavori da remoto o implementazioni una tantum: BatchPatch o PDQ possono essere utili, ma è importante documentare quale servizio è la fonte degli aggiornamenti per ciascun dispositivo.
Verifica le versioni precedenti delle utilità WSUS prima di utilizzarle.
Alcuni strumenti inclusi nella raccolta originale del 2021 erano piccoli strumenti di diagnostica o utilità di comunità, piuttosto che prodotti aziendali supportati. Non dare per scontato che un vecchio download, tutorial o comando sia ancora valido per le versioni correnti di Windows. Verifica l'editore, la firma del codice, i sistemi operativi supportati e lo stato di manutenzione prima di distribuirlo. In particolare, Microsoft elenca wuauclt.exe /detectnowcome rimossi e non supportati alcuni strumenti a partire da Windows Server 2025; consulta l' elenco delle funzionalità deprecate e rimosse . Preferisci le guide di risoluzione dei problemi di Microsoft più recenti e testa qualsiasi flusso di lavoro di ripristino su un piccolo gruppo prima di utilizzarlo su larga scala.
Per la maggior parte dei team, il punto di partenza migliore rimane una configurazione WSUS efficiente, una chiara politica di approvazione e report accurati sui client. Aggiungete uno strumento complementare per colmare una lacuna specifica, come la copertura di terze parti, la pianificazione aziendale, la diagnostica o l'esecuzione remota, e mantenete espliciti l'origine dell'aggiornamento e il processo di ripristino.