Come configurare l'app Nextcloud Mail con l'autenticazione OAuth2
OAuth2 è il metodo preferito per connettere molti account di posta elettronica ospitati a Nextcloud Mail, poiché il provider di posta elettronica rilascia token anziché richiedere a Nextcloud di continuare a utilizzare la normale password della casella di posta dell'utente. In pratica, tuttavia, una buona configurazione non si misura semplicemente dalla chiusura corretta della finestra di consenso OAuth. Il risultato utile è che Nextcloud Mail può caricare le cartelle tramite IMAP, inviare email tramite SMTP, aggiornare l'autenticazione senza richiedere ripetutamente l'autenticazione all'utente e continuare a farlo anche dopo la scadenza del primo token di accesso.
Questa guida illustra le due integrazioni OAuth documentate direttamente da Nextcloud Mail: account Google e account Microsoft Outlook/Microsoft 365 ospitati. Al 6 ottobre 2026, l'App Store di Nextcloud elenca Mail 5.12.3 come versione stabile per Nextcloud dalla 32 alla 35, mentre il manuale di amministrazione corrente documenta la configurazione di Google OAuth e Microsoft XOAUTH2. Se si utilizza una versione precedente di Mail, è necessario aggiornarla entro l'intervallo di compatibilità supportato dal server Nextcloud prima di tentare di risolvere problemi relativi a comportamenti che potrebbero essere già cambiati.
Cosa dovrebbe ottenere una configurazione OAuth2 di Nextcloud Mail di successo
Prima di modificare le impostazioni del provider, definisci il risultato che ti aspetti. Una configurazione funzionante dovrebbe superare tutti questi controlli:
Il provider reindirizza l'utente all'URI di reindirizzamento Nextcloud esattamente configurato per il client OAuth.
Nextcloud Mail apre la casella di posta ed elenca le cartelle senza richiedere nuovamente la normale password della casella di posta.
I nuovi messaggi arrivano tramite IMAP e la casella di posta, aggiornata manualmente, si aggiorna senza errori di autenticazione.
Un messaggio di prova inviato da Nextcloud Mail viene accettato tramite SMTP e compare nella cartella Posta inviata.
Trascorso un tempo sufficiente affinché il token di accesso a breve termine scada, l'account continua a funzionare tramite un token di aggiornamento anziché richiedere un nuovo accesso ogni volta.
Se la configurazione supera solo la fase di richiesta di consenso ma non i test IMAP e SMTP, considerala incompleta. L'autorizzazione OAuth e l'accesso al protocollo di posta sono fasi correlate ma distinte.
Passaggio 1: Verifica che il tuo provider corrisponda a un percorso OAuth supportato
Nextcloud Mail attualmente offre la gestione integrata dell'autenticazione OAuth per gli account Google e Microsoft. I server di posta di Google supportano OAuth 2.0 con SASL XOAUTH2 per IMAP e SMTP. Microsoft documenta il supporto di OAuth2 per IMAP, POP e SMTP in Microsoft 365 e Outlook.com. Nextcloud utilizza quindi il token rilasciato dal provider per l'autenticazione ai protocolli di posta.
Non date per scontato che qualsiasi server di posta compatibile con OpenID Connect o OAuth2 possa essere integrato nella stessa interfaccia. Una richiesta di miglioramento per Nextcloud Mail del 2026 relativa a provider OAuth/OpenID di terze parti generici è rimasta un miglioramento e non un percorso di configurazione generale documentato. Se il vostro provider non è né Google né Microsoft, verificate il supporto specifico per quel provider prima di implementare una soluzione di produzione basata su OAuth2. La discussione sul progetto è disponibile nella discussione relativa al miglioramento generico di OAuth2 per Nextcloud Mail .
Configura Gmail con OAuth2
Passaggio 2: Copia l'URI di reindirizzamento di Gmail da Nextcloud
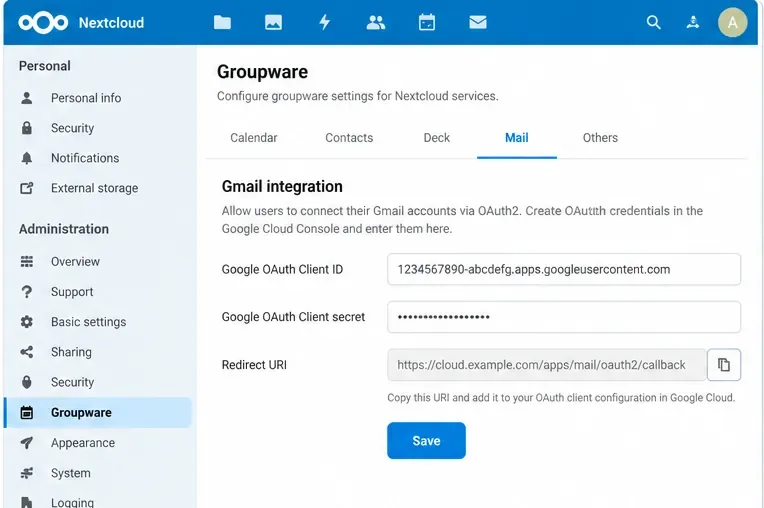
Accedi come amministratore di Nextcloud, apri le impostazioni di amministrazione, vai su Groupware e trova l'integrazione con Gmail . Il manuale di amministrazione di Nextcloud indica di inserire un ID client e un segreto client di Google in questa sezione. Utilizza l'URI di reindirizzamento visualizzato dalla tua istanza quando configuri Google; non ricostruire il percorso da un esempio perché i proxy inversi, le modifiche alla directory principale del sito web e la configurazione dell'implementazione possono influenzare l'URL visibile esternamente.
Nell'amministrazione di Nextcloud, l'autenticazione OAuth di Gmail è configurata nella sezione Groupware. Copia l'URI di reindirizzamento mostrato dalla tua istanza di Nextcloud anziché crearne uno nuovo.
Controllo qualità: l'URI di reindirizzamento deve utilizzare il nome host HTTPS di produzione ed essere raggiungibile dal browser dell'utente. Se Nextcloud mostra un nome host interno mentre gli utenti accedono a un nome host pubblico, correggere prima la configurazione dell'URL di Nextcloud/proxy. OAuth non compenserà un URL pubblico non corrispondente.
Passaggio 3: Creare il client Google OAuth
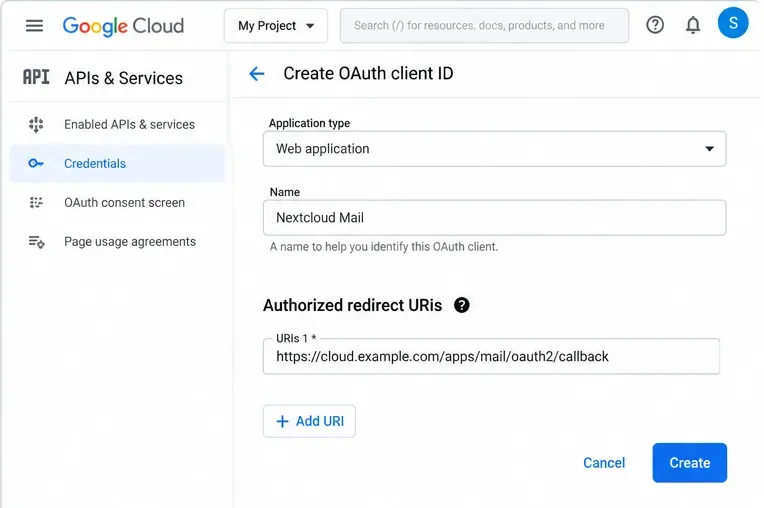
In Google Cloud, configura le impostazioni di Google Auth Platform/consenso per il progetto e crea un client OAuth per un'applicazione Web . Aggiungi l'URI di reindirizzamento copiato da Nextcloud come URI di reindirizzamento autorizzato. Google richiede che l'URI di reindirizzamento nella richiesta di autorizzazione corrisponda esattamente a un valore autorizzato; schema, maiuscole/minuscole, percorso e barra finale sono importanti. Google documenta questo comportamento in Utilizzo di OAuth 2.0 per applicazioni server Web .
Crea un client Google OAuth per un'applicazione web e fai in modo che l'URI di reindirizzamento autorizzato corrisponda esattamente al valore visualizzato da Nextcloud.
L'accesso alla posta Gmail è importante dal punto di vista della conformità. Google classifica l'ambito ampio , che include l'utilizzo di IMAP, SMTP e POP3, come ambito limitato. A seconda che l'app sia interna, in fase di test o destinata a un utilizzo più ampio in produzione, potrebbero essere applicati i requisiti di verifica di Google. Prima di integrare un numero elevato di utenti, è https://mail.google.com/consigliabile consultare la documentazione di Google sugli ambiti limitati e le linee guida per la verifica delle app OAuth.
Passaggio 4: Salva l'ID client e il segreto di Google in Nextcloud
Torna alle impostazioni di amministrazione > Groupware > Integrazione Gmail , incolla l'ID client e il segreto client di Google e salva. Evita di esporre il segreto in screenshot, ticket, cronologia della shell o note condivise. Se in seguito modifichi il segreto client OAuth, aggiorna Nextcloud tempestivamente e pianifica una verifica controllata degli account esistenti.
Passaggio 5: Aggiungi l'account Gmail e completa il consenso
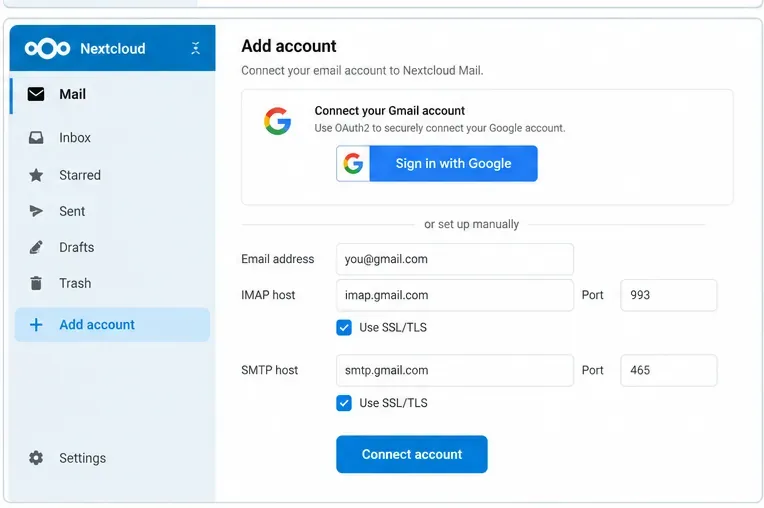
Apri Nextcloud Mail come utente e aggiungi l'account Gmail. Il codice di Mail attuale riconosce Gmail tramite gli host IMAP/SMTP standard di Gmail e passa al metodo di autenticazione XOAUTH2 quando l'amministratore ha configurato Google OAuth. Google documenta imap.gmail.com:993l'utilizzo di IMAP su SSL e smtp.gmail.comcon TLS sulle porte SMTP supportate.
Dopo che l'amministratore ha salvato le credenziali OAuth di Google, un account Gmail dovrebbe utilizzare il flusso di autorizzazione di Google anziché memorizzare la normale password dell'account.
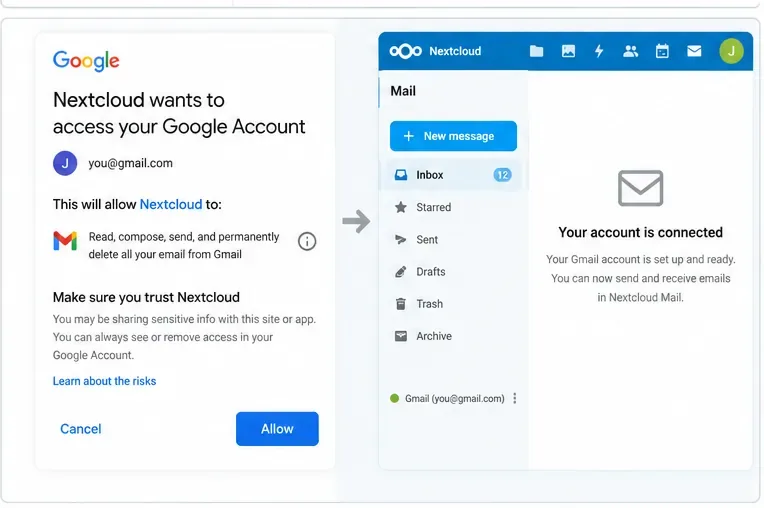
Continua con l'accesso a Google e rivedi la schermata di consenso. Il fornitore potrebbe mostrare avvisi o limitare l'accesso se l'app OAuth non è stata configurata o verificata per gli ambiti e il pubblico utilizzati.
Concedi solo le autorizzazioni richieste dal provider, quindi torna su Nextcloud e verifica che la casella di posta venga effettivamente caricata; la sola pagina di reindirizzamento non è sufficiente a dimostrare il corretto funzionamento.
Non fermarti alla semplice "connessione dell'account". Apri la Posta in arrivo, apri almeno un messaggio, invia un messaggio a una seconda casella di posta che controlli, rispondi e conferma l'avvenuta connessione. Questo test dimostra molto più del solo reindirizzamento OAuth.
Configurare Microsoft 365 o Outlook con OAuth2
Passaggio 6: Registra l'applicazione in Microsoft Entra
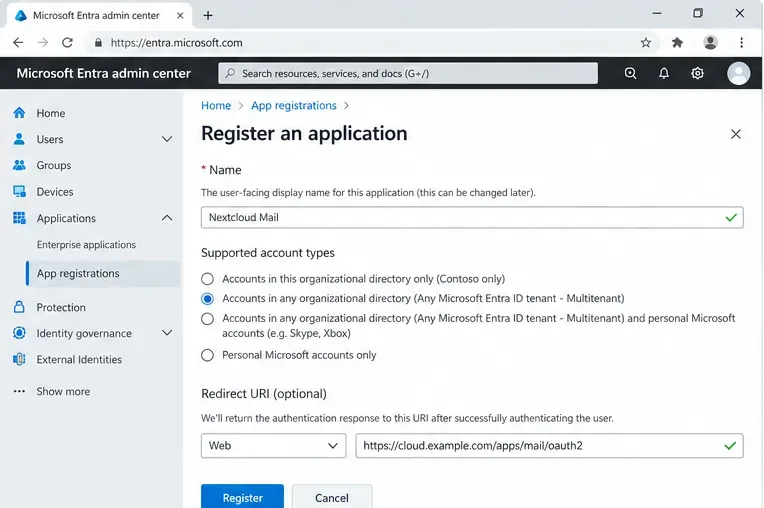
Apri il Centro di amministrazione di Microsoft Entra e crea una registrazione dell'app. La guida di Nextcloud indica agli amministratori di scegliere tipi di account che consentano account Microsoft sia aziendali che personali, come esempio generale, e di configurare un URI di reindirizzamento Web copiato da Nextcloud. Se la tua organizzazione utilizza deliberatamente un singolo tenant, non copiare ciecamente l'esempio multi-tenant: allinea i tipi di account supportati e le impostazioni del tenant con i tuoi criteri di identità.
Per Microsoft 365 o Outlook.com, registra un'applicazione Web in Microsoft Entra e scegli i tipi di account supportati che corrispondono alla strategia del tenant che intendi utilizzare.
Microsoft richiede che gli URI di reindirizzamento siano registrati nell'applicazione. Una mancata corrispondenza può causare errori come AADSTS50011. Le linee guida attuali di Microsoft sono disponibili in Procedure consigliate e limitazioni per gli URI di reindirizzamento .
Passaggio 7: Registra l'ID client e crea un segreto client
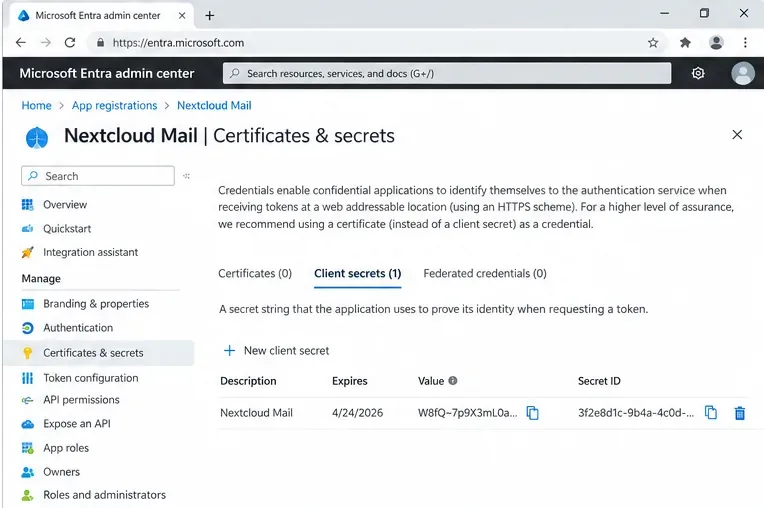
Copia l' ID dell'applicazione (client) . Quindi apri Certificati e segreti , crea un nuovo segreto client e copia immediatamente il valore del segreto . Microsoft afferma che il valore non viene più visualizzato dopo aver lasciato la pagina. Inoltre, limita la durata del segreto client a 24 mesi o meno e raccomanda un periodo di scadenza più breve nella sua documentazione attuale sulla registrazione delle app.
Crea e registra in modo sicuro il valore del segreto client. Microsoft precisa che i valori segreti vengono visualizzati una sola volta e hanno una durata limitata.
Quella data di scadenza è una dipendenza operativa, non un dettaglio di installazione da impostare una sola volta. Includi la data di scadenza del segreto nel processo di rotazione delle credenziali della tua organizzazione. In caso contrario, un'implementazione di Nextcloud Mail apparentemente stabile potrebbe in seguito fallire perché l'aggiornamento del token non può più essere completato.
Passaggio 8: Inserire le credenziali Microsoft in Nextcloud
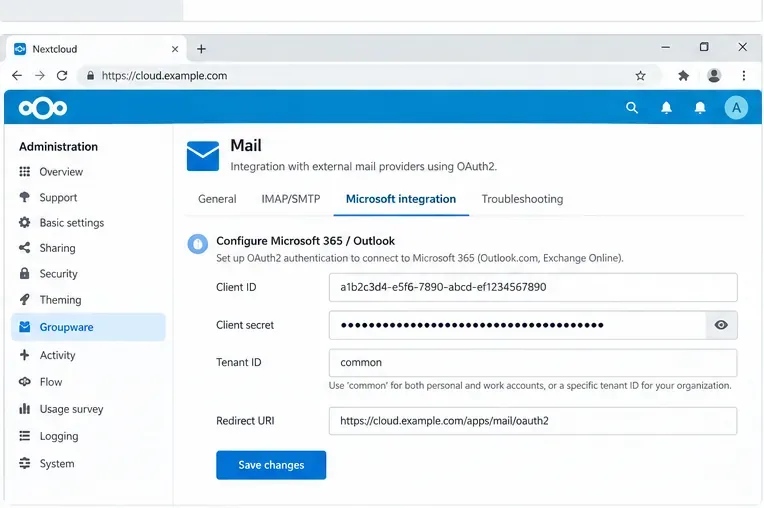
Nelle impostazioni di amministrazione di Nextcloud, apri Groupware e l'area di integrazione con Microsoft. Inserisci l'ID client e il segreto client. La guida ufficiale di Nextcloud utilizza il valore del tenant commonper la configurazione generica di Outlook ospitato e avverte esplicitamente che un ID tenant personalizzato non rientra in tale guida di base, a meno che non siano stati modificati anche i tipi di account supportati.
Inserisci le credenziali dell'applicazione Microsoft in Nextcloud Groupware. La guida ufficiale di Nextcloud utilizza il valore predefinito del tenant "common" per il suo esempio generale di Outlook ospitato.
Per quanto riguarda le autorizzazioni del protocollo sottostante, Microsoft documenta gli ambiti delegati, inclusi quelli https://outlook.office.com/IMAP.AccessAsUser.Allper IMAP e https://outlook.office.com/SMTP.SendSMTP, oltre offline_accessa specificare quando è necessario un token di aggiornamento. Nextcloud gestisce il flusso del provider; è comunque necessario verificare che le policy del tenant e le regole di accesso condizionale consentano l'accesso delegato richiesto.
Passaggio 9: collega l'account Microsoft e verifica la casella di posta
Aggiungi l'indirizzo Outlook o Microsoft 365 a Nextcloud Mail e prosegui con la procedura di accesso/consenso di Microsoft. Il manuale di amministrazione di Nextcloud spiega che, una volta configurato OAuth, la password inserita durante la configurazione dell'account viene ignorata e all'utente viene richiesto il consenso di Microsoft.
Completa l'autorizzazione di Microsoft, quindi verifica che le cartelle vengano caricate e che sia la ricezione che l'invio funzionino correttamente prima di considerare conclusa la configurazione OAuth.
Anche in questo caso, il risultato del consenso visibile è solo un segnale intermedio. Verifica che l'elenco delle cartelle venga caricato, che un messaggio di prova possa essere letto, che un messaggio possa essere inviato e che la cartella Posta inviata contenga la copia prevista.
Come capire se OAuth2 funziona correttamente
Segnale
Cosa significa
Cosa fare dopo?
Il consenso è stato concesso e la Posta in arrivo è stata caricata.
L'autorizzazione e IMAP probabilmente funzionano
Verifica il comportamento di invio e aggiornamento SMTP
Il consenso è stato dato correttamente, ma le cartelle non vengono caricate.
Il reindirizzamento potrebbe essere stato completato mentre la connessione di posta non è andata a buon fine.
Verifica le policy del provider, l'accesso IMAP, i log di Nextcloud e le impostazioni dell'account.
La ricezione funziona, ma l'invio fallisce.
IMAP funziona; l'autorizzazione SMTP o le policy del server potrebbero non funzionare
Verificare il servizio SMTP, le autorizzazioni delegate e le restrizioni imposte dal tenant/provider.
Inizialmente funziona, ma in seguito richiede ripetutamente l'accesso.
L'utilizzo del token di aggiornamento, la validità del segreto, lo stato dell'app o le policy del fornitore potrebbero non funzionare.
Controlla la scadenza del segreto, lo stato di pubblicazione/verifica dell'app OAuth, gli errori del token e le recenti modifiche alle policy.
Errore di mancata corrispondenza del reindirizzamento
L'URL di callback registrato non corrisponde esattamente alla richiesta
Copia nuovamente l'URI da Nextcloud e confrontalo carattere per carattere.
Quando cambiare approccio
Modifica la configurazione dell'applicazione OAuth quando l'URI di reindirizzamento, il pubblico dell'account supportato, l'impostazione del tenant o la configurazione del consenso non corrispondono alla tua implementazione. Ripetere i tentativi non risolverà un'incongruenza strutturale.
Modifica la configurazione dell'URL di distribuzione/proxy quando Nextcloud genera un indirizzo di callback pubblico interno, HTTP o comunque errato. Correggi prima l'URL esterno canonico, quindi ricrea o aggiorna l'URI di reindirizzamento del provider.
Quando l'accesso condizionale, i criteri di consenso amministrativo, la verifica delle app Google o gli ambiti limitati impediscono agli utenti di completare l'autorizzazione, è necessario utilizzare le impostazioni amministrative specifiche del provider anziché le ipotesi generiche di OAuth . Questi controlli vengono applicati intenzionalmente dal provider di identità.
Valutate un metodo di autenticazione diverso solo se il provider e le vostre policy di sicurezza lo consentono esplicitamente. Ad esempio, l'interfaccia di Nextcloud Mail indica che la password per le app di Google può essere un'alternativa quando Google OAuth non è configurato e l'account Google utilizza l'autenticazione a due fattori. Questo non è equivalente a OAuth2 e non dovrebbe essere considerato il metodo di autenticazione preferenziale a livello aziendale solo perché è più semplice da configurare.
Limitazioni note e avvertenze per la risoluzione dei problemi nel 2026
Nella cronologia del progetto Nextcloud Mail è presente un'importante avvertenza diagnostica. Nel luglio 2026, i manutentori hanno confermato una segnalazione di bug per cui gli errori OAuth lato provider potevano comunque generare la stessa pagina di reindirizzamento "Account connesso" come se l'autorizzazione fosse andata a buon fine. La segnalazione riguardava direttamente Microsoft e identificava lo stesso schema di controller anche per Google. Un'altra segnalazione del 2026 descriveva la difficoltà di riconnettere un account dopo che il suo token di aggiornamento era diventato inutilizzabile. Queste segnalazioni si riferivano al codice della versione 5.10.7 di Mail; non bisogna quindi presumere che tutte le versioni siano interessate per sempre, ma è anche importante non utilizzare la pagina di reindirizzamento come unica prova di successo.
Verifica che la versione dell'app Mail installata sia supportata dalla versione del tuo server Nextcloud.
Utilizza l'URI di reindirizzamento visualizzato dall'istanza Nextcloud corrente e registralo esattamente come indicato presso il provider.
Per Google, verifica il pubblico OAuth, la configurazione del consenso, i requisiti di ambito limitato e lo stato di produzione/test.
Per Microsoft, verificare i tipi di account supportati, la scelta del tenant, l'ID client, la validità del segreto client e qualsiasi criterio di accesso condizionale o di consenso amministrativo.
Collega un account pilota prima di estendere la configurazione a tutti gli utenti.
Verifica il caricamento della Posta in arrivo, la lettura e l'invio dei messaggi, il salvataggio nella cartella Posta inviata e il successivo aggiornamento del token.
Registrare la data di scadenza e la proprietà dei segreti dei clienti in modo che la rotazione delle credenziali non si traduca in un'interruzione imprevista del servizio.
OAuth2 migliora il modello di autenticazione per Nextcloud Mail, ma non elimina la necessità di gestire le policy del provider, gli URI di reindirizzamento, le credenziali dell'applicazione e l'accesso al protocollo di posta. Una configurazione è pronta per la produzione quando l'intero percorso (autorizzazione del provider, aggiornamento del token, recupero IMAP e invio SMTP) funziona in modo prevedibile in base alle policy applicate ai tuoi utenti.