Home
» AMMINISTRAZIONE DI RETE
»
Come risolvere l'avviso di sessione "Impossibile verificare l'identità" in Element
Come risolvere l'avviso di sessione "Impossibile verificare l'identità" in Element
Se Element visualizza un avviso di sessione "Impossibile verificare l'identità" o simile, la soluzione più sicura è innanzitutto verificare la sessione corrente da Tutte le impostazioni > Sessioni . Utilizza un'altra sessione Element già verificata o la tua chiave di recupero. Non reimpostare la tua identità crittografica a meno che tu non abbia una sessione verificata e una chiave di recupero funzionante, perché la reimpostazione potrebbe rendere inaccessibile la cronologia dei messaggi crittografati precedenti.
La documentazione attuale di Element utilizza diciture come " sessione non verificata" , "Dispositivo non verificato" e "Verifica sessione" . Il testo esatto dell'avviso può variare a seconda della versione di Element e della piattaforma, pertanto questa guida si concentra sullo stato sottostante "verificato" piuttosto che su una singola etichetta.
Soluzione rapida: verifica la sessione Element corrente
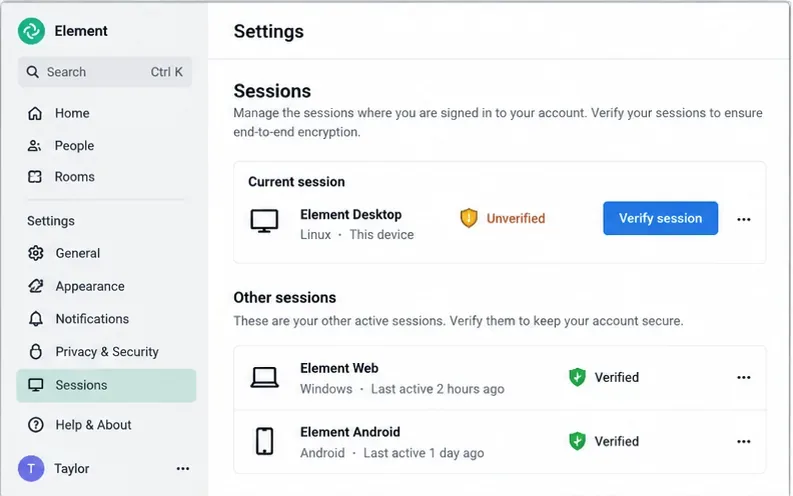
Su Element Web o Element Desktop, apri il menu del tuo profilo, seleziona Tutte le impostazioni e poi Sessioni . Nella sezione Sessione corrente , cerca la sessione che stai utilizzando ora. La documentazione di supporto di Element indica che una sessione corrente verificata dovrebbe mostrare uno scudo verde.
Apri Tutte le impostazioni, seleziona Sessioni e identifica la sessione corrente non verificata prima di avviare la verifica.
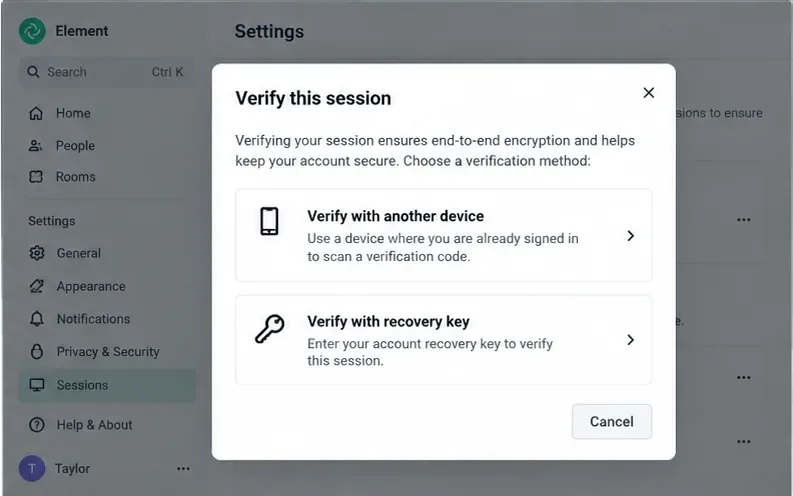
Se la sessione corrente non è verificata, seleziona Verifica sessione . Element documenta due metodi standard per completare la verifica: approvare la nuova sessione da un altro dispositivo verificato oppure utilizzare una chiave di ripristino.
Scegli un altro dispositivo verificato, se disponibile, oppure utilizza la chiave di recupero memorizzata per il tuo account Matrix.
Opzione 1: verifica con un'altra sessione attendibile
Questa è solitamente la scelta migliore quando Element è ancora aperto su un telefono, un altro browser o un altro computer già verificato. Mantieni il dispositivo verificato online e aperto, quindi avvia la verifica dalla sessione non verificata. Segui le istruzioni su entrambi i dispositivi e confronta le informazioni di verifica mostrate da Element. Approva solo quando i valori corrispondono.
Questo metodo si adatta a un esempio comune: accedi a Element Desktop su un nuovo laptop mentre Element X sul tuo telefono è già verificato. Il telefono può stabilire che la sessione del nuovo laptop ti appartiene senza che tu debba digitare la chiave di recupero.
Opzione 2: verifica con la tua chiave di recupero
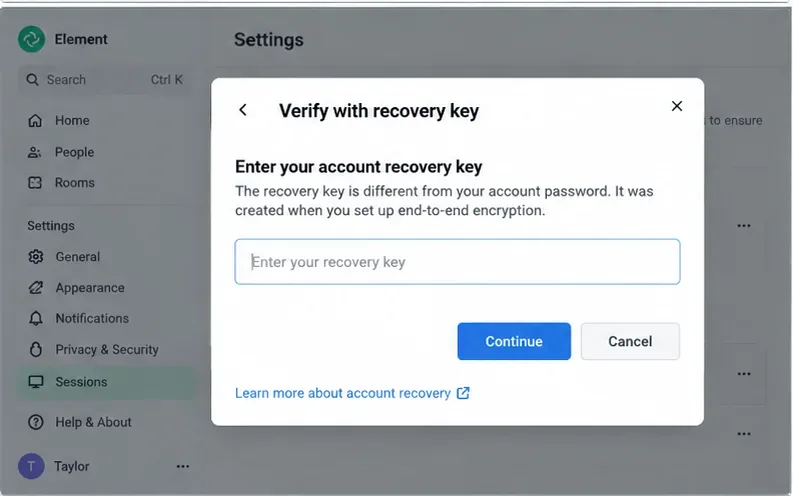
Se non disponi di un dispositivo verificato ma hai salvato la tua chiave di recupero, scegli "Verifica con chiave di recupero" e inseriscila quando richiesto. Element specifica chiaramente che la chiave di recupero è distinta dalla password dell'account. La password normale dimostra che puoi accedere all'account; la chiave di recupero viene utilizzata per recuperare o confermare l'identità crittografica e l'accesso ai dati crittografati associati a tale account.
Inserisci la chiave di recupero solo nel client Element di cui ti fidi e che intendi utilizzare; è diversa dalla password dell'account.
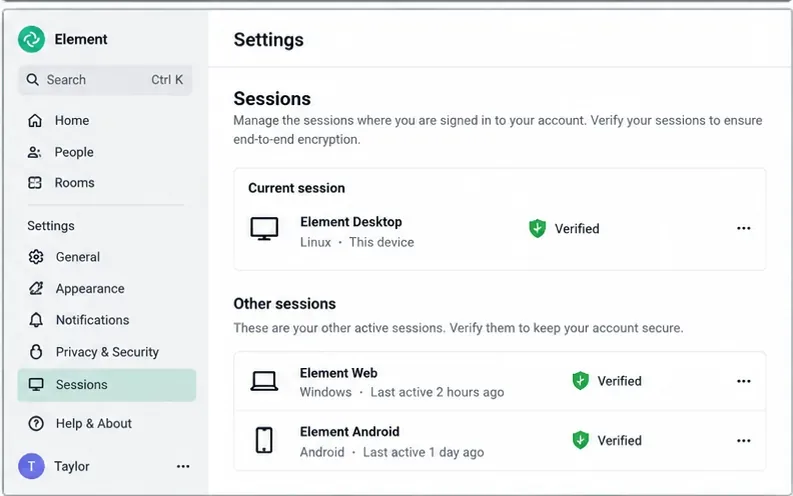
Dopo la verifica, tornare a Tutte le impostazioni > Sessioni . La sessione corrente dovrebbe risultare verificata, solitamente con lo scudo verde descritto nella documentazione di Element.
Conferma che la sessione corrente sia contrassegnata come verificata al termine del processo di verifica.
Cosa significa solitamente l'avvertimento
In Matrix, ogni accesso viene trattato come una sessione o un "dispositivo" separato, anche quando si verificano due accessi sullo stesso computer fisico. Ad esempio, Element Web in Chrome e Element Desktop sullo stesso portatile possono apparire come due sessioni diverse. Anche la creazione di un nuovo profilo del browser può generare un'altra sessione.
La verifica collega la sessione all'identità crittografica del tuo account. Questo è fondamentale per la crittografia end-to-end, poiché Element utilizza la verifica con firma incrociata per distinguere le sessioni da te approvate da quelle che possiedono semplicemente credenziali di accesso valide.
Un avviso di verifica dell'identità non significa automaticamente che la password sia errata e non prova di per sé che l'account sia stato compromesso. Significa semplicemente che la sessione corrente non ha raggiunto lo stato di verifica attendibile previsto da Element. La procedura corretta consiste nell'esaminare la pagina Sessioni, verificare le sessioni riconosciute e rimuovere o disconnettersi dalle sessioni non riconosciute.
Scegli la soluzione più adatta alla tua situazione
Situazione
Azione consigliata
Perché
Hai un'altra sessione Element verificata
Verifica la sessione corrente da quel dispositivo
Questo preserva la tua identità crittografica esistente ed è solitamente la soluzione meno invasiva.
Hai una chiave di ripristino funzionante
Utilizzare Verifica con chiave di ripristino
La chiave di ripristino può verificare una nuova sessione e ripristinare l'accesso al materiale crittografato protetto.
Non disponi né di una sessione verificata né di una chiave di recupero.
Utilizzare la procedura di ripristino/reset documentata "Impossibile confermare" solo dopo averne compreso le conseguenze.
Element avverte che il ripristino dell'identità crittografica può comportare la perdita dell'accesso alla cronologia dei messaggi crittografati precedenti.
Vedi una sessione che non riconosci
Non verificarlo; disconnettiti oppure rimuovilo e proteggi l'account
La verifica dovrebbe essere concessa solo alle sessioni che controlli.
Se un altro dispositivo verificato non riceve la richiesta di verifica
Innanzitutto, verifica che l'altro dispositivo sia effettivamente verificato e non semplicemente connesso. Su Element Web/Desktop, la documentazione attuale di Element indica di controllare Tutte le impostazioni > Sessioni e cercare lo scudo verde per quella sessione. Se il dispositivo più vecchio non è verificato, non può fungere da punto di ancoraggio attendibile come previsto.
Successivamente, mantieni entrambi i client online e riprova la verifica dalla sessione non verificata. Se puoi utilizzare una chiave di ripristino valida, questa rappresenta un'alternativa pratica quando il flusso interattivo da dispositivo a dispositivo non viene completato.
È importante distinguere un problema di verifica della sessione da un problema di server, SSO o accesso alla rete. Se non si riesce ad accedere, il problema si trova in una fase precedente della catena di autenticazione. Se invece si riesce ad accedere ma la sessione rimane non verificata, è necessario seguire i passaggi descritti in questo articolo.
Se la chiave di ripristino viene rifiutata o risulta mancante
Non sostituire la password del tuo account Element a meno che l'interfaccia non lo richieda esplicitamente. La documentazione di supporto di Element afferma che la chiave di recupero è separata dalla password dell'account.
Se pensi di aver salvato una chiave di ripristino ma non sei sicuro che funzioni ancora, Element consiglia di testarla accedendo a Element Web in un altro browser e provando a verificare la nuova sessione con la chiave. Se disponi ancora di un dispositivo verificato, puoi anche utilizzare tale dispositivo attendibile per creare o sostituire la chiave di ripristino dalle impostazioni di crittografia.
Se hai perso la chiave di recupero e non hai più sessioni verificate, la procedura di ultima istanza documentata da Element è il ripristino dell'identità crittografica. Considera questa operazione come un recupero, non come una normale procedura di risoluzione dei problemi. Element avverte che, dopo questo ripristino, potresti perdere l'accesso alla cronologia dei messaggi crittografati precedenti e che i tuoi contatti potrebbero essere informati del cambio di identità.
Cosa fare con le sessioni vecchie o sconosciute
La verifica non è un motivo sufficiente per approvare ogni voce nell'elenco delle sessioni. Controlla l'elenco per individuare browser obsoleti, telefoni non più in uso, installazioni precedenti o dispositivi che non riconosci. Mantieni attive le sessioni che controlli ancora e di cui hai bisogno. Disconnetti le sessioni obsolete o sospette anziché verificarle.
Questo è particolarmente importante se l'avviso è comparso inaspettatamente senza un accesso recente. Una spiegazione plausibile può essere un nuovo profilo del browser, la cancellazione dei dati del browser o una nuova installazione del sistema operativo, ma una sessione insolita richiede l'attenzione del team di sicurezza dell'account.
Perché risolvere questo problema è importante anche se le chat crittografate funzionano ancora oggi
Element e l'ecosistema Matrix stanno inasprendo le procedure per la gestione delle sessioni non verificate. La documentazione di Element relativa alla verifica dei dispositivi indica che la data di implementazione per l'esclusione dei dispositivi non sicuri è stata posticipata e deve ancora essere definita, con un preavviso di un mese. Anche Matrix ha documentato la decisione di non inviare più messaggi crittografati ai dispositivi non sottoposti a firma incrociata.
Il messaggio pratico è semplice: non date per scontato che una sessione non verificata continui a comportarsi esattamente come oggi. Verificate le sessioni che utilizzate attivamente, conservate una chiave di ripristino in un luogo sicuro e rimuovete le sessioni che non controllate più.
Lista di controllo per la verifica
Apri Tutte le impostazioni > Sessioni in Element Web o Desktop.
Conferma quale voce corrisponde alla sessione corrente.
Se possibile, verificalo con un altro dispositivo già verificato.
In alternativa, utilizza la chiave di ripristino salvata.
Conferma che la sessione corrente mostri lo stato verificato/scudo verde.
Non verificare le sessioni sconosciute.
Reimposta l'identità crittografica solo se non è più presente alcuna sessione verificata o chiave di ripristino funzionante.
Dopo il ripristino, salva una nuova chiave di ripristino in un luogo sicuro.