Ingresso vs. Uscita: qual è la differenza nelle reti?
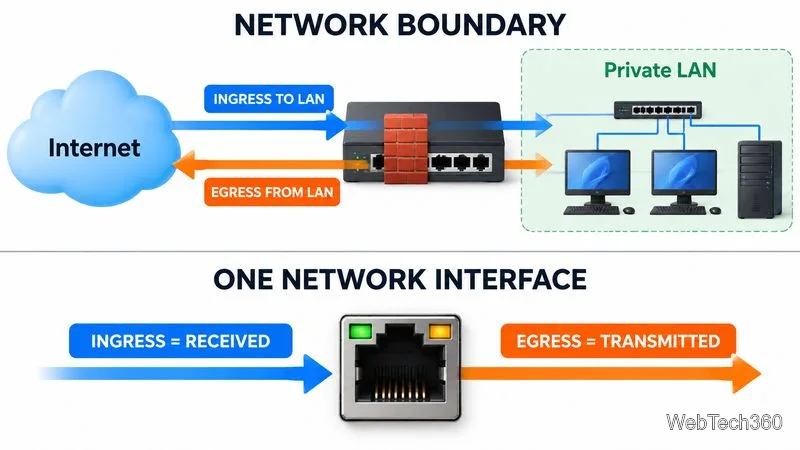
Il traffico in ingresso (ingress) è il traffico di rete che entra in una rete, un dispositivo o un'interfaccia definiti; il traffico in uscita ( egress ) è il traffico che ne esce. I termini sono relativi al punto misurato, non sono etichette permanenti associate a un pacchetto. Una richiesta da un laptop a un servizio cloud rappresenta il traffico in uscita dal laptop o dalla rete aziendale e il traffico in ingresso al servizio cloud. Per le regole del firewall, le piattaforme cloud definiscono comunemente il traffico in ingresso come i pacchetti che entrano in una destinazione e il traffico in uscita come i pacchetti che ne escono. Si veda la definizione di traffico in ingresso e in uscita di Google Cloud .
Al confine della LAN, il traffico che entra nella rete privata è in ingresso; il traffico che ne esce è in uscita.
Ingresso e uscita in sintesi
Termine
Significato relativo al confine scelto
Esempio
Ingresso
In entrata; ricevuto dal destinatario
Una connessione in arrivo a un server web o a una macchina virtuale cloud
Uscita
In uscita; inviato dal destinatario
Un laptop carica un file su un servizio di archiviazione cloud.
Perché il punto di vista è importante
Immaginiamo un dipendente che apre un sito web. La richiesta parte dal laptop del dipendente e dalla rete LAN dell'ufficio, quindi è in uscita da questi sistemi. Quando raggiunge il gateway aziendale, il pacchetto entra nel gateway attraverso la sua interfaccia rivolta verso la LAN ed esce attraverso la sua interfaccia rivolta verso Internet. Al server del sito web, la stessa richiesta è in entrata. La risposta segue il percorso inverso.
Ecco perché gli strumenti di rete possono mostrare traffico in entrata/in uscita , ricevuto/inviato o Rx/Tx anziché semplicemente traffico in entrata e in uscita. Il valore "in" di una dashboard di solito descrive il traffico ricevuto dalla specifica interfaccia misurata, non necessariamente il traffico in entrata nell'intera organizzazione. Verifica sempre se il contesto è un host, un'interfaccia, una sottorete, un firewall, una risorsa cloud o l'intera rete.
L'ingresso e l'uscita dipendono dal confine: una visione a livello di rete differisce da una visione a singola interfaccia.
Come monitorare gli ingressi e le uscite
Il software di monitoraggio della rete raccoglie dati relativi a contatori di interfaccia, throughput, errori e pacchetti scartati, latenza e disponibilità dei dispositivi. Il Simple Network Management Protocol (SNMP) viene comunemente utilizzato per interrogare switch, router, firewall e server supportati. La specifica MIB (Interfaces Group MIB) dell'IETF (RFC 2863) definisce ifInOctetse ifOutOctetsconta i byte ricevuti e trasmessi. Quando disponibili, utilizzare contatori ad alta capacità a 64 bit sui collegamenti veloci.
SNMP mostra il volume di traffico, ma non sempre quali applicazioni o endpoint lo hanno generato. NetFlow, IPFIX, sFlow o jFlow possono aggiungere indirizzi IP di origine/destinazione, porte, protocolli e volumi di flusso. L'acquisizione dei pacchetti fornisce maggiori dettagli, ma può richiedere più spazio di archiviazione ed esporre informazioni sensibili. È preferibile utilizzare SNMPv3 laddove supportato e limitare l'accesso al monitoraggio.
Strumenti di monitoraggio di rete per valutare
SolarWinds Network Performance Monitor tiene traccia dell'utilizzo delle interfacce, dello stato di salute dei dispositivi, dei percorsi, degli avvisi e delle tendenze delle prestazioni negli ambienti di rete.
ManageEngine OpManager offre monitoraggio di dispositivi e interfacce, visibilità del traffico, rilevamento e reporting; ulteriori funzionalità di analisi del flusso dipendono dai componenti selezionati.
Paessler PRTG combina il monitoraggio dell'interfaccia SNMP con i protocolli di flusso e gli avvisi di larghezza di banda configurabili.
Confronta il supporto dei dispositivi, i protocolli, la conservazione, gli avvisi, l'implementazione e il numero di interfacce o metriche necessarie. SNMP mostra la larghezza di banda complessiva; i dati di flusso aiutano a identificare cosa la sta consumando. Il solo monitoraggio non blocca il traffico.
Uscita nella sicurezza dei dati
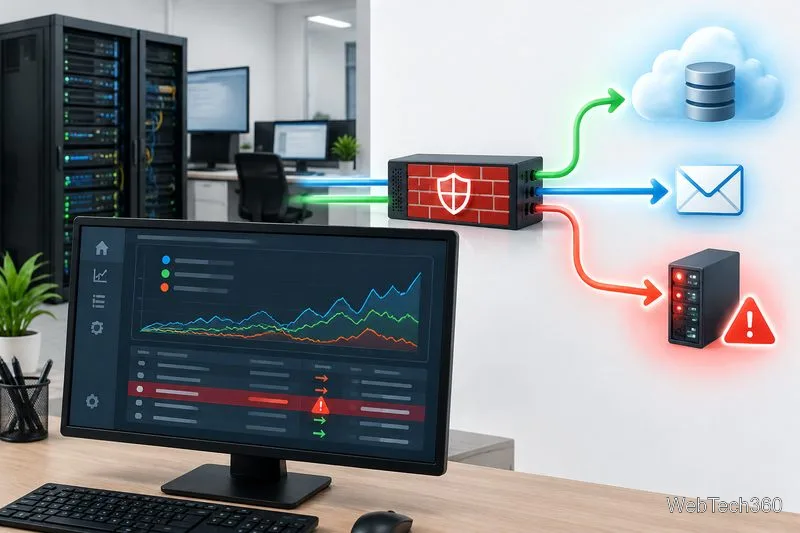
Il traffico in uscita è normale; il rischio è rappresentato dall'uscita non autorizzata di dati , come file sensibili inviati a e-mail personali, a un servizio cloud non approvato o a un server esterno sospetto. Un caricamento di grandi dimensioni da solo non dimostra una violazione. Presta attenzione a nuove destinazioni, volumi insoliti, app o account sconosciuti, attività al di fuori dell'orario di lavoro o trasferimenti che si discostano dalla norma dell'organizzazione.
Il monitoraggio del traffico in uscita è particolarmente utile quando destinazioni e schemi di trasferimento insoliti fanno scattare un'indagine.
Utilizza controlli a livelli anziché affidarti a un'unica dashboard:
Definisci le policy: elenca i servizi approvati, classifica i dati sensibili e spiega le regole di condivisione.
Limita l'accesso in uscita: utilizza regole firewall, gateway web sicuri o filtri DNS per limitare destinazioni e servizi non necessari.
Raccogli i log: correla gli eventi relativi a firewall, endpoint, identità, cloud e accesso ai file; genera avvisi in caso di deviazioni significative dal traffico normale.
Proteggete i dati sensibili: valutate la possibilità di implementare misure di prevenzione della perdita di dati (DLP) e controlli sugli endpoint per caricamenti, copie e supporti rimovibili. Testate le policy per evitare di interrompere le normali attività lavorative.
Dove si collocano gli strumenti SIEM
Una piattaforma SIEM (Security Information and Event Management) centralizza i log e correla gli eventi, consentendo agli analisti di indagare su possibili furti di dati o account compromessi. È complementare, ma non sostituisce, le regole del firewall, la protezione dei dati (DLP) o la protezione degli endpoint. Tra le opzioni disponibili figurano SolarWinds Security Event Manager , Splunk Enterprise Security e ManageEngine Log360 . È importante confrontare le funzionalità attuali, le licenze, il volume dei dati e i periodi di conservazione.
Una breve lista di controllo
Indica con precisione il confine: host, interfaccia, sottorete, firewall o risorsa cloud.
Conferma cosa intende lo strumento con i termini in entrata/in uscita, ricevuto/inviato e Rx/Tx.
Analisi del traffico di base per direzione, destinazione, protocollo, orario e processo aziendale.
Imposta avvisi utili e definisci chi può esaminarli.
Verifica le restrizioni di uscita sia rispetto ai flussi di lavoro approvati che alle destinazioni non autorizzate.
In sintesi: ingress significa "dentro" ed egress significa "fuori", ma solo dopo aver identificato cosa sta entrando o uscendo dal traffico. Utilizza i contatori di interfaccia e i dati di flusso per comprendere le prestazioni, quindi correla l'attività in uscita con i log di identità, endpoint e applicazioni per analizzare i rischi per la sicurezza.