Home
» LINUX
»
How to Configure VPN Connections on Pardus Linux Desktop
How to Configure VPN Connections on Pardus Linux Desktop
You have the VPN server address, credentials, or a configuration file, but Pardus either shows no suitable VPN type, refuses to import the file, or says “connected” while the private network is still unreachable. Those symptoms usually come from three different layers: the required NetworkManager VPN plugin is missing, the connection profile is incomplete, or the tunnel is established but its routes and DNS settings do not match what the remote network expects.
This guide starts with the least disruptive path and moves toward deeper troubleshooting. It applies to Pardus 25 Desktop, whose official ISO archive shows Pardus 25.2 GNOME and XFCE images dated July 16, 2026. The original Pardus 25 release notes identify GNOME 48.4 and Xfce 4.20.2 as the supported desktop environments. NetworkManager is the networking layer underneath these desktop tools, so the same connection profiles can also be inspected and controlled from the command line.
Before changing anything, identify the VPN you actually have
Do not start by picking a protocol that “looks close.” Ask your VPN administrator or provider for the exact protocol and authentication method. At minimum, collect the server hostname, protocol, username if one is used, and any configuration or certificate files. Corporate setups may also require a CA certificate, a client certificate and private key, a one-time password, a specific DNS domain, or routes for internal subnets.
OpenVPN: often supplied as a .ovpn profile, sometimes with separate CA/client certificate files.
WireGuard: uses a private key, peer public key, endpoint, and AllowedIPs. NetworkManager supports WireGuard natively rather than through a separate VPN plugin.
OpenConnect: commonly used with Cisco AnyConnect-compatible gateways and some other enterprise SSL VPNs.
IKEv2/IPsec: commonly handled with the strongSwan NetworkManager plugin.
L2TP/IPsec: requires its own NetworkManager plugin on Debian-family desktops.
NetworkManager’s current VPN documentation explicitly marks PPTP as cryptographically broken and says it should not be used. If an old organization still gives you PPTP instructions, the better next step is to ask for a supported replacement instead of treating PPTP as the normal fallback.
Step 1: Open Pardus network settings
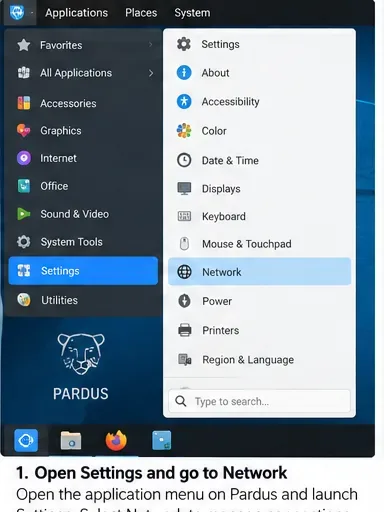
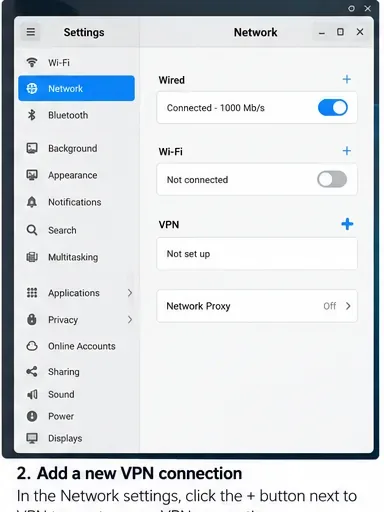
On Pardus GNOME, open Settings and choose Network. GNOME’s own help describes adding a VPN from the VPN section with the plus button. On Pardus XFCE, the layout is different; the NetworkManager connection editor can be opened from the network applet, or you can run nm-connection-editor if that graphical editor is installed.
Open Settings and then Network. Pardus GNOME and XFCE present different shells, but both ultimately manage NetworkManager connection profiles.
If the VPN section is present but does not offer the protocol you need, do not keep recreating the connection. That usually means the corresponding NetworkManager integration is not installed.
Step 2: Confirm NetworkManager is running
Before installing anything, check that Pardus is using NetworkManager normally:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
A healthy desktop should report NetworkManager as running/active. If the service is not active, resolve that first; a VPN plugin cannot work when its parent network service is stopped.
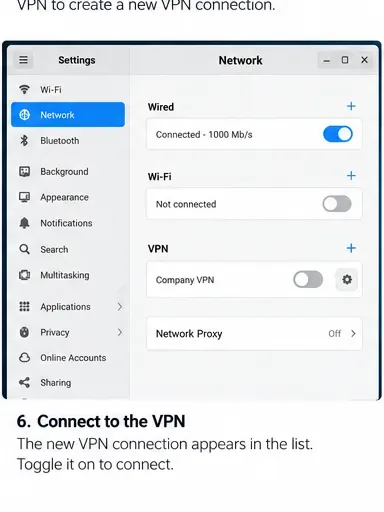
The VPN section is where a new profile is added in the GNOME network panel. If your protocol is missing from the next dialog, check the relevant NetworkManager package.
Step 3: Install the plugin only when your protocol needs one
Pardus is Debian-based, and the current Debian 13 package set provides the same NetworkManager plugin families used here. Install only what matches your VPN:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
The official Debian package pages describe network-manager-openvpn-gnome as the GNOME GUI component for NetworkManager’s OpenVPN plugin, network-manager-openconnect-gnome as the OpenConnect integration, and network-manager-strongswan as a NetworkManager plugin for IKEv2 IPsec. You normally do not need a separate NetworkManager VPN plugin for WireGuard because NetworkManager has supported it natively since version 1.16.
After installing a plugin, close and reopen the connection editor. A full reboot is usually unnecessary. If the GUI still does not refresh, restarting NetworkManager will interrupt active networking, so do it only when you can tolerate a brief disconnect:
sudo systemctl restart NetworkManager
Step 4: Import a supplied profile instead of retyping it when possible
If your administrator gave you an OpenVPN profile, importing it is usually safer than manually copying every option. In GNOME, choose the option to import a saved VPN configuration file when it is available. The exact list of VPN choices depends on which plugins are installed, so do not expect every Pardus system to show the same menu.
Choose the protocol that exactly matches the server. The entries shown in the Add VPN dialog depend on installed plugins; legacy options should not be selected merely because they appear in the list.
NetworkManager also documents an OpenVPN import path through nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Se il comando indica che il tipo di VPN non è supportato, verificare innanzitutto che il plugin OpenVPN NetworkManager sia installato. Se il file contiene direttive specifiche del fornitore che l'importatore di NetworkManager non comprende, confrontare il profilo con le istruzioni Linux supportate dall'amministratore VPN anziché eliminare righe sconosciute a caso.
Passaggio 5: Inserire attentamente i dettagli di autenticazione e del certificato.
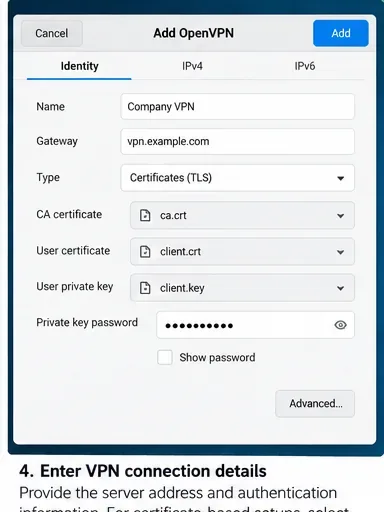
Per un profilo OpenVPN o IPsec creato manualmente, il gateway, il tipo di autenticazione, il certificato CA, il certificato utente, la chiave privata e le credenziali devono corrispondere alla configurazione del server. Un errore comune è quello di combinare un profilo nome utente/password con istruzioni basate su certificati, oppure di scegliere il file CA errato.
Compila solo i campi di autenticazione richiesti dalla configurazione della tua VPN. Le implementazioni basate su certificati potrebbero richiedere un certificato CA, un certificato client e una chiave privata; le implementazioni basate solo su password utilizzano una modalità di autenticazione diversa.
Si raccomanda cautela nell'utilizzo di opzioni che memorizzano la password per tutti gli utenti. La decisione se salvare una password, richiederla ogni volta o condividerla a livello di sistema spetta all'organizzazione. NetworkManager può memorizzare le credenziali di connessione nel suo sistema di profili e la relativa documentazione specifica che i file di connessione possono contenere password o chiavi private. Sui dispositivi condivisi, è preferibile optare per l'accesso più limitato possibile, pur mantenendo i requisiti operativi.
Passaggio 6: autorizza le modifiche e connetti
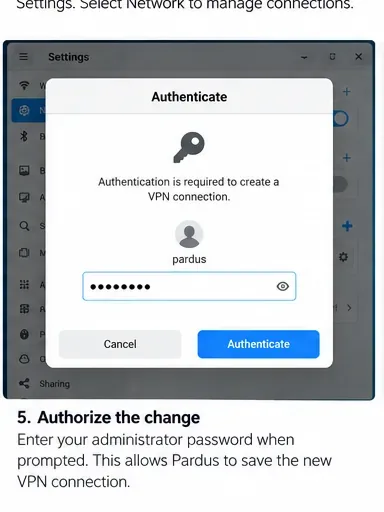
La creazione o la modifica di un profilo di rete di sistema può attivare una richiesta di autorizzazione sul desktop. Immettere la password dell'amministratore locale solo se si è avviato personalmente la modifica e si riconosce l'azione.
Pardus potrebbe richiedere l'autorizzazione locale prima di salvare una connessione di sistema. Questa autorizzazione è separata dalla password dell'account VPN utilizzata per autenticarsi al server remoto.
Una volta salvato il profilo, attivalo dal pannello Rete o dal menu Rete del desktop. Se la tua VPN utilizza l'autenticazione a più fattori (MFA) o una password non memorizzata, potresti ricevere un'ulteriore richiesta di autenticazione al momento della connessione.
Attiva il profilo VPN salvato dai controlli di rete. La presenza di un profilo nell'elenco conferma solo che è stato salvato; non dimostra che la VPN remota abbia accettato la connessione.
Passaggio 7: Verifica il tunnel invece di affidarti solo all'interruttore
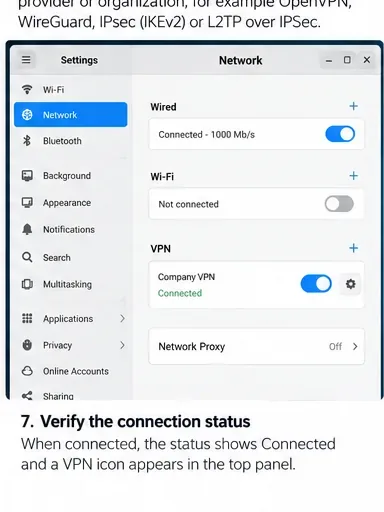
Quando l'interfaccia grafica segnala "Connesso" , confermare lo stato con NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
Lo stato "Connesso" è il primo segnale di successo. Proseguire con i controlli di routing, DNS e raggiungibilità prima di considerare la configurazione VPN completata.
Nel caso di una VPN full tunnel, è probabile che la rotta predefinita o le regole di policy routing inviino il traffico Internet attraverso il tunnel. Nel caso di una VPN aziendale split tunnel, la normale rotta Internet potrebbe rimanere invariata, mentre solo specifici prefissi privati passerebbero attraverso la VPN. Ciò significa che "il mio IP pubblico non è cambiato" non è automaticamente un errore.
Passaggio 8: Testare la risorsa che la VPN dovrebbe raggiungere
Il miglior target di validazione è una risorsa interna raggiungibile solo tramite VPN: ad esempio, un nome DNS interno, un portale web, un server Git o un indirizzo IP privato fornito dall'amministratore. Non inventate un indirizzo privato arbitrario e non date per scontato che risponda al ping; molte reti bloccano il protocollo ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
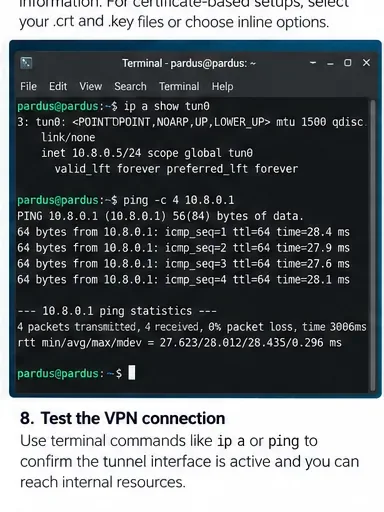
Utilizza i controlli da terminale per verificare che l'interfaccia del tunnel o la connessione VPN siano attive e che la destinazione privata desiderata sia raggiungibile. Il nome effettivo dell'interfaccia e l'indirizzo interno dipendono dalla VPN in uso.
Per OpenVPN, l'interfaccia del tunnel viene spesso denominata tun0, ma questo nome non è garantito. WireGuard appare comunemente con un nome di interfaccia a sé stante. Utilizza nmcli connection show --activee ip linkper scoprire quale nome ha effettivamente creato il tuo sistema.
Se la VPN si connette ma i siti interni continuano a non funzionare
Verifica prima il percorso
Esegui ip routee ip route get INTERNAL_IP. Se la ricerca seleziona il tuo normale gateway Wi-Fi/Ethernet invece del percorso VPN, il profilo potrebbe non avere la rotta della sottorete privata necessaria. Chiedi all'amministratore VPN quali prefissi devono essere instradati attraverso il tunnel prima di aggiungere le rotte autonomamente.
Quindi controlla il DNS
Se gli indirizzi IP privati funzionano ma i nomi host interni no, il problema è probabilmente la risoluzione dei nomi piuttosto che il tunnel stesso. Sui sistemi che utilizzano systemd-resolved, resolvectl statusè possibile visualizzare i server DNS e i domini per collegamento. Su altre configurazioni, esaminare le informazioni DNS esposte da NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
La configurazione Split DNS è particolarmente importante negli ambienti aziendali: solo i nomi di dominio interni potrebbero dover essere indirizzati al server DNS aziendale. Sostituire tutte le impostazioni DNS con un resolver pubblico può far sembrare non funzionante un tunnel DNS, poiché i nomi privati non vengono più risolti.
Utilizzare i log quando l'autenticazione o la negoziazione falliscono
Se la connessione non raggiunge mai lo stato "connesso", monitora i log di NetworkManager durante i tentativi di connessione:
Cerca errori di convalida dei certificati, messaggi di gateway irraggiungibile, errori di autenticazione o errori di avvio dei plugin. Evita di pubblicare log completi senza prima averli esaminati, poiché potrebbero contenere nomi di server, nomi utente, percorsi dei certificati e dettagli di rete.
WireGuard su Pardus: utilizzare il supporto nativo di NetworkManager
WireGuard si differenzia dai tipi di VPN basati su plugin descritti in precedenza. La documentazione ufficiale di NetworkManager per le VPN afferma che WireGuard è supportato nativamente e la documentazione delle impostazioni di NetworkManager espone proprietà specifiche di WireGuard come chiavi private, peer, endpoint, AllowedIPs e keepalive persistente.
Se si dispone di una configurazione WireGuard, è preferibile importare o creare un profilo WireGuard di NetworkManager con i valori esatti forniti dall'amministratore. Prestare particolare attenzione a AllowedIPs: determina quali prefissi di destinazione vengono inviati al peer. Una configurazione contenente 0.0.0.0/0e ::/0è generalmente intesa come un tunnel completo; prefissi più ristretti indicano uno split tunneling.
Quando interrompere la risoluzione dei problemi di NetworkManager e cambiare approccio
NetworkManager è una soluzione ideale quando la tecnologia VPN dispone di un'integrazione stabile con NetworkManager e il desktop necessita di un profilo persistente che gli utenti possano attivare e disattivare facilmente. È opportuno cambiare approccio quando il fornitore richiede funzionalità non disponibili nel suo plugin NetworkManager, quando il client aziendale esegue controlli di sicurezza del dispositivo o autenticazioni proprietarie, oppure quando l'amministratore supporta esplicitamente solo il client Linux del fornitore.
NetworkManager stesso avverte che alcuni plugin VPN di terze parti non sono più supportati. La sua pagina di supporto attuale identifica il vecchio plugin Fortinet SSLVPN come non più supportato e suggerisce OpenConnect come protocollo Fortinet compatibile, mentre PPTP non è più supportato ed è crittograficamente compromesso. Pertanto, la presenza di un plugin in un repository di pacchetti non è sinonimo di un protocollo che si dovrebbe implementare oggi.
Verifica finale
Prima di considerare completata la configurazione di Pardus VPN, disconnettiti e riconnettiti una volta e verifica nuovamente il risultato. Una buona configurazione dovrebbe superare questi controlli:
Il profilo VPN previsto si attiva senza plugin né errori di autenticazione.
nmcli connection show --activeMostra il profilo VPN o WireGuard mentre è connesso.
Il percorso verso una destinazione interna approvata passa attraverso il tracciato previsto del tunnel.
I nomi DNS interni vengono risolti quando l'organizzazione se lo aspetta.
È possibile accedere ad almeno un servizio interno reale che rientra nello scopo della VPN.
Disconnettendo la VPN, come previsto, viene rimosso il percorso privato o l'accesso.
Se la connessione supera l'autenticazione ma fallisce i controlli di routing o DNS, non continuare a cambiare password e certificati. Concentrati invece su routing, domini DNS, policy lato server e sulla configurazione split-tunnel necessaria. Se il protocollo stesso richiede un plugin non più supportato o obsoleto, la soluzione più duratura è migrare a una tecnologia VPN attualmente supportata, piuttosto che cercare di far funzionare quella vecchia.