Home
» SOFTWARE
»
How to Configure an S/MIME Certificate in Mozilla Thunderbird
How to Configure an S/MIME Certificate in Mozilla Thunderbird
A digital signature option that stays unavailable, or an encryption warning when you try to send a message, usually means Thunderbird does not yet have the right personal certificate connected to the email identity you are using. S/MIME setup has two parts: import a certificate that includes your private key, then assign it to the correct account. This guide walks through both the common certificate-file method and Thunderbird’s newer certificate-signing-request route.
S/MIME means Secure/Multipurpose Internet Mail Extensions. It is a standard for signing and encrypting email. A digital signature lets recipients check that a message was signed with your certificate and has not been altered after signing. Encryption scrambles message contents so only intended recipients with matching private keys can read them. These are separate actions: setting a certificate does not automatically mean every message is encrypted.
Before you begin: what certificate file do you have?
A personal S/MIME certificate binds an email identity to a public key. Its matching private key is what lets you sign messages and decrypt mail sent to you. A certificate authority (CA) issues or validates the certificate. Thunderbird needs the certificate and its private key for your own account; a public certificate by itself is not enough to sign or decrypt.
A .p12 or .pfx file: This is a password-protected PKCS#12 package that commonly carries a certificate and private key together. Get it from your organization’s administrator or certificate provider, and obtain the import password through a trusted channel.
A .cer, .crt, or .pem file: These often contain a public certificate only. They may be for a recipient, a CA, or the certificate issued after you created a request. Confirm with the issuer whether the matching private key is already stored in Thunderbird or provided separately.
A CSR: A Certificate Signing Request contains a public key and identifying information for an issuer. It is not a certificate and cannot be used to sign mail. Thunderbird can create one in version 128 and later; the CA returns the signed certificate for you to import.
For work email, check your organization’s certificate policy first. Use a certificate issued for the exact email address or identity you plan to configure. If you have a smart card or hardware token, follow your organization’s instructions; do not import a private key file if the key is meant to remain on that device.
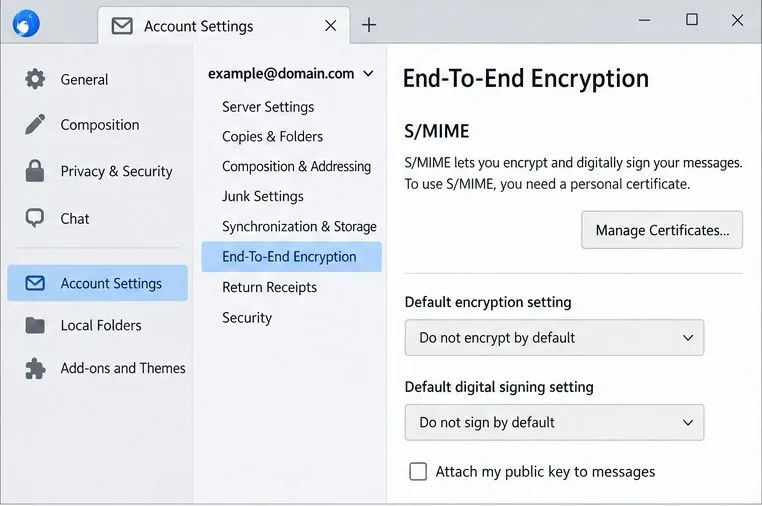
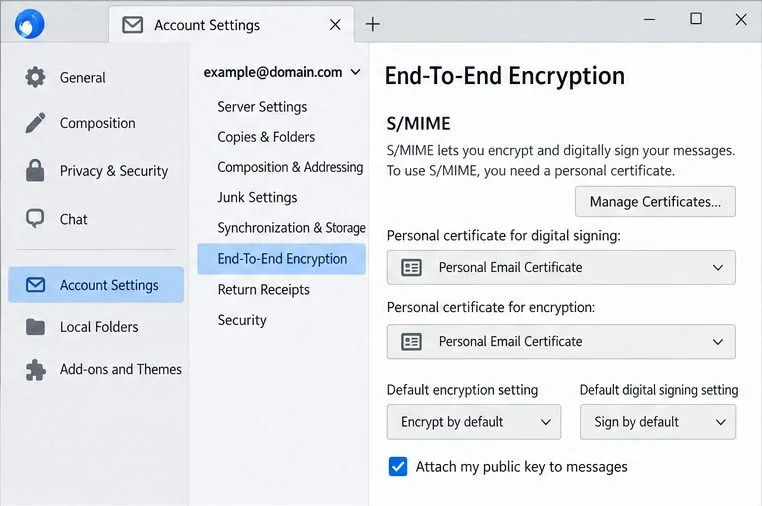
Thunderbird’s End-To-End Encryption settings contain the S/MIME certificate controls for the selected email account.
Option 1: Import a .p12 or .pfx certificate
Questo è il percorso più breve quando il tuo provider ti ha fornito un pacchetto di certificati personali contenente la sua chiave privata. La dicitura del menu può variare leggermente a seconda del sistema operativo e della versione di Thunderbird, ma il gestore dei certificati è disponibile nelle impostazioni dell'account e nelle impostazioni dei certificati di Thunderbird.
Apri Thunderbird e seleziona il menu dell'applicazione (≡) > Impostazioni account . Scegli l'account email o l'identità corrispondente al certificato, quindi apri Crittografia end-to-end .
Nella sezione S/MIME, selezionare Gestisci certificati S/MIME oppure il pulsante con lo stesso nome Gestione certificati.
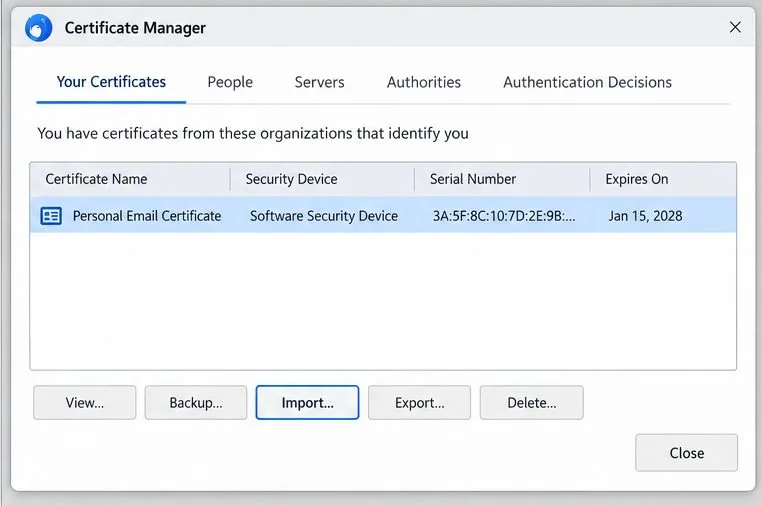
In Gestione certificati, apri I tuoi certificati e scegli Importa . Seleziona il file .p12 o .pfx del tuo provider.
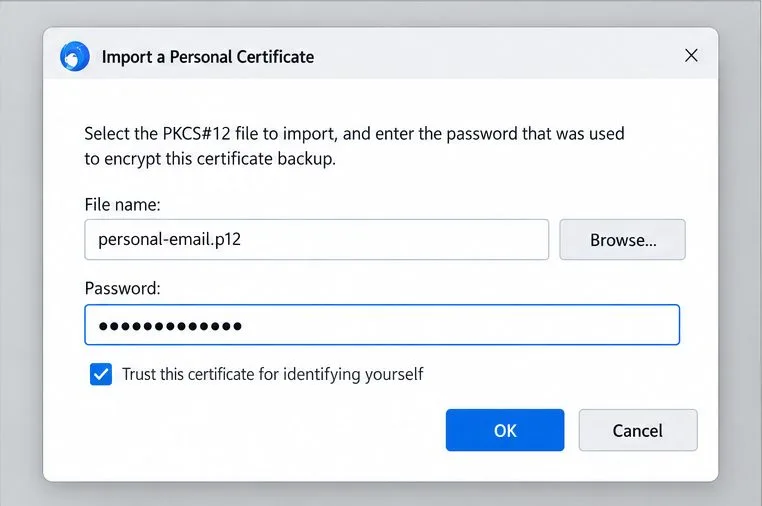
Inserisci la password che protegge il pacchetto di certificati. Questa non è necessariamente la stessa della password principale di Thunderbird. Se ti viene richiesto di impostare o sbloccare una password principale, leggi attentamente il messaggio; essa protegge i dati della chiave privata archiviati localmente.
Torna alla sezione I tuoi certificati e verifica che il certificato personale sia presente. Selezionalo e scegli Visualizza se devi controllare l'indirizzo email, l'emittente, le date di validità e le finalità del certificato.
Nella scheda "I tuoi certificati" dovrebbe comparire il certificato personale con la relativa chiave privata dopo l'importazione.La finestra di dialogo di importazione a scopo illustrativo mostra il file, il campo della password del pacchetto e un'opzione di attendibilità dell'identità; si consiglia di verificare attentamente ogni scelta di attendibilità confrontandola con l'emittente del certificato e con le istruzioni della propria organizzazione.
Esegui un backup del certificato prima di farvi affidamento.
Nella sezione "I tuoi certificati" , seleziona il certificato e scegli "Backup" o "Esporta" per creare un backup protetto. Archivia il backup in un luogo sicuro, separato dal computer, e salva la password in un gestore di password. Un backup contenente la chiave privata deve essere trattato come una credenziale sensibile: non allegarlo a un'e-mail, non inserirlo in una cartella di un servizio cloud pubblico e non condividerlo con il destinatario. La perdita della chiave privata può rendere illeggibili i messaggi crittografati più vecchi.
Opzione 2: Richiedere un certificato utilizzando Thunderbird (versione 128 o successiva)
Utilizzate questo percorso quando desiderate che Thunderbird crei la coppia di chiavi e la vostra CA accetta una richiesta di firma del certificato (CSR). Le istruzioni attuali di Mozilla indicano che questa funzionalità è disponibile a partire da Thunderbird 128. Thunderbird crea la chiave privata localmente e salva un file di richiesta contenente la chiave pubblica; la CA emette un certificato in base a tale richiesta. Mozilla non raccomanda una CA specifica, quindi sceglietene una adatta alle vostre esigenze personali o organizzative.
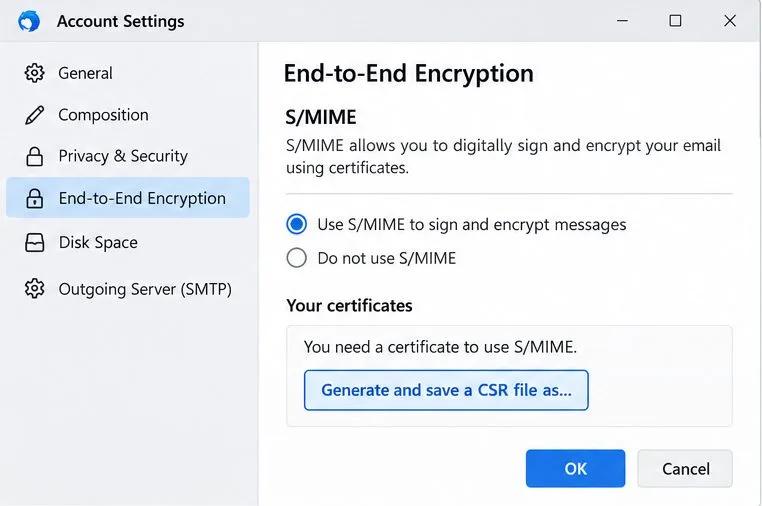
Apri le Impostazioni dell'account > la pagina Crittografia end-to-end dell'account in questione . Scorri fino a S/MIME e scegli Genera e salva un file CSR come… .
Salva il file della richiesta in una posizione facilmente accessibile. Se ti vengono richieste le impostazioni crittografiche e non hai una policy da seguire, Mozilla consiglia di utilizzare le impostazioni predefinite.
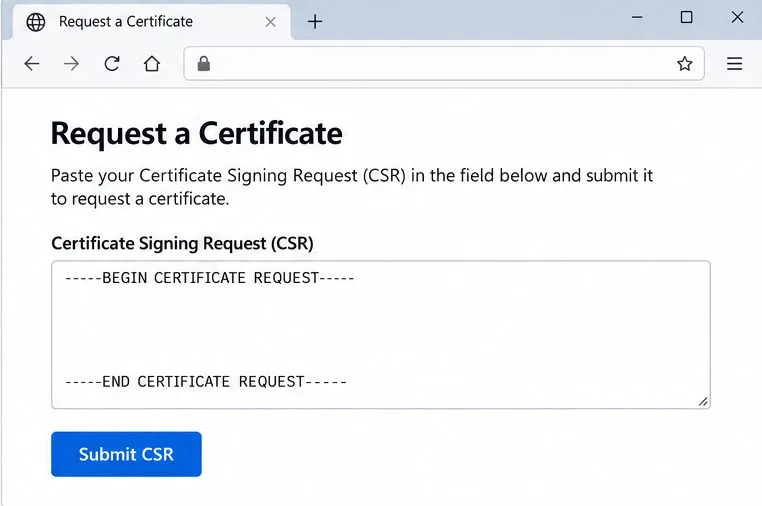
Invia il testo completo del CSR a un'autorità di certificazione (CA) che accetta i CSR. La prima riga dovrebbe essere -----BEGIN CERTIFICATE REQUEST-----. Segui i passaggi di verifica della CA e scarica il certificato emesso.
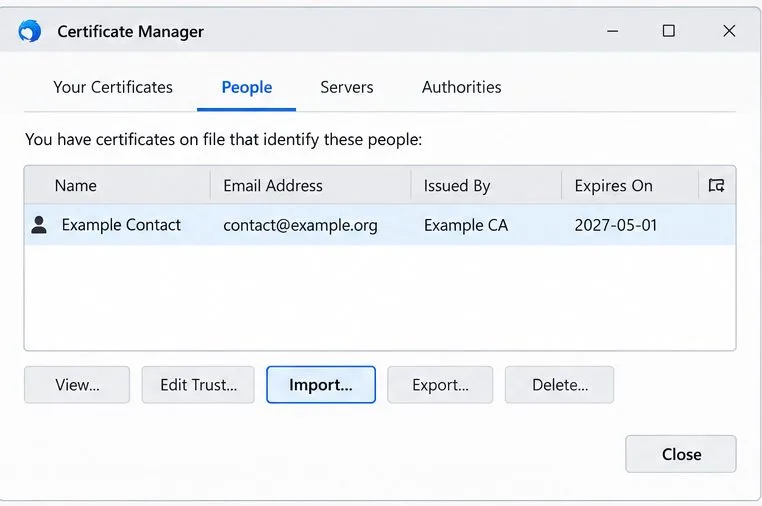
Torna al gestore certificati di Thunderbird. Per un certificato emesso per la chiave creata in Thunderbird, importa il certificato emesso dalla scheda Persone come descritto nelle istruzioni di Mozilla. Quindi controlla I tuoi certificati per verificare che Thunderbird lo abbia associato alla chiave privata memorizzata localmente.
Se l'autorità di certificazione (CA) fornisce certificati intermedi, segui le sue istruzioni e le linee guida di Mozilla per importarli. Un certificato intermedio contribuisce a costruire la catena di fiducia; non contrassegnare come attendibile una CA sconosciuta senza un valido motivo. Se la CA restituisce un file .p12 o .pfx dopo l'invio di una richiesta di firma del certificato (CSR), chiedi se contiene la chiave privata creata da Thunderbird. Mozilla segnala che questo tipo di file potrebbe indicare che la CA ha generato una chiave privata diversa, che non corrisponderebbe alla richiesta memorizzata in Thunderbird.
Thunderbird 128 e versioni successive possono generare una CSR dalla sezione S/MIME quando si utilizza un'autorità di certificazione (CA) che accetta le richieste.Un'autorità di certificazione potrebbe richiederti di incollare il testo completo del CSR; la pagina e la procedura di verifica variano a seconda del fornitore.Per un certificato restituito da una richiesta di firma del certificato (CSR) generata da Thunderbird, la guida di Mozilla indica di importare il certificato emesso dalla scheda Persone e quindi di verificarlo in I tuoi certificati.
Assegna il certificato alla firma e alla crittografia
Torna alle Impostazioni account > l'account o l'identità corrispondente > Crittografia end-to-end . Nella sezione S/MIME, usa Seleziona… accanto a Certificato personale per la firma digitale , scegli il tuo certificato e conferma. Ripeti l'operazione per Certificato personale per la crittografia . Se Thunderbird ti chiede se utilizzare lo stesso certificato per entrambi gli scopi, conferma solo se il certificato è destinato a entrambi gli scopi e le policy della tua organizzazione lo consentono.
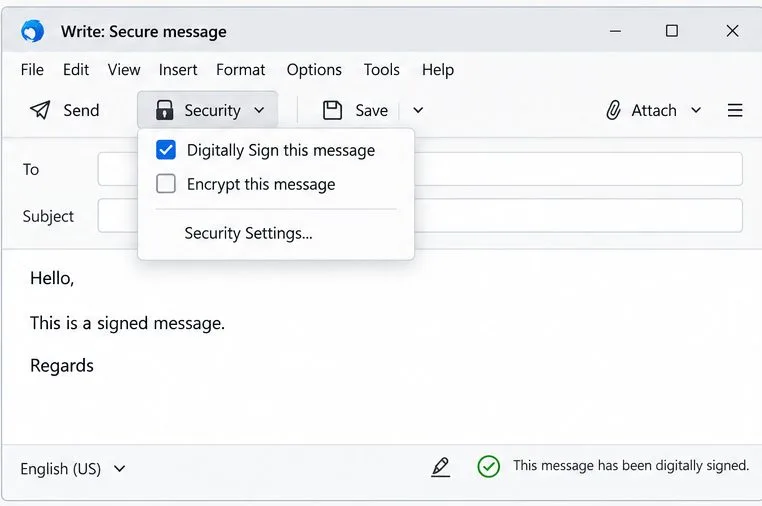
Lascia le impostazioni predefinite di firma e crittografia in base alle tue esigenze. Molti iniziano con "non firmare per impostazione predefinita" e "non crittografare per impostazione predefinita", per poi scegliere l'azione da eseguire su ciascun messaggio. Per un test di firma, apri un nuovo messaggio e, tramite il menu Sicurezza , seleziona " Firma digitalmente questo messaggio" . Invia un messaggio a basso rischio a un account che puoi controllare e verifica che il messaggio ricevuto sia contrassegnato come firmato. Non inviare contenuti riservati durante questo test.
Selezionare il certificato personale accanto a entrambi gli scopi S/MIME. La pagina contiene anche controlli separati per il comportamento predefinito opzionale di firma e crittografia.Per un test di base, seleziona "Firma digitalmente questo messaggio" nella finestra di composizione e verifica la firma sul messaggio ricevuto.
Cosa ti serve prima di crittografare i dati per qualcun altro
Il tuo certificato personale da solo non ti consente di crittografare i messaggi con tutti i contatti. Thunderbird richiede un certificato S/MIME pubblico valido per ogni destinatario del messaggio, inclusi i destinatari in copia. Un modo comune per ottenere il certificato pubblico di un contatto è ricevere un'e-mail firmata digitalmente da quella persona; puoi anche importare un certificato che ti viene condiviso tramite la scheda Persone . Per uno scambio privato, verifica che il certificato appartenga all'indirizzo previsto prima di utilizzarlo. Se un certificato è scaduto, revocato, non attendibile o emesso a un indirizzo diverso, interrompi l'invio e risolvi il problema con l'emittente o il destinatario anziché ignorare l'avviso.
Problemi comuni da evitare
L'opzione di firma non è presente o presenta errori: verifica che il certificato sia elencato in "I tuoi certificati", che includa la chiave privata corrispondente, che non sia scaduto e che sia selezionato per l'identità del mittente corretta. Un file .cer o .pem pubblico da solo non è sufficiente a firmare la tua email.
Thunderbird continua a richiedere una password: verifica se viene richiesta la password di importazione dei file .p12/.pfx o la password principale di Thunderbird. Se la password del pacchetto viene rifiutata, chiedi all'emittente di confermarla; non tentare ripetutamente di indovinare o modificare le impostazioni di attendibilità.
La crittografia non è disponibile: importa o ottieni un certificato pubblico utilizzabile per ogni destinatario. Verifica che il certificato sia associato all'indirizzo email effettivo del destinatario e che la catena di certificati sia attendibile.
Il certificato è visibile ma non selezionabile: verifica l'indirizzo e l'identità sul certificato, il suo periodo di validità e gli usi consentiti. Se hai utilizzato una richiesta di firma del certificato (CSR), verifica che l'autorità di certificazione (CA) abbia restituito un certificato per quella specifica richiesta e che Thunderbird lo abbia associato alla chiave privata.
Stai confondendo S/MIME e OpenPGP: si tratta di sistemi di sicurezza per la posta elettronica differenti. Una chiave OpenPGP non può essere selezionata come certificato S/MIME e i certificati S/MIME non sostituiscono le chiavi OpenPGP.
Lista di controllo per la verifica finale
La configurazione è pronta per la firma quando il certificato corretto appare in " I tuoi certificati" , viene selezionato per il campo di firma digitale dell'account corrispondente e viene ricevuto un messaggio di prova con un indicatore di firma valido. La configurazione è pronta per la crittografia per una persona specifica solo quando Thunderbird dispone anche del certificato pubblico valido di quel destinatario e consente di crittografare un messaggio a lui indirizzato. Conservare in un luogo sicuro il backup della chiave privata, annotare la data di scadenza del certificato e rinnovarlo o sostituirlo prima della sua scadenza.