Home
» WINDOWS
»
Reindirizzamento al tuo server web tramite URL senza indirizzo IP statico
Reindirizzamento al tuo server web tramite URL senza indirizzo IP statico
È possibile raggiungere un server web tramite lo stesso URL senza dover acquistare un indirizzo IP statico. Configura il DNS dinamico (DDNS) in modo che il nome host segua il tuo indirizzo IP pubblico variabile, quindi configura l'accesso in entrata sicuro al server. Se la tua connessione Internet utilizza il NAT di livello carrier (CGNAT), usa un tunnel invece del normale port forwarding.
Questo è diverso dall'assegnare al computer un indirizzo IP pubblico permanente. Il DDNS modifica un record DNS quando il tuo ISP assegna un nuovo indirizzo; i visitatori continuano a utilizzare lo stesso nome host, ad esempio home.example.net.
Cosa ti serve prima di iniziare
Per il metodo DDNS convenzionale, sono necessari un server web funzionante, un router gestibile, un nome host o dominio DDNS e una connessione internet pubblica. È inoltre necessario configurare HTTPS per il sito web. I menu dei router e i piani tariffari dei provider variano, quindi è consigliabile utilizzare le istruzioni aggiornate del proprio provider anziché affidarsi a una vecchia schermata.
Come accedere a un server web tramite URL e indirizzo IP dinamico
1. Verifica che il server web funzioni sulla tua rete locale
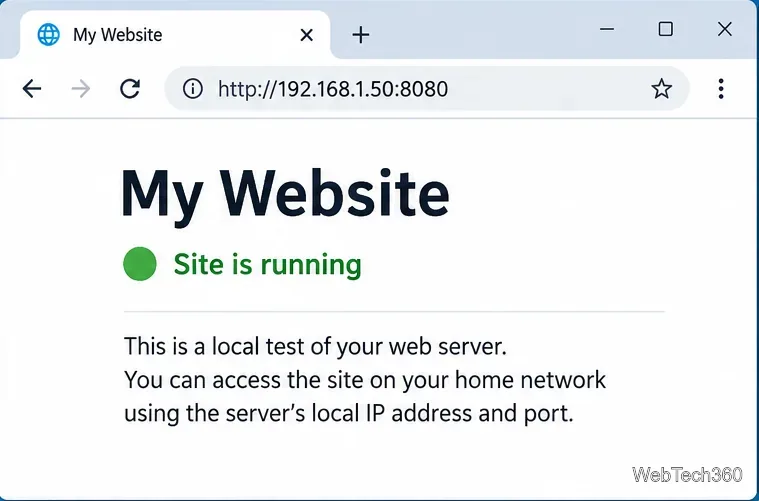
Avvia il sito web e apri il suo indirizzo locale da un altro dispositivo sulla stessa rete. Ad esempio, un server in 192.168.1.50ascolto sulla porta 8080verrebbe testato all'indirizzo http://192.168.1.50:8080. Questi sono indirizzi di esempio, non impostazioni da copiare ciecamente.
Riserva l'indirizzo IP privato del server nelle impostazioni DHCP del router, oppure configura un indirizzo LAN stabile. L'indirizzo IP pubblico può cambiare, ma il router deve sapere sempre quale dispositivo locale riceve le richieste in entrata.
Esempio di verifica del corretto funzionamento del sito web sulla rete domestica prima di modificare le impostazioni DNS o del router.
2. Crea un nome host DNS dinamico e abilita gli aggiornamenti
Scegli un provider come No-IP, crea un nome host e configura gli aggiornamenti automatici. Se il tuo router supporta tale provider, individua la sezione DNS dinamico o DDNS, seleziona il provider e inserisci il nome host e le credenziali o la chiave di aggiornamento fornite dal provider. In caso contrario, installa il client di aggiornamento del provider su un computer sempre acceso. Consulta la guida ufficiale alla configurazione del router No-IP .
Un'altra opzione per un dominio che utilizza Cloudflare DNS è un programma di aggiornamento che modifica il record A tramite l'API di Cloudflare. Cloudflare documenta gli aggiornamenti IP dinamici . Non inserire un token API DNS nei file pubblici del sito web.
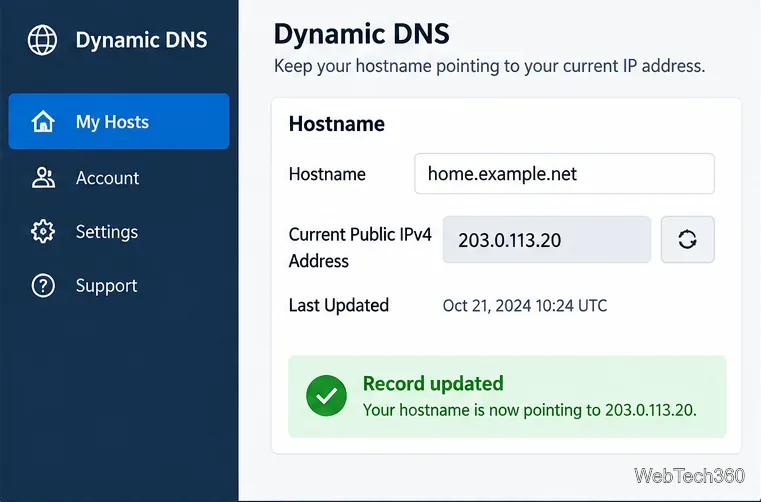
Dopo l'aggiornamento, verificare che il nome host si risolva nell'indirizzo IP pubblico corrente della connessione. L'indirizzo di esempio 203.0.113.20mostrato di seguito è riservato alla documentazione e non instraderà il traffico verso la propria abitazione.
Il nome host viene aggiornato quando cambia l'indirizzo IP pubblico; la dashboard di esempio non corrisponde a un account di un provider reale.
3. Inoltrare il traffico web al dispositivo corretto
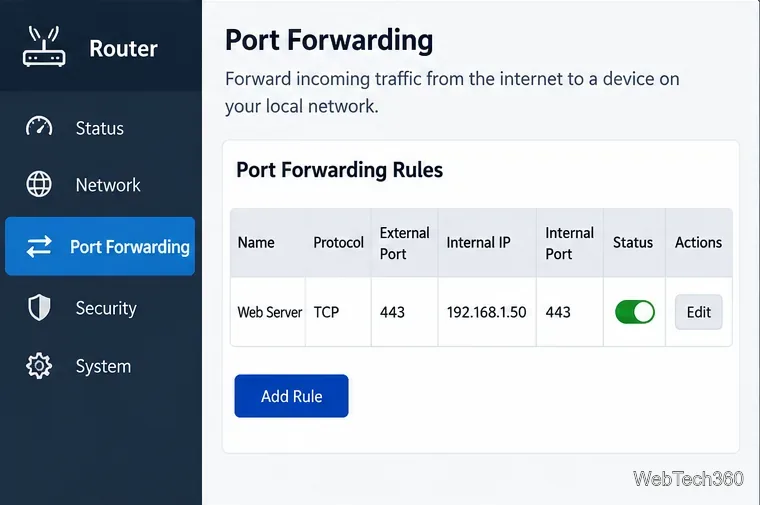
Su una connessione con un IP pubblico, configura la pagina di port forwarding del router per inoltrare la porta TCP esterna richiesta all'IP locale riservato del server. Per un normale sito HTTPS, la porta esterna 443viene solitamente inoltrata a un server web o a un proxy inverso in ascolto sulla porta 443. Tale server HTTPS può quindi inoltrare le richieste a un'applicazione sulla porta 8080. Si tratta di porte distinte che richiedono la corrispondente configurazione del server.
Consenti solo il traffico necessario attraverso il firewall dell'host. Utilizza un certificato TLS valido e reindirizza HTTP a HTTPS quando opportuno. Alcuni metodi di convalida del certificato richiedono la porta 80; consulta i requisiti di verifica di Let's Encrypt . Evita di inoltrare una dashboard amministrativa o un server di sviluppo non protetto a Internet pubblico.
Esempio di regola di port forwarding per un endpoint HTTPS; il suo servizio interno deve effettivamente rimanere in ascolto sulla porta 443.
4. Testa l'URL pubblico dall'esterno della tua rete
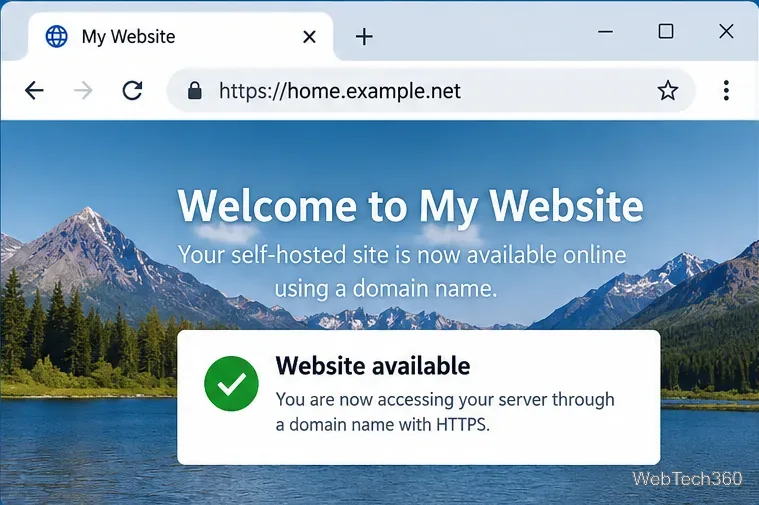
Disattiva il Wi-Fi sul telefono e carica https://home.example.netla pagina tramite dati mobili, sostituendo il nome host con il tuo. È importante testare il sito dall'esterno perché alcuni router non riescono ad accedere al proprio indirizzo IP pubblico dalla rete locale. Verifica che il sito corretto venga caricato e che il browser accetti il certificato HTTPS.
Se il sito non è accessibile, verifica in quest'ordine la sua disponibilità locale, lo stato degli aggiornamenti DDNS, la risoluzione DNS, l'inoltro del router, il firewall del server e la configurazione TLS. Le cache DNS possono conservare brevemente un indirizzo IP precedente dopo una modifica.
Risultato esemplificativo dopo la configurazione del nome host pubblico, del servizio HTTPS e dell'accesso esterno.
Cosa succede se il tuo provider di servizi Internet utilizza CGNAT o blocca le porte in entrata?
Il DDNS da solo non è sufficiente a risolvere il problema CGNAT: il router non controlla l'indirizzo IPv4 pubblico condiviso, quindi le connessioni in entrata non richieste generalmente non possono raggiungere il dispositivo. Confronta l'indirizzo WAN visualizzato nel router con l'indirizzo IP pubblico riportato da un servizio esterno di verifica IP. Se differiscono, o se il router ha un indirizzo in un intervallo privato o condiviso, chiedi al tuo ISP se è disponibile un indirizzo instradabile.
Per un sito web senza port forwarding in entrata, Cloudflare Tunnel collega un servizio locale a un hostname pubblico tramite una connessione in uscita; la pubblicazione di un'applicazione richiede un dominio configurato con Cloudflare. Tailscale Funnel può fornire un URL HTTPS pubblico per un'applicazione senza configurare le porte del router. Prima di esporre dati sensibili, è consigliabile esaminare i requisiti e i controlli di accesso di ciascun servizio.
Dovresti ancora usare URLRedirector?
L'utility URLRedirector originale era stata progettata per le versioni precedenti di Windows e utilizzava una pagina di riferimento accessibile tramite FTP per indirizzare i visitatori verso un indirizzo IP variabile. Questo approccio obsoleto non è paragonabile al moderno DDNS basato su DNS. Non è stato possibile verificare la vecchia posizione di download né il suo attuale stato di manutenzione, pertanto non è un percorso di installazione consigliato per una nuova configurazione.
In sintesi: utilizzate DDNS più HTTPS e un port forwarding configurato correttamente quando la vostra connessione dispone di un IP pubblico raggiungibile. Utilizzate un tunnel in uscita quando l'accesso diretto in entrata non è disponibile. Entrambi i metodi offrono ai visitatori un URL stabile senza la necessità di noleggiare un indirizzo statico.