ドメイン上でカスタムマトリックスルームエイリアスを設定する方法

Matrixルームエイリアスの仕組み、ドメインとSynapseホームサーバーの準備、フェデレーション委任の設定、カスタムエイリアスの作成、そして安全な検証方法について学びましょう。
2026年10月6日現在、Jitsiのセルフホスティングハンドブックでは、認証済みユーザーのみが会議室を作成でき、ゲストは後から参加できるという目標を引き続きサポートしています。ただし、ハンドブックでは、以前の「セキュアドメイン」手順を新規インストールでは非推奨とし、代わりにトークンベースの認証を推奨しています。適切な設定方法は、Jitsiのインストール方法によって異なります。このガイドでは、Dockerデプロイメント向けの直接的な内部認証パスと、DebianまたはUbuntuへの新規インストール向けの現在の方向性について説明します。
これらの設定は、誰がルームを開始できるかを制御するものです。ただし、すべてのルームが自動的に非公開になるわけではありません。ルームのパスワード、ロビー、招待プロセスはそれぞれ独立した設定です。
| デプロイメント | 実用的な選択 | それが制御するもの |
|---|---|---|
| 公式のDocker Composeデプロイメント | Prosodyで内部認証を有効にし、アカウントをプロビジョニングします。 | 会議を開始できるのは、作成したアカウントのみです。ゲストの参加は設定可能です。 |
| 新しいDebianまたはUbuntuのデプロイメント | Jitsiの最新のトークン認証ガイドに従ってください。このガイドでは、ドキュメント化された例でKeycloakを使用しています。 | IDフローから有効なトークンを受け取ったユーザーのみが会議を開始できます。 |
| 古いセキュアドメイン設定を使用した既存のインストール | アップグレードを計画している間は、レガシー構成としてのみ保持してください。 | 認証済みホストと匿名ゲストの古い分離 |
最新のJitsi認証ガイドでは、匿名ゲストによる認証済みルームの作成について説明していますが、以前のセキュアドメインのページでは、この方法は新規インストールでは非推奨であると明記されています。インストール方法に合ったガイドを確認せずに、古いProsodyまたはJicofoの設定を新しい環境にコピーすることは避けてください。
この手順は、公式のDocker ComposeプロジェクトからJitsi Meetを既に実行しており、その.envファイルを編集できることを前提としています。以下の例では、組み込みのinternal認証モードを使用しています。公開サインアップページは追加されません。管理者が許可されたアカウントを作成および削除します。
Jitsi Composeデプロイメントで使用されるファイルを開きます.env。認証変数を次のように設定します。
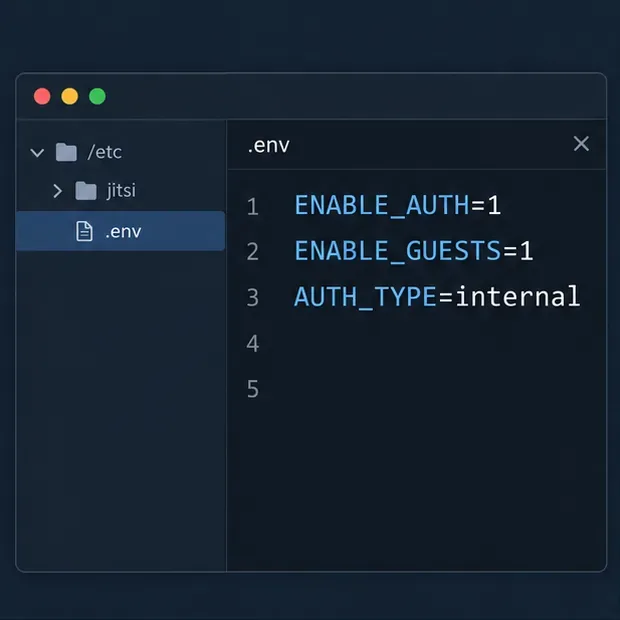
ENABLE_AUTH=1
ENABLE_GUESTS=1
AUTH_TYPE=internal行がコメントではなく、有効な設定であることを確認してください#。 のENABLE_GUESTS=1場合、認証済みのユーザーが会議を開始した後、ログインしていないユーザーもゲストとして参加できます。すべての参加者に認証を要求する場合は、 を設定してください。ENABLE_GUESTS=0これは、ルームを作成できるユーザーだけでなく、参加できるユーザーも変更します。
Dockerガイドには、これらの変数と組み込みのアカウントワークフローが記載されています。サポートされている認証タイプとオプションの最新リストについては、Dockerの認証セクションを参照してください。
Compose ファイルを含むディレクトリから、更新された環境を適用します。Compose は、構成が変更されたサービスを再作成します。
docker compose up -dアカウントを作成する前に、コンテナが実行されていることを確認してください。カスタマイズされたComposeプロジェクト、別のプロジェクト名、またはオーケストレーションレイヤーを使用している場合は、2つ目のJitsiスタックを起動するのではなく、そのデプロイメントに対して同等の更新を実行してください。
Prosodyコンテナ内でシェルを開きます。
docker compose exec prosody /bin/bash次に、デフォルトのDocker XMPPドメインにJitsiユーザーを登録します。
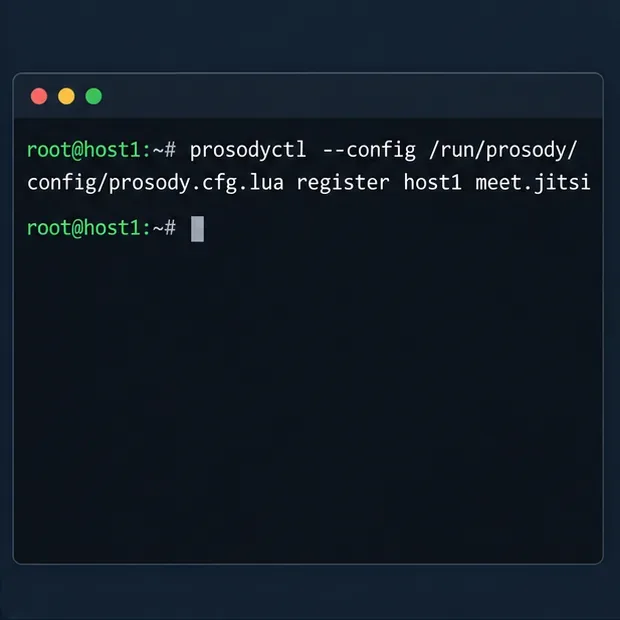
prosodyctl --config /run/prosody/config/prosody.cfg.lua register <username> meet.jitsi <strong-password>両方のプレースホルダーを、そのユーザーのユーザー名と固有のパスワードに置き換えてください。山括弧は含めないでください。2 つ目の認証済みホストの場合は、別のユーザー名でコマンドを再度実行してください。表示されているコマンドはデフォルトの Docker ドメインを使用しています。meet.jitsiドメインを変更した場合はXMPP_DOMAIN、デプロイメントで設定されているドメインに従ってください。現在の Docker ガイドには、Prosody コンテナ コマンドと関連する削除コマンドが記載されています。
ユーザーを取り消すには、Prosodyコンテナに入り、次のコマンドを実行します。
prosodyctl --config /run/prosody/config/prosody.cfg.lua unregister <username> meet.jitsiアカウントリストは、会議を開始できる権限を持つユーザーのみに限定してください。ルーム名はアクセス制御の仕組みではないため、ホストがアカウントへのアクセス権限を必要としなくなった場合は、その権限を削除する必要があります。
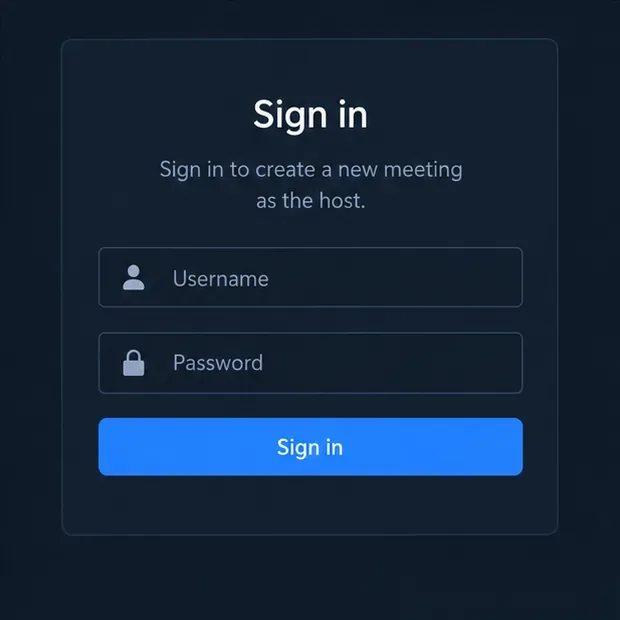
プライベートブラウザーウィンドウまたは別のブラウザープロファイルを使用して、既存の Jitsi ログインセッションによって結果が隠されないようにしてください。公開されている Jitsi URL を開き、認証せずに新しいルームを開始してみてください。インスタンスは、新しい会議を割り当てる前に認証を要求するはずです。作成したアカウントのいずれかでサインインしてルームを開始し、ルームが開くことを確認してください。
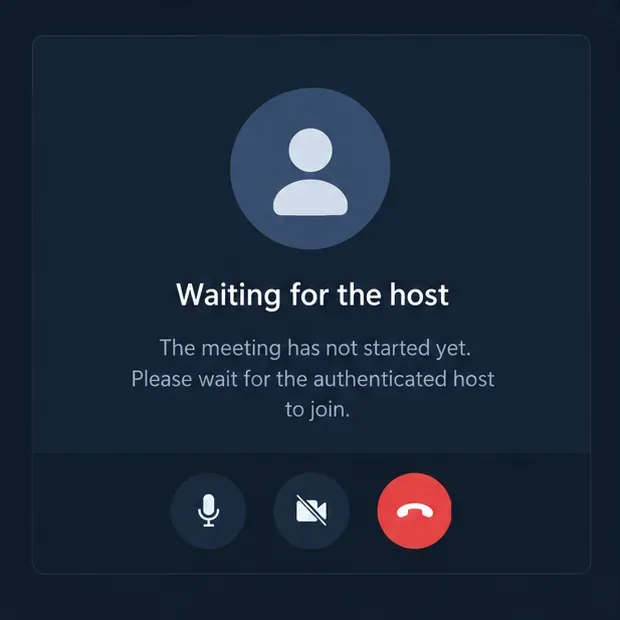
次に、認証されていない別のブラウザセッションで会議室リンクを開きます。ゲストアクセスが有効になっている場合、認証済みのホストが会議を開始した後、ゲストは会議に参加できるようになります。JitsiのDockerガイドによると、ゲストアクセスが有効になっている場合、認証されていないユーザーはユーザーが認証されるまで待つ必要があるとのことです。
Jitsi の最新のセルフホスティング ハンドブックでは、トークン認証を使用した新しい認証パスが提供されています。ドキュメントに記載されている例では、Jitsi を Keycloak に接続し、Prosody ホストでトークンを要求するように設定し、ゲストを許可する場合に匿名ゲスト ドメインを追加します。Jitsi の設定では、ドキュメントに記載されているセットアップではメイン ホストにauthentication = "token"とを使用しallow_empty_token = false、ゲスト ドメインを としてマッピングしますjitsi-anonymous。Keycloak レルム、クライアント リダイレクト URL、リバース プロキシ ルーティング、Prosody、および Jitsi Web クライアント設定については、完全な認証ガイドを参照してください。すべての例のホスト名を独自のホスト名に置き換え、ID プロバイダー エンドポイントは HTTPS で保護してください。
トークン認証は、アカウントをIDプロバイダーで管理する場合や、アプリケーションがルーム固有のアクセストークンを発行する場合に役立ちます。トークン認証には、正しく構成された発行者とトークン検証が必要です。ブラウザの設定でトークン認証を有効にするだけでは、ルームの作成を安全に制限することはできません。DockerでLDAPベースのアカウントが必要な場合は、DockerガイドにLDAPモードに関する説明がありますが、LDAP接続、証明書、およびフィルタの設定は、ご使用のディレクトリと一致している必要があります。
認証は「誰が会議を開始できるか」という問いに答えるものですが、「誰がこの部屋に入れるか」という問いには答えません。ゲストの参加が許可されている場合、部屋のURLを取得した人は誰でも参加を試みる可能性があります。招待された参加者のみが入室できる会議のために、部屋のパスワードを追加するか、ロビーを設定してください。Jitsiのセルフホスティングガイドでは、サーバーレベルでの会議開始機能と、個々の部屋で管理されるアクセス制御を区別しています。
ENABLE_AUTH=1実行中の Compose プロジェクトで使用される環境ファイルで有効になっていることを確認してから、設定を再適用してください。ENABLE_GUESTS。この設定では参加者の認証が必須となりますが、認証済みのホストとゲスト参加者のみを対象とした場合は不要です。meet.jitsi。カスタム XMPP ドメインには対応する値が必要です。ENABLE_GUESTS。重要な決定事項は、Jitsiインスタンスで個別にプロビジョニングされた内部アカウントを使用するか、IDプロバイダー経由で発行されたトークンを使用するかです。既存のDocker Composeデプロイメントの場合、内部認証は、登録した少数のユーザーのみにルーム作成を制限する直接的な方法です。新規インストールの場合は、最新のトークン認証ガイドを参照し、ルームレベルのアクセス制御は別途設定してください。
Matrixルームエイリアスの仕組み、ドメインとSynapseホームサーバーの準備、フェデレーション委任の設定、カスタムエイリアスの作成、そして安全な検証方法について学びましょう。
ownCloud Serverの管理者が、共有、バージョン、検証を考慮しながら、occを使用して選択したフォルダまたはすべてのファイルを別のユーザーに転送する方法を学びましょう。
Nextcloudのコード整合性警告の診断方法、変更または欠落したコアファイルの復元方法、余分なファイルやアプリ署名エラーの処理方法、そして修復が安全に行われたことを確認する方法を学びましょう。
Nextcloud Desktopが「ファイルの処理中」のまま止まってしまいますか?データにリスクを与えることなく、ブロックしているファイル、同期設定、ネットワーク、ログ、および安全なリセットオプションを診断します。
occコマンドを使用して、紛失したNextcloud管理者パスワードをコマンドラインからリセットします。正しいインストールパスを見つけて、安全にリセットを実行し、アクセスを確認してください。
Jitsi Meet 用に Docker Compose を使用して Jibri をセットアップします。録画の設定、ストレージ権限の保護、サービスの起動、録画と RTMP ストリームのテストを行います。
ownCloud Serverの有効期限切れコマンドと完全削除コマンドを比較し、Infinite Scaleの個別のリビジョンワークフローと、クリーンアップを安全に検証する方法を学びましょう。
Jitsi Meet の設定で、承認された認証済みユーザーのみがルームを開始できるようにし、許可すればゲストも参加できるようにします。Docker の手順と最新の認証ガイダンスが含まれています。
ownCloudのWebDAV警告のトラブルシューティングを行うには、DAVルート、Apacheのリライト、リバースプロキシ、DNS、TLS、およびサーバー側の接続性を確認してください。
ZimbraでCPU使用率が高い原因がclamdかfreshclamのどちらであるかを特定し、適切なログを検査し、一般的な原因を安全に修正し、ウイルス対策サービスの復旧を確認します。