ドメイン上でカスタムマトリックスルームエイリアスを設定する方法

Matrixルームエイリアスの仕組み、ドメインとSynapseホームサーバーの準備、フェデレーション委任の設定、カスタムエイリアスの作成、そして安全な検証方法について学びましょう。
管理者アカウントで Nextcloud にログインできなくなった場合は、サーバー側のoccコマンドを使用して、Web インターフェイスを使用せずにそのアカウントのパスワードをリセットできます。occは Nextcloud の管理用コマンドライン インターフェイスです。リセットによって変更されるのは Nextcloud アカウントのパスワードであり、Linux ログイン、データベース パスワード、またはホスティング コントロール パネルのパスワードは変更されません。
このチュートリアルでは、2026年10月6日現在公開されている最新のNextcloud 35管理マニュアルを使用しています。基本的なコマンドは多くのリリースで安定していますが、インストールパス、PHPコマンド、サービスアカウント、コンテナワークフローはバージョンによって異なります。サンプル値を使用する際は、ご自身のインスタンスのインストール方法を確認してからにしてください。
occ。admin。www-data他のシステムでは、別のアカウントが使用される場合があります。occファイルの所有権とアクセス権限を一定に保つため、HTTPユーザー(Webアプリケーションを実行するオペレーティングシステムのアカウント)として実行してください。Nextcloudのマニュアルにもこの要件が記載されています。sudo権限があるからといって、デフォルトでroot権限でコマンドを実行しないでください。
SSH経由で接続するか、ホスティング環境が提供するシェルを開きます。Nextcloudのインストールディレクトリに移動します。一般的なソースインストールパスは です/var/www/nextcloudが、パッケージ、アプライアンス、コンテナ、ホスト型サービスでは異なるパスが使用される場合があります。
cd /var/www/nextcloud
ls -l occ2番目のコマンドを実行するとoccファイルが表示されるはずです。表示されない場合は、推測したパスを試すのではなく、実行を中止して実際のアプリケーションディレクトリを特定してください。アカウント名が異なる場合は、admin後続のコマンドでそのNextcloudユーザーIDに置き換えてください。ユーザーIDは、表示名やメールアドレスとは必ずしも一致しません。
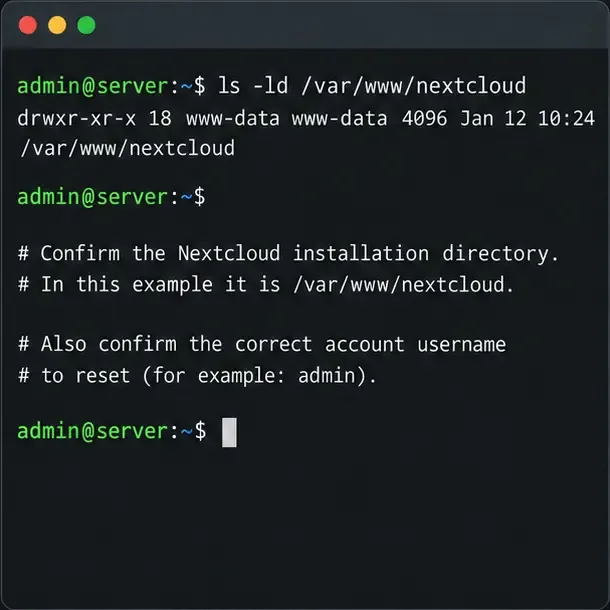
ウェブサーバーがとして実行される一般的な Debian または Ubuntu ソースインストールの場合www-data、Nextcloud ディレクトリから次のコマンドを実行します。
sudo -E -u www-data php occ user:resetpassword adminwww-dataサーバーが別の HTTP ユーザーを使用している場合は、<username> を置き換え、admin確認済みのアカウント ID に置き換えてください。インストール ディレクトリにいない場合は、フル パスを使用してください。
sudo -E -u www-data php /var/www/nextcloud/occ user:resetpassword adminNextcloudは新しいパスワードの入力を求め、確認を求めます。通常、入力中はパスワード文字は表示されません。これは正常な動作です。両方のプロンプトで同じパスワードを入力してください。成功メッセージが表示されれば、Nextcloudがパスワードのリセットを受け入れたことが確認できます。
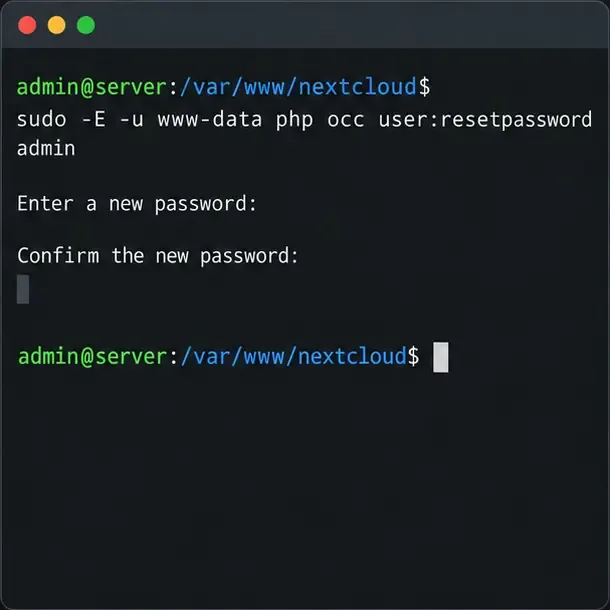
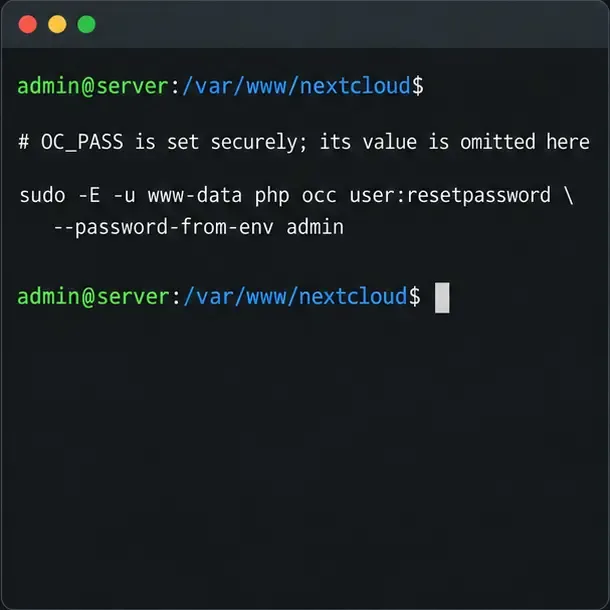
Nextcloudは--password-from-envスクリプトによる操作もサポートしています。パスワードはOC_PASS環境変数から読み取られます。実際のパスワードをコマンドライン、シェル履歴、ソース管理にコミットされたスクリプト、または共有ターミナルトランスクリプトに直接入力することは避けてください。
一度限りのシェルセッションの場合は、シークレットをエコーせずに入力し、エクスポートし、ドキュメントに記載されているコマンドを実行してから、クリアすることができます。
read -s OC_PASS
export OC_PASS
sudo -E -u www-data php occ user:resetpassword --password-from-env admin
unset OC_PASSその後read -s、新しいパスワードを入力して Enter キーを押します。入力欄は非表示のままです。この-Eオプションは sudo に環境を保持するように指示しますが、ローカルの sudo ポリシーによってその動作が制限される場合があります。コマンドが がOC_PASS見つからないか空であると報告した場合は、代わりに対話型リセットを使用するか、プラットフォームのシークレット管理手順に従ってください。スクリプトを動作させるためだけに sudo の安全対策を無効にしないでください。
プライベートブラウザウィンドウで通常のNextcloud URLを開くか、現在のセッションからログアウトしてから、同じアカウントIDと新しいパスワードでログインしてください。ログインが成功すれば、CLIコマンドが実行されただけでなく、Webアプリケーションで認証情報が正しく機能していることが確認できます。組織で2要素認証を使用している場合は、通常の認証も完了してください。
Could not open input file: occまたはファイルが見つからないエラー:おそらくディレクトリが間違っているか、パスが間違っています。インストールされているoccファイルを見つけて、そこでコマンドを再実行してください。phpPHP が不足しているか、間違った PHP バージョンが選択されています。Nextcloudのインストール環境とホスティング プラットフォームでサポートされている PHP CLI バイナリを使用してください。サーバーには複数の PHP インストールが存在する可能性があるため、デフォルトのコマンドが Web ランタイムと一致するとは限りません。occ、そのデプロイメントの公式コマンド手順に従ってください。ホストパス、コンテナ名、およびランタイムユーザーは異なるため、ソースインストールからコピーしたホストレベルのコマンドは、誤ったファイルシステムを対象とする可能性があります。パスワードハッシュを置き換えるために、Nextcloudデータベースを直接編集しないでください。Nextcloudユーザーのパスワードをリセットする目的で、オペレーティングシステムのパスワードを変更しないでください。新しいパスワードは秘密にしておき、シェル環境から一時的な秘密情報をすべて削除し、パスワードマネージャーに保存してください。古い認証情報が漏洩した疑いがある場合は、組織の通常のセキュリティプロセスに従ってアクセス状況を確認してください。
Nextcloud では、復旧オプションと管理者パスワード紛失時の手順を「紛失した管理者パスワードのリセット」で説明しています。サポートされているコマンド、パスワードプロンプト、環境変数オプションについては、「ユーザーおよびグループコマンド」と「occ コマンドの使用」で説明しています。
Matrixルームエイリアスの仕組み、ドメインとSynapseホームサーバーの準備、フェデレーション委任の設定、カスタムエイリアスの作成、そして安全な検証方法について学びましょう。
ownCloud Serverの管理者が、共有、バージョン、検証を考慮しながら、occを使用して選択したフォルダまたはすべてのファイルを別のユーザーに転送する方法を学びましょう。
Nextcloudのコード整合性警告の診断方法、変更または欠落したコアファイルの復元方法、余分なファイルやアプリ署名エラーの処理方法、そして修復が安全に行われたことを確認する方法を学びましょう。
Nextcloud Desktopが「ファイルの処理中」のまま止まってしまいますか?データにリスクを与えることなく、ブロックしているファイル、同期設定、ネットワーク、ログ、および安全なリセットオプションを診断します。
occコマンドを使用して、紛失したNextcloud管理者パスワードをコマンドラインからリセットします。正しいインストールパスを見つけて、安全にリセットを実行し、アクセスを確認してください。
Jitsi Meet 用に Docker Compose を使用して Jibri をセットアップします。録画の設定、ストレージ権限の保護、サービスの起動、録画と RTMP ストリームのテストを行います。
ownCloud Serverの有効期限切れコマンドと完全削除コマンドを比較し、Infinite Scaleの個別のリビジョンワークフローと、クリーンアップを安全に検証する方法を学びましょう。
Jitsi Meet の設定で、承認された認証済みユーザーのみがルームを開始できるようにし、許可すればゲストも参加できるようにします。Docker の手順と最新の認証ガイダンスが含まれています。
ownCloudのWebDAV警告のトラブルシューティングを行うには、DAVルート、Apacheのリライト、リバースプロキシ、DNS、TLS、およびサーバー側の接続性を確認してください。
ZimbraでCPU使用率が高い原因がclamdかfreshclamのどちらであるかを特定し、適切なログを検査し、一般的な原因を安全に修正し、ウイルス対策サービスの復旧を確認します。