ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
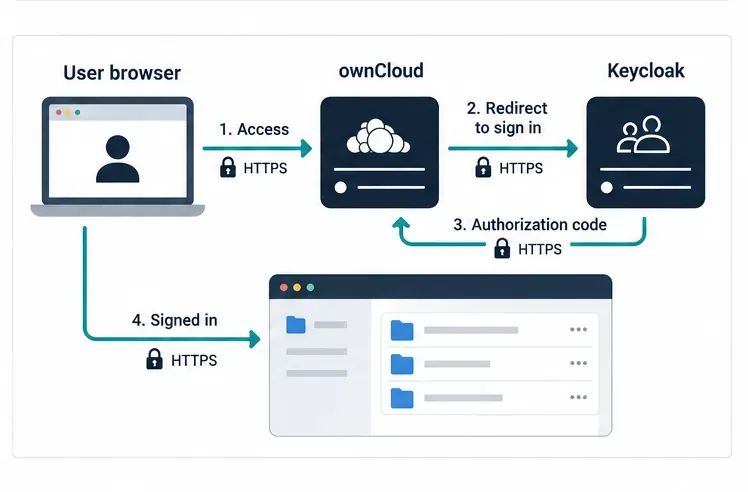
このガイドでは、OAuth 2.0 を基盤とするアイデンティティレイヤーである OpenID Connect (OIDC) を使用して、ownCloud Infinite Scale (oCIS) を Keycloak に接続する方法を説明します。Keycloak はユーザーを認証し、oCIS は Keycloak が発行する署名付き ID およびアクセス情報を信頼します。ブラウザベースのサインインには HTTPS リダイレクトが使用され、oCIS は Keycloak の検出エンドポイントと署名キーエンドポイントにもアクセスする必要があります。
2026年10月6日現在、ownCloudの最新の管理ドキュメントでは、これらの設定はInfinite Scale 9.0の項目に記載されています。公式のKeycloakデプロイメント例は便利な出発点となりますが、Composeファイルとレルムのエクスポートは変更される可能性があります。互換性のあるイメージバージョンを固定し、バージョン管理されていない例を盲目的にコピーするのではなく、デプロイするファイルをレビューしてください。
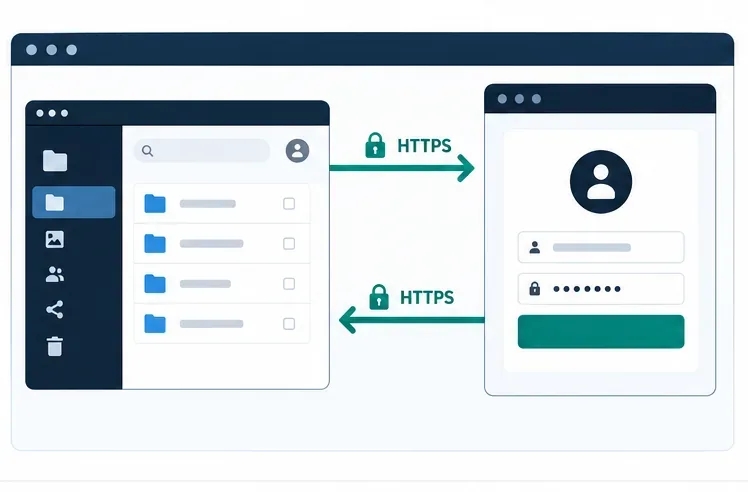
oCIS のパブリック HTTPS アドレス (例: https://cloud.example.com) と Keycloak のパブリック HTTPS アドレス (例: )を準備してくださいhttps://sso.example.com。どちらのアドレスも、ユーザーのブラウザから正しく解決できる必要があります。また、oCIS サーバーは Keycloak の OIDC メタデータと公開署名キーにアクセスできる必要があります。リバースプロキシがどちらかのサービスのフロントエンドとして機能する場合は、そのパブリックホスト名と転送ヘッダーを統一的に設定してください。
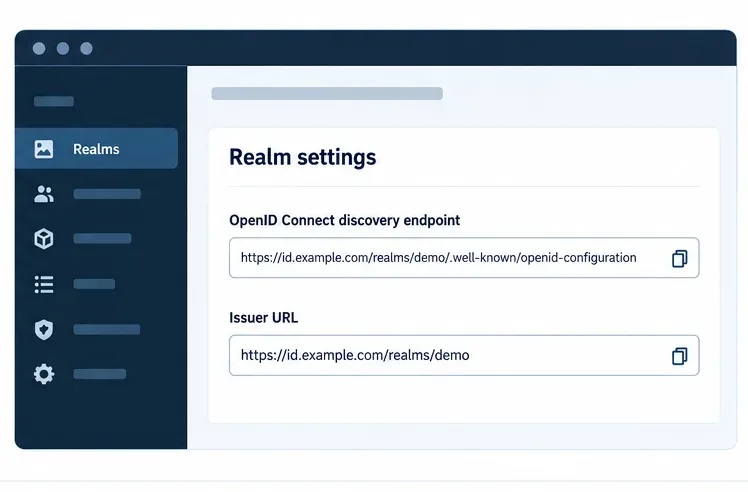
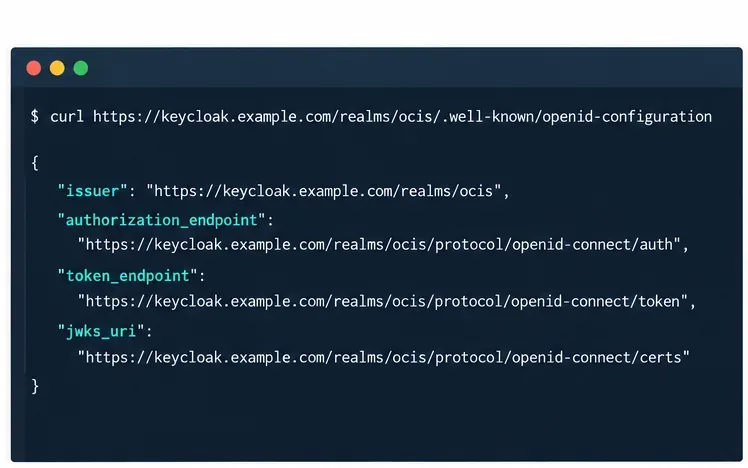
Keycloak では、OIDC 発行者は通常、管理コンソール URL や検出ドキュメント URL ではなく、レルム URL です。 という名前のレルムの場合team、 のようになりますhttps://sso.example.com/realms/team。古いインストールやパスプレフィックス付きのデプロイメントでは異なる場合があるため、値を記憶から構築しないでください。 でレルムの検出ドキュメントを開きhttps://sso.example.com/realms/team/.well-known/openid-configuration、そのプロパティの値をissuer正確にコピーしてください。
Keycloakにアクセスできるサーバーから、以下のコマンドでドキュメントを検査できます。
curl -fsS https://sso.example.com/realms/team/.well-known/openid-configuration返された発行者が、oCISで設定するスキーム、ホスト、パス、レルム名と同じであることを確認してください。OpenID Connectは発行者のIDを厳密に検証します。リバースプロキシのホスト名が一致しない、または余分なスラッシュがあると、ログインが失敗する可能性があります。
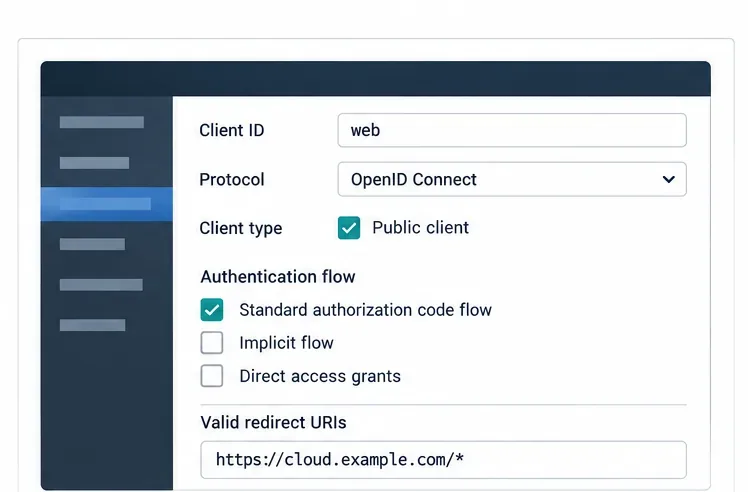
クライアントとは、Keycloak がどのサービスがサインインを要求できるかを決定するために使用するアプリケーション登録のことです。oCIS で使用されるレルムで OpenID Connect クライアントを作成または変更します。 などのクライアント ID web、またはカスタム値を使用し、それがWEB_OIDC_CLIENT_IDoCIS の値と一致していることを確認してください。公式の ownCloud の例では、webデフォルト値として を使用しています。
ブラウザベースのクライアントの場合は、標準の認証コードフローと、公式のサンプルレルムに準拠したパブリッククライアント構成を使用してください。デプロイメントに必要な正確な HTTPS リダイレクトとログアウト後のリダイレクトパターンを入力してください。https://cloud.example.com/*すべてのホストに適用される広範なワイルドカードよりも、 のような狭いホスト名パターンの方が監査が容易です。デプロイメントに必要な Web オリジンのみを追加してください。パブリック ブラウザ クライアント用のクライアント シークレットを作成して、それをフロントエンド構成に埋め込まないでください。
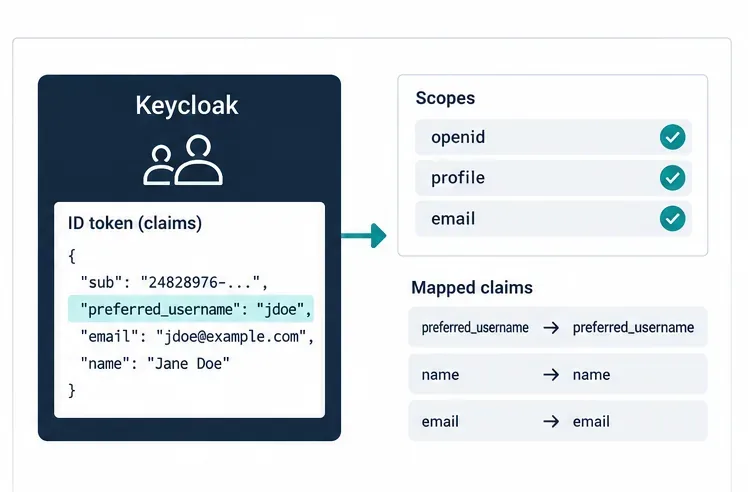
OIDCクレームは、トークンに含まれる、またはuser-infoエンドポイントから返されるID属性です。少なくとも、ユーザー名クレームは慎重に選択してください。ownCloudプロキシはデフォルトでpreferred_usernameユーザー解決に使用され、Keycloakの例ではWebクライアントを標準のプロファイルおよびメールスコープで構成します。ご自身のレルムが実際に使用するクレームを返すことを確認してください。クレームの可用性は、クライアントスコープとプロトコルマッパーによって異なります。
既存のアカウントの場合、設定されたクレームは対応する安定したownCloudユーザー属性にマッピングされている必要があります。ユーザー名またはメールアドレスが変更された場合、それを永続的な識別子として使用すると、アカウントのマッチングに問題が発生する可能性があります。クレームはsubIDプロバイダーごとに一意かつ安定していることが保証されていますが、既存のユーザー名と一致しない場合があります。すべてのユーザーにアクセスを許可する前に、管理者以外のアカウントを使用してアカウントのマッピングをテストしてください。
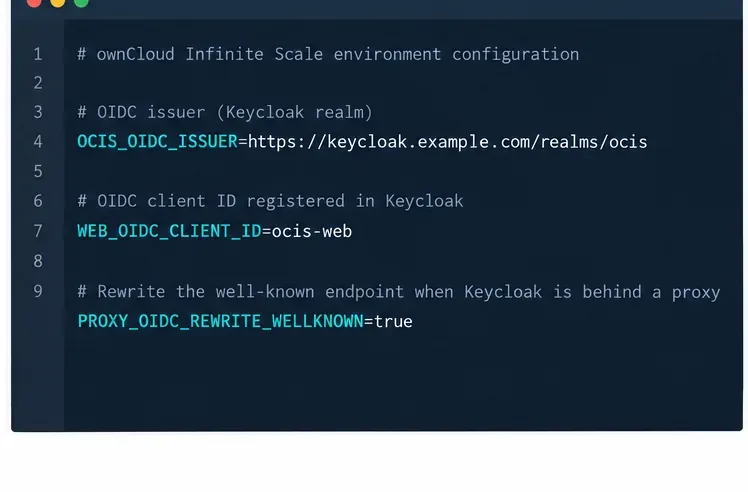
oCISデプロイメントの環境設定で、以下の値を設定してください。この例ではHTTPSとKeycloakレルム()を想定しています/realms/team。ご自身のURLを使用してください。このYAML形式のブロックは例示であり、Docker Compose、Kubernetes、systemdなどのデプロイメント方法では環境変数の表現方法が異なります。
OCIS_URL: https://cloud.example.com
OCIS_OIDC_ISSUER: https://sso.example.com/realms/team
PROXY_OIDC_REWRITE_WELLKNOWN: "true"
WEB_OIDC_CLIENT_ID: web
PROXY_USER_OIDC_CLAIM: preferred_username
OCIS_EXCLUDE_RUN_SERVICES: idpOCIS_OIDC_ISSUER外部IDプロバイダを選択します。PROXY_OIDC_REWRITE_WELLKNOWN=trueプロキシがOpenID Connect検出エンドポイントを構成済みの発行者に書き換えるようにします。ownCloudは、デスクトップおよびモバイルクライアントがプロバイダを検出するためにこれが必要であることを文書化しています。KeycloakWEB_OIDC_CLIENT_IDクライアントと一致する必要があります。除外すると、idp組み込みプロバイダがアクティブなログインプロバイダとして起動されないよう、ownCloudのKeycloakの例に従います。
oCIS が初回ログイン時にアカウントを作成するようにするには、PROXY_AUTOPROVISION_ACCOUNTS=true書き込み可能なユーザーバックエンドを使用して Graph サービスを設定および構成します。PROXY_USER_OIDC_CLAIMと をPROXY_AUTOPROVISION_CLAIM_USERNAME同じクレームに設定します。ユーザー名属性については、ownCloud のドキュメントを参照してくださいPROXY_USER_CS3_CLAIM=username。自動プロビジョニングはオプションであり、認証とは別にテストする必要があります。受信クレームが一意で、意図どおりにマッピングされている場合を除き、有効にしないでください。
Infinite Scale は、Web クライアントが接続できる外部オリジンを制御するためにコンテンツ セキュリティ ポリシー (CSP) を使用します。ownCloud のドキュメントによると、Keycloak などの外部 ID プロバイダーには適切な CSP 定義が必要です。ログイン ボタンが表示されるものの、ブラウザがリクエストをブロックする場合は、ブラウザのコンソールで CSP エラーを確認してください。ポリシーを設定しPROXY_CSP_CONFIG_FILE_LOCATION、デプロイメントに必要な Keycloak オリジンとディレクティブのみを許可します。ファイルを変更した後は、プロキシまたはデプロイメントを再起動してください。すべてのオリジンを許可することで接続の問題を解決しないでください。
環境変更を適用し、普段管理に使用している方法でoCISデプロイメントを再起動してください。共通の再起動コマンドはありません。Composeプロジェクト、Kubernetesワークロード、systemdサービスでは制御方法が異なります。次に、チェーン内の各リンクを確認してください。
issuer、 、authorization_endpoint、token_endpoint、 を含む JSON が返されることを確認しますjwks_uri。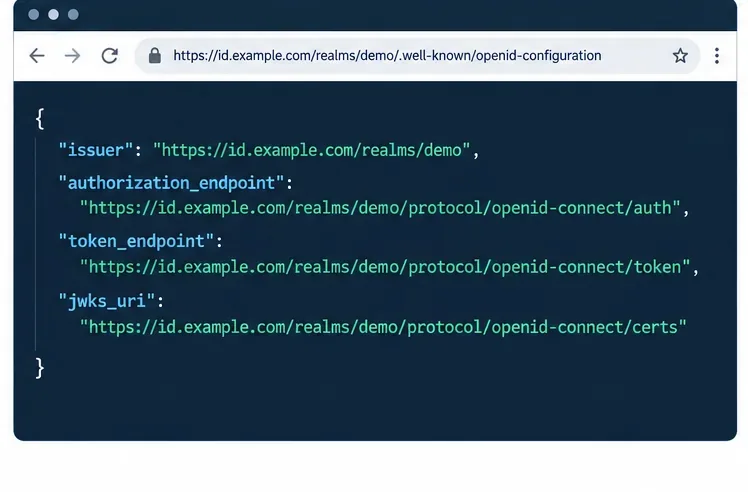
| 症状 | まずチェック |
|---|---|
| 発行者不一致または無効なトークン | OCIS_OIDC_ISSUER開示文書の値と文字単位で比較するissuer。 |
| KeycloakでリダイレクトURIエラーが発生しました | クライアントの有効なリダイレクトURLとログアウト後のURLを、HTTPSとパスを含む実際のownCloudの公開URLと照合します。 |
| ログインはブラウザでは機能しますが、デスクトップまたはモバイルクライアントでは機能しません。 | PROXY_OIDC_REWRITE_WELLKNOWN=trueownCloudのURLで提供される検出応答を確認し、検査してください。 |
| ブラウザコンソールはブロックされたリクエストを報告します | CSPを確認し、必要な指示に従ってKeycloakオリジンを許可してください。 |
| ユーザーがサインインしたが、アカウントエラーまたは重複が表示される | ユーザー名の主張、トークンまたはユーザー情報レスポンスにおけるその値、および既存のアカウントとのマッピングを確認してください。 |
| サーバーからのTLSまたは検出要求が失敗しました | DNS、リバースプロキシルーティング、証明書チェーンの信頼性、およびoCISホストがKeycloakにアクセスできることを確認してください。 |
latestタグに頼るのではなく、ownCloudとKeycloakのバージョンをテストしました。ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








