Excelにチェックボックスを挿入する方法:2つの簡単な方法
Excelのセル内ツールを使ってチェックボックスを挿入する方法、数式を使ってチェックされた項目の数を数える方法、古いデスクトップ版でリンクされたフォームコントロールを追加する方法を学びましょう。
ONLYOFFICEのLDAPまたはActive Directoryとの連携が適切に行われるためには、接続が正常に保存されただけでは十分ではありません。求められる結果はより具体的です。つまり、意図したユーザーがインポートされ、名前とメールアドレスが正しくマッピングされ、グループメンバーシップによって期待どおりのアクセスモデルが実現され、ドメインユーザーはディレクトリの認証情報を使用してサインインでき、その後のディレクトリの変更が無関係なアカウントを予期せず無効にすることなくONLYOFFICEに反映される、といった点です。
このガイドでは、現在の ONLYOFFICE Workspace Server のワークフローをメインパスとして使用します。ONLYOFFICE DocSpace も LDAP をサポートしていますが、ナビゲーションや利用可能なフィールドが異なります。DocSpace の LDAP は現在、ビジネスプランの機能としてドキュメント化されています。Workspace ではなく DocSpace を使用している場合は、Workspace の画面がすべて同じであると想定するのではなく、対応するONLYOFFICE DocSpace の LDAP ドキュメントを参照してください。
Workspace Server の場合、参照資料は最新のONLYOFFICE Workspace LDAP 構成ガイドです。以下のスクリーンショットは、ドキュメントに記載されている設定項目の構成画面です。正確な間隔やナビゲーションは、ONLYOFFICE のリリースおよび製品エディションによって異なる場合があります。
まず、期待される結果を定義します。たとえば、Active Directoryに420人の従業員がOU=Staff,DC=example,DC=com登録されているとします。そのうち、ONLYOFFICEグループに属する180人のユーザーのみがポータルにアクセスできるようにしたいとします。また、このONLYOFFICE-Adminsグループには管理者権限を付与し、一般従業員は標準ポータルユーザーのままにしておきたいとします。
設定が成功した場合、以下のすべてのチェック項目を満たす必要があります。
インポート前に想定されるユーザー数、グループ数、およびテスト用IDを2~3個指定できない場合は、処理を一時停止し、ディレクトリ管理者からこれらの値を入手してください。これらの値があれば、緑色のステータスメッセージだけで成功を判断するよりも、検証がはるかに容易になります。
ONLYOFFICE Workspace Serverで、コントロールパネルを開き、ポータル設定の下にあるLDAPページを選択して、LDAP認証を有効にします。接続オプションとして、通常のLDAP、StartTLS、またはSSL/LDAPSが利用可能です。StartTLSは通常ポート389を使用し、SSL/LDAPSはポート636を使用します。
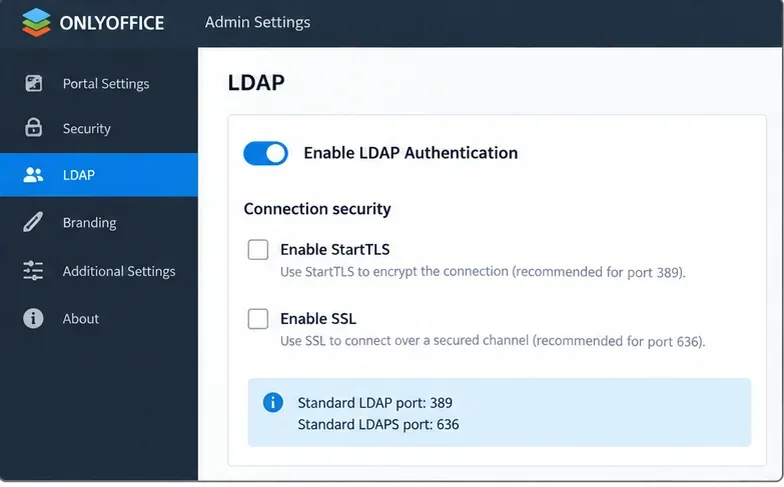
ディレクトリポリシーで暗号化されたトランスポートがサポートされている場合は、必ず暗号化されたトランスポートを使用してください。認証情報やディレクトリデータが信頼できないネットワークを経由する場合、正常に動作する平文のLDAP接続は、本番環境で使用できる状態とはみなされません。
品質チェック:ディレクトリ管理者に、サーバーがポート389でStartTLSを、またはポート636でLDAPSを要求しているかどうか、およびONLYOFFICEホストがディレクトリサーバーの証明書チェーンを信頼しているかどうかを確認してください。
コアとなるユーザーインポートフィールドは、ONLYOFFICEに表示されるユーザーと、それらのユーザーがどのようにサインインするかを決定します。Active Directoryの場合、ONLYOFFICEは以下のデフォルト値を文書化しています。
(userPrincipalName=*)sAMAccountNameユーザーDNはディレクトリ検索の開始点です。広範囲のDNはよりDC=example,DC=com大きなツリーを検索し、より狭いDNはOU=Staff,DC=example,DC=comフィルタを適用する前に検索範囲を限定します。
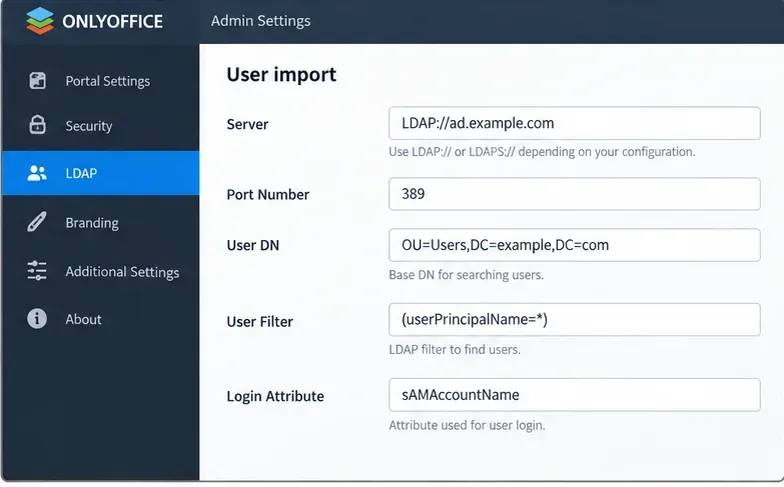
(userPrincipalName=*)フィルターをsAMAccountNameログイン属性として使用してください。よくある品質上の問題は、利便性を理由にディレクトリ全体から始め、後から複雑なフィルタを使ってサービスアカウントやテストIDを除外しようとすることです。組織単位によって対象ユーザーが既に分離されている場合は、業務範囲を表す最も狭く安定したユーザーDNを使用してください。
品質チェック:そのDNとフィルターから想定されるユーザー数と、実際にプロビジョニングしようとしているユーザー数を比較してください。範囲が間違っている場合は、インポートする前に修正してください。
ONLYOFFICEでは、ディレクトリ属性を使用して、名、姓、メールアドレス、役職、主携帯電話番号、所在地などのポータルフィールドに値を入力できます。属性名はLDAPスキーマによって異なります。Active Directoryでは、一般的な例としてgivenName、、、、、、などがあります。snmailtitlemobile
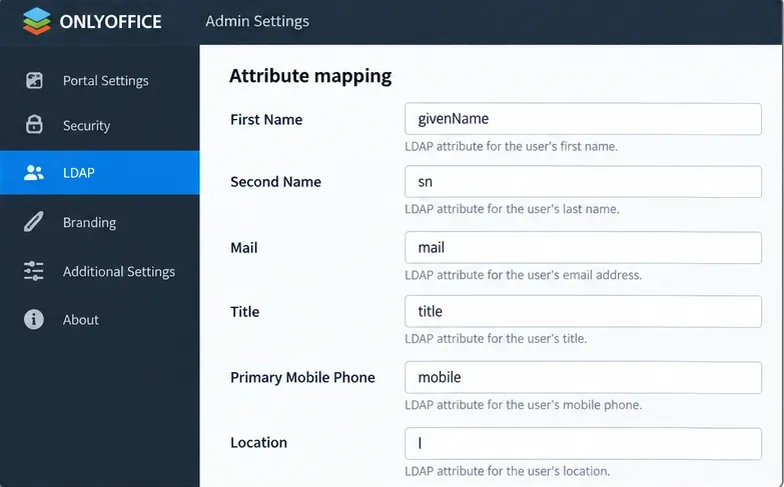
メールは特に注意が必要です。ONLYOFFICEによると、ポータルのメールアドレスはメール属性から取得されます。メール属性がない場合は、ログイン属性とLDAPドメインからアドレスを生成できます。また、同じメールアドレスを持つ既存のポータルユーザーは、LDAPユーザーと同期できるとも述べています。
品質チェック:インポート前に、管理者、一般従業員、および異なる組織単位のユーザーを含む、少なくとも5つの代表的なディレクトリレコードを検査します。マッピングされた属性が一貫して入力されていることを確認します。
ONLYOFFICEがLDAPグループをインポートし、ポータル構成や権限設定に使用する場合にのみ、グループメンバーシップを有効にしてください。Active Directoryについては、ONLYOFFICEのドキュメントを参照してください。
(objectClass=group)distinguishedNamemember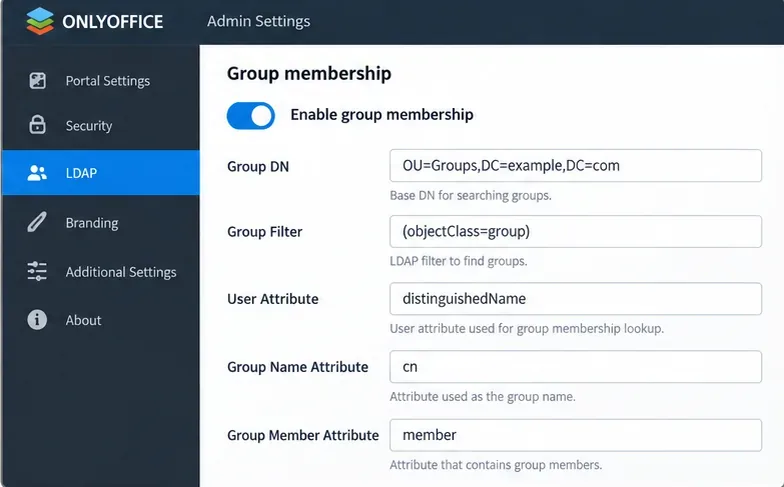
cnは一般的な例ですが、普遍的な要件ではありません。ONLYOFFICEによって文書化された重要な動作があります。グループインポートが有効になっている場合、選択されたグループのうち少なくとも1つに属するユーザーのみが追加されます。これはアクセス範囲の設定に役立ちますが、ユーザーDNだけでインポートを制御できると想定している管理者にとっては予期せぬ動作となる可能性があります。
品質チェック: 3人のユーザーを選択します。1人はインポート対象グループに、1人は複数のグループに、そして1人はインポート対象グループ外のユーザーです。同期前に結果を予測し、実際の結果と比較します。
Workspace Serverは、管理アクセスをLDAPグループにマッピングできます。これは集中管理に便利ですが、ディレクトリグループの変更によってポータルの権限も変更される可能性があることを意味します。
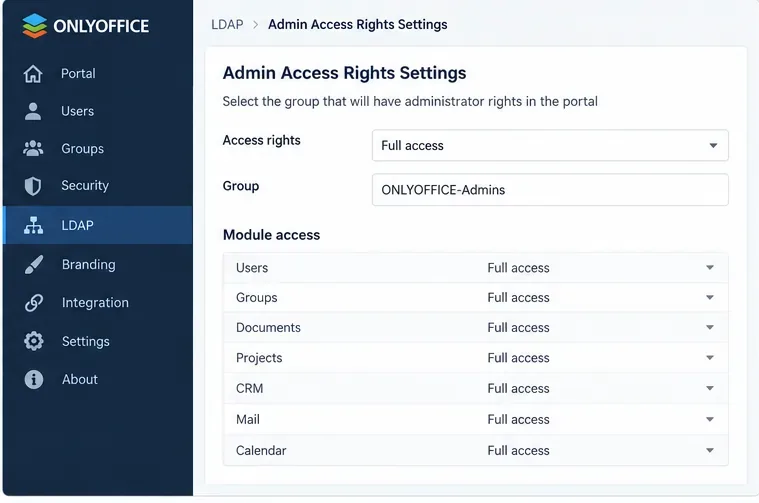
まずは、運用モデルに合った最小の管理グループから始めましょう。特権アクセスに利用する前に、自分のディレクトリでメンバーシップとネストされたグループの動作の両方を確認してください。
品質チェック:意図した管理者には期待通りの権限が付与され、通常のインポートユーザーには付与されないことを確認します。権限が想定よりも広範囲に及ぶ場合は、セットアップを展開する前に、ディレクトリグループまたはマッピングを修正してください。
ONLYOFFICE Workspaceは、ディレクトリデータの読み取り権限を持つ認証情報に対して認証オプションを提供します。ドメイン管理者アカウントではなく、検索範囲に必要な最小限の読み取り権限を持つ専用のディレクトリアカウントを使用してください。
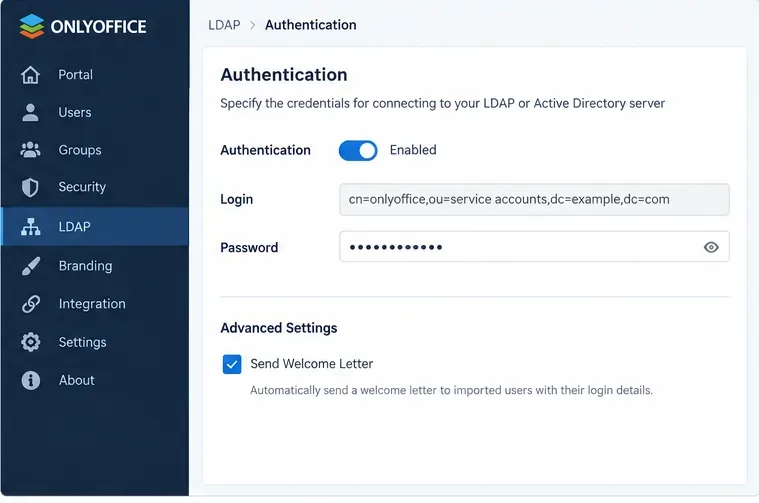
組織のサービスアカウントポリシーに従って、その認証情報を保管し、定期的に更新してください。パスワードの有効期限が切れても通知がない場合、LDAP構成自体が変更されていなくても同期が失敗する可能性があります。
品質チェック:バインドアカウントが設定されたユーザーDNとグループDNを検索できることを確認し、不要なディレクトリ書き込み権限や管理者権限を持たないことを確認します。
LDAP設定を保存する際、ONLYOFFICEはユーザーのインポート前に確認メッセージを表示します。これは単なるクリック操作ではありません。ユーザーが既にインポートされた後にサーバー、ユーザーフィルター、ユーザーDN、グループフィルター、またはグループDNを変更すると、重大な影響が生じる可能性があります。公式のWorkspaceドキュメントには、新しい設定と一致しなくなった既存のインポート済みユーザーとそのデータが無効になる可能性があると警告されています。
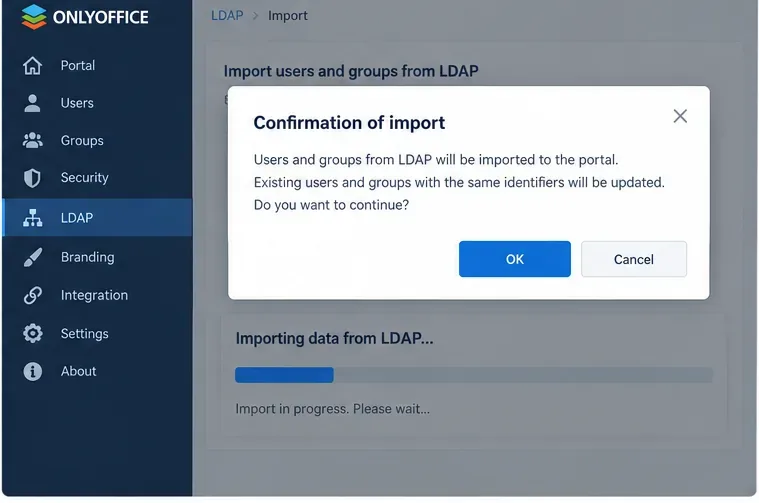
ONLYOFFICEが明示的に推奨しているように、確立済みのLDAPスコープを変更する前にポータルをバックアップしてください。初回導入の場合は、まず狭い範囲のテスト組織単位またはテストグループから開始し、結果を検証してからスコープを拡大することを検討してください。
品質チェック:インポート後、実際のユーザーとグループを想定リストと比較します。合計数だけでなく、サンプルプロファイルも確認してください。
ONLYOFFICEは、LDAPデータを毎時指定分、毎日指定時刻、毎週、または毎月自動的に同期できます。また、手動で同期することも可能です。ドキュメントには、個々のLDAPユーザーの情報は、そのユーザーがログインした後にも同期されると記載されています。
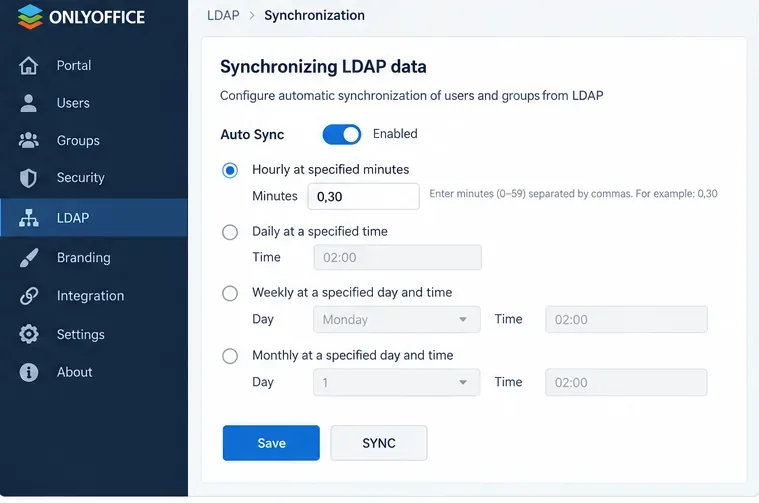
ほとんどの組織では、まず予測可能なスケジュールから始めるのが良いでしょう。そうすることで、管理者はディレクトリのエラーが繰り返し発生する前に気づくことができます。同期の頻度が高いほど良いというわけではありません。IDの変更がONLYOFFICEに反映される速度と、ディレクトリ処理がどの程度確実に制御されているかに基づいて、同期間隔を選択してください。
品質チェック:ディレクトリ内でテスト用の変更を1つ(例えば、テストユーザーのタイトルを変更するなど)行い、手動で同期を実行して更新を確認します。その後、スケジュールされた同期を別途テストします。
ONLYOFFICE Workspaceでは、インポートされたLDAPユーザー向けの3つのログインフォームが文書化されています。
LoginAttribute、 例えばAndrew.StoneLoginAttribute@LDAPDomain、 例えばAndrew.Stone@example.comLDAPDomain\LoginAttribute、 例えばexample\Andrew.Stone管理者権限を持たないユーザーと管理者権限を持つユーザーの両方でテストしてください。ディレクトリのバインドが成功しただけでは、インポートされたユーザーが意図したログインフォームを使用してポータル経由で認証できることを証明するものではありません。
| 観測結果 | それが示唆すること | 次のアクション |
|---|---|---|
| 接続はできていますが、ユーザー数が多すぎます | ユーザーDNまたはユーザーフィルタの範囲が広すぎる | 本番環境へのインポート前に、検索範囲を絞り込んでください。 |
| ユーザー数は正しいが、名前またはメールアドレスが空白です。 | 属性マッピングがディレクトリデータと一致しません | 実際のディレクトリレコードを検査し、マッピングを修正してください。 |
| グループ同期を有効にすると、インポート対象から想定されるユーザーが削除されます | これらのユーザーはインポートされたグループに属していません | グループDN、グループフィルター、およびメンバーシップ設計を確認してください。 |
| ユーザーはインポートできますが、サインインできません | ログイン属性、LDAPドメイン、バインド/認証、またはディレクトリポリシーが間違っている可能性があります。 | 文書に記載されているログイン形式をテストし、ディレクトリアカウントとTLSパスを検証します。 |
| 手動同期は機能するが、スケジュールされた変更は表示されない | 自動同期スケジュールまたはジョブ実行の確認が必要です | スケジュールを確認し、手動で同期を実行して、タイムスタンプと制御されたテスト変更を比較します。 |
| スコープの変更により、既存のLDAPユーザーは除外されます。 | この変更により、新しい範囲外のアカウントが無効になる可能性があります。 | まずはバックアップを取り、少数の管理された集団で新しいスコープをテストしてください。 |
LDAP同期は、IDとディレクトリを統合するものであり、綿密な認証設計の代替となるものではありません。ユーザー、グループ、属性、およびディレクトリベースの認証をインポートできますが、結果の品質はソースディレクトリの構造と健全性に大きく依存します。
また、ONLYOFFICE製品についても区別してください。Workspace Serverはコントロールパネルを通じてLDAPを公開し、上記の設定をサポートしています。DocSpaceには独自のLDAPページとドキュメント化されたフィールドがあり、ユーザータイプや初期ユーザー割り当て量など、DocSpace固有のマッピングが含まれています。この機能は現在、ONLYOFFICEの有料ビジネスプランで利用可能とされています。WorkspaceのスクリーンショットやオプションがDocSpaceでもそのまま表示されるとは限りませんのでご注意ください。
これらのチェックに合格すると、統合は単に「LDAPに接続」する以上のことを実行します。意図したとおりのユーザーデータ、IDデータ、グループ構造、認証動作、および同期結果が生成されます。これらの結果に差異が生じた場合は、同期頻度を上げたり、展開範囲を拡大したりする前に、ディレクトリのスコープまたはマッピングを修正してください。
Excelのセル内ツールを使ってチェックボックスを挿入する方法、数式を使ってチェックされた項目の数を数える方法、古いデスクトップ版でリンクされたフォームコントロールを追加する方法を学びましょう。
Excelでフィルハンドル関数、SEQUENCE関数、または再利用可能なカスタムリストを使用して、AからZまでのアルファベット、小文字、またはZを超えるラベルを生成します。
Windows、Mac、Web版Excelで取り消し線を引く方法、セルの一部に書式を設定する方法、値を削除せずに行を削除する方法を学びましょう。
Microsoft Accessは、関連レコードの保存、クエリの作成、データ入力フォームの作成、レポートの生成を行うためのWindowsデータベースアプリケーションです。その仕組みと最適な活用シーンについて解説します。
Word 2010でグリッド線の高さと幅を調整する方法、表示される線の頻度を変更する方法、および下地となる水平方向と垂直方向の描画グリッドの間隔を設定する方法を学びましょう。
Outlook 2010にPSTファイルをインポートする方法、またはメール、連絡先、カレンダー、タスクをエクスポートする方法を学びましょう。正しいメニューに従い、フォルダの欠落や重複を避けてください。
Kernelが提供する最新の手順では、忘れてしまったOutlook PSTファイルのパスワードを復元する方法を解説します。正しいファイルの特定方法、バックアップの作成方法、ツールの制限事項の確認方法などが含まれています。
LiveWebアドインを使用すると、WebサイトをPowerPointスライドに配置し、サイズや更新動作を設定し、プレゼンテーション前に互換性を確認できます。
Access 2010データベースアプリケーションを、データ入力フォームに直接開くように設定し、オブジェクトリストを非表示にし、メニューを制限し、共有前に設定を確認します。
Word 2010で既定のフォント、サイズ、テキスト効果を設定し、その設定をNormal.dotmに保存し、今後の文書のためにNormalスタイルを変更します。