UbuntuでSMARTドライブの状態をメールアラートで監視する方法

Ubuntuにsmartmontoolsをセットアップして、ドライブの状態を監視し、SMARTメールアラートを送信します。デバイスのサポート状況を確認し、メール配信を設定し、通知をテストし、障害のトラブルシューティングを行います。
Debian 12「Bookworm」は、2026年7月12日にDebian LTSフェーズに移行しました。セキュリティサポートは2028年6月30日まで予定されていますが、現在Debian 13が安定版リリースとなっています。Debianは、可能な限りDebian 13へのアップグレードを推奨しています。Bookwormを使い続ける必要がある場合は、CPUアーキテクチャとインストール済みのパッケージがLTSでサポートされていることを確認し、Bookwormのセキュリティソースの設定を維持し、サポート期間が終了する前にテスト済みの移行計画を立ててください。
現在のCISリストには、CIS Debian Linux 12ベンチマークv2.0.0が含まれています。CISは2026年にこれを大幅なアップデートとして発表し、推奨事項の追加、削除、移動、改訂を行いました。そのため、以前のDebian 12チェックリストや自動化ツールは、異なるベースラインを対象としている可能性があります。このガイドでは、評価基準としてv2.0.0ベンチマークを使用していますが、すべてのコントロールを再現したり、合格結果を保証したりするものではありません。組織で承認されているベンチマークとプロファイルを正確に使用してください。
参考資料:DebianのBookworm LTS引き継ぎに関する発表、CIS Debianベンチマーク一覧、およびCISの2026年6月のベンチマーク更新。
CISのセキュリティ強化は、万能なシェルスクリプトではありません。レベル1プロファイルは、多くの本番サーバーにとって実用的な出発点となります。レベル2は多層防御を追加し、互換性と運用に大きな影響を与える可能性があります。CISは、選択した推奨事項をまず非本番環境でテストすることを推奨します。規制当局、顧客契約、または社内ポリシーでプロファイルが指定されている場合は、その特定の要件に従ってください。
CISは、レベル1を基本プロファイル、レベル2をより厳格な多層防御プロファイルと定義しています。どちらを選択するかは、CIS公式プロファイルFAQを参照してください。
変更を加える前に、ホストのリリース、アーキテクチャ、カーネル、アクティブなサービス、およびリスニングソケットの情報を取得してください。
cat /etc/os-release
dpkg --print-architecture
uname -r
systemctl --failed
sudo ss -tulpnBookwormのLTSサポートは、記載されているアーキテクチャに限定されており、一部のパッケージは対象外です。特に、メインのDebianアーカイブに含まれていないソフトウェアを実行している場合は、DebianのBookworm LTSパッケージ情報を確認してください。CISスコアは、Debianのセキュリティサポート範囲を拡大するものではありません。
APTソースがbookwormコードネームを使用し、このインストールに必要な最新のDebianセキュリティ/LTSソースが含まれていることを確認してください。本番サーバーのソースを安易bookwormに変更することは避けてくださいstable。安定版エイリアスは現在Debian 13を指しており、セキュリティアップデートがディストリビューションのアップグレードになってしまう可能性があります。
sudo apt update
sudo apt upgradeパッケージの変更案を確定する前に、必ず内容を確認してください。カーネルの置き換えや重要なサービスの再起動をfull-upgrade伴うアップグレードの場合は、メンテナンス期間を設けてください。パッケージの削除や依存関係の変更を必ず確認してください。無人パッチ適用の場合、Debianのunattended-upgradesパッケージは設定済みのAPTソースからのインストールを自動化できます。自動再起動やアプリケーションの再起動が有効になる前に、ホストの変更ポリシーに適合するかどうかを判断してください。
サービスインベントリとリスニングポートリストを使用して、予期しないネットワーク露出を特定してください。デーモンを削除する前にパッケージの所有権を確認し、サービスがアプリケーション、監視エージェント、バックアップソフトウェア、またはローカル自動化に必要かどうかを確認してください。サービスを無効にすると、その名前からは明らかではない依存関係が壊れる可能性があります。
systemctl --type=service --state=running
sudo ss -lntup
apt-mark showmanual
所有者が不要であることを確認した後にのみ、APT を介して未使用のパッケージを削除してください。インストールしたままにしておく必要があるが起動してはならないサービスについては、その理由を文書化し、選択したプロファイルに対して正確な CIS 推奨事項を使用してください。カテゴリ内のすべてのサービスを無効にしたり、パッケージを一括で削除したりするコマンドは使用しないでください。
SSHで管理されているサーバーの場合、sudorootユーザーまたはパスワードによるログインを制限する前に、名前付き管理者アカウントを作成してテストしてください。別のターミナルセッションからキーベースのログインが機能し、コンソールにアクセスできることを確認してください。その後、プロファイルと運用モデルに必要なSSH設定のみを適用してください。一般的な制御には、rootユーザーによる直接ログインの防止やパスワード認証の制限などがありますが、別の有効な認証方法が確立されるまでは、これらの設定を適用するのは安全ではありません。
設定ファイルを編集または追加した後/etc/ssh/sshd_config、構文と有効な値を検証し、SSHを再起動してください。
sudo sshd -t
sudo sshd -T | grep -E 'permitrootlogin|passwordauthentication'
sudo systemctl reload ssh
既存のセッションは開いたままにして、閉じる前に新しいログインをテストしてください。集中管理されたIDアクセスや緊急パスワードアクセスが必要な場合は、代替手段のテストが完了するまでそのパスを無効にしないでください。DebianのBookworm OpenSSHサーバーのマニュアルにはサポートされている設定が記載されており、ベンチマークには該当する目標値が示されています。
ホストに適したファイアウォール管理方法(nftablesや既存のオーケストレーション管理ファイアウォールなど)を選択し、権威あるルールセットを1つだけ使用してください。受信をデフォルトで拒否するポリシーを適用する前に、管理パスとサーバーが提供しなければならないすべてのサービスを許可してください。ルールが間違っていると、アプリケーション自体を変更することなく、リモートホストとの接続が切断されたり、ヘルスチェックが中断されたりする可能性があります。
sudo nft list rulesetライブルールを承認済みのネットワーク設計と比較し、承認済みの外部ホストからテストしてください。組織でUFWなどのファイアウォールマネージャを使用している場合は、独自のルールセットを重ねるのではなく、そのマネージャを通してルールを確認してください。Debianのnftablesマニュアルにコマンド構文が記載されています。適切な許可リストは、サーバーの役割とネットワークのセグメンテーションによって異なります。
AppArmorは、Debianがサポートする強制アクセス制御フレームワークです。AppArmorがインストールされ、有効化され、重要なサービスに対してプロファイルが適用されているかどうかを確認してください。
sudo aa-status
systemctl status apparmor
AppArmorがインストールされていない場合は、まずホストイメージまたはセキュリティポリシーが意図的に別のLinuxセキュリティモジュールを使用しているかどうかを確認してください。アプリケーションの動作をテストせずに、本番環境で新しいプロファイルをインストールまたは適用しないでください。警告モードのプロファイルはポリシー違反を記録しますが、違反をブロックしません。強制モードでは、不正なファイルアクセスやネットワークアクセスを阻止できますが、テストが不十分なプロファイルは正当なサービスを破損させる可能性もあります。
DebianのBookworm AppArmorパッケージのドキュメントには、ユーザー空間コンポーネントについて説明されています。パッケージのインストールだけでベンチマークの要件を満たしていると想定するのではなく、プロファイルの状態と例外に関するベンチマークの推奨事項を正確に適用してください。
選択したCISプロファイルで要求されている場合は、Debianの監査デーモンをインストールして有効化し、現在のベンチマークと変更管理プロセスからのルールを適用します。
sudo apt install auditd
sudo systemctl enable --now auditd
sudo systemctl status auditd
sudo auditctl -l
再起動後に想定されるルールがロードされ、監査レコードが収集、保持され、通常のユーザーから保護されていることを確認してください。監査ルールはストレージとイベント量を増加させる可能性があるため、ホストのワークロードに合わせて保持とアラートのサイズを調整してください。ログが中央に転送される場合は、そちらでの配信とアクセス制御も確認してください。Debian の Bookworm auditd パッケージのページには、カーネル監査レコードの保存と検索のためのユーティリティを提供すると説明されていますが、インストールしても CIS ルールセット全体が自動的に構成されるわけではありません。
ベンチマークのカーネルパラメータ、ファイル権限、パスワードポリシー、ログインバナー、スケジュールされたタスク、ファイルシステムのマウントオプションなどの制御設定を確認してください。これらの設定はホストの役割によって異なります。たとえば、noexec一時ファイルシステムでは、そこにファイルを実行するインストーラやアプリケーションと競合する可能性があります。また、IPv6を無効にすると、IPv6を使用するネットワークが機能しなくなる可能性があります。さらに、アカウントの有効期限を制限すると、中央管理されたIDと競合する可能性があります。
各推奨事項について、監査結果、必要値、実際値、および変更が適用可能かどうかを記録します。関連する設定を管理対象の構成ファイルまたは構成管理システムに適用し、実行時の有効状態を確認します。広範囲にわたる再帰的なコマンドは避けてくださいchmod。chownパッケージの所有権、アプリケーションへのアクセス、およびシステム復旧に、気づかないうちに損害を与える可能性があります。
CIS Debian Linux 12 Benchmark v2.0.0と手順1で選択したプロファイルを明示的にサポートする評価ツールを実行してください。CISは、Debianベンチマークのページに評価および自動化リソースを掲載しています。一部のリソースはCIS SecureSuiteメンバーのみが利用できます。PDFチェックリストは手動レビューに役立ちますが、汎用LinuxスキャナーやDebian 13用のCISベンチマークから準拠を推測しないでください。
指摘事項は小分けにして修正してください。各バッチの修正後、アクセス、アプリケーションの状態、必要なポート、スケジュールされたバックアップ、ログ収集、および監視を確認してください。評価を再実行し、結果を以前のレポートと比較してください。承認された逸脱事項については、管理策、理由、補償措置、担当者、およびレビュー日を記録してください。「該当なし」は、スコアを良く見せるためではなく、証拠に基づいて判断してください。
強化によってリスクを軽減することはできますが、CISへの準拠は、特定のベンチマークバージョンとプロファイルを評価し、必要な制御を適用し、結果を検証し、承認された例外を文書化することによって確立されます。これはホストのセキュリティを保証するものではなく、組織のコンプライアンス評価の代替となるものでもありません。
Ubuntuにsmartmontoolsをセットアップして、ドライブの状態を監視し、SMARTメールアラートを送信します。デバイスのサポート状況を確認し、メール配信を設定し、通知をテストし、障害のトラブルシューティングを行います。
インストーラーのブートモード、EFIシステムパーティション、NVRAMエントリ、GRUB EFIファイル、セキュアブート、およびファームウェアのフォールバックを確認することで、DebianのUEFIブートの失敗を修正します。
Ubuntu Desktop 上で、Snapper を設定してスケジュールされた Btrfs スナップショットを取得およびクリーンアップします。まずサブボリュームのレイアウトを確認し、systemd タイマーを有効にして、保持期間が安全に設定されていることを確認してください。
SUSE Linux Enterprise 上で、データ枯渇とメタデータ枯渇を区別し、ストレージを拡張し、メタデータを修復し、自動拡張を有効にすることで、LVM シン プールが満杯になった場合の診断と復旧を行います。
アップデート、SSH、ファイアウォール、AppArmor、監査、検証のための安全なサーバーワークフローを使用して、Debian 12 Bookwormを最新のCIS Benchmark v2.0.0に対して強化します。
リリース情報の確認、ターミナルコマンドの使用、互換性、セキュリティ対策、アップデート、ストレージに関する実用的な比較を通して、Gooroom OSにFlatpakおよびSnapアプリをインストールする方法を説明します。
Ubuntu APT署名エラーを安全に修正します。パッケージ検証を無効にすることなく、NO_PUBKEY、EXPKEYSIG、BADSIG、クロック、リポジトリ構成の問題を特定します。
SLES 15 上で、安全な検出、サービス設定、最小限の multipath.conf 変更、initramfs の更新、およびパスの健全性チェックを使用して DM-Multipath を構成します。
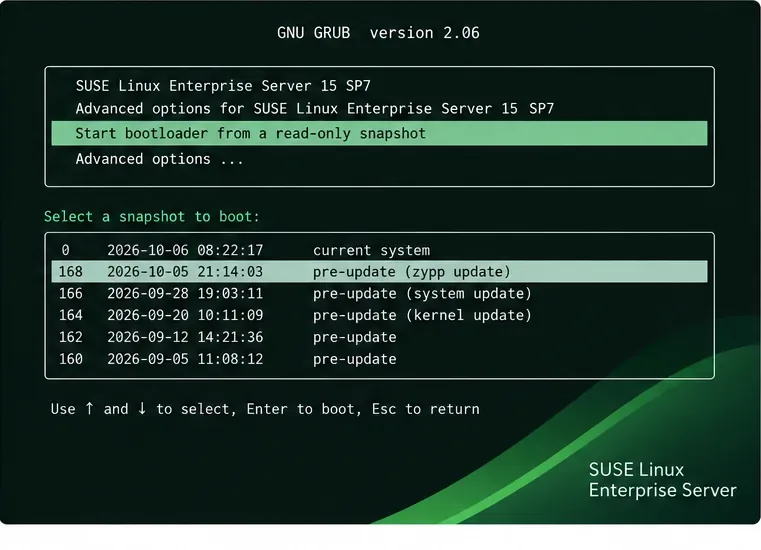
BtrfsとSnapperを使用して、アップデート失敗後のSLESを復旧します。ロールバックオプションを比較し、スナップショットを安全にテストし、システムを復元し、リポジトリを検証します。
LiderahenkとAhenkを使用して、カスタムのPardus GNOME壁紙をステージングし、dconfで選択した設定をロックし、テスト済みのパイロットを通じて他のクライアントポリシーを展開します。