失われたパーティションとハードディスクデータを安全に復元する方法

TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
SUSE Linux Enterprise Server 15 (SLES 15) をセキュリティ技術実装ガイド (STIG) に準拠させるためのセキュリティ強化は、単にスキャナーを実行するだけでは不十分です。まず、インストールされているサービスパックを最新の DISA チェックリストおよび SCAP コンテンツと照合し、ホストのベースラインを設定し、各検出結果についてサービスへの影響を確認し、テスト環境で修復を行い、再度スキャンを実行します。機械可読なスキャン結果と人間が確認した STIG チェックリストは、証拠として保管してください。
2026年10月6日時点の最新リリースノート: SUSEのDISAリストでは、SLES 15 STIGはV2R8(2026年7月10日付け)と記載されています。別途リストされているSLES 15 SCAPベンチマークはV2R9(同じく2026年7月10日付け)です。これらのリビジョンラベルは別々の成果物に紐づいているため、スキャンする前に両方を確認してください。正式なレビューには最新のDISAチェックリストを、自動チェックには対応するSUSE SCAPコンテンツを使用してください。
以下のインターフェース画像は、ソフトウェアの概念図です。これらは、ここで説明する情報やコマンドの例を示したものであり、スキャンや変更を行ったシステムのスクリーンショットではありません。
SLES 15 STIGが組織または契約における適用可能な基準である場合は、SLES 15 STIGを使用してください。DISAは、国防総省ネットワークに接続するシステムにはSTIGが必要であると規定しています。その他の組織は、ポリシー、顧客要件、またはリスク判断に基づいてSTIGを採用する場合があります。ホストを変更する前に、セキュリティ担当部署に範囲を確認してください。
ウェブサーバー、データベースノード、SAPホスト、およびセキュリティ強化されたアプライアンスは、それぞれ異なる運用上の制約を持つ可能性があります。プラットフォームのベースラインは同じ基準点ですが、各ルールは適用可能性、依存関係、およびサービスへの影響について評価する必要があります。サービスの無効化や認証の変更を必要とする発見事項は、テストなしに適用すると、アプリケーションやリモート管理を中断させる可能性があります。
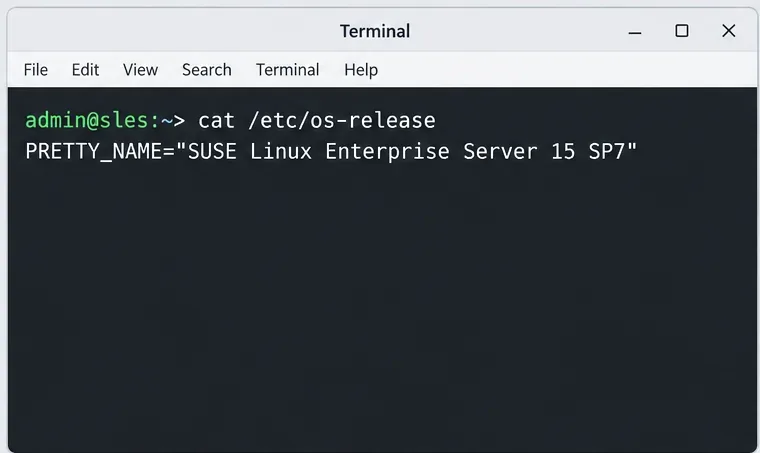
まず、製品とサービスパックを正確に確認してください。SLESホスト上で、/etc/os-releaseSLES 15のサービスパック、システムロール、パッチレベルを検査し、記録してください。SUSEの最新のセキュリティおよび強化ガイドはSLES 15 SP7用であり、STIGプロファイル自体もSLES 15用です。お持ちのポリシーコンテンツが対象環境向けであることを確認し、そのパッケージとベンチマークのリビジョンを記録してください。
SUSE DISA STIGのリリース一覧を使用して、最新のリビジョンを確認してください。DISAのSTIGダウンロードページから、対応するチェックリストをダウンロードしてください。特に、SCAPベンチマークのリビジョン番号とチェックリストのリビジョン番号が必ずしも一致するとは限りません。ダウンロードしたファイルは変更記録と一緒に保管し、後からレビュー担当者が使用された内容を正確に確認できるようにしてください。
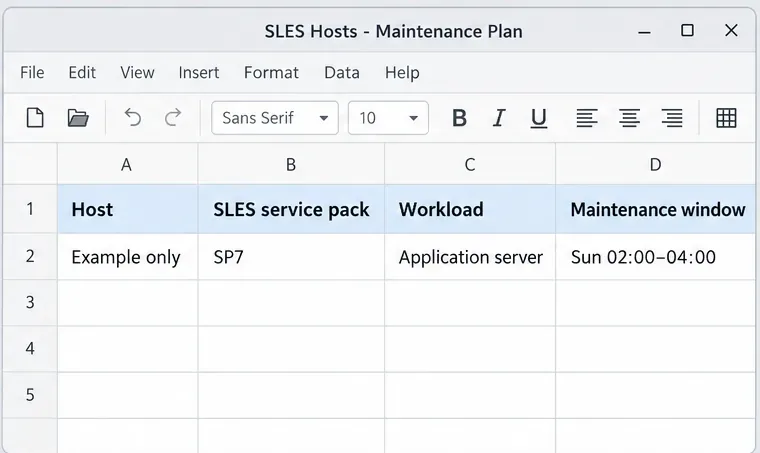
プロファイルをインストールしたり修正プログラムを適用したりする前に、ホストのインベントリとテスト計画を作成してください。各ホストのサービスパック、業務上の役割、所有者、アクセス可能なコンソールまたは復旧方法、メンテナンス期間、重要なサービス、バックアップまたはスナップショットの参照情報を記録してください。同じビルドとワークロードを共有するシステムをグループ化し、各グループから代表的なホストをテストしてください。
検証済みのバックアップを取得し、SSH、PAM、ファイアウォール、ブートローダー、またはファイルシステムの設定を変更した場合に、アクセスを復旧できることを確認してください。SUSE は、STIG 設定を実装する前に、非稼働のテスト環境を使用することを特に推奨しています。OpenSCAP の修復は構成変更として扱い、ルールによって何が変更されるかを確認し、変更をテストし、アプリケーションが正常に動作することを確認してから、それをシステム全体に適用してください。
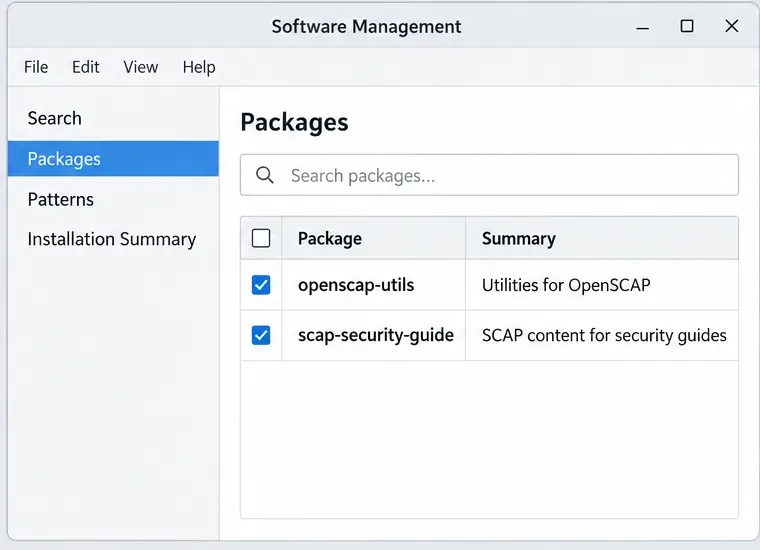
必要なリポジトリが有効になっている登録済みのSLESシステムでは、SUSEは以下のコアパッケージについて説明しています。
sudo zypper install openscap-utils scap-security-guideパッケージの入手可能性は、登録状況、有効化されているモジュール、およびリポジトリへのアクセス権限によって異なります。パッケージが利用できない場合は、他のソースから検証されていないパッケージをインストールするのではなく、ホストのSUSEサブスクリプションとリポジトリ構成を確認してください。SCAP Workbenchはオプションのグラフィカルフロントエンドです。SUSEは、可能な限り別の管理ワークステーションから実行し、対象システムに必要なツールのみを使用するようにすることを推奨します。
評価を行う前に、対象に関する利用可能なコンテンツとプロフィールを確認してください。
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
表示されているファイルパスは、SUSEのSLES 15 STIGのサンプルで使用されているものです。ファイルが存在し、oscap info目的のSTIGプロファイルがリストされていることを確認してください。パッケージによってファイルまたはプロファイルの識別子が異なる場合は、古いコマンドをそのままコピーするのではなく、インストールされたコンテンツのドキュメントに記載されている値を使用してください。
まず、そのオプションなしで評価を実行してください--remediate。SUSEは、SLES 15向けのこのローカルスキャンパターンについてドキュメントを記載しています。
sudo oscap xccdf eval \
  --profile stig \
  --results /tmp/results.xml \
  --report /tmp/report.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml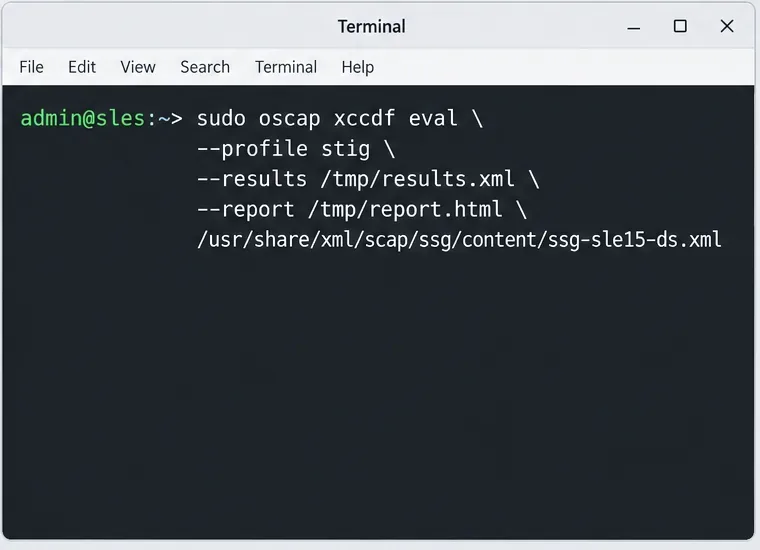
スキャン後、結果のXMLとレポートを承認済みの証拠保管場所に保存してください。/tmp長期記録のために一時ファイルを使用するのは避けてください。セグメント化された環境またはオフライン環境では、スキャナーの出力結果を確認し、スキップされた外部OVALリソースがないか確認してください。承認済みのローカルリソースを提供するか、承認済みのリモートフェッチを実行するかを判断してください。必要なコンテンツをスキップしたスキャンは、完全な評価とはみなされません。
対話型レビューの場合、SUSEはSLES 15プロファイルを使用したSCAP Workbenchをサポートしています。正式なルールごとの作業を行う場合は、対応するDISAチェックリストまたはスキャン結果をDISA STIG Viewerにインポートしてください。スキャナーは自動チェックが可能なルールに便利です。人間の目視検査や証拠が必要な要件については、手動による検証を維持してください。
結果の状態に基づいて、次に何をするかを決定します。A はpass評価されたチェックが合格したことを意味し、Bfailは不合格であることを意味します。Cnotapplicableはルールが評価対象に適用されなかったことnotcheckedを意味し、D はチェックエンジンがそのルールを評価しなかったことを意味します。Cerrorと D はunknown不確実または不完全なチェックを示し、調査が必要です。これらの状態は NIST の XCCDF 仕様で定義されており、互換性はありません。
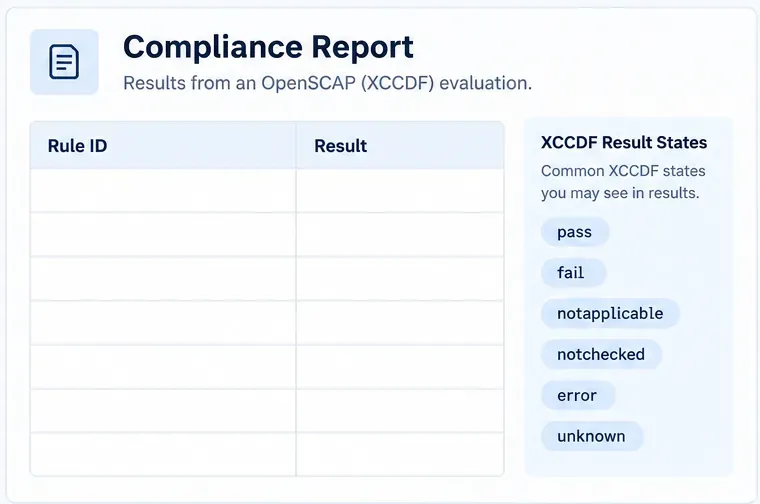
失敗したルールまたは未解決のルールごとに、ルール識別子、現在のチェックリストからの重要度、影響を受けるサービス、必要な状態、現在の状態、修復方法、所有者、および解決に必要な証拠を記録してください。ルールを適用対象外と分類する前に、実際にルールが適用範囲内にあることを確認してください。自動レポートだけでは、手動チェック、システム固有の例外、またはセキュリティ当局によって承認された代替制御を捕捉できない場合があります。
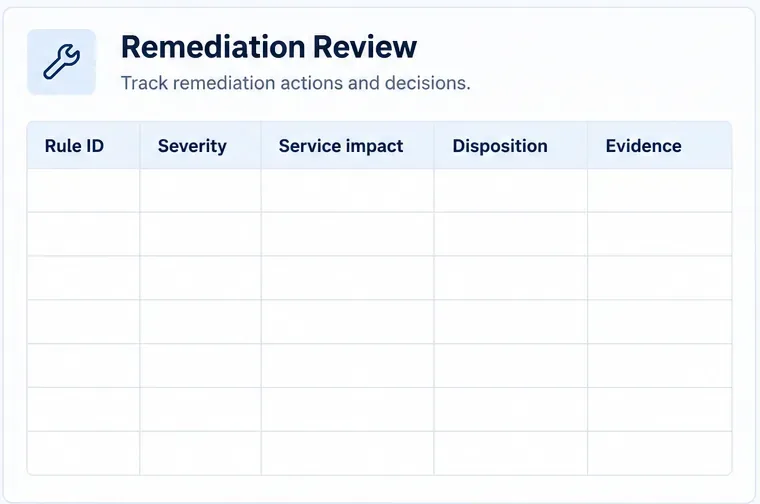
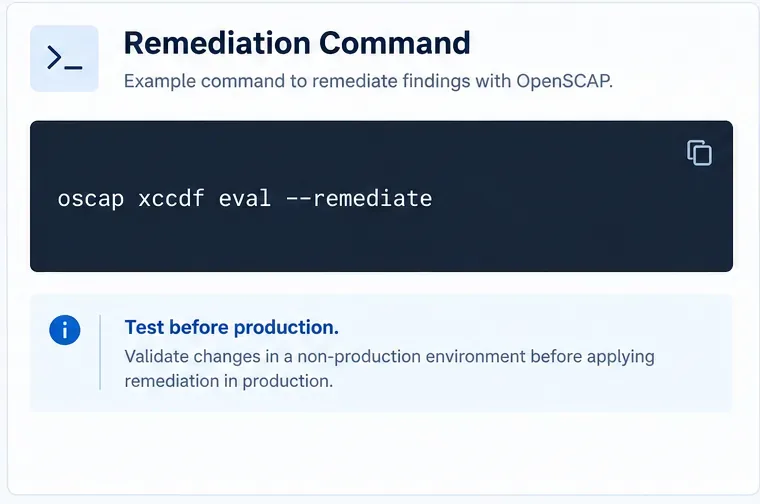
まずテスト環境で修正を行ってください。SLES 15 STIG の内容では、OpenSCAP を介して修正を適用できます。SUSE は--remediateこの目的のためにドキュメントを作成しています。以下は、SUSE のガイドからのコマンド構成です。
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /tmp/results.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
このコマンドはシステム構成を変更します。最初のステップとして、本番サーバーで実行しないでください。選択したルールを確認し、バックアップとリカバリのパスを確定し、修復をテストした後、必要なアプリケーションサービス、認証、ネットワークアクセス、ログ記録、およびスケジュールされたジョブを確認してください。一部のルールでは、手動での修復または個別の対応が必要になる場合があります。組織の例外処理プロセスを通じて、その理由と代替制御を文書化してください。
承認された変更後、同じベンチマーク改訂版を使用して再度スキャンを実行し、変更前後の結果を保存してください。残りの失敗、エラー、不明点、および未確認のルールを確認してください。手動チェックリスト項目は個別に確認してください。スコアが高いだけでは、適用可能なすべての要件が評価されたこと、またはワークロードが正しく動作していることを証明するものではありません。
SLES 15 STIGへの準拠は、継続的な構成と証拠収集のプロセスです。最も確実な結果は、最新のDISAチェックリスト、SUSEがサポートするSCAPコンテンツ、テスト済みの修復策、自動化が適用できない場合の手動レビュー、および文書化された例外処理プロセスを組み合わせたものです。
TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Cameractrlsを使用してLinux上でウェブカメラの設定を変更しましょう。露出、色、フリッカー低減などのサポートされているコントロールを調整し、互換性のあるビデオモードを確認できます。
LinuxにPhpStormをインストールするには、JetBrains Toolboxを使用するか、スタンドアロンのtar.gzアーカイブを使用するか、SnapおよびArch AURオプションを選択してください。Javaは既にバンドルされています。
Cisco Packet Tracer 9.0.1 を Ubuntu 64 ビット版にダウンロードし、APT を使用して DEB パッケージをインストールし、ターミナルでライセンスに同意してサインインすると、ラボを開始できます。
Linux上でGNOME Disksまたはddコマンドを使用してCD-ROM ISOイメージを作成します。光学ドライブを識別し、コピーを監視し、イメージを検証し、破損したディスクやオーディオディスクに別のツールが必要な場合を把握できます。
各ディスプレイごとに個別のXFCE 4パネルを作成し、2番目のパネルを右側の出力に割り当て、位置とサイズを調整し、必要なランチャーとステータス項目を追加します。
LinuxでGIMPを使って写真の背景を削除する方法:被写体をトレースし、選択した背景を削除し、透明度を保持して、再利用可能なPNG形式でエクスポートします。
FlightGearは公式サイトから無料でダウンロードできます。Windows、macOS、Linuxの各パッケージを比較し、データファイルをインストールして、最初のフライトを開始しましょう。
OKSamplerはMP3クリップをキーボードのキーにマッピングし、音声をループ再生できます。この旧型フリーウェアの機能、旧機能が失われた箇所、ダウンロード前に確認すべき点について解説します。








