SLES 15マシンをSUSE Managerオフラインに登録する方法
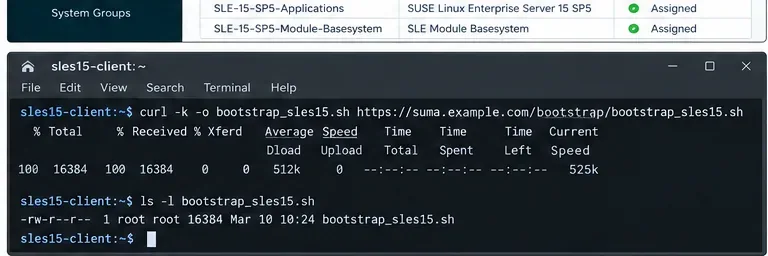
同期チャネル、ブートストラップリポジトリ、アクティベーションキー、および検証済みのSaltブートストラップワークフローを使用して、インターネットアクセスなしでSLES 15をSUSE Managerに登録します。
Pardus 23 上で実行してsudo apt updateも、「解決できませんでした」、「接続がタイムアウトしました」、「取得に失敗しました」などのメッセージが表示されてコマンドが停止します。APT がパッケージ インデックスを更新できるようになるまで、ソフトウェアのインストールや更新が失敗したり、古いパッケージ情報が表示されたりする可能性があります。最初のエラーメッセージは、DNS の障害、到達不能なサーバー、間違ったリポジトリ スイート、期限切れの署名キーなど、それぞれ異なる修正が必要であることを示しています。
以下のチェック項目を、影響の少ないものから具体的なものへと順に確認してください。Pardus 23 の公式リリースノートでは、リポジトリスイートとして と がyirmiuc記載されています。Pardus が Debian ベースだからといってyirmiuc-deb、Debian のスイートに置き換えないでくださいbookworm。Pardus の公開されている 23.4 リポジトリリストは以下にリンクされています。リポジトリの状態は時間とともに変化する可能性があるため、編集する前にエントリを公式の Pardus ドキュメントと比較してください。
一度アップデートを実行し、最初にエラーが発生した行とリポジトリのURLをメモしてください。
sudo apt update典型的な手がかりとしては、以下のようなものがある。
Temporary failure resolvingまたはCould not resolve:DNSルックアップに失敗しました。APTがリポジトリに全く到達していない可能性があります。Connection timed out、、Network is unreachableまたはCould not connect:デバイス、ゲートウェイ、ファイアウォール、プロキシ、またはリモートサーバーに到達できません。404 Not Foundまたは「リリース ファイルがありません」:設定されているパス、スイート、またはコンポーネントが間違っているか、ミラーにそのリポジトリが含まれていない可能性があります。NO_PUBKEY「署名なし」または「署名期限切れ」の場合:これは認証または時計の問題であり、署名チェックを無効にする理由にはなりません。Hash Sum mismatchダウンロードしたインデックスは、ミラーまたはローカルキャッシュ上で不整合または古い可能性があります。リポジトリ定義を変更する前に、接続を確認して再試行してください。APTファイルを削除したり、無作為にミラーを追加したりすることから始めないでください。出力結果全体を保存してください。どのトラブルシューティング手順が適用できるかが分かります。
コンピュータにネットワークルートが設定されていることを確認し、Pardusリポジトリのホスト名が解決できるかどうかを確認してください。
ip route
getent hosts depo.pardus.org.tr
最初のコマンドを実行すると、通常のインターネット接続のデフォルトルートが表示されます。2番目のコマンドを実行すると、1つ以上のIPアドレスが返されます。何も表示されない場合、またはルックアップエラーが報告された場合は、ネットワークで許可されている別の既知のホスト名をテストしてください。複数の無関係な名前で失敗する場合は、Wi-Fiまたはイーサネットを再接続するか、必要に応じてルーターを再起動するか、ネットワーク管理者にDNSがフィルタリングされているかどうかを確認してください。管理されたネットワークでは、プロキシまたはキャプティブポータルによってリポジトリへのアクセスがブロックされる場合もあります。必要なサインインを完了するか、承認済みのプロキシ設定を使用してください。
接続が失敗した場合はdepo.pardus.org.tr、少し待ってから、可能であれば別のネットワークから再試行してください。これにより、ローカルのDNSやファイアウォールの問題と、一時的なリポジトリやルーティングの問題を区別できます。pingテストだけでは判断できません。サーバーやネットワークによっては、ウェブトラフィックを許可しながらICMPをブロックしている場合があるからです。
時計の時刻が大幅に遅れていたり進んでいたりすると、リポジトリ証明書がまだ有効でない、または期限切れと表示され、署名の有効性チェックが混乱する可能性があります。時計と同期状態を確認するには、以下を使用してください。
timedatectl statusPardus の設定でシステムの日付、時刻、タイムゾーンを修正し、デバイスがネットワーク時刻同期の使用を許可されている場合は有効にします。再度実行しますsudo apt update。エラーに証明書の名前が表示されている場合は、まず時計を確認してください。暗号化されたトラフィックを検査する職場ネットワークでは、管理者がサポートされているシステムプロセスを通じて組織の信頼できる証明書を提供する必要がある場合があります。これを回避するために TLS や署名検証を無効にしないでください。
APT は/etc/apt/sources.list内のファイルを読み取り、ソースします/etc/apt/sources.list.d/。サードパーティ製アプリケーション、手動編集、または古いアップグレード試行によって、誤ったスイートや重複エントリが残る可能性があります。編集する前にファイルを検査してください。
cat /etc/os-release
sudo grep -R -n -E '^(deb|deb-src|Types:|URIs:|Suites:|Components:)' \\
  /etc/apt/sources.list /etc/apt/sources.list.d/
インストールされているのが実際に Pardus 23 であること、Pardus リポジトリのホスト名とパスが正しく入力されていること、行が誤って折り返されたり切り詰められたりしていないことを確認してください。APT は従来の.listエントリと deb822.sourcesスタンザをサポートしているため、すべての有効なエントリが単一のファイルにあるとは限りませんsources.list。診断中は、関連性のないベンダーリポジトリは分離しておいてください。サードパーティのソースを一時的に無効にするのは、その URL が問題の原因となっている場合に限ります。
Pardus の公式リリースノート Pardus 23.4 には、以下のパッケージソースが記載されています。バイナリパッケージのエントリは を使用しますdeb。deb-srcエントリはソースパッケージを取得するためのもので、通常のソフトウェアインストールではオプションです。
deb http://depo.pardus.org.tr/pardus yirmiuc main contrib non-free non-free-firmware
deb-src http://depo.pardus.org.tr/pardus yirmiuc main contrib non-free non-free-firmware
deb http://depo.pardus.org.tr/pardus yirmiuc-deb main contrib non-free non-free-firmware
deb-src http://depo.pardus.org.tr/pardus yirmiuc-deb main contrib non-free non-free-firmware
deb http://depo.pardus.org.tr/guvenlik yirmiuc-deb main contrib non-free non-free-firmware
deb-src http://depo.pardus.org.tr/guvenlik yirmiuc-deb main contrib non-free non-free-firmware
これらの行は参照であり、既存のファイルに貼り付けるコマンドではありません。ソースが重複すると警告が発生する可能性があり、インストールによってはサポートされているレイアウトが異なる場合があります。まず、ソース構成のバックアップを作成してください。
backup="/root/apt-sources-backup-$(date +%F-%H%M%S)"
sudo mkdir -m 700 "$backup"
sudo cp -a /etc/apt/sources.list /etc/apt/sources.list.d "$backup"/
システムにファイルが存在しない場合は、存在するファイルをコピーしてください。管理者権限を使用して、テキストエディタで該当ファイルを開きます。アクティブな Pardus 行を公式リストと比較し、誤った行または古い行#の先頭に を付けてコメントアウトし、正しく設定されたエントリはそのまま保持してください。特に、接続の修正として 、 、または別の Pardus リリースに変更しないでください。yirmiucスイートを混在させると、パッケージのバージョンと依存関係が乖離する可能性があります。bookwormstable
保存後、インデックスを再度更新してください。404エラーが発生した場合は、エラーが発生した行の完全なベースURLとスイートを再確認してください。正しい公式エントリでも404エラーが返される場合は、後で再試行するか、Pardusサポートにお問い合わせください。リモートリポジトリが一時的に不整合になっている可能性があります。
DNS解決が成功し、他のサイトも正常に動作するのに公式ホストがタイムアウトする場合は、少し時間を置いてから再試行してください。リポジトリがHTTP経由で応答するかどうかはcurl、インストールされている場合は以下のコマンドで確認できます。
curl -I --connect-timeout 10 http://depo.pardus.org.tr/ウェブサーバーからの応答は、すべてのAPTスイートが利用可能であることを証明するものではありませんが、タイムアウトは接続の問題、フィルタリング、または一時的なサーバーの問題を示しています。学校や企業のネットワークでは、ネットワークがプロキシを必要とするか、パッケージリポジトリをブロックしているかを確認してください。Pardusがサポート対象のミラーとして識別し、正しいスイートと署名付きメタデータを提供していることを確認できる場合を除き、非公式のミラーを使用することは避けてください。
ハッシュ値の不一致やダウンロードの中断が発生した場合は、sudo apt update接続状況を確認してから再度実行してください。問題が解決しない場合は、リポジトリのURLとエラーメッセージを記録し、Pardusサポートまたはネットワーク管理者に連絡してください。/var/lib/apt/listsキャッシュされたインデックスを削除しても、ソースの誤りやサーバーへのアクセス不能といった問題は解決しませんので、最初に削除しないでください。
APT は署名付きリポジトリのメタデータを検証し、改ざんされたパッケージ インデックスや認証されていないパッケージ インデックスを検出します。NO_PUBKEY「リポジトリが署名されていません」というメッセージや、有効期限切れのキーに関する警告が表示された場合は、公式の Pardus リポジトリ URL と正しいキー スイートを使用していることを確認し、時計を確認してから再試行してください。その他の点では正常に動作している Pardus インストールでは、ディストリビューションでサポートされているパッケージとキー リングの更新パス、または Pardus のドキュメントを参照して、必要なキーの移行を正確に確認してください。
--allow-unauthenticated一般的な解決策として、、、または安全でないリポジトリオプションを使用しないでくださいtrusted=yes。これらのオプションは APT の保護を弱め、侵害された接続や設定ミスのあるソースを隠蔽する可能性があります。Debian APT セキュリティ マニュアルでは、署名されていないアーカイブはデフォルトで拒否され、強制的に使用することは強く推奨されないと説明されています。URL、スイート、および時刻のチェック後もエラーが解消されない場合は、完全な出力を保存し、検証されていないキーをインポートするのではなく、Pardus サポートに現在の署名キーの指示を確認するよう依頼してください。
エラーが発生している行が を指している場合/backports、それは標準の Pardus リポジトリとは別のソースです。Pardus は Pardus 23 バックポート スイートを として文書化しておりyirmiuc-backports、バックポートされたパッケージは安定版パッケージと同じ程度にはテストされていないことを注記しています。バックポートを意図的に有効にした場合は、その正確な行を公式の Pardus バックポート手順と比較してください。使用しない場合は、設定をバックアップした後、そのバックポート エントリのみを無効にしてください。エラーを解消するために標準リポジトリを削除しないでください。
更新コマンドを再度実行してください。
sudo apt update正常に実行された場合、リポジトリの取得失敗、DNS エラー、404 エラー、署名警告、パッケージ インデックス エラーが発生することなく、処理が完了します。APT は、Hit既に最新のインデックスとダウンロードしたインデックスに対してラベルを表示する場合がありますGetが、これらのラベル自体はエラーではありません。パッケージ検索が、例えば のような無害なクエリで機能するapt-cache policyか、存在すると予想されるパッケージを検索して確認してください。更新出力がクリーンになるまで、大規模なアップグレードを開始しないでください。
同じ最初のエラーが再び発生した場合は、エラーが発生した正確なURLとメッセージ、DNS解決が機能しているかどうか、およびそのエントリが含まれているアクティブなソースファイルを特定してください。これらの情報があれば、残りの原因がネットワークの問題なのか、一時的なミラーリングの問題なのか、あるいはPardusによる確認が必要なリポジトリ構成の問題なのかを容易に特定できます。
同期チャネル、ブートストラップリポジトリ、アクティベーションキー、および検証済みのSaltブートストラップワークフローを使用して、インターネットアクセスなしでSLES 15をSUSE Managerに登録します。
Ubuntu 24.04 でサスペンド後に Wi-Fi が切断される問題のトラブルシューティング: アップデート、無線ブロックと NetworkManager の確認、省電力テスト、ログの検査、修正の検証。
ALSAデバイスを診断し、WirePlumberのバッファ、サンプルレート、および直接ALSA設定を安全に調整することで、Ubuntu 24.04におけるパチパチ音、ブーンというノイズ、および歪んだ音を修正します。
カスタムSLES 15カーネルモジュールに署名する方法、MOKに証明書を登録する方法、セキュアブートでモジュールをロードする方法、結果を検証する方法、およびカーネルのアップデートを処理する方法を学びます。
SLES 15 上に KVM をセットアップし、libvirt のネットワークとストレージを設定し、仮想マシンを作成し、自動起動を有効にし、ホストの再起動後に確実に起動することを確認します。
Configure a WireGuard point-to-site VPN on Debian 12 with wg-quick, IPv4 forwarding, nftables NAT, client profiles, systemd startup, and verification.
Audit SLES 15 against the current DISA STIG, review OpenSCAP findings, test remediations, and document exceptions before production rollout.
SUSE Linux Enterprise Server 上で SAP HANA のグローバルおよびステートメントメモリ制限を設定する方法、HANA の制限を SUSE MemoryLow と比較する方法、そして各変更を安全に検証する方法を学びましょう。
Gooroom OSのブラウザ分離の仕組みを学び、信頼できるURLとブロックされたURLのポリシーを準備し、GPMSの設定を調整し、構築したシステムの設定を確認します。
インストール前に、HamoniKR 8.0のシステム要件、Lite版とフルエディションの要件、および古い64ビットノートパソコンとの互換性に関する実用的チェックを確認してください。