Gooroom OSのセキュリティモデル解説:トラステッドブート、OS保護、ブラウザサンドボックス

Gooroom OSが信頼済みブート、実行ファイルとOSの保護、ブラウザ制御をどのように多層的に構築しているか、そしてユーザーがサンドボックスに関して確認すべき事項について学びましょう。
VPNサーバーのアドレス、認証情報、または設定ファイルを用意しているにもかかわらず、Pardusが適切なVPNタイプを表示しない、ファイルのインポートを拒否する、またはプライベートネットワークに接続できないにもかかわらず「接続済み」と表示されるといった問題が発生する場合があります。これらの症状は通常、次の3つの異なるレイヤーに起因します。必要なNetworkManager VPNプラグインが不足している、接続プロファイルが不完全である、またはトンネルは確立されているものの、そのルーティングとDNS設定がリモートネットワークの想定と一致していない、のいずれかです。
このガイドは、最も影響の少ない手順から始め、より詳細なトラブルシューティングへと進みます。これは Pardus 25 Desktop に適用され、公式 ISO アーカイブには、2026 年 7 月 16 日付けの Pardus 25.2 GNOME および XFCE イメージが含まれています。オリジナルの Pardus 25 リリース ノートでは、サポートされているデスクトップ環境として GNOME 48.4 と Xfce 4.20.2 が挙げられています。NetworkManager はこれらのデスクトップ ツールの下にあるネットワーク レイヤーであるため、同じ接続プロファイルをコマンドラインから検査および制御することもできます。
このガイドで使用されている公式資料には、 Pardus 25 リリースノート、公式 Pardus 25 ISO アーカイブ、NetworkManager VPN サポートドキュメント、NetworkManager nmcli リファレンス、およびGNOME の VPN 接続ヘルプが含まれます。
「似ている」という理由だけでプロトコルを選択するのは避けてください。VPN管理者またはプロバイダーに、正確なプロトコルと認証方法を問い合わせてください。最低限、サーバーのホスト名、プロトコル、ユーザー名(使用している場合)、および設定ファイルや証明書ファイルを入手してください。企業環境の場合は、認証局証明書、クライアント証明書と秘密鍵、ワンタイムパスワード、特定のDNSドメイン、または内部サブネットへのルーティングが必要になる場合もあります。
.ovpn、場合によってはCA/クライアント証明書ファイルが別途付属することもあります。NetworkManagerの最新のVPNドキュメントでは、PPTPは暗号化に脆弱性があるため使用すべきではないと明記されています。もし古い組織からPPTPの使用手順を指示された場合は、PPTPを通常の代替手段として扱うのではなく、サポートされている代替手段を要求する方が賢明です。
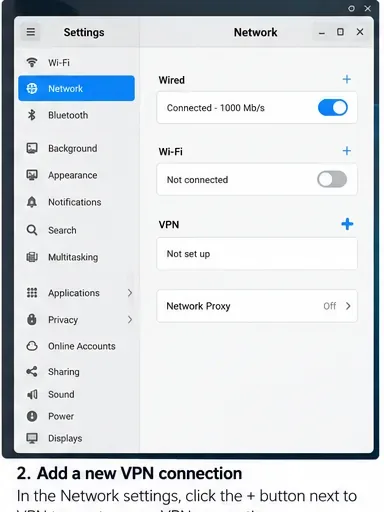
Pardus GNOMEでは、設定を開いて「ネットワーク」を選択します。GNOMEのヘルプには、VPNセクションからプラスボタンでVPNを追加する方法が記載されています。Pardus XFCEではレイアウトが異なり、ネットワークアプレットからNetworkManager接続エディタを開くか、nm-connection-editorグラフィカルエディタがインストールされている場合は実行できます。
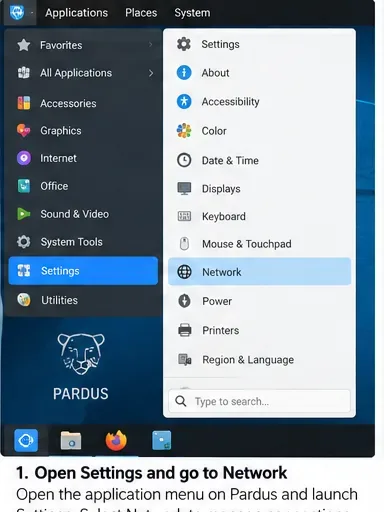
VPNセクションが存在するにもかかわらず、必要なプロトコルが提供されていない場合は、接続を繰り返し作成しないでください。これは通常、対応するNetworkManager統合がインストールされていないことを意味します。
何かをインストールする前に、PardusがNetworkManagerを正常に使用していることを確認してください。
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
正常なデスクトップであれば、NetworkManagerが実行中/アクティブとして表示されるはずです。サービスがアクティブでない場合は、まずその問題を解決してください。VPNプラグインは、親ネットワークサービスが停止している状態では動作しません。
PardusはDebianベースであり、現在のDebian 13パッケージセットには、ここで使用されているものと同じNetworkManagerプラグインファミリーが含まれています。ご使用のVPNに合ったものだけをインストールしてください。
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswanDebianの公式パッケージページでは、network-manager-openvpn-gnomeNetworkManagerのOpenVPNプラグイン用のGNOME GUIコンポーネント、network-manager-openconnect-gnomeOpenConnect統合、network-manager-strongswanIKEv2 IPsec用のNetworkManagerプラグインとして説明されています。NetworkManagerはバージョン1.16以降WireGuardをネイティブでサポートしているため、通常はWireGuard用のNetworkManager VPNプラグインを別途用意する必要はありません。
プラグインをインストールした後、接続エディタを閉じてから再度開いてください。通常、完全な再起動は不要です。それでもGUIが更新されない場合は、NetworkManagerを再起動するとアクティブなネットワーク接続が中断されるため、短時間の接続切断を許容できる場合にのみ実行してください。
sudo systemctl restart NetworkManager管理者からOpenVPNプロファイルが提供された場合は、手動で各オプションをコピーするよりも、インポートする方が通常は安全です。GNOMEでは、保存済みのVPN設定ファイルが利用可能な場合は、インポートするオプションを選択してください。VPNの選択肢はインストールされているプラグインによって異なるため、すべてのPardusシステムで同じメニューが表示されるとは限りません。

NetworkManager は、OpenVPN のインポートパスについても以下のように説明していますnmcli。
nmcli connection import type openvpn file ~/Downloads/company.ovpnそのコマンドでVPNタイプがサポートされていないと表示される場合は、まずOpenVPN NetworkManagerプラグインがインストールされていることを確認してください。ファイルにNetworkManagerのインポーターが理解できないベンダー固有の指示が含まれている場合は、不明な行を無作為に削除するのではなく、プロファイルをVPN管理者がサポートするLinuxの指示と比較してください。
手動で作成したOpenVPNまたはIPsecプロファイルの場合、ゲートウェイ、認証タイプ、CA証明書、ユーザー証明書、秘密鍵、および認証情報は、サーバー構成と一致している必要があります。よくある失敗例として、ユーザー名/パスワードプロファイルと証明書ベースの手順を混在させたり、誤ったCAファイルを選択したりすることが挙げられます。
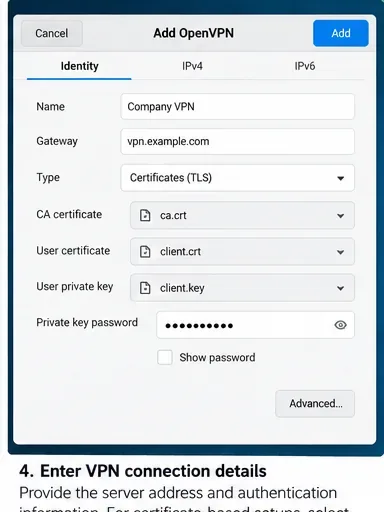
すべてのユーザーのパスワードを保存するオプションには注意が必要です。秘密情報を保存するか、毎回要求するか、システム全体で共有するかは、組織の方針で決定する必要があります。NetworkManagerは接続秘密情報をプロファイルシステムに保存できますが、ドキュメントには接続ファイルにパスワードや秘密鍵が含まれる場合があると記載されています。共有デバイスでは、運用要件を満たしつつ、最も限定的なアクセス権限を選択することをお勧めします。
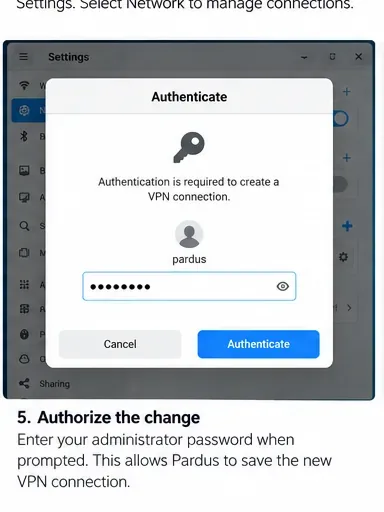
システムネットワークプロファイルを作成または変更すると、デスクトップ認証プロンプトが表示される場合があります。変更を開始したのがご自身で、その操作を認識している場合のみ、ローカル管理者パスワードを入力してください。
プロファイルを保存したら、ネットワークパネルまたはデスクトップのネットワークメニューから有効にしてください。VPNで多要素認証(MFA)を使用している場合、またはパスワードが保存されていない場合は、接続時に再度プロンプトが表示されることがあります。
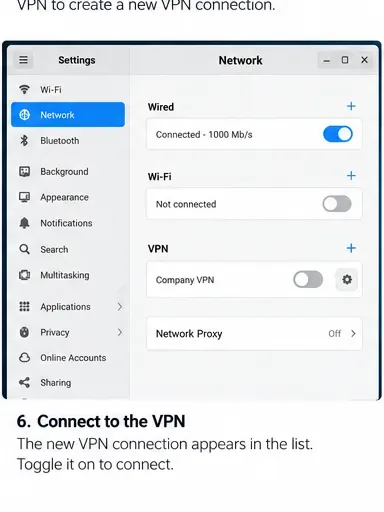
GUIに「接続済み」と表示されたら、NetworkManagerで状態を確認してください。
nmcli connection show --active
nmcli device status
ip route
ip -6 route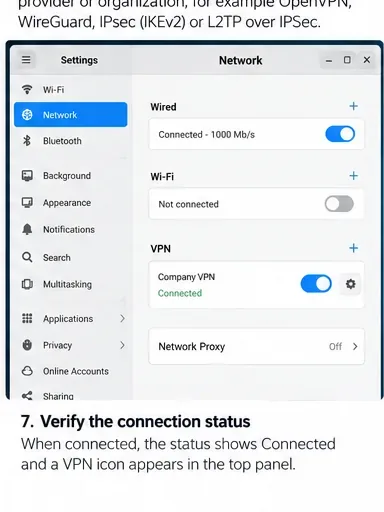
フルトンネルVPNの場合、デフォルトルートまたはポリシーベースルーティングルールによってインターネットトラフィックがトンネル経由で送信されることが想定されます。スプリットトンネルの企業VPNの場合、通常のインターネットルートは変更されず、特定のプライベートプレフィックスのみがVPNを経由する場合があります。つまり、「パブリックIPアドレスが変わっていない」というだけでは、必ずしも失敗を意味するわけではありません。
最適な検証対象は、VPN経由でのみアクセス可能な内部リソースです。例えば、内部DNS名、Webポータル、Gitサーバー、または管理者から提供されたプライベートIPアドレスなどが挙げられます。任意のプライベートアドレスを作成してpingに応答するはずだと想定しないでください。多くのネットワークはICMPをブロックします。
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/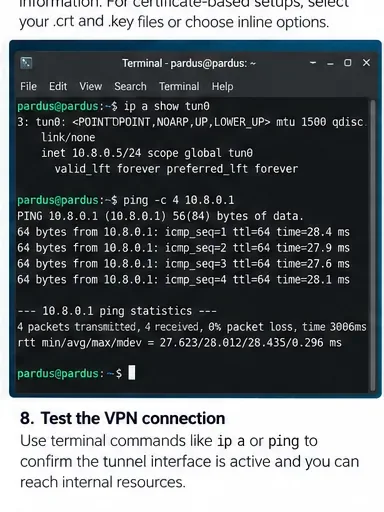
OpenVPNの場合、トンネルインターフェースは という名前になることが多いですtun0が、その名前は保証されていません。WireGuardは通常、独自のインターフェース名で表示されます。 と を使用してnmcli connection show --active、ip linkシステムが実際に作成したインターフェース名を確認してください。
ip routeとを実行してくださいip route get INTERNAL_IP。検索で VPN パスではなく通常の Wi-Fi/イーサネット ゲートウェイが選択された場合は、プロファイルに必要なプライベート サブネット ルートが欠落している可能性があります。ルートを自分で追加する前に、VPN 管理者にどのプレフィックスをトンネル経由でルーティングする必要があるかを確認してください。
プライベートIPアドレスは機能するのに内部ホスト名が機能しない場合、問題はトンネル自体ではなく名前解決にある可能性が高いです。 を使用しているシステムではsystemd-resolved、resolvectl statusDNSサーバーとリンクごとのドメインを表示できます。その他の設定では、NetworkManagerによって公開されるDNS情報を確認してください。
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'スプリットDNSは、企業環境において特に重要です。社内ドメインの名前のみを会社のDNSサーバーに送信する必要がある場合があるからです。すべてのDNS設定をパブリックリゾルバに置き換えると、プライベート名が解決されなくなるため、正常に機能していたトンネルが壊れているように見えることがあります。
接続が接続状態に達しない場合は、再試行しながら NetworkManager のログを監視してください。
journalctl -u NetworkManager -b --no-pager
sudo journalctl -u NetworkManager -b -f
証明書の検証エラー、ゲートウェイ到達不能メッセージ、認証失敗、またはプラグインの起動エラーを探してください。ログにはサーバー名、ユーザー名、証明書のパス、ネットワークの詳細が含まれている可能性があるため、内容を確認せずに完全なログを公開することは避けてください。
WireGuardは、上記のプラグインベースのVPNとは異なります。NetworkManagerの公式VPNドキュメントには、WireGuardがネイティブでサポートされていると記載されており、NetworkManagerの設定リファレンスには、秘密鍵、ピア、エンドポイント、AllowedIPs、永続的なキープアライブなど、WireGuard固有のプロパティが公開されています。
WireGuard の設定がある場合は、管理者から提供された正確な値を使用して NetworkManager WireGuard プロファイルをインポートまたは作成することをお勧めします。特に に注意してください。これは、ピアに送信される宛先プレフィックスを決定します。とAllowedIPsを含む設定は通常、フル トンネルを意図しています。より狭いプレフィックスは、スプリット トンネルを示します。0.0.0.0/0::/0
VPNテクノロジーにNetworkManagerとの統合機能が備わっており、デスクトップにユーザーが簡単に切り替えられる永続的なプロファイルが必要な場合、NetworkManagerは最適な選択肢となります。ベンダーがNetworkManagerプラグインで公開されていない機能を要求する場合、企業クライアントがデバイスの状態チェックや独自の認証を実行する場合、または管理者がベンダーのLinuxクライアントのみを明示的にサポートする場合は、アプローチを変更してください。
NetworkManager自体が、一部のサードパーティ製VPNプラグインはメンテナンスされていないと警告しています。現在のサポートページでは、古いFortinet SSLVPNプラグインはサポート終了済みであり、互換性のある古いFortinetプロトコルとしてはOpenConnectが推奨されています。一方、PPTPはメンテナンスされておらず、暗号化にも問題があります。したがって、パッケージリポジトリにプラグインが表示されているからといって、すぐに導入すべきプロトコルであるとは限りません。
Pardus VPNの設定が完了したと判断する前に、一度接続を切断して再接続し、結果を再度確認してください。正常に設定されていれば、以下のチェックに合格するはずです。
nmcli connection show --active接続中にVPNまたはWireGuardのプロファイルを表示します。接続認証は通過するものの、ルーティングやDNSチェックで失敗する場合は、パスワードや証明書を頻繁に変更しないでください。調査対象をルーティング、DNSドメイン、サーバー側ポリシー、および必要なスプリットトンネル設計に移してください。プロトコル自体が保守されていない、または廃止されたプラグインを必要とする場合は、古い技術を無理に使い続けるよりも、現在サポートされているVPN技術に移行する方が、より確実な解決策となります。
Gooroom OSが信頼済みブート、実行ファイルとOSの保護、ブラウザ制御をどのように多層的に構築しているか、そしてユーザーがサンドボックスに関して確認すべき事項について学びましょう。
Debian 12のメモリ負荷を診断し、MariaDBまたはMySQLのサイズを適正化し、スワップ領域を慎重に追加し、VPSがそのワークロードを処理できるかどうかを確認します。
Pardus 25 DesktopでOpenVPN、WireGuard、OpenConnect、またはIPsec VPN接続を設定し、ルーティング、DNS、およびトンネルの状態を確認します。
SLES 15とRHEL 9のパフォーマンスに関する事実、カーネルストリーム、TuneDプロファイル、ワークロード変数、および両システムを公平にベンチマークする方法について比較します。
systemdシャットダウン中にハングアップするSUSE Linuxサーバーを診断して修復する方法を学びましょう。そのためには、停止しているジョブを特定し、前回の起動履歴を確認し、ブロックしているサービスやマウントを修正する必要があります。
Pardus XFCEを、下部タスクバー、アプリケーションメニュー、お気に入りランチャー、ウィンドウを開くボタン、システムトレイ、時計などを使って、使い慣れた環境のように使えるように設定しましょう。変更すべき箇所とレイアウトのテスト方法を学びます。
Configure unattended-upgrades on a headless Debian server, verify systemd timers, test safely, control reboots, and monitor automatic security updates.
SUSE Linux Enterprise Server 上の Cockpit のトラブルシューティングを行うには、HTTPS URL、systemd ソケット、インストールされているパッケージ、firewalld ゾーン、証明書、およびログを確認してください。
SLES 15 SP5からSP6への移行中にサービスを継続的に利用できるようにするための、テスト済みのSLE HAローリングアップグレード、ノードごとのチェック、および明確な単一サーバーダウンタイムに関する注意点について学びましょう。
Ubuntu Server 24.04 上で Pi-hole を設定し、dnscrypt-proxy を使用して DNS-over-HTTPS を利用するようにしてから、ローカルのアップストリームを確認し、一般的な DNS の競合を回避します。

