종속성 손상 없이 Debian 12를 Testing으로 마이그레이션하는 방법

Debian 12 Bookworm 시스템을 Debian Testing으로 마이그레이션할 때 종속성 관련 문제를 최소화하세요. 지원되는 Bookworm-to-Trixie 마이그레이션 경로, APT 검사, 시뮬레이션 및 복구 방법을 알아보세요.
Hardening SUSE Linux Enterprise Server 15 (SLES 15) for Security Technical Implementation Guide (STIG) compliance takes more than running a scanner. Start by matching the installed service pack to the current DISA checklist and SCAP content, baseline the host, review each finding for service impact, remediate in a test environment, and rescan. Keep the machine-readable scan results and the human-reviewed STIG checklist together as evidence.
Current release note, checked October 6, 2026: SUSE’s DISA listing shows the SLES 15 STIG as V2R8, dated July 10, 2026. The separately listed SLES 15 SCAP Benchmark is V2R9, also dated July 10, 2026. Those revision labels belong to separate artifacts, so check both before you scan. Use the current DISA checklist for formal review and the matching SUSE SCAP content for automated checks.
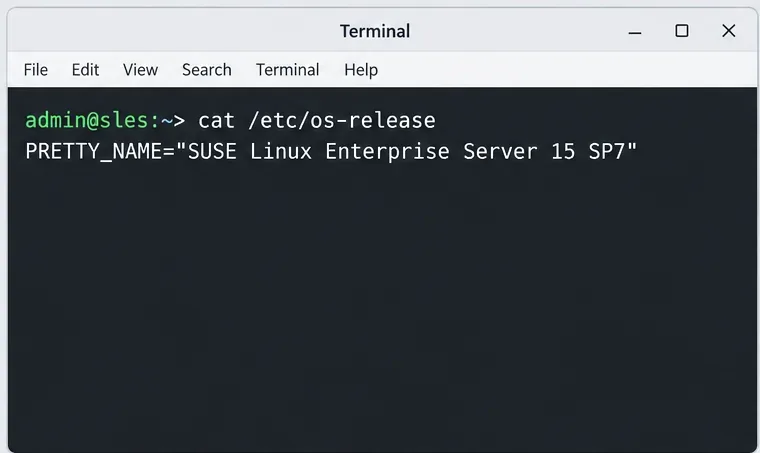
The interface images below are conceptual software illustrations. They show the kinds of information and command examples discussed here; they are not screenshots of a system that was scanned or changed.
Use the SLES 15 STIG when that benchmark is the applicable baseline for your organization or contract. DISA states that STIGs are required for systems connecting to DoD networks; other organizations may adopt them through policy, customer requirements, or risk decisions. Confirm the scope with your security authority before changing a host.
A web server, database node, SAP host, and hardened appliance may have different operational constraints. The platform baseline is the same reference point, but each rule still needs to be assessed for applicability, dependencies, and service impact. A finding that requires disabling a service or changing authentication can interrupt an application or remote administration if applied without testing.
Confirm the exact product and service pack first. On the SLES host, inspect /etc/os-release and record the SLES 15 service pack, system role, and patch level. SUSE’s current Security and Hardening Guide is for SLES 15 SP7; the STIG profile itself is for SLES 15. Verify that the policy content you have is intended for your target and record its package and benchmark revision.
SUSE DISA STIG 릴리스 목록을 사용하여 최신 버전을 확인하십시오. DISA의 STIG 다운로드 페이지 에서 해당 체크리스트를 다운로드하십시오 . 특히 SCAP 벤치마크 버전 번호가 체크리스트 버전 번호와 동일하다고 가정하지 마십시오. 다운로드한 파일을 변경 기록과 함께 저장하여 나중에 검토자가 어떤 콘텐츠가 사용되었는지 정확히 확인할 수 있도록 하십시오.
프로파일을 설치하거나 수정 사항을 적용하기 전에 호스트 인벤토리와 테스트 계획을 수립하십시오. 각 호스트의 서비스 팩, 비즈니스 역할, 소유자, 접근 가능한 콘솔 또는 복구 방법, 유지 관리 기간, 중요 서비스, 백업 또는 스냅샷 참조 정보를 기록하십시오. 동일한 빌드 및 워크로드를 공유하는 시스템들을 그룹화한 다음, 각 그룹에서 대표 호스트를 선택하여 테스트하십시오.
검증된 백업을 생성하고 SSH, PAM, 방화벽, 부트로더 또는 파일 시스템 설정이 변경될 경우 액세스를 복구할 수 있는지 확인하십시오. SUSE는 STIG 설정을 구현하기 전에 운영 환경이 아닌 테스트 환경을 구축할 것을 특별히 권장합니다. OpenSCAP 수정은 구성 변경으로 간주하십시오. 규칙이 변경할 내용을 검토하고, 변경 사항을 테스트하고, 전체 시스템에 적용하기 전에 애플리케이션의 정상 작동 여부를 확인하십시오.
필수 저장소가 활성화된 등록된 SLES 시스템에서 SUSE는 다음과 같은 핵심 패키지를 문서화합니다.
sudo zypper install openscap-utils scap-security-guide패키지 사용 가능 여부는 등록 상태, 활성화된 모듈 및 저장소 접근 권한에 따라 달라집니다. 패키지를 사용할 수 없는 경우, 다른 출처에서 검증되지 않은 패키지를 설치하기보다는 호스트 시스템의 SUSE 구독 및 저장소 구성을 확인하십시오. SCAP Workbench는 선택적인 그래픽 사용자 인터페이스입니다. SUSE는 가능한 경우 별도의 관리 워크스테이션에서 실행하고 대상 시스템에는 필요한 도구만 설치하도록 권장합니다.
평가하기 전에 대상의 이용 가능한 콘텐츠와 프로필을 검토하십시오.
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
표시된 파일 경로는 SUSE의 SLES 15 STIG 예제에서 사용된 경로입니다. 해당 경로가 존재하고 oscap info의도한 STIG 프로파일이 나열되어 있는지 확인하십시오. 패키지에서 다른 파일 또는 프로파일 식별자를 제공하는 경우, 기존 명령어를 그대로 복사하는 대신 설치된 콘텐츠에 명시된 값을 사용하십시오.
먼저 해당 옵션 없이 평가판을 실행해 보세요 --remediate. SUSE는 SLES 15에 대한 로컬 스캔 패턴을 문서화했습니다.
sudo oscap xccdf eval \
  --profile stig \
  --results /tmp/results.xml \
  --report /tmp/report.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml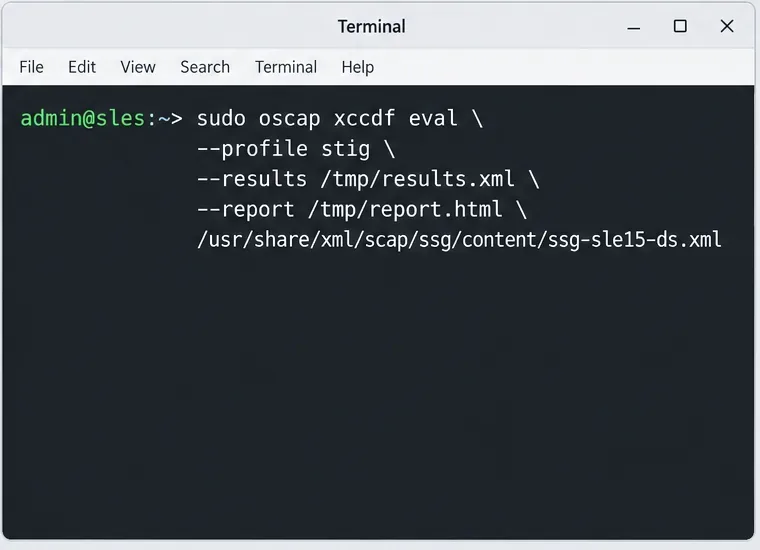
스캔 후 결과 XML과 보고서를 승인된 증거 위치에 저장하고, /tmp장기 보관을 위해 임시 파일을 사용하지 마십시오. 분할 환경이나 오프라인 환경에서는 스캐너 출력에서 건너뛴 외부 OVAL 리소스를 검토하십시오. 승인된 로컬 리소스를 제공할지 또는 승인된 원격 가져오기를 수행할지 결정하십시오. 필수 콘텐츠가 건너뛴 스캔은 완전한 평가로 간주되지 않습니다.
대화형 검토를 위해 SUSE는 SLES 15 프로파일을 사용하는 SCAP Workbench를 지원합니다. 규칙별 공식 검토 작업에는 해당 DISA 체크리스트를 가져오거나 스캔 결과를 DISA STIG Viewer로 가져오십시오. 스캐너는 자동 검사가 가능한 규칙에 유용하며, 사람의 검토나 증거가 필요한 요구 사항은 수동 검증을 통해 확인하십시오.
결과 상태를 사용하여 다음에 수행할 작업을 결정합니다. A는 pass평가된 검사가 통과되었음을 의미하고, fail는 통과하지 못했음을 의미합니다. notapplicable는 해당 규칙이 평가 대상에 적용되지 않았음을 의미하며, notchecked는 검사 엔진이 해당 규칙을 평가하지 않았음을 의미합니다. error와 는 unknown검사가 불확실하거나 불완전하여 추가 조사가 필요함을 나타냅니다. NIST의 XCCDF 사양에서 이러한 상태를 정의하며, 서로 바꿔 사용할 수 없습니다.
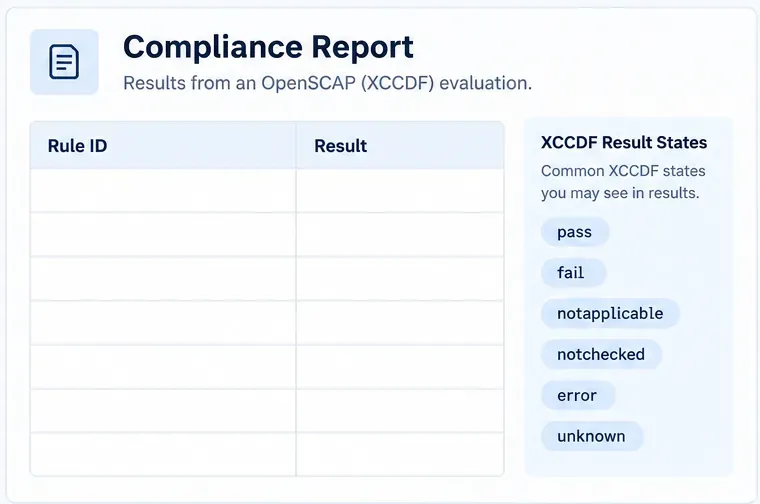
실패했거나 해결되지 않은 각 규칙에 대해 규칙 식별자, 현재 체크리스트의 심각도, 영향을 받는 서비스, 필수 상태, 현재 상태, 해결 방법, 담당자 및 해결에 필요한 증거를 기록하십시오. 규칙이 실제로 적용 범위에 해당하는지 확인한 후 적용되지 않는 것으로 분류하십시오. 자동 보고서만으로는 수동 확인, 시스템별 예외 사항 또는 보안 담당자가 승인한 보완 조치를 파악하지 못할 수 있습니다.
먼저 테스트 환경에서 문제를 해결하십시오. SLES 15 STIG 콘텐츠는 OpenSCAP을 통해 수정 사항을 적용할 수 있으며, SUSE에서 관련 문서를 제공합니다 --remediate. 다음은 SUSE 가이드에 있는 명령 형식입니다.
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /tmp/results.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
이 명령은 시스템 구성을 변경합니다. 프로덕션 서버에서 첫 단계로 이 명령을 실행하지 마십시오. 선택한 규칙을 검토하고, 백업 및 복구 경로를 확인하고, 수정 사항을 테스트한 다음, 필요한 애플리케이션 서비스, 인증, 네트워크 액세스, 로깅 및 예약된 작업을 확인하십시오. 일부 규칙은 수동 수정 또는 맞춤형 처리가 필요할 수 있습니다. 조직의 예외 처리 절차를 통해 사유와 보완 조치를 문서화하십시오.
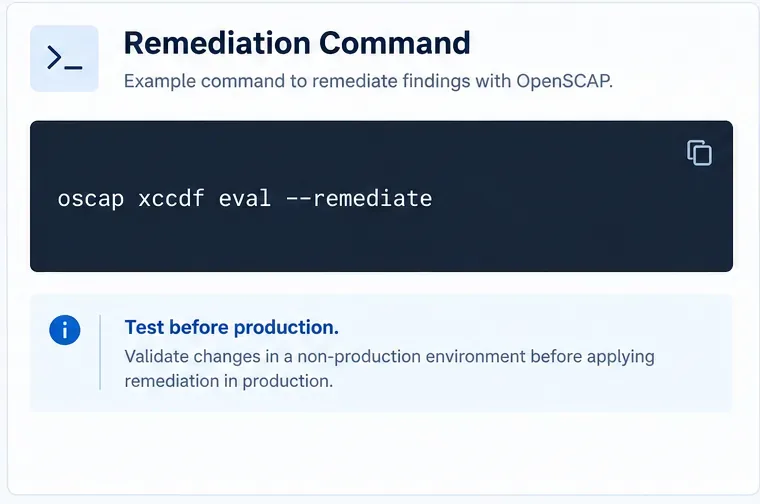
승인된 변경 사항을 적용한 후, 동일한 벤치마크 버전을 사용하여 동일한 스캔을 다시 실행하고 변경 전후 결과를 모두 저장하십시오. 남아 있는 실패, 오류, 알 수 없는 항목 및 확인되지 않은 규칙을 검토하십시오. 수동 체크리스트 항목은 별도로 확인하십시오. 점수가 높다고 해서 모든 관련 요구 사항이 평가되었거나 워크로드가 여전히 올바르게 작동한다는 것을 입증하는 것은 아닙니다.
SLES 15 STIG 준수는 지속적인 구성 및 증거 확보 프로세스입니다. 최상의 결과는 최신 DISA 체크리스트, SUSE에서 지원하는 SCAP 콘텐츠, 테스트를 거친 개선 조치, 자동화가 적용되지 않는 경우 수동 검토, 그리고 문서화된 예외 처리 프로세스를 결합한 것입니다.
Debian 12 Bookworm 시스템을 Debian Testing으로 마이그레이션할 때 종속성 관련 문제를 최소화하세요. 지원되는 Bookworm-to-Trixie 마이그레이션 경로, APT 검사, 시뮬레이션 및 복구 방법을 알아보세요.
Register SLES 15 to SUSE Manager without Internet access using synchronized channels, a bootstrap repository, an activation key, and a verified Salt bootstrap workflow.
우분투 24.04에서 절전 모드 후 Wi-Fi 연결 끊김 문제 해결: 업데이트, 무선 차단 및 NetworkManager 확인, 절전 기능 테스트, 로그 검사 및 해결 방법 검증.
Ubuntu 24.04에서 발생하는 잡음, 윙윙거리는 소리, 왜곡된 소리를 해결하려면 ALSA 장치를 진단하고 WirePlumber 버퍼, 샘플 속도 및 ALSA 직접 설정값을 안전하게 조정하십시오.
SLES 15 커널 모듈에 사용자 지정 서명을 하고, MOK에 인증서를 등록하고, 보안 부팅에 로드하고, 결과를 확인하고, 커널 업데이트를 처리하는 방법을 알아보세요.
SLES 15에 KVM을 설정하고, libvirt 네트워킹 및 스토리지를 구성하고, 가상 머신을 생성하고, 자동 시작을 활성화하고, 호스트 재부팅 후 안정적인 시작을 확인합니다.
Configure a WireGuard point-to-site VPN on Debian 12 with wg-quick, IPv4 forwarding, nftables NAT, client profiles, systemd startup, and verification.
Audit SLES 15 against the current DISA STIG, review OpenSCAP findings, test remediations, and document exceptions before production rollout.
Learn how to set SAP HANA global and statement memory limits on SUSE Linux Enterprise Server, compare HANA limits with SUSE MemoryLow, and verify each change safely.
Gooroom OS 브라우저 격리 작동 방식, 신뢰 및 차단 URL 정책 준비, GPMS 구성 조정, 빌드 설정 검증에 대해 알아보세요.