Pardus XFCE와 GNOME 비교: 공정한 메모리 벤치마크가 알려줄 수 있는 것과 알려줄 수 없는 것

Pardus XFCE와 GNOME의 메모리 사용량을 공정하게 비교해 보세요. 공식 25.2 버전 자료에서 확인된 내용, 사용 가능한 RAM 측정 방법, 그리고 어떤 버전이 여러분의 PC에 적합한지 알아보세요.
SUSE Linux Enterprise Server에서 암호화된 데이터 볼륨을 설정하는 작업은 두 단계로 나누어 진행하면 더 쉽습니다. LUKS(Linux Unified Key Setup)는 디스크나 파티션과 같은 블록 장치를 보호합니다. 해당 장치의 잠금을 해제하면 Linux는 일반적인 매핑된 장치를 표시하며 /dev/mapper/, 여기에서 파일 시스템을 생성하고 다른 저장 장치처럼 마운트할 수 있습니다.
/dev/sdb이 가이드에서는 예시로 전용 보조 디스크를 사용합니다 . 마운트된 볼륨은 에 나타나고 /data/secure잠금 해제된 매핑 이름은 입니다 securedata. 해당 이름을 서버의 값으로 바꾸십시오.
버전 참고: 아래 명령줄 워크플로는 .을 포함하는 최신 SUSE Linux Enterprise Server 릴리스에 적합합니다 cryptsetup. 2026년에 발행된 SUSE Linux Enterprise Server 16.0 설명서에는 Cockpit에서 암호화된 스토리지 지원이 포함되어 있으며, SLES 15 SP7 보안 및 강화 가이드에는 YaST에서 LUKS 기반 암호화 파티션에 대한 내용이 설명되어 있습니다. 여기서는 각 스토리지 계층을 확인할 수 있고 문제 해결이 더 쉽기 때문에 CLI 방식을 사용합니다. 자세한 내용은 SUSE Linux Enterprise Server 16.0 설명서 와 SLES 15 SP7 암호화 가이드를 참조하십시오 .
LUKS는 암호화된 블록 장치에 사용되는 표준 Linux 디스크 형식입니다. LUKS 헤더에 암호화 메타데이터를 저장하며, 하나의 암호화된 볼륨에 여러 개의 잠금 해제 자격 증명을 지정할 수 있습니다. 일반적 cryptsetup으로 다른 형식을 명시적으로 요청하지 않는 한 LUKS2 형식을 생성합니다.
암호화는 저장된 데이터를 보호합니다. 전원이 꺼진 디스크를 누군가 훔치더라도 유효한 키나 암호 없이는 암호화된 내용을 읽을 수 없습니다. 하지만 볼륨의 잠금이 해제되고 마운트되면 일반적인 Linux 권한으로 접근이 제어됩니다. LUKS는 마운트된 파일 시스템에 이미 합법적인 접근 권한을 가진 프로세스로부터 파일을 보호하지 않습니다.
파괴적인 저장 장치 명령을 실행하기 전에 다음 항목을 준비하십시오.
/dev/sdb.sudo또는 루트 셸을 통해 접근 권한을 얻습니다.cryptsetup유틸리티를 확인하십시오 cryptsetup --version. 설치되어 있지 않으면 일반적인 SUSE 소프트웨어 관리 프로세스를 통해 패키지를 설치하십시오.심각한 경고: cryptsetup luksFormat 새 LUKS 헤더를 기록하여 대상 장치의 기존 데이터에 접근할 수 없게 됩니다. SUSE는 또한 실행 중인 시스템에서 기존 파티션을 암호화된 저장소로 변환하면 해당 파티션의 데이터가 손실된다고 경고합니다. 대상 장치를 확실히 확인하기 전까지는 작업을 진행하지 마십시오.
먼저 차단 장치 목록을 작성하세요.
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
크기, 장치 이름, 기존 파일 시스템 및 마운트 지점을 확인하십시오. 이 예에서 는 /dev/sdb마운트된 파일 시스템이 없는 별도의 20GB 디스크입니다. 서버에서는 대신 와 같은 파티션 /dev/sdb1, 와 같은 NVMe 이름 /dev/nvme1n1p1또는 와 같은 가상 디스크를 사용할 수 있습니다 /dev/vdb.
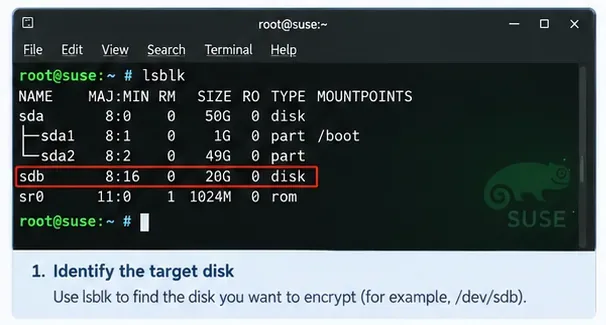
캡션: LUKS 포맷팅 명령을 실행하기 전에 대상 장치의 이름, 크기 및 마운트 상태를 확인하십시오.
디스크를 문자로만 식별하지 마십시오. 장치 이름은 하드웨어 또는 가상 머신 구성 변경 후 변경될 수 있습니다. 파괴적인 명령을 실행하기 전에 lsblk스토리지 인벤토리, 하이퍼바이저 설정 또는 SAN 프레젠테이션 정보와 비교하십시오.
암호화된 컨테이너를 생성합니다.
sudo cryptsetup luksFormat /dev/sdbluksFormatLUKS 메타데이터를 초기화하고 확인 및 암호를 입력하라는 메시지를 표시합니다. 현재 cryptsetup은 기본적으로 LUKS2를 사용합니다. 이후 다음 명령으로 결과를 확인할 수 있습니다.
sudo cryptsetup luksDump /dev/sdb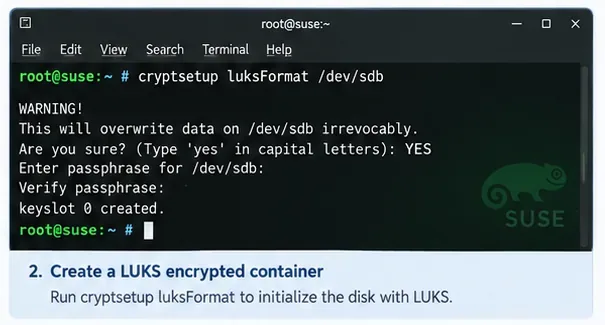
설명: LUKS 포맷 단계는 데이터 손실을 수반하므로 cryptsetup은 암호화된 컨테이너를 생성하기 전에 명시적인 확인을 요청합니다.
이전 튜토리얼에서 봤다고 해서 암호화 방식, 키 크기 또는 PBKDF 옵션을 추가하지 마십시오. Cryptsetup과 SUSE는 최신 기본값을 제공하며, 문서화된 요구 사항 없이 이러한 옵션을 변경하면 호환성이 저하되거나 복구가 어려워질 수 있습니다.
LUKS 컨테이너는 잠금 해제 전까지는 일반 파일 시스템으로 포맷할 수 없습니다. 컨테이너를 열고 다음 이름으로 장치 매퍼 매핑을 생성하세요 securedata.
sudo cryptsetup open /dev/sdb securedata암호를 입력하면 복호화된 매핑이 다음과 같이 표시됩니다.
/dev/mapper/securedata다음 방법으로 확인할 수 있습니다.
sudo cryptsetup status securedata
lsblk -f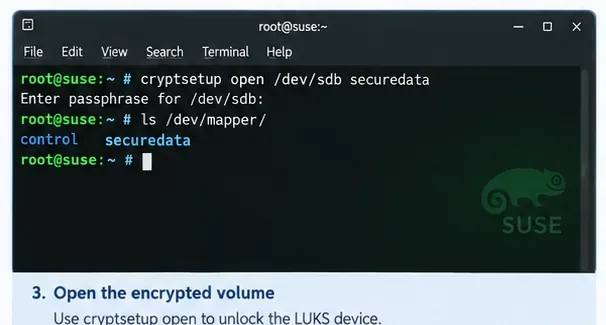
캡션: LUKS 컨테이너의 잠금을 해제하면 이라는 이름의 매핑된 블록 장치가 생성 securedata됩니다 /dev/mapper.
LUKS 계층은 블록을 암호화하며, 자체적으로 디렉터리나 파일을 제공하지는 않습니다. 암호화된 원시 디스크가 아닌 매핑된 장치에 파일 시스템을 생성해야 합니다. 이 예에서는 ext4를 사용합니다.
sudo mkfs.ext4 /dev/mapper/securedata스토리지 표준에서 XFS 또는 기타 지원되는 파일 시스템을 요구하는 경우 해당 파일 시스템을 사용하십시오. 중요한 규칙은 파일 시스템이 에 속해야 하며 /dev/mapper/securedata, 는 /dev/sdb암호화된 LUKS 컨테이너로 유지된다는 것입니다.
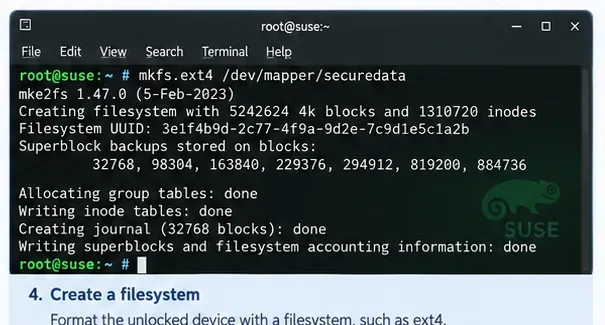
설명: 암호화된 백업 디스크에 직접 생성하는 것이 아니라, 잠금 해제된 매핑 내부에 일반 Linux 파일 시스템을 생성하십시오.
디렉터리를 생성하고 새 파일 시스템을 마운트합니다.
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
이제 볼륨을 사용할 수 있습니다. 환경에 적합하다면 작은 테스트 파일을 생성하고 읽어 들인 다음 삭제하십시오. 이렇게 하면 LUKS 잠금 해제부터 파일 시스템을 거쳐 마운트된 디렉터리까지의 전체 경로를 확인할 수 있습니다.
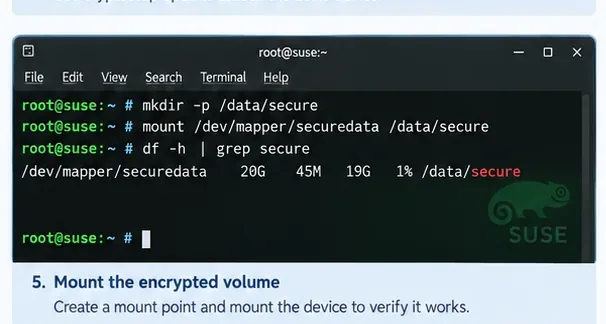
캡션: 테스트 마운트가 성공적으로 완료되면 부팅 시 동작을 구성하기 전에 암호 해독된 매핑과 해당 파일 시스템을 사용할 수 있음을 확인할 수 있습니다.
영구적인 구성을 위해서는 디스크 이름이 항상 동일하다고 가정하는 대신 안정적인 식별자를 사용하는 것이 좋습니다 /dev/sdb. LUKS UUID와 파일 시스템 UUID를 모두 표시하십시오.
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
원시 장치는 와 같은 유형을 보고해야 합니다 crypto_LUKS. 매핑된 장치는 파일 시스템 유형과 자체 UUID를 보고해야 합니다. 이 두 UUID를 명확히 구분해야 합니다. LUKS UUID는 암호화된 컨테이너를 식별하고, 파일 시스템 UUID는 컨테이너 내부의 파일 시스템을 식별합니다.
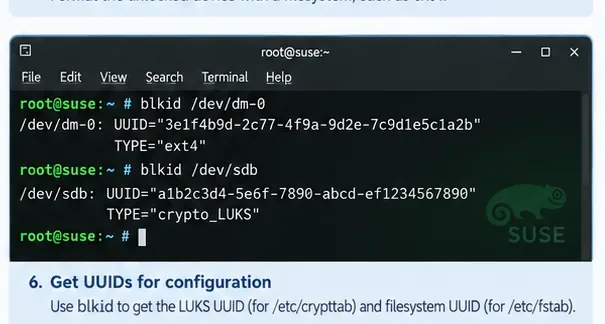
설명: 암호화된 컨테이너와 그 안에 있는 파일 시스템은 서로 다른 구성 목적으로 사용되는 별도의 식별자를 가지고 있습니다.
systemd 기반 Linux 시스템에서, /etc/crypttab이 설정은 부팅 시 열어야 하는 암호화된 블록 장치를 설명합니다. 기본적인 암호 입력 방식은 매핑 이름, 암호화된 장치, 키 파일, 옵션의 네 가지 필드로 구성됩니다.
이전 단계에서 얻은 LUKS UUID를 사용하여 다음과 같이 예시 항목을 입력할 수 있습니다.
securedata UUID=<LUKS-UUID> none luks그런 다음 마운트된 파일 시스템을 에 추가합니다 /etc/fstab. 매핑된 장치 또는 파일 시스템 UUID를 참조할 수 있습니다. SUSE의 SLES 15 SP7 지침에 따르면 YaST는 systemd 생성기와 안정적으로 작동하기 때문에 새로 구성된 LUKS 마운트 지점에 대해 일반적으로 매퍼 장치 이름을 사용합니다. 간단한 입력 예는 다음과 같습니다.
/dev/mapper/securedata /data/secure ext4 defaults 0 2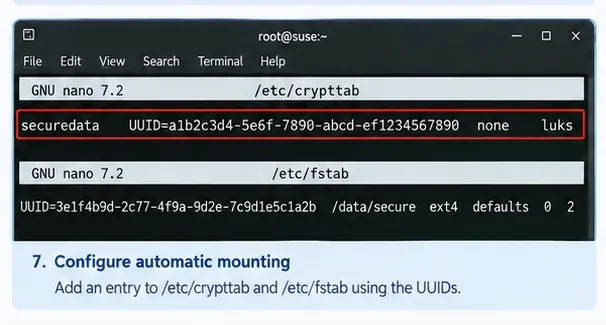
설명: crypttab첫 번째 항목은 암호화된 컨테이너를 열고, fstab두 번째 항목은 매퍼 장치를 통해 노출된 파일 시스템을 마운트합니다.
재부팅하기 전에 간단한 오류가 있는지 확인하세요. 다음 명령어를 실행할 수 있습니다.
sudo systemctl daemon-reload
sudo mount -a
mount -a많은 fstab문제를 잡아내는 데 도움이 되지만, 실제 부팅 시 잠금 해제 시퀀스를 테스트하는 것을 대체하지는 않습니다.
일반적인 보조 데이터 볼륨의 경우 편집 /etc/crypttab및 /etc/fstab설정이 핵심적인 영구 구성 요소입니다. 서버를 재부팅하고 예상되는 암호 입력 프롬프트가 나타나는지, LUKS 매핑이 열리는지, 파일 시스템이 마운트되는지 확인하십시오.
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
암호화된 장치가 초기 initramfs 단계에서 필요한 경우(예: 일반 루트 파일 시스템이 완전히 사용 가능해지기 전에 필요한 저장 공간을 포함하는 경우) 설계에 따라 initramfs를 재구축해야 할 수도 있습니다 dracut. 모든 데이터 볼륨 설정에 initramfs 재구축을 기계적으로 추가하지 마십시오. 재구축이 필요한지 여부는 부팅 중에 장치를 사용할 수 있어야 하는 시점에 따라 다릅니다.

캡션: initramfs를 재구축하는 것은 dracut초기 부팅 시 암호화된 저장소에 관련이 있습니다. 일반적인 보조 데이터 볼륨의 경우 crypttab, fstab, 그리고 재부팅 테스트만 필요할 수 있습니다.
LUKS 헤더에는 중요한 메타데이터와 키 슬롯 정보가 포함되어 있습니다. 볼륨이 정상적으로 작동되면 오프라인 헤더 백업을 수행하는 것을 고려하십시오.
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.img그런 다음 백업 파일을 암호화된 디스크와는 별도의 안전한 위치로 이동하십시오. 백업 파일은 중요한 데이터로 취급해야 합니다. 헤더 백업 파일과 백업 당시 유효했던 암호만으로도 데이터 영역을 복호화할 수 있습니다. cryptsetup 프로젝트는 공식 FAQ 에서 이러한 동작을 설명하고 있습니다 .
| 실수 | 왜 중요한가 | 더 안전한 접근 방식 |
|---|---|---|
luksFormat잘못된 디스크에서 실행 중입니다 . | 기존 데이터에 접근할 수 없게 됩니다. | 먼저 장치 이름, 크기, 마운트 지점 및 저장 용량을 확인하십시오. |
/dev/sdbLUKS 생성 후 ext4로 포맷팅 | 이는 LUKS 레이어 내부에 파일 시스템을 생성하는 대신 LUKS 레이어를 덮어씁니다. | 계속 mkfs되다 /dev/mapper/securedata. |
| 암호를 잊어버렸습니다 | LUKS는 등록된 키 없이는 데이터를 간단히 복구할 수 없도록 설계되었습니다. | 조직에서 승인한 비밀 복구 절차를 사용하고 테스트를 거친 복구 자료를 보관하십시오. |
| 암호화가 리눅스 권한을 대체한다고 가정합니다. | 마운트된 데이터는 운영 체제 권한이 충분한 프로세스에서 사용할 수 있습니다. | 소유권, 권한, SELinux/AppArmor 정책 및 애플리케이션 제어를 적절하게 유지하십시오. |
| 부팅 구성에서 불안정한 장치 이름 사용 | 디스크 문자는 변경될 수 있습니다. | 적절한 경우 UUID 또는 안정적인 매퍼 이름을 사용하십시오. |
| 재부팅 테스트 건너뛰기 | 수동 마운트는 부팅 시 구성이 잘못된 경우에도 작동할 수 있습니다. | 유지보수 시간 동안 실제 재시작 시퀀스를 테스트하십시오. |
그래픽 기반 워크플로를 선호하는 경우 SUSE에서 지원하는 관리 인터페이스를 사용할 수 있습니다. SLES 15 SP7 보안 및 강화 가이드에서는 YaST의 Expert Partitioner를 사용한 암호화 파티션 구성 방법을 설명합니다. SUSE Linux Enterprise Server 16.0 설명서에서도 암호 및 암호화 옵션을 포함하여 Cockpit에서 암호화 파티션을 구성하는 방법을 설명합니다. 운영 표준에 따라 SLES 15 SP7 Expert Partitioner 설명서 또는 SLES 16.0 Cockpit 관리 가이드를 참조하십시오.
설정이 성공적으로 완료되면 여러 번의 명령 실행 후에도 정상적으로 작동해야 합니다. 재부팅 후, 의도된 방법으로 볼륨 잠금을 해제하고, securedata매핑이 활성화되었는지 확인하고, /data/secure마운트되었는지 확인하고, 예상되는 파일을 읽을 수 있어야 합니다. 또한 암호 복구 프로세스와 LUKS 헤더 백업 파일이 저장된 위치를 알고 있어야 합니다.
다음과 같은 개념을 기억하는 것이 유용합니다. 물리적 디스크에는 LUKS 컨테이너가 저장되고, 디스크 잠금을 해제하면 매퍼 장치가 생성되며, 매퍼 장치에는 파일 시스템이 저장되고, 파일 시스템은 디렉터리에 마운트됩니다. 이러한 계층 구조를 명확히 이해하면 대부분의 LUKS 문제 해결이 훨씬 수월해집니다.
Pardus XFCE와 GNOME의 메모리 사용량을 공정하게 비교해 보세요. 공식 25.2 버전 자료에서 확인된 내용, 사용 가능한 RAM 측정 방법, 그리고 어떤 버전이 여러분의 PC에 적합한지 알아보세요.
비즈니스 데스크톱용 HamoniKR OS 8 Paektu에 대한 실용적인 리뷰입니다. Ubuntu 24.04 기반, 2034년 업데이트 예정, 한국 워크플로우 및 기업 시범 운영 검증 결과를 다룹니다.
GRUB 복구 모드를 사용하여 HamoniKR OS에서 잊어버린 관리자 또는 루트 암호를 재설정하는 방법(검증된 명령어, 문제 해결 팁 및 암호화 주의 사항 포함).
HamoniKR 사용자 설정을 외장 드라이브에 백업하고, 아카이브를 검증하고, 선택한 바탕 화면 및 앱 설정을 안전하게 복원하는 방법을 알아보세요.
SUSE Linux Enterprise Server에서 LUKS로 암호화된 볼륨을 생성, 잠금 해제, 포맷, 마운트 및 영구 저장하는 방법을 알아보세요. 안전 점검 및 복구 팁도 포함되어 있습니다.
SUSE Linux Enterprise에서 Btrfs 읽기 전용 파일 시스템을 안전하게 진단하세요. 변경하기 전에 마운트 옵션, Snapper 스냅샷, 커널 로그, 스토리지 상태 및 복구 제한을 확인하십시오.
AutoYaST를 사용하여 SLES 15 설치를 자동화하세요. XML 프로파일을 빌드 및 검증하고, 안전하게 제공하고, 테스트 시스템을 부팅하고, 배포 결과를 확인할 수 있습니다.
Ubuntu 24.04 LTS에서 HDMI 오디오가 작동하지 않는 문제를 해결하려면 디스플레이 연결을 확인하고, 올바른 사운드 출력을 선택하고, PipeWire를 검사하고, 하드웨어 감지를 확인하십시오.
wicked 및 ifcfg 파일을 사용하여 SLES 15 네트워크 본딩을 구성합니다. 본딩 모드를 선택하고 본딩을 활성화한 다음 페일오버 및 링크 상태를 확인합니다.
Ubuntu 24.04에서 블루투스 헤드셋 마이크를 복원하려면 입력 장치, HSP/HFP 프로필, 앱 설정, PipeWire 서비스, 블루투스 패키지 및 페어링을 확인하십시오.