Home
» LINUX
»
How to Configure VPN Connections on Pardus Linux Desktop
How to Configure VPN Connections on Pardus Linux Desktop
You have the VPN server address, credentials, or a configuration file, but Pardus either shows no suitable VPN type, refuses to import the file, or says “connected” while the private network is still unreachable. Those symptoms usually come from three different layers: the required NetworkManager VPN plugin is missing, the connection profile is incomplete, or the tunnel is established but its routes and DNS settings do not match what the remote network expects.
This guide starts with the least disruptive path and moves toward deeper troubleshooting. It applies to Pardus 25 Desktop, whose official ISO archive shows Pardus 25.2 GNOME and XFCE images dated July 16, 2026. The original Pardus 25 release notes identify GNOME 48.4 and Xfce 4.20.2 as the supported desktop environments. NetworkManager is the networking layer underneath these desktop tools, so the same connection profiles can also be inspected and controlled from the command line.
Before changing anything, identify the VPN you actually have
Do not start by picking a protocol that “looks close.” Ask your VPN administrator or provider for the exact protocol and authentication method. At minimum, collect the server hostname, protocol, username if one is used, and any configuration or certificate files. Corporate setups may also require a CA certificate, a client certificate and private key, a one-time password, a specific DNS domain, or routes for internal subnets.
OpenVPN: often supplied as a .ovpn profile, sometimes with separate CA/client certificate files.
WireGuard: uses a private key, peer public key, endpoint, and AllowedIPs. NetworkManager supports WireGuard natively rather than through a separate VPN plugin.
OpenConnect: commonly used with Cisco AnyConnect-compatible gateways and some other enterprise SSL VPNs.
IKEv2/IPsec: commonly handled with the strongSwan NetworkManager plugin.
L2TP/IPsec: requires its own NetworkManager plugin on Debian-family desktops.
NetworkManager’s current VPN documentation explicitly marks PPTP as cryptographically broken and says it should not be used. If an old organization still gives you PPTP instructions, the better next step is to ask for a supported replacement instead of treating PPTP as the normal fallback.
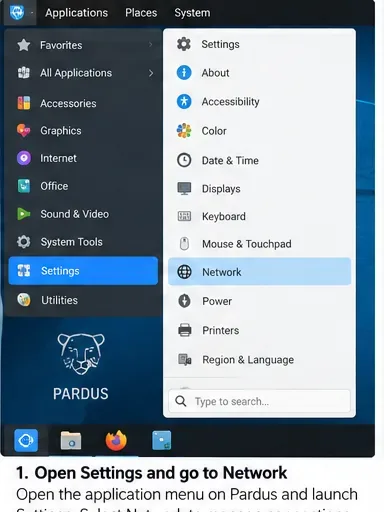
Step 1: Open Pardus network settings
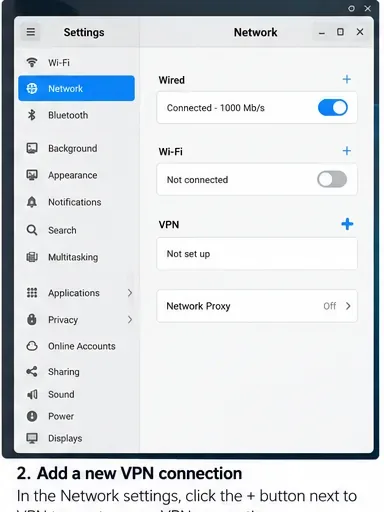
On Pardus GNOME, open Settings and choose Network. GNOME’s own help describes adding a VPN from the VPN section with the plus button. On Pardus XFCE, the layout is different; the NetworkManager connection editor can be opened from the network applet, or you can run nm-connection-editor if that graphical editor is installed.
Open Settings and then Network. Pardus GNOME and XFCE present different shells, but both ultimately manage NetworkManager connection profiles.
If the VPN section is present but does not offer the protocol you need, do not keep recreating the connection. That usually means the corresponding NetworkManager integration is not installed.
Step 2: Confirm NetworkManager is running
Before installing anything, check that Pardus is using NetworkManager normally:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
A healthy desktop should report NetworkManager as running/active. If the service is not active, resolve that first; a VPN plugin cannot work when its parent network service is stopped.
The VPN section is where a new profile is added in the GNOME network panel. If your protocol is missing from the next dialog, check the relevant NetworkManager package.
Step 3: Install the plugin only when your protocol needs one
Pardus is Debian-based, and the current Debian 13 package set provides the same NetworkManager plugin families used here. Install only what matches your VPN:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
The official Debian package pages describe network-manager-openvpn-gnome as the GNOME GUI component for NetworkManager’s OpenVPN plugin, network-manager-openconnect-gnome as the OpenConnect integration, and network-manager-strongswan as a NetworkManager plugin for IKEv2 IPsec. You normally do not need a separate NetworkManager VPN plugin for WireGuard because NetworkManager has supported it natively since version 1.16.
After installing a plugin, close and reopen the connection editor. A full reboot is usually unnecessary. If the GUI still does not refresh, restarting NetworkManager will interrupt active networking, so do it only when you can tolerate a brief disconnect:
sudo systemctl restart NetworkManager
Step 4: Import a supplied profile instead of retyping it when possible
If your administrator gave you an OpenVPN profile, importing it is usually safer than manually copying every option. In GNOME, choose the option to import a saved VPN configuration file when it is available. The exact list of VPN choices depends on which plugins are installed, so do not expect every Pardus system to show the same menu.
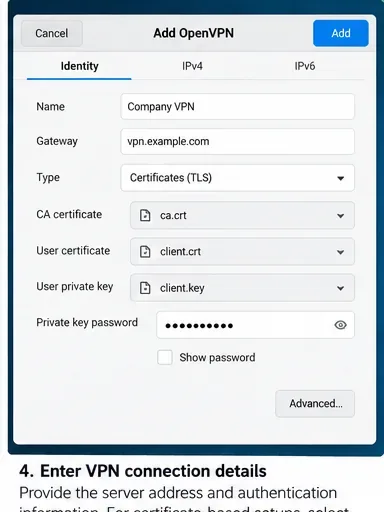
Choose the protocol that exactly matches the server. The entries shown in the Add VPN dialog depend on installed plugins; legacy options should not be selected merely because they appear in the list.
NetworkManager also documents an OpenVPN import path through nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Als uit dat commando blijkt dat het VPN-type niet wordt ondersteund, controleer dan eerst of de OpenVPN NetworkManager-plug-in is geïnstalleerd. Als het bestand leverancierspecifieke instructies bevat die de importeur van NetworkManager niet begrijpt, vergelijk het profiel dan met de ondersteunde Linux-instructies van de VPN-beheerder in plaats van willekeurig onbekende regels te verwijderen.
Stap 5: Voer de authenticatie- en certificaatgegevens zorgvuldig in.
Voor een handmatig aangemaakt OpenVPN- of IPsec-profiel moeten de gateway, het authenticatietype, het CA-certificaat, het gebruikerscertificaat, de privésleutel en de inloggegevens overeenkomen met de serverconfiguratie. Een veelvoorkomende fout is het combineren van een gebruikersnaam/wachtwoordprofiel met certificaatinstructies, of het kiezen van het verkeerde CA-bestand.
Vul alleen de authenticatievelden in die vereist zijn voor uw VPN-ontwerp. Implementaties op basis van certificaten vereisen mogelijk een CA-certificaat, een clientcertificaat en een privésleutel; implementaties die alleen met wachtwoorden werken, gebruiken een andere authenticatiemethode.
Wees voorzichtig met opties die een wachtwoord voor alle gebruikers opslaan. Of een geheim moet worden opgeslagen, telkens opnieuw moet worden opgevraagd of systeembreed moet worden gedeeld, is een beleidsbeslissing van de organisatie. NetworkManager kan verbindingsgeheimen opslaan in het profielsysteem en in de documentatie staat vermeld dat verbindingsbestanden wachtwoorden of privésleutels kunnen bevatten. Kies op gedeelde apparaten voor de meest beperkte toegang die nog steeds aan uw operationele vereisten voldoet.
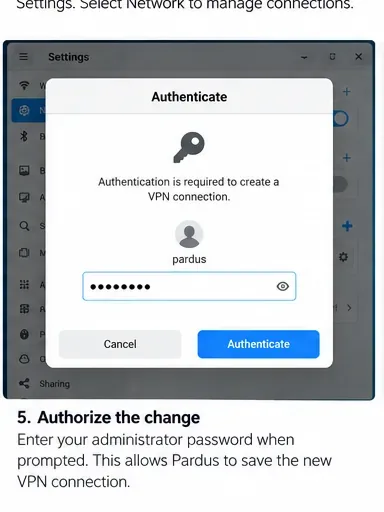
Stap 6: Wijzigingen autoriseren en verbinding maken
Het aanmaken of wijzigen van een systeemnetwerkprofiel kan een prompt voor bureaubladautorisatie activeren. Voer uw lokale beheerderswachtwoord alleen in als u de wijziging zelf hebt geïnitieerd en de actie herkent.
Pardus kan om lokale autorisatie vragen voordat een systeemverbinding wordt opgeslagen. Dit staat los van het VPN-accountwachtwoord dat wordt gebruikt om te authenticeren bij de externe server.
Nadat het profiel is opgeslagen, kunt u het inschakelen via het netwerkpaneel of het netwerkmenu op uw bureaublad. Als uw VPN gebruikmaakt van MFA of een wachtwoord dat niet is opgeslagen, krijgt u mogelijk een extra melding wanneer u verbinding probeert te maken.
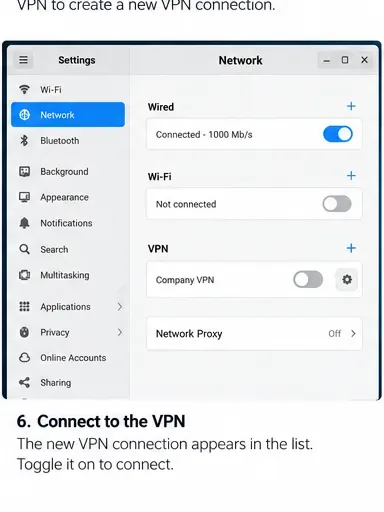
Activeer het opgeslagen VPN-profiel via de netwerkinstellingen. Dat een profiel in de lijst verschijnt, bevestigt alleen dat het is opgeslagen; het bewijst niet dat de externe VPN de verbinding heeft geaccepteerd.
Stap 7: Controleer de tunnel in plaats van alleen op de schakelaar te vertrouwen.
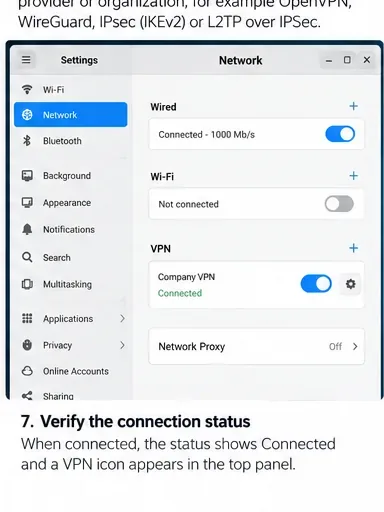
Als de GUI ' Verbonden' meldt , bevestig dan de status met NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
De status 'Verbonden' is het eerste teken van succes. Ga verder met het controleren van de route, DNS en bereikbaarheid voordat u de VPN-configuratie als voltooid beschouwt.
Bij een full-tunnel VPN mag je verwachten dat de standaardroute of de beleidsregels voor routering internetverkeer door de tunnel sturen. Bij een split-tunnel VPN voor bedrijven kan de gewone internetroute ongewijzigd blijven, terwijl alleen specifieke privé-prefixes via de VPN gaan. Dat betekent dat "mijn openbare IP-adres is niet gewijzigd" niet automatisch een foutmelding is.
Stap 8: Test de bron die de VPN moet bereiken.
Het beste validatiedoelwit is een interne bron die alleen via de VPN bereikbaar zou moeten zijn: bijvoorbeeld een interne DNS-naam, webportaal, Git-server of een privé-IP-adres dat door uw beheerder is verstrekt. Verzin geen willekeurig privéadres en ga er niet vanuit dat het op ping reageert; veel netwerken blokkeren ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
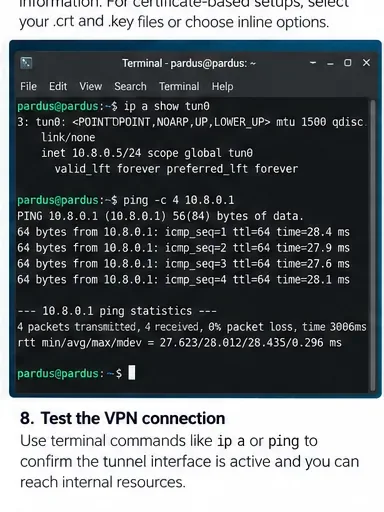
Gebruik terminalcontroles om te bevestigen dat een tunnelinterface of VPN-verbinding actief is en dat de beoogde privébestemming bereikbaar is. De daadwerkelijke interfacenaam en het interne adres zijn afhankelijk van uw VPN-verbinding.
Bij OpenVPN heeft de tunnelinterface vaak de naam tun0, maar die naam is niet gegarandeerd. WireGuard wordt meestal met een eigen interfacenaam weergegeven. Gebruik nmcli connection show --activeen ip linkom te ontdekken welke naam uw systeem daadwerkelijk heeft aangemaakt.
Als de VPN-verbinding tot stand komt, maar interne websites nog steeds niet werken, is dat niet mogelijk.
Controleer eerst de route.
Voer de volgende commando's uit ip route: ip route get INTERNAL_IP. Als de lookup uw normale Wi-Fi/Ethernet-gateway selecteert in plaats van het VPN-pad, ontbreekt mogelijk de vereiste privé-subnetroute in het profiel. Vraag de VPN-beheerder welke prefixes via de tunnel moeten worden gerouteerd voordat u zelf routes toevoegt.
Controleer vervolgens de DNS-instellingen.
Als privé-IP-adressen wel werken, maar interne hostnamen niet, ligt het probleem waarschijnlijk bij de naamresolutie in plaats van bij de tunnel zelf. Op systemen die gebruikmaken van systemd-resolved, resolvectl statuskunnen DNS-servers en domeinen per link worden weergegeven. In andere configuraties kunt u de DNS-informatie controleren die wordt weergegeven door NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
Split DNS is vooral belangrijk in bedrijfsomgevingen: mogelijk hoeven alleen namen voor een intern domein naar de DNS-server van het bedrijf te worden doorgestuurd. Het vervangen van alle DNS-instellingen door een openbare resolver kan een werkende tunnel er kapot uit laten zien, omdat privénamen dan niet meer worden opgelost.
Gebruik logbestanden wanneer authenticatie of onderhandeling mislukt.
Als de verbinding nooit tot stand komt, controleer dan de NetworkManager-logboeken tijdens het opnieuw proberen:
Zoek naar fouten bij certificaatvalidatie, berichten over onbereikbare gateways, authenticatiefouten of opstartfouten van plug-ins. Vermijd het openbaar plaatsen van volledige logbestanden zonder ze eerst te controleren, omdat deze servernamen, gebruikersnamen, certificaatpaden en netwerkdetails kunnen bevatten.
WireGuard op Pardus: gebruik de ingebouwde NetworkManager-ondersteuning.
WireGuard verschilt van de hierboven beschreven VPN-typen die op plug-ins gebaseerd zijn. De officiële VPN-documentatie van NetworkManager vermeldt dat WireGuard standaard wordt ondersteund, en de instellingenreferentie van NetworkManager toont WireGuard-specifieke eigenschappen zoals privésleutels, peers, eindpunten, toegestane IP-adressen en persistente keepalive.
Als u een WireGuard-configuratie hebt, kunt u het beste een WireGuard-profiel in NetworkManager importeren of aanmaken met de exacte waarden die uw beheerder heeft opgegeven. Let vooral op AllowedIPs: dit bepaalt welke bestemmingsprefixes naar de tegenpartij worden verzonden. Een configuratie met 0.0.0.0/0en ::/0is meestal bedoeld als een volledige tunnel; smallere prefixes duiden op een gesplitste tunnel.
Wanneer moet je stoppen met het oplossen van problemen met NetworkManager en overstappen op een andere aanpak?
NetworkManager is een goede keuze wanneer de VPN-technologie een bestaande NetworkManager-integratie heeft en de desktop een permanent profiel nodig heeft dat gebruikers eenvoudig kunnen in- en uitschakelen. Kies een andere aanpak wanneer de leverancier functionaliteit vereist die de NetworkManager-plug-in niet biedt, wanneer de bedrijfsclient apparaatstatuscontroles of eigen authenticatie uitvoert, of wanneer uw beheerder expliciet alleen de Linux-client van de leverancier ondersteunt.
NetworkManager waarschuwt zelf dat sommige VPN-plugins van derden niet meer worden onderhouden. Op de huidige ondersteuningspagina wordt de oude Fortinet SSLVPN-plugin als 'end-of-life' aangemerkt en wordt OpenConnect aanbevolen als het oudere, compatibele Fortinet-protocol. PPTP wordt daarentegen niet meer onderhouden en is bovendien cryptografisch onveilig. Een zichtbare plugin in een pakketrepository is dus niet hetzelfde als een protocol dat je vandaag nog zou moeten implementeren.
Eindcontrole
Voordat u de Pardus VPN-configuratie als voltooid beschouwt, verbreek en herstel de verbinding eenmaal en controleer het resultaat opnieuw. Een goede configuratie zou deze controles moeten doorstaan:
Het verwachte VPN-profiel wordt geactiveerd zonder plug-in- of authenticatiefout.
nmcli connection show --activeToont het VPN- of WireGuard-profiel wanneer er een verbinding is.
De route naar een goedgekeurde interne bestemming loopt via het beoogde tunneltracé.
Interne DNS-namen worden opgelost wanneer de organisatie dat verwacht.
Je kunt in ieder geval één echte interne dienst bereiken die onderdeel uitmaakt van het doel van de VPN.
Het verbreken van de VPN-verbinding verwijdert de privéroute of -toegang zoals verwacht.
Als de verbinding de authenticatie doorstaat, maar de routerings- of DNS-controles mislukken, blijf dan niet steeds wachtwoorden en certificaten wijzigen. Richt het onderzoek op routes, DNS-domeinen, serverbeleid en het vereiste split-tunnel-ontwerp. Als het protocol zelf een niet-onderhouden of verouderde plug-in vereist, is de meest duurzame oplossing om over te stappen op een momenteel ondersteunde VPN-technologie in plaats van de oude technologie geforceerd te blijven gebruiken.