Home
» NETWERKBEHEERDER
»
Hoe configureer je LDAP- en Active Directory-authenticatie in Nextcloud?
Hoe configureer je LDAP- en Active Directory-authenticatie in Nextcloud?
Als uw Nextcloud-aanmelding dezelfde directoryaccounts moet gebruiken als uw organisatie, schakelt u de ingebouwde LDAP-gebruikers- en groepsbackend in en configureert u deze om verbinding te maken met LDAP of Active Directory (AD). De veiligste configuratie maakt gebruik van een speciaal directoryaccount voor zoekopdrachten, versleutelde gegevensoverdracht, een bewust beperkte gebruikersscope en een testaanmelding vóór de uitrol.
De onderstaande stappen volgen de Nextcloud 35-beheerhandleiding, gecontroleerd op 7 oktober 2026. Nextcloud-releases en hostingpakketten kunnen de instellingen anders benoemen of plaatsen. De afbeeldingen van de interface dienen als visuele handleiding voor de gedocumenteerde instellingen en zijn geen bewijs van een live server; gebruik de labels en de beheerhandleiding van uw geïnstalleerde versie.
Wat verandert er als Nextcloud LDAP of Active Directory gebruikt?
Nextcloud controleert of gebruikers in aanmerking komen aan de hand van de gebruikersdirectory, zodat ze kunnen inloggen met hun LDAP- of AD-gegevens zonder aparte lokale Nextcloud-wachtwoorden. De LDAP-backend kan ook directorygroepen weergeven. Nextcloud leest de directory-informatie; het beheert, bewerkt of verwijdert geen directoryaccounts. Uw LDAP-beheerder blijft verantwoordelijk voor die accounts en groepslidmaatschappen.
Dit is handig wanneer een organisatie accounts al centraal beheert. Het voegt een afhankelijkheid toe: Nextcloud moet de directory kunnen bereiken en het TLS-certificaat kunnen valideren. Een storing in de directory, een netwerkregel of een certificaatprobleem kan de aanmeldingen via de directory verstoren. Zorg er daarom voor dat u een getest Nextcloud-beheerdersaccount en een werkend pad naar de server hebt tijdens het configureren van de integratie.
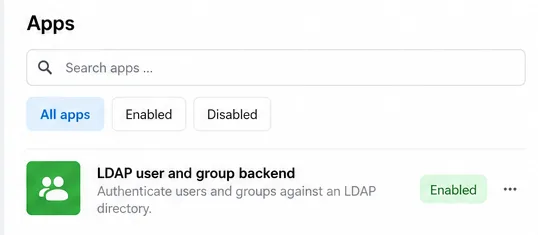
In de app-instellingen wordt de LDAP-gebruikers- en groepsbackend als ingeschakeld weergegeven voordat de serververbinding is geconfigureerd.
Wat moet je voorbereiden voordat je verbinding maakt?
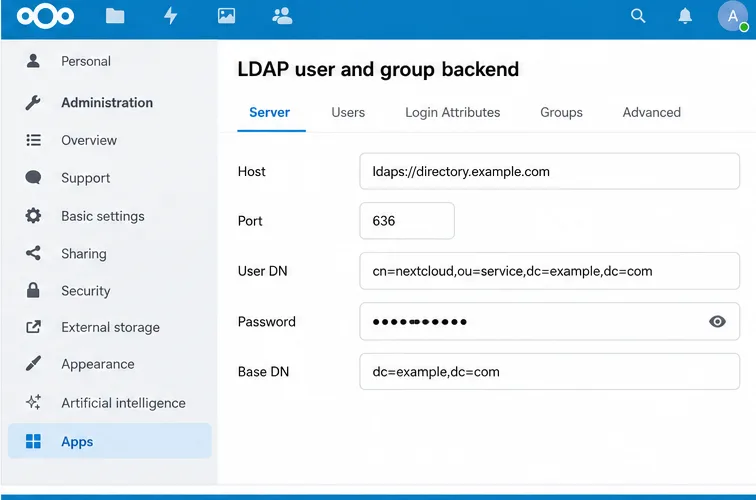
Directory-eindpunt: de LDAP- of AD-hostnaam, de toegestane versleutelde verbindingsmethode en de bijbehorende poort. Nextcloud accepteert een LDAPS-hostnaam zoals ldaps://directory.example.com; poort 636 is de gebruikelijke standaardpoort voor LDAPS.
Zoekaccount: een speciaal serviceaccount waarvan de maprechten de zoekopdrachten toestaan die Nextcloud nodig heeft. Gebruik alleen de toegang die nodig is voor de zoekopdracht. Bewaar het wachtwoord in de beveiligde beheerdersinterface en plak het niet in een ticket of openbaar logboek.
De basis-DN (Distinguished Name): de substructuur van de directory waarin gezocht moet worden, bijvoorbeeld dc=example,dc=com. Vraag uw directorybeheerder om de juiste DN in plaats van deze af te leiden uit een e-maildomein.
Bereik en testidentiteiten: bepaal welke personen en groepen zichtbaar moeten zijn en identificeer één toegestaan testaccount en, indien mogelijk, één account dat moet worden uitgesloten.
PHP LDAP-ondersteuning: controleer bij een handmatig geïnstalleerde server of de LDAP PHP-extensie is ingeschakeld voor de PHP-runtime die Nextcloud gebruikt. Veel Linux-distributies bieden deze extensie aan als onderdeel php-ldapvan een pakket. Kant-en-klare installaties bevatten mogelijk al de benodigde modules; raadpleeg hiervoor de documentatie van dat pakket.
Gebruik LDAPS of een ander TLS-beveiligd LDAP-transportprotocol dat is goedgekeurd voor uw directory. Installeer de certificaatketen op de Nextcloud-host en zorg ervoor dat de LDAP-bibliotheek van PHP deze vertrouwt. Los certificaatfouten niet op door certificaatvalidatie in een productieomgeving uit te schakelen.
Hoe activeer ik de LDAP-backend en voer ik de servergegevens in?
Meld u aan met een Nextcloud-beheerdersaccount. Open Apps en schakel de LDAP-gebruikers- en groepsbackend in als deze nog niet is ingeschakeld.
Open de beheerdersinstellingen en selecteer het gedeelte 'LDAP-gebruikers- en groepsbackend'. Begin op het tabblad 'Server' . Een nieuwe configuratie vereist mogelijk een succesvolle servertest voordat de andere tabbladen beschikbaar komen.
Voer de directoryhost in. Voor een versleutelde LDAPS-verbinding is een gebruikelijke waarde ldaps://directory.example.com. Voer de juiste poort in als Nextcloud deze niet automatisch detecteert; 636 is de gebruikelijke LDAPS-poort. Volg de instellingen van uw directoryteam als uw organisatie een andere beveiligde LDAP-configuratie gebruikt.
Voer de volledige gebruikers-DN en het wachtwoord van het zoekaccount in. De handleiding van Nextcloud raadt aan hiervoor een speciale LDAP-systeemgebruiker te gebruiken. Laat de inloggegevens alleen leeg als uw directory expliciet anonieme zoekopdrachten toestaat.
Voer de basis-DN in, bijvoorbeeld dc=example,dc=com. Als gebruikers of groepen zich in aparte branches bevinden, kunt u hun basisstructuren verfijnen in de geavanceerde instellingen nadat de basisverbinding tot stand is gebracht.
Op het tabblad Server staan de LDAPS-host, poort, inloggegevens van het zoekaccount en de Base DN van de directory die voor het opzoeken wordt gebruikt.
Nextcloud kan automatisch waarden zoals de poort en Base DN detecteren, en het installatieproces herkent veelvoorkomende Active Directory-instellingen. Beschouw de detectie als een startpunt: controleer of de weergegeven Base DN en de geretourneerde gebruikers overeenkomen met het beoogde directorybereik.
Welke gebruikers kunnen worden weergegeven en welke gebruikers kunnen inloggen?
Dit zijn gerelateerde, maar afzonderlijke beslissingen. Het tabblad Gebruikers bepaalt welke gebruikers in de directory worden weergegeven in de gebruikerslijst van Nextcloud. Het tabblad Aanmeldingskenmerken bepaalt welk directorykenmerk Nextcloud vergelijkt met de naam die een persoon invoert bij het aanmelden. Dat een gebruiker vindbaar is, bewijst op zich niet dat het aanmeldingskenmerk is geconfigureerd zoals u bedoeld heeft.
Begin op het tabblad Gebruikers met de door Nextcloud gedetecteerde objectklassen en het gebruikersfilter. Als u de toegang tot een directorygroep wilt beperken, gebruikt u de groepsselectie of een ruwe LDAP-query die door uw directory wordt ondersteund. Een filter in AD-stijl zou bijvoorbeeld kunnen zijn (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)): . Vervang de groeps-DN en basis door uw werkelijke directorywaarden; plak dit voorbeeld niet ongewijzigd.
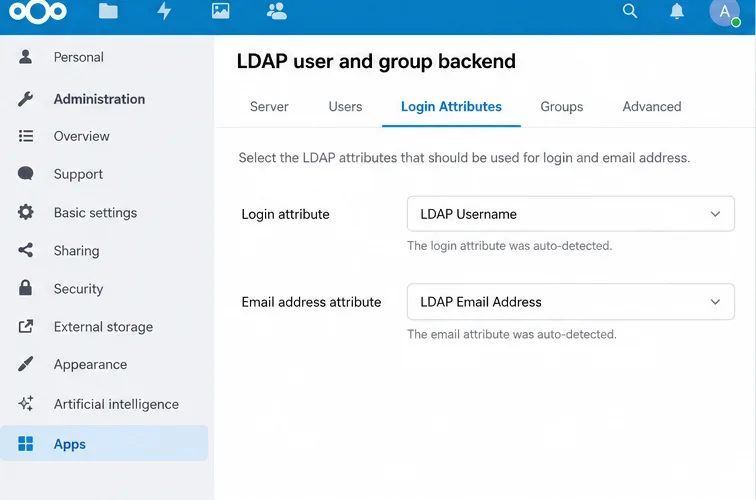
Selecteer bij 'Aanmeldingskenmerken' de gewenste aanmeldings-ID van de organisatie. Voor Active Directory is dit meestal het accountnaamkenmerk, vaak sAMAccountName; sommige organisaties staan ook aanmelden met een e-mailadres toe. Zorg ervoor dat de keuzes overeenkomen met uw beleid en test de exacte gebruikersnaamindeling die medewerkers zullen gebruiken. Selecteer op het tabblad 'Groepen' welke directorygroepen beschikbaar moeten zijn voor Nextcloud. Groepsdetectie en aanmeldingsrechten hebben niet altijd dezelfde reikwijdte.
Het tabblad Aanmeldingskenmerken bepaalt welke mapkenmerken overeenkomen met een gebruikersnaam die is ingevoerd op de Nextcloud-aanmeldingspagina.
Moet je de geavanceerde instellingen wijzigen voordat je gaat testen?
Meestal niet. Controleer eerst de basisverbinding en de directory-instellingen. Het tabblad 'Geavanceerd' bevat opties voor verbinding, directory, speciale attributen en profiel; wijzig alleen de instellingen die nodig zijn voor uw omgeving.
Besteed speciale aandacht aan identiteitsmapping. Nextcloud kent aan elke LDAP-gebruiker een stabiele interne gebruikersnaam toe, die doorgaans is afgeleid van de UUID van de directory, en koppelt die identiteit aan de directoryvermelding. De interne gebruikersnaam kan worden gebruikt in namen van thuismapjes en service-URL's. Het wijzigen van UUID- of interne gebruikersnaamregels nadat accounts zijn gekoppeld, kan ertoe leiden dat Nextcloud personen als verschillende gebruikers behandelt en de toegang tot bestaande bestanden bemoeilijkt. Bepaal deze waarden vóór de productie en verwijder geen LDAP-mappings op een live server.
Voor een eerste uitrol kunt u het wijzigen van LDAP-wachtwoorden beter niet inschakelen, tenzij u de maprechten en het versleutelde transport specifiek voor die bewerking hebt geconfigureerd. Nextcloud beschrijft aanvullende vereisten voor wachtwoordwijzigingen, waaronder schrijfrechten en TLS. Bij gewone LDAP-authenticatie is het niet nodig om het zoekaccount toestemming te geven om gebruikerswachtwoorden te wijzigen.
Hoe test je de verbinding en hoe sla je deze op?
Ga naar het tabblad Server en kies Testconfiguratie . De test gebruikt de waarden die momenteel in het formulier staan; Nextcloud geeft aan dat u niet eerst hoeft op te slaan.
Als de test slaagt, sla dan de configuratie op. De documentatie van Nextcloud waarschuwt dat de configuratie actief moet zijn; een uitgeschakelde configuratie kan een misleidende foutmelding "verkeerd wachtwoord" opleveren, zelfs als de andere waarden correct zijn. Een geslaagde test activeert de configuratie normaal gesproken automatisch.
Open de Nextcloud-gebruikerspagina en controleer of de verwachte gebruikers en groepen in de directory worden weergegeven. Vergelijk het resultaat met de toegangsomvang die u voor ogen had.
Test een echte aanmelding met een toegestaan account en controleer vervolgens of een uitgesloten account zich niet kan aanmelden als u een whitelist hebt geconfigureerd. Bevestig dat de verwachte groepen kunnen worden gebruikt voor het delen en dat de weergavenaam en het e-mailadres van het account correct zijn.
Een succesvolle testconfiguratie bevestigt dat Nextcloud verbinding kan maken met de huidige serverinstellingen; sla de gebruikersgegevens daarna op en verifieer ze.
Wat als de test mislukt of er geen gebruikers verschijnen?
Symptoom
Wat moet je controleren?
Verbindingsfout of server kan niet worden bereikt
Controleer de DNS-instellingen van de Nextcloud-host, de routerings- en firewallregels, de hostnaam en de LDAP-poort. Bevestig dat de directory luistert op het geselecteerde beveiligde eindpunt.
Certificaat- of TLS-fout
Installeer de certificaatketen voor de directory op een locatie die door de PHP LDAP-stack van de server kan worden vertrouwd. Controleer de LDAP CA-configuratie van het systeem en, voor LDAPS, of de poort overeenkomt met het eindpunt. Houd certificaatverificatie ingeschakeld.
Ongeldige of ongeldige inloggegevens
Controleer de volledige DN, het wachtwoord en de machtigingen van het zoekaccount om de geconfigureerde substructuur te doorzoeken. Controleer of de configuratie actief is voordat u een mislukte aanmelding als een onjuist gebruikerswachtwoord beschouwt.
De verbinding is gelukt, maar de pagina 'Gebruikers' is leeg.
Controleer de basis-DN, de gebruikersobjectklasse, het gebruikersfilter en eventuele groepsbeperkingen. Een filter kan syntactisch correct zijn, maar toch geen overeenkomende accounts opleveren.
Gebruikers worden wel weergegeven, maar kunnen niet inloggen.
Controleer de inloggegevens en de exacte inlog-ID die gebruikers invoeren. Controleer ook of het account binnen het inlogfilter valt en of de LDAP-configuratie actief is.
Geneste AD-groepen verlenen geen toegang.
Nextcloud geeft aan dat het inschakelen van geneste groepen alleen mogelijk niet voldoende is voor het weergeven van gebruikers en inloggen. De gebruikers- en inlogfilters moeten mogelijk ook gekoppeld worden aan een overeenkomstregel uit Active Directory; stem het exacte filter af met uw directorybeheerder.
Voor een diagnose via de commandoregel biedt Nextcloud LDAP-opdrachten wanneer de LDAP-backend-app is ingeschakeld. Voer de opdracht uit occ ldap:show-configom de configuratie-ID te vinden en test deze vervolgens met occ ldap:test-config s01, waarbij u vervangt s01door de ID die op uw server wordt weergegeven. Op een typische Linux-installatie kan de opdracht er als volgt uitzien:
Pas de webservergebruiker en het Nextcloud-pad aan voor uw installatie. Behandel diagnostische uitvoer als gevoelige informatie, omdat configuratiegegevens uw directorystructuur kunnen onthullen.
Laatste controle van de uitrol
De Nextcloud-server kan het LDAP-eindpunt bereiken via het door de organisatie goedgekeurde versleutelde transportprotocol.
Het serviceaccount kan alleen zoeken naar wat het nodig heeft, en het certificaat wordt succesvol gevalideerd.
De zichtbare gebruikerslijst en inlogfilters komen overeen met de beoogde toegangsgroep.
Een goedgekeurd testaccount kan inloggen met de geplande identificatiecode, en een uitgesloten account wordt geweigerd.
Het interne gedrag van gebruikersnamen en UUID's wordt vastgelegd voordat gebruikers beginnen met het opslaan van productiedata.
Een lokaal beheerdersaccount en een gedocumenteerd herstelpad blijven beschikbaar.