Home
» NETWERKBEHEERDER
»
Hoe configureert u de Nextcloud Mail-app met OAuth2-authenticatie?
Hoe configureert u de Nextcloud Mail-app met OAuth2-authenticatie?
OAuth2 is de voorkeursmethode om veel gehoste e-mailaccounts te verbinden met Nextcloud Mail, omdat de e-mailprovider tokens uitgeeft in plaats van dat Nextcloud het normale mailboxwachtwoord van de gebruiker moet blijven gebruiken. In de praktijk wordt een goede configuratie echter niet afgemeten aan het feit of een OAuth-toestemmingsvenster succesvol sluit. Het nuttige resultaat is dat Nextcloud Mail mappen kan laden via IMAP, e-mail kan verzenden via SMTP, de authenticatie kan vernieuwen zonder herhaalde prompts van de gebruiker en dit kan blijven doen nadat het eerste toegangstoken is verlopen.
Deze handleiding beschrijft de twee OAuth-integraties die Nextcloud Mail zelf documenteert: Google-accounts en gehoste Microsoft Outlook/Microsoft 365-accounts. Sinds 6 oktober 2026 is Mail 5.12.3 in de Nextcloud App Store de stabiele release voor Nextcloud 32 tot en met 35, terwijl de huidige beheerdershandleiding de configuratie van Google OAuth en Microsoft XOAUTH2 beschrijft. Als u een oudere versie van Mail gebruikt, update dan binnen het compatibiliteitsbereik van uw Nextcloud-server voordat u problemen met mogelijk gewijzigd gedrag oplost.
Wat een succesvolle Nextcloud Mail OAuth2-configuratie zou moeten bereiken
Voordat u de providerinstellingen wijzigt, moet u het gewenste resultaat definiëren. Een werkende configuratie moet aan al deze voorwaarden voldoen:
De provider stuurt de gebruiker terug naar de exacte Nextcloud-redirect-URI die is geconfigureerd voor de OAuth-client.
Nextcloud Mail opent de mailbox en toont de mappen zonder opnieuw om het normale mailboxwachtwoord te vragen.
Nieuwe berichten komen binnen via IMAP en een handmatig vernieuwde inbox wordt bijgewerkt zonder authenticatiefout.
Een testbericht dat vanuit Nextcloud Mail is verzonden, wordt via SMTP geaccepteerd en verschijnt in de map 'Verzonden'.
Nadat het kortstondige toegangstoken voldoende tijd heeft gehad om te verlopen, blijft het account functioneren via een vernieuwingstoken in plaats van dat er elke keer opnieuw moet worden ingelogd.
Als de installatie alleen de toestemmingsscreening doorstaat, maar niet de IMAP- en SMTP-tests, beschouw deze dan als onvolledig. OAuth-autorisatie en toegang tot het mailprotocol zijn gerelateerde, maar afzonderlijke stappen.
Stap 1: Controleer of uw provider overeenkomt met een ondersteund OAuth-pad.
Nextcloud Mail biedt momenteel ingebouwde OAuth-functionaliteit voor Google- en Microsoft-accounts. De mailservers van Google ondersteunen OAuth 2.0 met SASL XOAUTH2 voor IMAP en SMTP. Microsoft documenteert OAuth2-ondersteuning voor IMAP, POP en SMTP in Microsoft 365 en Outlook.com. Nextcloud gebruikt vervolgens het door de provider verstrekte token bij de authenticatie met de mailprotocollen.
Ga er niet vanuit dat elke OpenID Connect- of OAuth2-compatibele mailserver in dezelfde interface kan worden geïntegreerd. Een verbeteringsverzoek voor Nextcloud Mail uit 2026 voor generieke OAuth/OpenID-providers van derden is een verbetering gebleven in plaats van een gedocumenteerd algemeen configuratiepad. Als uw provider geen Google of Microsoft is, controleer dan of deze specifieke provider wordt ondersteund voordat u een productieomgeving met OAuth2 implementeert. De projectdiscussie is beschikbaar in het Nextcloud Mail-issue over de generieke OAuth2-verbetering .
Gmail configureren met OAuth2
Stap 2: Kopieer de Gmail-redirect-URI vanuit Nextcloud.
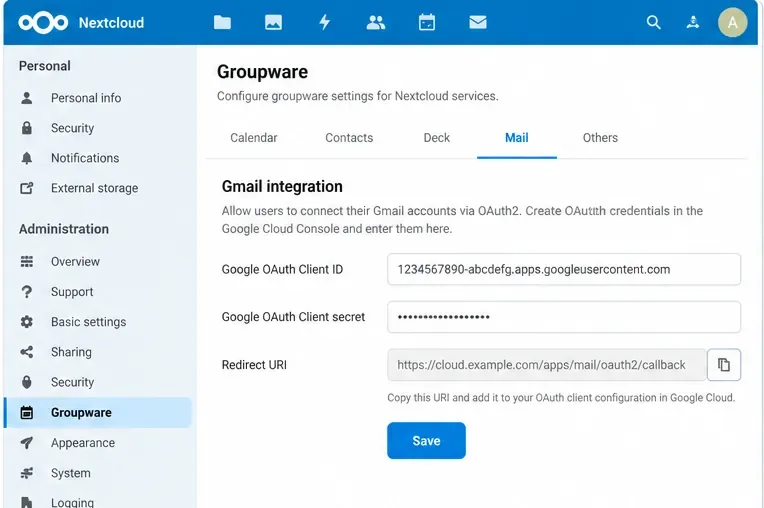
Meld u aan als Nextcloud-beheerder, open de beheerdersinstellingen, ga naar Groupware en zoek de Gmail-integratie . In de Nextcloud-beheerdershandleiding staat dat u hier een Google-client-ID en -clientgeheim moet invoeren. Gebruik de omleidings-URI die door uw eigen instantie wordt weergegeven bij het configureren van Google; construeer het pad niet aan de hand van een voorbeeld, omdat reverse proxies, wijzigingen in de webroot en de implementatie-indeling de extern zichtbare URL kunnen beïnvloeden.
In Nextcloud-beheer wordt Gmail OAuth geconfigureerd onder Groupware. Kopieer de redirect-URI die door uw eigen Nextcloud-instantie wordt weergegeven in plaats van er zelf een te verzinnen.
Kwaliteitscontrole: de omleidings-URI moet uw productie-HTTPS-hostnaam gebruiken en bereikbaar zijn vanuit de browser van de gebruiker. Als Nextcloud een interne hostnaam weergeeft terwijl gebruikers een openbare hostnaam gebruiken, corrigeer dan eerst de Nextcloud/proxy-URL-configuratie. OAuth compenseert niet voor een niet-overeenkomende openbare URL.
Stap 3: Maak de Google OAuth-client aan
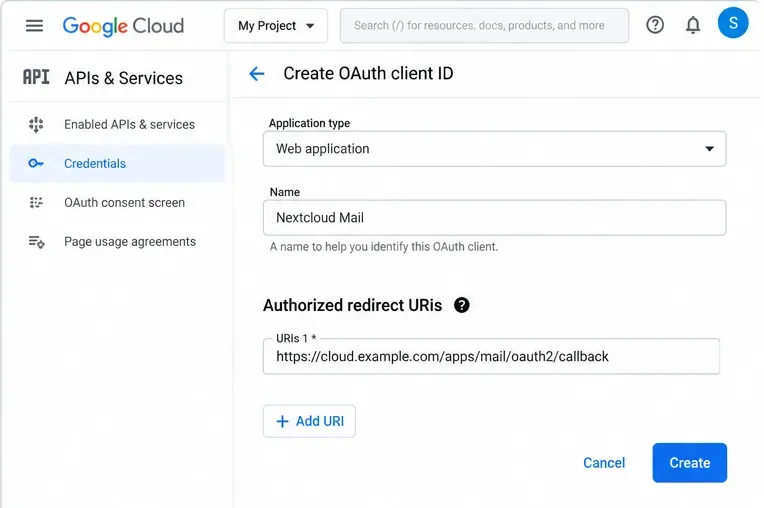
Configureer in Google Cloud de Google Auth-platform-/toestemmingsinstellingen voor het project en maak een OAuth-client aan voor een webtoepassing . Voeg de omleidings-URI die u van Nextcloud hebt gekopieerd toe als een geautoriseerde omleidings-URI. Google vereist dat de omleidings-URI in het autorisatieverzoek exact overeenkomt met een geautoriseerde waarde; schema, hoofdlettergebruik, pad en afsluitende schuine streep zijn van belang. Google beschrijft dit gedrag in ' Using OAuth 2.0 for Web Server Applications' .
Maak een Google OAuth-client aan voor een webapplicatie en zorg ervoor dat de geautoriseerde omleidings-URI exact overeenkomt met de waarde die Nextcloud weergeeft.
Toegang tot Gmail-mail is belangrijk vanuit een compliance-perspectief. Google classificeert het brede https://mail.google.com/toepassingsgebied, inclusief IMAP-, SMTP- en POP3-gebruik, als een beperkt toepassingsgebied. Afhankelijk van of de app intern, in de testfase of bedoeld voor breder productiegebruik is, kunnen de verificatievereisten van Google van toepassing zijn. Raadpleeg de documentatie van Google over beperkte toepassingsgebieden en de richtlijnen voor OAuth-appverificatie voordat u een grote groep gebruikers in gebruik neemt.
Stap 4: Sla de Google-client-ID en het geheim op in Nextcloud.
Ga terug naar Beheerinstellingen > Groepsware > Gmail-integratie , plak de Google-client-ID en het clientgeheim en sla op. Vermijd het delen van het geheim in schermafbeeldingen, tickets, shellgeschiedenis of gedeelde notities. Als u het OAuth-clientgeheim later wijzigt, moet u Nextcloud onmiddellijk bijwerken en een gecontroleerde verificatie van bestaande accounts inplannen.
Stap 5: Voeg het Gmail-account toe en voltooi de toestemmingsprocedure.
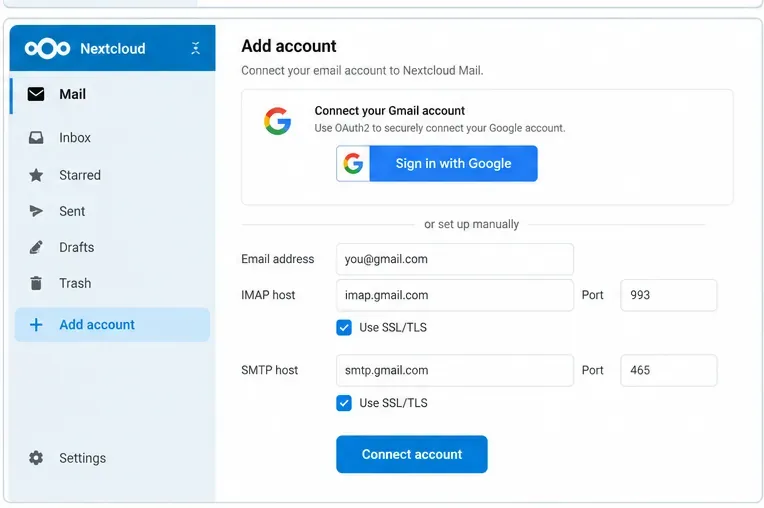
Open Nextcloud Mail als gebruiker en voeg het Gmail-account toe. Current Mail code herkent Gmail via de standaard Gmail IMAP/SMTP-hosts en schakelt de authenticatiemethode over naar XOAUTH2 wanneer de beheerder Google OAuth heeft geconfigureerd. Google-documentatie imap.gmail.com:993ondersteunt IMAP via SSL en smtp.gmail.comTLS op ondersteunde SMTP-poorten.
Nadat de beheerder de Google OAuth-gegevens heeft opgeslagen, moet een Gmail-account de Google-autorisatiestroom gebruiken in plaats van het normale accountwachtwoord op te slaan.
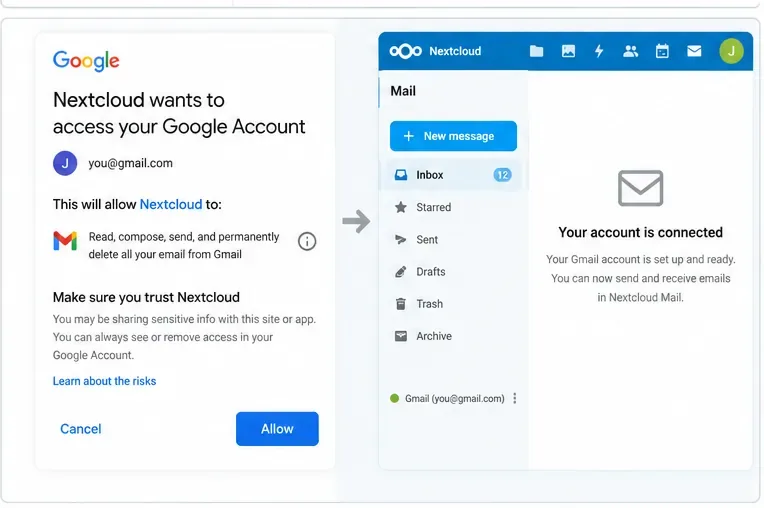
Ga verder naar de Google-aanmelding en bekijk het toestemmingsscherm. De provider kan waarschuwingen weergeven of de toegang beperken als de OAuth-app niet is geconfigureerd of geverifieerd voor de gebruikte scopes en doelgroep.
Verleen alleen de machtigingen die de provider aanbiedt en ga vervolgens terug naar Nextcloud om te controleren of de mailbox daadwerkelijk laadt; de omleidingspagina alleen is geen voldoende test om het succes te garanderen.
Stop niet bij "account verbonden". Laad de inbox, open minstens één bericht, verstuur een bericht naar een tweede mailbox die u beheert, beantwoord het en bevestig de retourzending. Die test bewijst aanzienlijk meer dan alleen de OAuth-redirect.
Configureer Microsoft 365 of Outlook met OAuth2.
Stap 6: Registreer de applicatie in Microsoft Entra
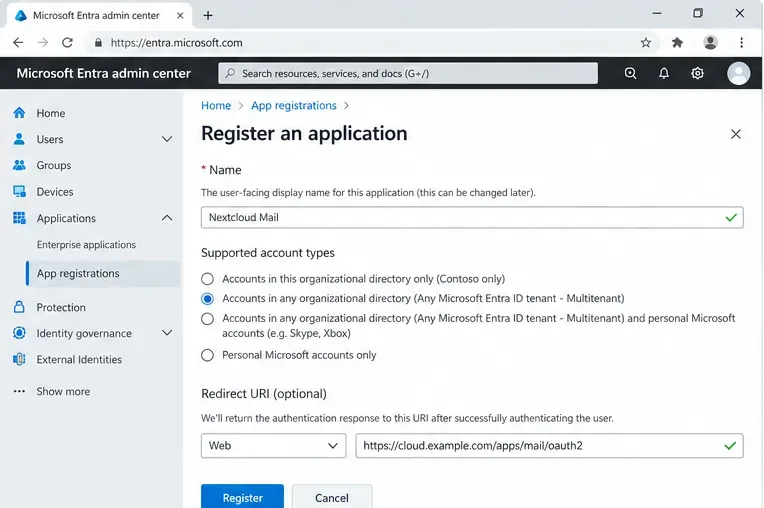
Open het Microsoft Entra-beheercentrum en maak een app-registratie aan. De Nextcloud-handleiding adviseert beheerders om accounttypen te kiezen die zowel organisatie- als persoonlijke Microsoft-accounts toestaan (voor het algemene voorbeeld) en een webredirect -URI te configureren die is overgenomen van Nextcloud. Als uw organisatie bewust een single tenant gebruikt, kopieer dan niet klakkeloos het multitenant-voorbeeld: stem de ondersteunde accounttypen en tenantinstellingen af op uw identiteitsbeleid.
Voor Microsoft 365 of Outlook.com registreert u een webtoepassing in Microsoft Entra en kiest u de ondersteunde accounttypen die overeenkomen met de tenantstrategie die u wilt gebruiken.
Microsoft vereist dat omleidings-URI's in de applicatie worden geregistreerd. Een onjuiste registratie kan leiden tot fouten zoals [foutmelding] AADSTS50011. De huidige richtlijnen van Microsoft zijn te vinden in 'Best practices en beperkingen voor omleidings-URI's' .
Stap 7: Noteer de client-ID en maak een clientgeheim aan.
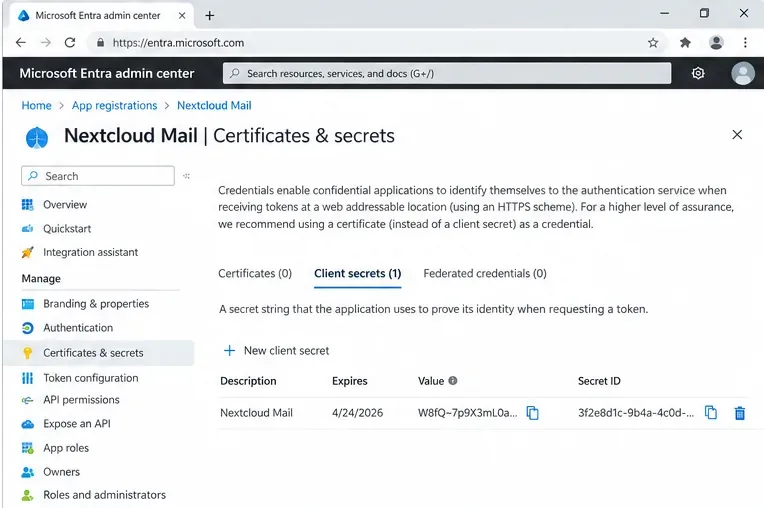
Kopieer de toepassings-ID (client-ID) . Open vervolgens Certificaten en geheimen , maak een nieuw clientgeheim aan en kopieer de geheime waarde direct. Microsoft geeft aan dat de waarde niet opnieuw wordt weergegeven nadat u de pagina hebt verlaten. Microsoft beperkt de geldigheidsduur van clientgeheimen tot maximaal 24 maanden en adviseert een kortere vervaldatum in de huidige documentatie voor app-registratie.
Maak de clientgeheimwaarde aan en sla deze veilig op. Microsoft merkt op dat geheime waarden slechts eenmaal worden weergegeven en een beperkte geldigheidsduur hebben.
Die vervaldatum is een operationele vereiste, geen eenmalig installatiedetail. Neem de vervaldatum van het geheim op in het proces voor het vernieuwen van inloggegevens binnen uw organisatie. Anders kan een ogenschijnlijk stabiele Nextcloud Mail-implementatie later mislukken omdat het vernieuwen van het token niet meer mogelijk is.
Stap 8: Voer de Microsoft-inloggegevens in Nextcloud in.
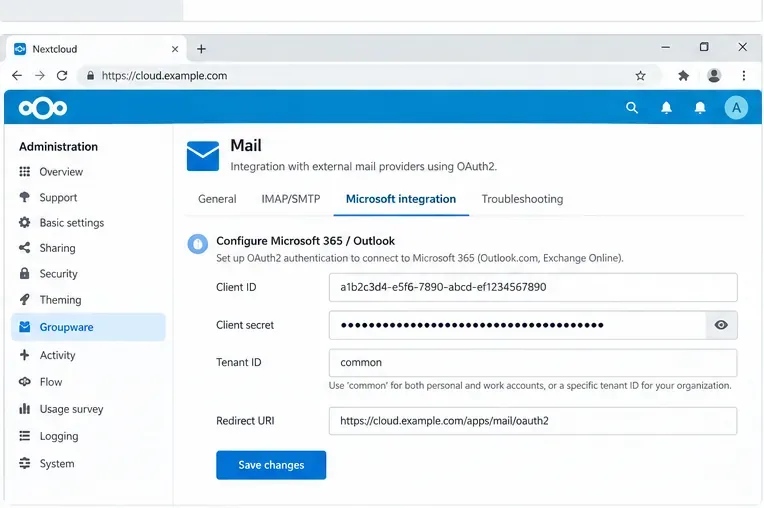
Open in de Nextcloud-beheerinstellingen Groupware en vervolgens het gedeelte voor Microsoft-integratie. Voer de client-ID en het clientgeheim in. De officiële Nextcloud-handleiding gebruikt de tenantwaarde commonvoor de algemene gehoste Outlook-configuratie en waarschuwt expliciet dat een aangepaste tenant-ID buiten deze basishandleiding valt, tenzij u ook de ondersteunde accounttypen hebt gewijzigd.
Voer de Microsoft-applicatiegegevens in bij Nextcloud Groupware. De officiële Nextcloud-handleiding gebruikt de standaard tenantwaarde 'common' voor het algemene voorbeeld van gehoste Outlook.
Voor de onderliggende protocolmachtigingen documenteert Microsoft gedelegeerde scopes, waaronder https://outlook.office.com/IMAP.AccessAsUser.Allvoor IMAP en https://outlook.office.com/SMTP.SendSMTP, en offline_accesswanneer een vernieuwingstoken nodig is. Nextcloud bouwt de providerflow op; u moet echter nog steeds controleren of het tenantbeleid en de regels voor voorwaardelijke toegang de gevraagde gedelegeerde toegang toestaan.
Stap 9: Verbind het Microsoft-account en verifieer de mailbox.
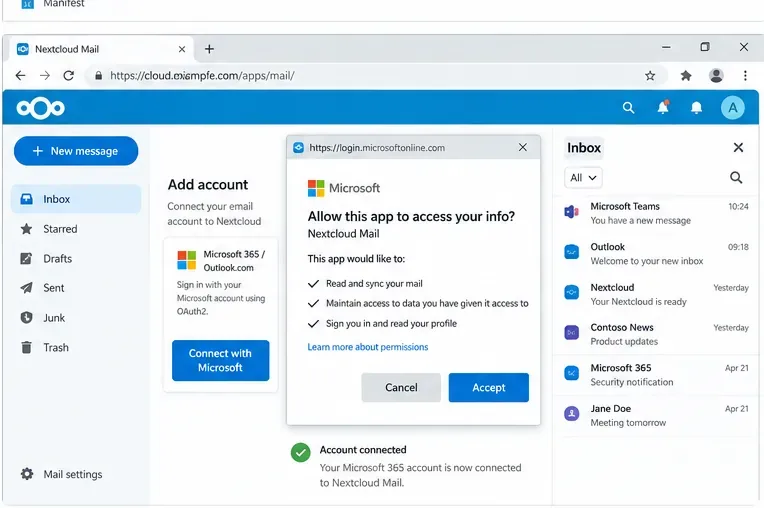
Voeg het Outlook- of Microsoft 365-adres toe in Nextcloud Mail en doorloop de aanmeldings-/toestemmingsprocedure van Microsoft. De Nextcloud-beheerhandleiding legt uit dat, zodra OAuth is geconfigureerd, het wachtwoord dat tijdens de accountconfiguratie is ingevoerd, wordt verwijderd en de gebruiker wordt gevraagd om toestemming van Microsoft.
Voltooi de Microsoft-toestemming en controleer vervolgens of de mappen correct laden en of zowel het ontvangen als verzenden van bestanden werkt, voordat u de OAuth-configuratie als voltooid beschouwt.
Nogmaals, het zichtbare resultaat van de toestemming is slechts een tussensignaal. Controleer of de mappenlijst laadt, of een testbericht kan worden gelezen, of een bericht kan worden verzonden en of de map 'Verzonden' de verwachte kopie bevat.
Hoe kun je controleren of OAuth2 daadwerkelijk goed functioneert?
Signaal
Wat het betekent
Wat moet ik nu doen?
Toestemming is succesvol en de inbox wordt geladen.
Autorisatie en IMAP werken waarschijnlijk wel.
Test het verzend- en vernieuwingsgedrag van SMTP.
De toestemming is verleend, maar de mappen worden niet geladen.
De omleiding is mogelijk voltooid terwijl de e-mailverbinding mislukte.
Controleer het providerbeleid, IMAP-toegang, Nextcloud-logboeken en accountinstellingen.
Ontvangen werkt, maar verzenden mislukt.
IMAP werkt; SMTP-autorisatie of serverbeleid werkt mogelijk niet.
Controleer de SMTP-service, de gedelegeerde machtigingen en de beperkingen van de tenant/provider.
Het werkt aanvankelijk, maar vraagt later herhaaldelijk om in te loggen.
Mogelijk is er een probleem met het gebruik van het vernieuwingstoken, de geldigheid van het geheim, de app-status of het beleid van de provider.
Controleer de vervaldatum van het geheim, de publicatie-/verificatiestatus van de OAuth-app, tokenfouten en recente beleidswijzigingen.
Fout bij omleiding
De geregistreerde callback-URL komt niet exact overeen met het verzoek.
Kopieer de URI van Nextcloud opnieuw en vergelijk deze teken voor teken.
Wanneer moet je je aanpak veranderen?
Wijzig de OAuth-applicatieconfiguratie wanneer de omleidings-URI, de ondersteunde accountdoelgroep, de tenantinstelling of de toestemmingsconfiguratie niet overeenkomt met uw implementatie. Herhaaldelijk opnieuw proberen zal een structurele mismatch niet verhelpen.
Wijzig de implementatie-URL/proxyconfiguratie wanneer Nextcloud een intern, HTTP- of anderszins onjuist openbaar callback-adres genereert. Corrigeer eerst de canonieke externe URL en maak vervolgens de omleidings-URI van de provider opnieuw aan of werk deze bij.
Gebruik providerspecifieke beheermethoden in plaats van generieke OAuth-veronderstellingen wanneer voorwaardelijke toegang, beleid voor beheerdersgoedkeuring, Google-appverificatie of beperkte scopes gebruikers belemmeren bij het voltooien van de autorisatie. Deze controles worden bewust door de identiteitsprovider afgedwongen.
Overweeg een andere authenticatiemethode alleen als de provider en uw beveiligingsbeleid dit expliciet toestaan. De Nextcloud Mail-interface geeft bijvoorbeeld aan dat een Google-appwachtwoord een alternatief kan zijn wanneer Google OAuth niet is geconfigureerd en het Google-account gebruikmaakt van tweefactorauthenticatie. Dit is niet hetzelfde als OAuth2 en mag niet als de voorkeursmethode voor de hele organisatie worden beschouwd, simpelweg omdat het eenvoudiger in te stellen is.
Bekende beperkingen en aandachtspunten voor probleemoplossing in 2026
Er is een belangrijke kanttekening bij de ontwikkeling van Nextcloud Mail. In juli 2026 bevestigden de beheerders een bugrapport waarin werd aangegeven dat OAuth-fouten aan de providerzijde er nog steeds voor konden zorgen dat de redirectpagina "Account verbonden" als een succesvolle autorisatie werd weergegeven. Het rapport had betrekking op Microsoft en identificeerde hetzelfde controllerpatroon voor Google. Een apart rapport uit 2026 beschreef problemen met het opnieuw verbinden van een account nadat het vernieuwingstoken onbruikbaar was geworden. Deze rapporten hadden betrekking op code uit het Mail 5.10.7-tijdperk; ga er niet van uit dat elke versie permanent getroffen is, maar gebruik de redirectpagina ook niet als enige bewijs van succes.
Controleer of de geïnstalleerde versie van de Mail-app compatibel is met uw Nextcloud-serverversie.
Gebruik de omleidings-URI die door de Nextcloud-instantie zelf wordt weergegeven en registreer deze exact bij de provider.
Controleer voor Google de OAuth-doelgroep, de toestemmingsconfiguratie, de vereisten voor beperkte reikwijdte en de productie-/teststatus.
Controleer voor Microsoft de ondersteunde accounttypen, de tenantkeuze, de client-ID, de geldigheid van het clientgeheim en eventuele beleidsregels voor voorwaardelijke toegang of beheerdersgoedkeuring.
Koppel eerst één pilotaccount voordat de configuratie breed wordt uitgerold.
Test het laden van de inbox, het lezen en verzenden van berichten, de opslag in de map 'Verzonden' en de daaropvolgende tokenvernieuwing.
Registreer de vervaldatum en het eigenaarschap van clientgeheimen, zodat het rouleren van inloggegevens geen ongeplande storing veroorzaakt.
OAuth2 verbetert het authenticatiemodel voor Nextcloud Mail, maar het neemt de noodzaak om providerbeleid, redirect-URI's, applicatiegegevens en toegang tot mailprotocollen te beheren niet weg. Een configuratie is klaar voor productie wanneer het volledige proces – providerautorisatie, tokenvernieuwing, IMAP-ophaling en SMTP-verzending – voorspelbaar werkt onder het beleid dat van toepassing is op uw gebruikers.