Home
» NETWERKBEHEERDER
»
Hoe installeer je Jitsi Meet op Ubuntu 24.04 met Let's Encrypt SSL?
Hoe installeer je Jitsi Meet op Ubuntu 24.04 met Let's Encrypt SSL?
Het installeren van Jitsi Meet op Ubuntu 24.04 is eenvoudig, mits de DNS-naam, firewall en TLS-configuratie correct zijn voordat u het installatieprogramma uitvoert. De officiële handleiding voor zelfhosting van Jitsi, voor het laatst bijgewerkt op 10 augustus 2026, ondersteunt Ubuntu 22.04 of nieuwer, dus Ubuntu 24.04 LTS valt binnen het gedocumenteerde ondersteuningsbereik. Dezelfde handleiding raadt aan een vertrouwd TLS-certificaat te gebruiken en biedt Let's Encrypt aan als de voorkeursoptie tijdens de installatie.
In deze handleiding wordt meet.example.orgde hostnaam als voorbeeld gebruikt. Vervang deze overal door de volledig gekwalificeerde domeinnaam die daadwerkelijk naar uw server verwijst.
Wat moet je gereed hebben voordat je Jitsi Meet installeert?
Je hebt een Ubuntu 24.04-server nodig met sudo-toegang, een openbare DNS-naam en inkomende netwerktoegang voor de door Jitsi vereiste poorten. Jitsi is een realtime WebRTC-service, dus een server die een webpagina kan weergeven maar geen UDP-mediaverkeer kan ontvangen, is geen complete implementatie.
Ubuntu 24.04 LTS met beheerdersrechten.
Een DNS A-record, bijvoorbeeld een record dat meet.example.orgverwijst naar het openbare IPv4-adres van de server.
TCP-poorten 80 en 443 zijn bereikbaar vanaf het internet.
UDP-poort 10000 is bereikbaar voor normaal Jitsi-mediaverkeer.
SSH-toegang, normaal gesproken TCP 22, tenzij u dit hebt gewijzigd.
Voldoende controle over elke upstream cloudfirewall, beveiligingsgroep, router of NAT-apparaat om dezelfde poorten door te sturen.
In de documentatie van Jitsi wordt ook UDP-poort 3478 vermeld voor STUN-query's wanneer deze zijn ingeschakeld en TCP-poort 5349 voor TURN-terugvalverkeer. Als de server zich achter een NAT bevindt, moet de firewallconfiguratie correct zijn, zowel op Ubuntu als op de router of het cloudnetwerk.
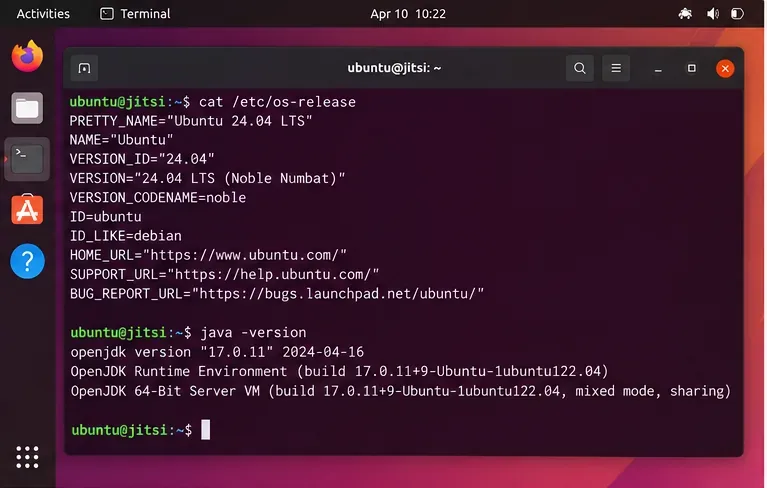
Controleer of de server Ubuntu 24.04 draait en controleer de Java-runtime voordat u met de Jitsi Meet-installatie begint.
Moet de hostnaam worden opgelost voordat Let's Encrypt kan werken?
Ja. Maak eerst het DNS-record aan en wacht tot de publieke resolvers het publieke adres van de server retourneren. Let's Encrypt moet de controle over de hostnaam kunnen valideren, en de Nginx-configuratie van Jitsi zal die hostnaam ook gebruiken.
Voor een standaardimplementatie maakt u een A-record aan:
Type
Naam
Waarde
A
meet.example.org
Het openbare IPv4-adres van uw server
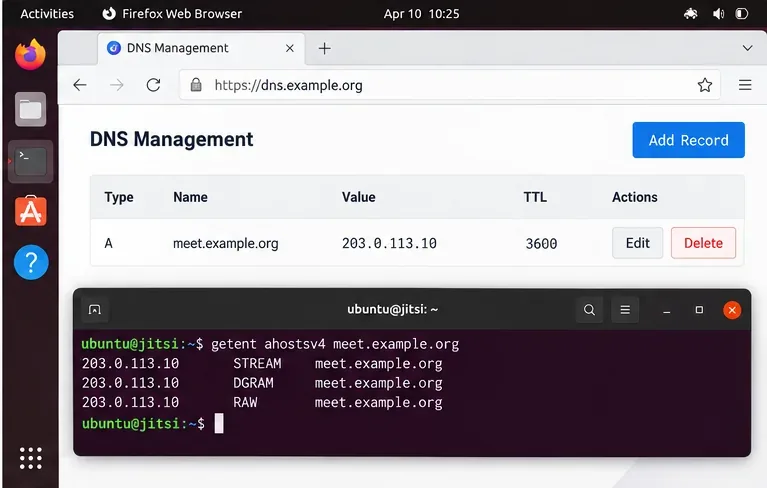
Controleer vanaf de server of de naam correct wordt opgelost:
getent ahostsv4 meet.example.org
Als het een onjuist adres retourneert, stop dan hier en corrigeer de DNS-instellingen. Het uitgeven van een certificaat voordat de DNS correct is, leidt meestal tot vermijdbare validatiefouten.
Controleer of de hostnaam van de vergadering verwijst naar het openbare adres van de Ubuntu-server voordat u een Let's Encrypt-certificaat aanvraagt.
Welke basispakketten en Ubuntu-repository's zijn vereist?
De huidige Jitsi Debian/Ubuntu-handleiding vermeldt gnupg2, nginx-full, curlof wget, en sudowanneer je sudo gebruikt. Er staat ook dat OpenJDK 17 gebruikt moet worden. Jitsi is afhankelijk van pakketten uit de Ubuntu- universerepository.
Het apt-transport-httpspakket wordt hier bewaard omdat het nog steeds in de huidige Jitsi-snelstartinstructies staat. Op moderne Ubuntu-systemen is HTTPS-transport al geïntegreerd in APT, dus het installeren van dat pakket is in feite eerder een compatibiliteitsstap dan het inschakelen van een functie die anders ontbreekt.
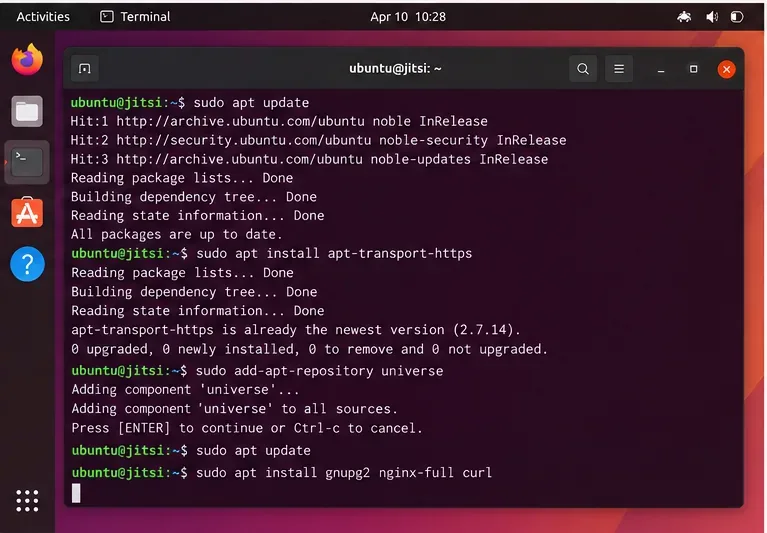
Bereid de pakketbronnen van Ubuntu voor en installeer de vereisten waarnaar wordt verwezen in de huidige Jitsi-zelfhostinghandleiding.
Hoe voeg je de Prosody- en Jitsi-repositories toe?
Jitsi gebruikt Prosody voor XMPP-signalering. De officiële snelstartgids instrueert beheerders momenteel om zowel de Prosody-pakketrepository als de stabiele Jitsi-repository toe te voegen.
Gebruik geen willekeurige PPA van derden in plaats van deze repositories. Door de door Jitsi gedocumenteerde pakketbronnen te gebruiken, verklein je het risico op het combineren van incompatibele Jitsi-, Prosody- en Ubuntu-pakketten.
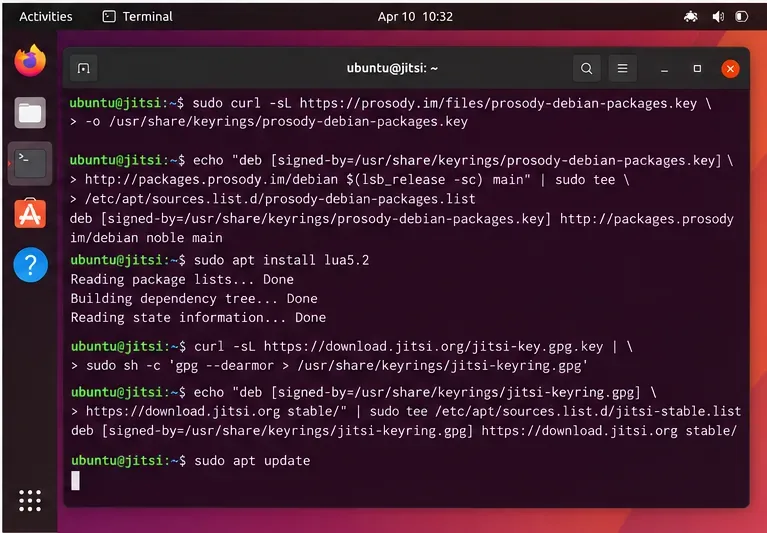
Voeg de pakketbronnen toe die worden gebruikt in de huidige installatiehandleiding voor Jitsi op Debian en Ubuntu, en vernieuw vervolgens de APT-metadata.
Welke firewallpoorten moeten vóór de installatie worden geopend?
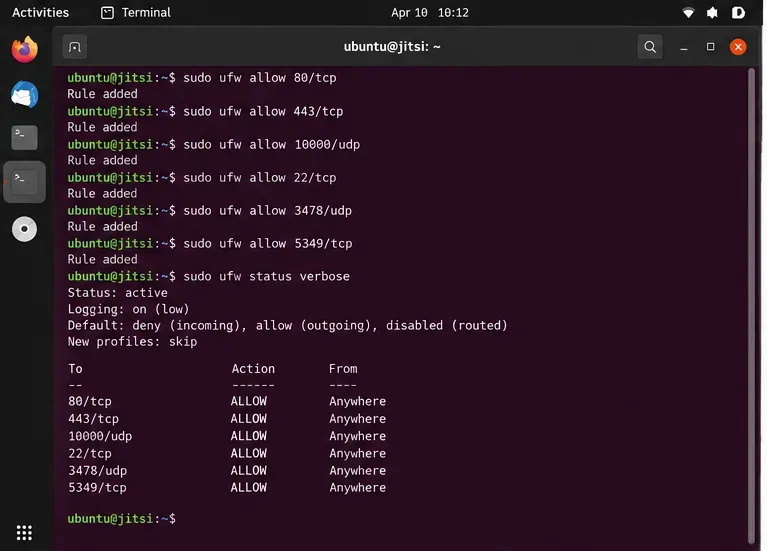
Open de benodigde poorten voordat u het certificaat aanvraagt, zodat HTTP-validatie de server kan bereiken en media na installatie kunnen worden verzonden. Voor UFW geeft de huidige Jitsi-handleiding de volgende regels:
Als SSH een andere poort gebruikt, sta die poort dan toe in plaats van blindelings TCP 22 toe te voegen. Op een virtuele machine in de cloud dupliceert u de benodigde regels in de firewall of beveiligingsgroep van de provider. Op een server achter een router stuurt u de vereiste poorten door naar de Ubuntu-host.
Open de in Jitsi gedocumenteerde web-, media-, SSH-, STUN- en TURN-poorten in UFW en pas de SSH-regel aan als uw server een niet-standaard poort gebruikt.
Hoe installeer ik Jitsi Meet en kies ik voor Let's Encrypt?
Installeer het metapakket vanuit de Jitsi-repository:
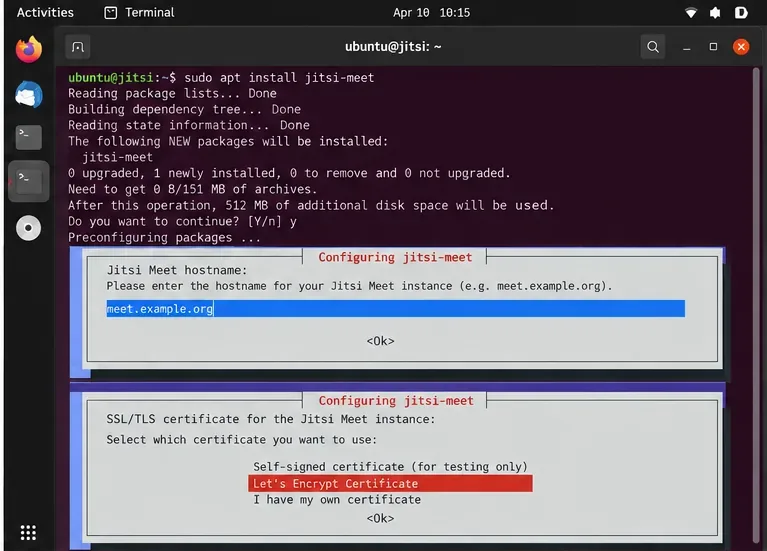
sudo apt install jitsi-meet
Het installatieprogramma vraagt om de Jitsi-hostnaam. Voer de openbare DNS-naam in, bijvoorbeeld meet.example.org. De huidige Jitsi-documentatie vermeldt dat de installatie ook SSL/TLS-certificaatopties presenteert en de Let's Encrypt-optie aanbeveelt. Selecteer 'Let's Encrypt-certificaat' wanneer deze optie wordt weergegeven.
Dit is te verkiezen boven het behandelen van een ouder, op zichzelf staand certificaatscript als een universele stap. De huidige snelstartgids centreert de certificaatkeuze in het installatieproces van het pakket. Als uw geïnstalleerde pakket zich anders gedraagt dan in de huidige documentatie wordt beschreven, ga dan niet zelf aan de slag: controleer de prompts van het pakket en de versie-specifieke Jitsi-documentatie voordat u Nginx- of certificaatbestanden handmatig wijzigt.
Voer de hostnaam van de openbare vergadering in tijdens de pakketconfiguratie en kies de Let's Encrypt-certificaatoptie wanneer het installatieprogramma deze aanbiedt.
Hoe kunt u bevestigen dat HTTPS en de vergaderpagina werken?
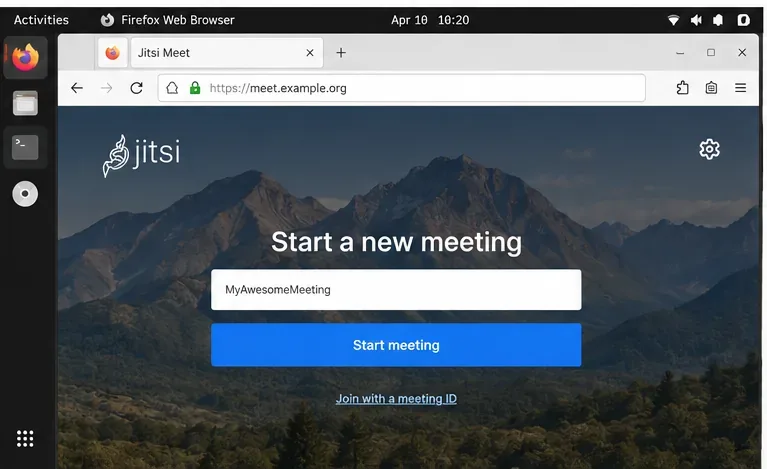
Open de https://meet.example.orgpagina vanuit een browser buiten de server. Bij een succesvolle implementatie zou de Jitsi Meet-pagina zonder waarschuwing over een browsercertificaat moeten laden. Maak een tijdelijke ruimte aan en neem eraan deel vanaf een tweede apparaat of netwerk.
Die test met de tweede client is belangrijk omdat het laden van de landingspagina alleen bewijst dat HTTPS werkt. Het bewijst niet dat het mediaverkeer van Jitsi Videobridge bereikbaar is. Als twee deelnemers wel kunnen deelnemen, maar elkaar niet kunnen horen of zien, controleer dan eerst UDP 10000 en eventuele NAT- of cloudfirewallregels.
Laad de openbare HTTPS-URL en maak een testvergadering aan; een geldig Let's Encrypt-certificaat zou browserwaarschuwingen over het vertrouwen van het certificaat moeten voorkomen.
Welke services moet je controleren na de installatie?
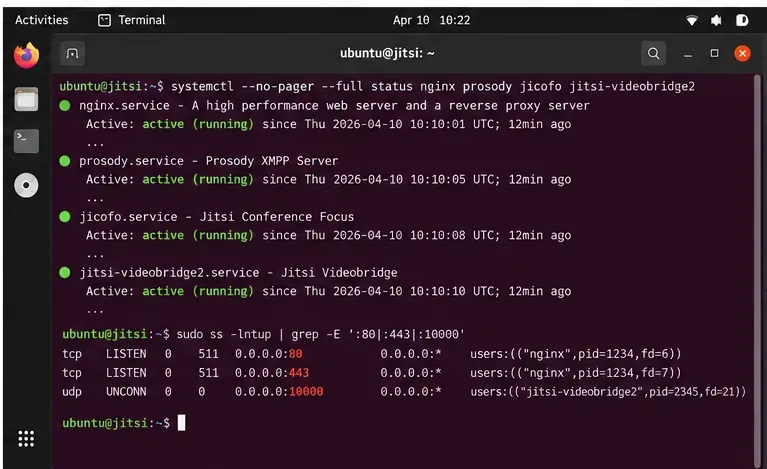
Jitsi Meet bestaat uit verschillende componenten in plaats van één monolithische service. Veelvoorkomende componenten in een pakketinstallatie zijn onder andere Nginx, Prosody, Jicofo en Jitsi Videobridge. Bekijk ze afzonderlijk:
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
Je kunt ook de luisteraansluitingen inspecteren:
sudo ss -lntup | grep -E ':80|:443|:10000'
Als een service niet actief is, lees dan de logbestanden voordat u pakketten herhaaldelijk opnieuw installeert. De Jitsi-snelstartgids verwijst beheerders specifiek naar /var/log/jitsi/jvb.log, /var/log/jitsi/jicofo.log, en /var/log/prosody/prosody.logvoor het oplossen van problemen.
Controleer de afzonderlijke Jitsi-componenten en bevestig na de installatie dat de verwachte web- en mediasockets actief zijn.
Wat als de server zich achter NAT bevindt?
Volgens de documentatie van Jitsi zou Videobridge zichzelf normaal gesproken automatisch moeten configureren bij het opstarten wanneer de server zich achter NAT bevindt, mits de vereiste poorten zijn doorgestuurd. Als drieweggesprekken nog steeds mislukken, beschrijft de handleiding een statische mapping van lokaal naar openbaar adres in /etc/jitsi/videobridge/jvb.conf:
Gebruik dit alleen als het overeenkomt met uw netwerktopologie. Een gehoste VM met een direct toegewezen publiek IP-adres heeft de mapping mogelijk niet nodig, terwijl een privé-VM achter een één-op-één NAT of een thuisrouter dit wel nodig kan hebben.
Zou een Jitsi-server die toegankelijk is via internet het voor iedereen mogelijk moeten maken om kamers aan te maken?
Niet per se. De standaardinstallatie van het pakket staat iedereen die toegang heeft tot de server toe om een conferentie te starten. Voor een particuliere organisatie, een klaslokaal of een interne dienst kan dat te ruimhartig zijn. De huidige documentatie van Jitsi raadt aan om geauthenticeerde toegang te configureren wanneer u wilt beperken wie kamers kan aanmaken. Beschouw authenticatie als een aparte beveiligingsstap nadat de basis HTTPS-implementatie is bevestigd.
Snelle checklist voor probleemoplossing
Symptoom
Controleer eerst
De uitgifte van Let's Encrypt mislukt.
DNS A-record, bereikbaarheid via openbare TCP-poort 80 en of een andere service de verwachte webpoorten al in gebruik heeft.
De Jitsi-pagina laadt niet.
Nginx-status, TCP 443, DNS-resolutie en pakketinstallatiefouten.
De browser geeft een certificaatwaarschuwing weer.
De hostnaam van het certificaat moet exact overeenkomen met de Jitsi-hostnaam en moet zijn uitgegeven door een vertrouwde certificeringsinstantie (CA).
Twee gebruikers melden zich aan, maar hebben geen audio/video.
UDP 10000, cloudfirewallregels, routerdoorsturing en NAT-adresmapping.
De mobiele app kan geen verbinding maken.
Controleer of de server een vertrouwd certificaat gebruikt; de Jitsi-documentatie waarschuwt dat mobiele clients in de normale configuratie geen zelfondertekende implementatie accepteren.
Iedereen kan vergaderingen aanmaken
Dit is het standaardgedrag; configureer toegang met authenticatie als dit niet acceptabel is.
Hoe ziet een succesvolle implementatie van Ubuntu 24.04 eruit?
Een succesvol resultaat houdt meer in dan alleen "installatie voltooid". Uw DNS-naam moet verwijzen naar het beoogde openbare adres, de browser moet Jitsi laden via een vertrouwde HTTPS-verbinding, Nginx en de Jitsi-componenten moeten actief zijn en een tweede deelnemer moet audio en video kunnen uitwisselen. Als deze controles slagen, hebt u de web-, TLS-, signalerings- en basismediapaden gevalideerd die het belangrijkst zijn bij een implementatie op één server.