Home
» NETWERKBEHEERDER
»
Oplossing voor de opstartfout "LDAP-server reageert niet" in Zimbra: een praktische herstelhandleiding
Oplossing voor de opstartfout "LDAP-server reageert niet" in Zimbra: een praktische herstelhandleiding
Wanneer Zimbra tijdens het opstarten vastloopt met een foutmelding zoals LDAP server not responding, is de belangrijkste vraag niet alleen hoe de melding te laten verdwijnen. Het werkelijke doel is om een gezonde LDAP-afhankelijkheid te herstellen, te bevestigen dat Zimbra zijn configuratie weer kan lezen en te voorkomen dat er wijzigingen worden aangebracht aan niet-gerelateerde services terwijl de onderliggende oorzaak nog onbekend is.
Deze handleiding richt zich op dat resultaat. Er worden commando's gebruikt die door Zimbra zijn gedocumenteerd voor servicestatus, LDAP-controles, lokale configuratie, certificaatverificatie en LDAP-URL's voor meerdere servers. De voorbeelden gebruiken placeholder-hostnamen zoals ldap1.example.com; vervang deze door waarden uit uw eigen implementatie.
Hoe een succesvol herstel eruit zou moeten zien.
Voordat je iets verandert, bepaal eerst het eindresultaat. Een reparatie is overtuigend als aan alle volgende voorwaarden is voldaan:
ldap statusrapporteert een actief slapdproces op een LDAP-node.
zmcontrol statusmeldt dat LDAP en de daarvan afhankelijke Zimbra-services actief zijn op de betreffende host.
De LDAP-hostnaam wordt omgezet naar het verwachte adres van het betreffende Zimbra-knooppunt.
De geconfigureerde LDAP-poort is bereikbaar.
Als TLS wordt gebruikt, wordt de certificaatketen gevalideerd en is de eerdere TLS-fout verdwenen.
In een implementatie met meerdere servers ldap_urlmoeten ldap_master_urlde servers geldige, actieve LDAP-hosts in de beoogde volgorde bevatten.
Na de herstart /var/log/zimbra.logworden er geen terugkerende LDAP-verbindingsproblemen meer weergegeven.
Als een van deze controles nog steeds mislukt, blijf dan die specifieke laag onderzoeken in plaats van de hele Zimbra-stack herhaaldelijk opnieuw op te starten.
Controleer DNS, /etc/hostsen de waarde in ldap_url.
De host wordt wel herkend, maar de poort werkt niet.
Controleer de routering, firewallregels, luisterende sockets en de geconfigureerde poort.
Er treden TLS- of PKIX-fouten op.
Controleer de certificaatketen en CA-bestanden van Zimbra.
Een oude LDAP-server is nog steeds in configuratie.
Correct ldap_urlen ldap_master_url.
LDAP start wel op, maar andere services werken nog steeds niet.
Start Zimbra opnieuw op en controleer de servicespecifieke logbestanden nogmaals in plaats van ervan uit te gaan dat LDAP nog steeds de oorzaak is.
1. Stel vast of LDAP zelf niet werkt.
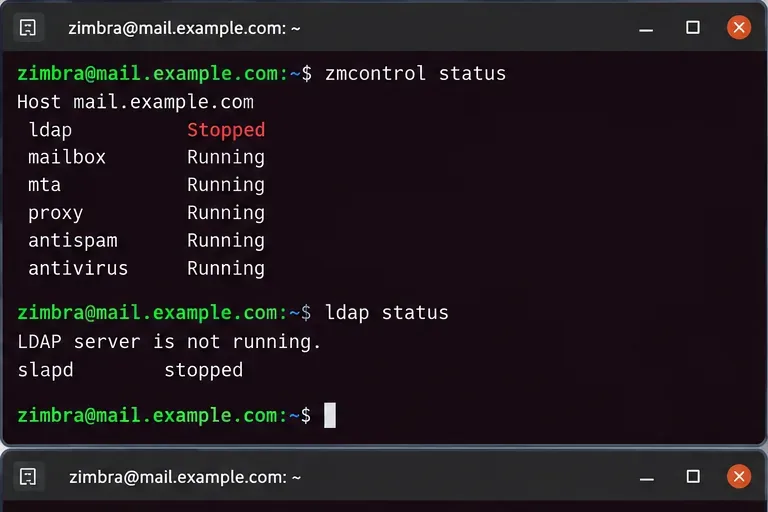
Voer statuscontroles uit als zimbragebruiker:
su - zimbra
zmcontrol status
ldap status
De documentatie van Zimbra over het oplossen van LDAP-problemen raadt aan om te controleren of het slapdproces daadwerkelijk actief is en vervolgens te bevestigen dat Zimbra het herkent ldap status. Als LDAP lokaal niet actief is, onderzoek dan eerst het LDAP-proces voordat u problemen met mailboxen, MTA's, proxy's of webservices oplost. LDAP is een essentiële configuratieafhankelijkheid, waardoor downstream services kunnen falen simpelweg omdat ze de configuratiegegevens niet kunnen lezen.
Begin met te controleren of LDAP zelf is gestopt, in plaats van elke opstartfout van een downstream-proces als een afzonderlijk probleem te beschouwen.
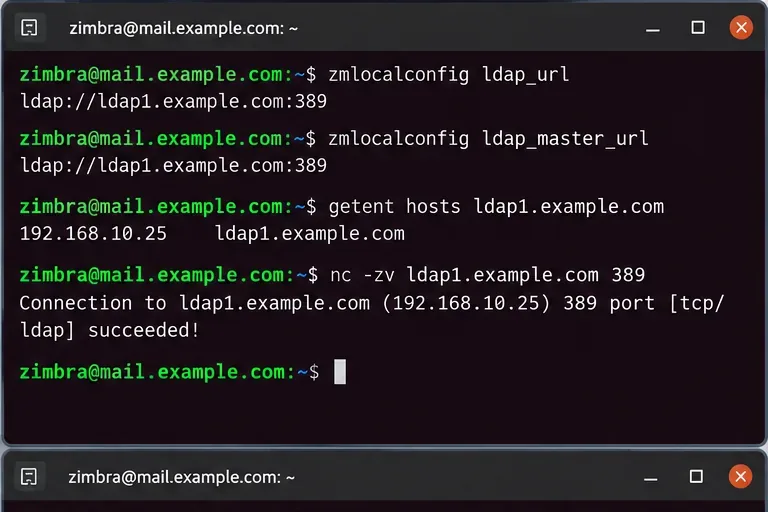
In de Zimbra 10 multi-server documentatie ldap_urlwordt aangegeven welke LDAP-servers een node moet bevragen, terwijl ldap_master_urlhet master-eindpunt of de masterset wordt aangegeven die voor schrijfbewerkingen wordt gebruikt. Zimbra documenteert ook dat replica-URL's normaal gesproken vóór de master in de lijst moeten verschijnen ldap_url, waarbij de master in de lijst behouden blijft.
Deze controle is met name belangrijk na een servermigratie, LDAP-vervanging, IP-hernummering, noodherstel of rolling upgrade. Een perfect functionerende LDAP-server kan een Zimbra-node die nog steeds probeert contact te leggen met een niet meer gebruikte hostnaam niet helpen.
Controleer de naamresolutie en de TCP-bereikbaarheid.
Als DNS een onjuist adres retourneert, corrigeer dan eerst de naamresolutie. Als DNS correct is, maar de poort niet bereikbaar is, onderzoek dan de netwerkroutering, hostfirewalls, beveiligingsgroepen of de listener van de LDAP-daemon. Wijzig LDAP-wachtwoorden niet alleen omdat de TCP-verbinding een time-out geeft; een time-out treedt op voordat de bind-referenties kunnen worden geëvalueerd.
Vergelijk het geconfigureerde LDAP-eindpunt met de daadwerkelijke DNS-resolutie en poortbereikbaarheid voordat u de authenticatie-instellingen wijzigt.
De huidige Zimbra v10 multi-server handleiding vereist expliciet dat niet-LDAP-nodes contact opnemen met de LDAP-master tijdens de configuratie en stelt dat de installatie niet kan worden voortgezet als de server niet bereikbaar is. Zie de Zimbra Daffodil v10 Multi-Server Installation Guide .
3. Lees het logboek voordat u besluit wat u wilt repareren.
Gebruik het centrale Zimbra-logboek om de foutcategorie te identificeren:
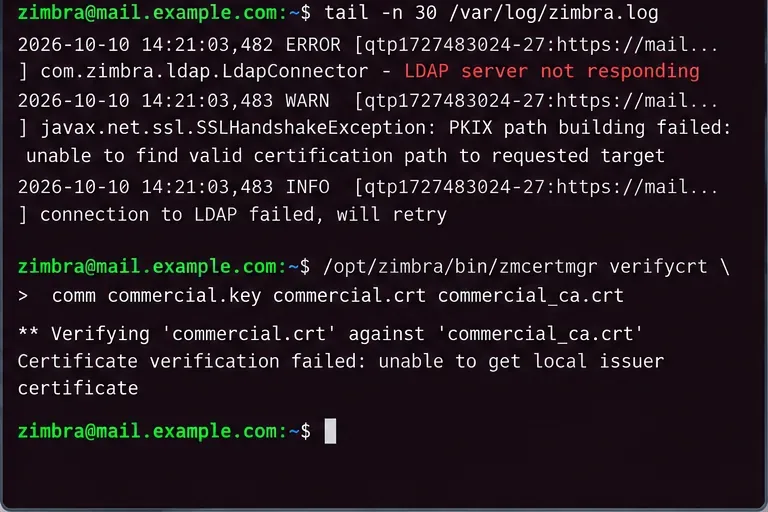
tail -n 100 /var/log/zimbra.log
Zoek naar een patroon in plaats van naar een enkele regel. Veelvoorkomende categorieën zijn onder andere verbindingsfout (time-out), verbinding geweigerd, hostnaamfouten, bindfouten of TLS-validatiefouten. De categorie is belangrijk omdat elke categorie een andere oplossing vereist.
Time-out of geen route: focus op DNS, routering, firewall of een niet-beschikbare host.
Verbinding geweigerd: de host is bereikbaar, maar er worden geen verbindingen geaccepteerd op de geconfigureerde poort, of een lokale firewall blokkeert de verbinding actief.
TLS/SSL-validatiefout: controleer certificaten en vertrouwensketens.
Authenticatie- of bindfout: onderzoek pas daarna de LDAP-wachtwoorden of replicatiegegevens.
Wanneer certificaten het probleem zijn
Zimbra heeft gevallen gedocumenteerd waarin LDAP-communicatie mislukt omdat een root- of intermediaire CA is verlopen. Een handig verificatiecommando voor een commercieel certificaat is:
/opt/zimbra/bin/zmcertmgr verifycrt comm commercial.key commercial.crt commercial_ca.crt
Voer het programma uit vanuit de map met de relevante commerciële certificaatbestanden, meestal onder /opt/zimbra/ssl/zimbra/commercial/. Als de validatie mislukt, corrigeer dan de certificaatketen in plaats van de TLS-verificatie uit te schakelen als snelle oplossing.
Gebruik het logbericht om het herstelpad te kiezen; een TLS-ketenfout mag niet worden beschouwd als een DNS- of wachtwoordprobleem.
4. Corrigeer verouderde LDAP-eindpunten pas nadat u de vervanging hebt geverifieerd.
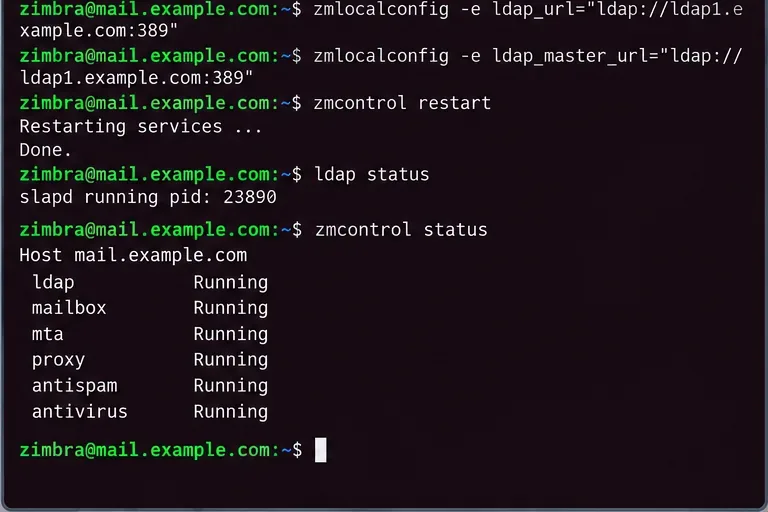
Als de geconfigureerde hostnaam verouderd is en u de juiste actieve LDAP-server al hebt geverifieerd, werkt u de lokale configuratie als zimbragebruiker bij. Bijvoorbeeld:
Voor een implementatie met replica's kunt u het beste de topologie gebruiken die voor uw omgeving is gedocumenteerd, in plaats van de lijst te beperken tot één server. De documentatie van Zimbra v10 bevat voorbeelden waarin replica's als eerste worden vermeld voor leesbewerkingen en de master blijft daarin opgenomen. Omgevingen met meerdere masters hebben hun eigen vereisten voor de volgorde.
Kopieer deze voorbeeld-URL's niet letterlijk. Controleer eerst het protocol, de hostnaam, de poort en de beoogde master/replica-rol. Als uw implementatie gebruikmaakt van LDAPS of StartTLS, behoud dan het beveiligingsontwerp in plaats van stilletjes over te schakelen naar standaard LDAP om de opstart te laten slagen.
5. Start het programma eenmaal opnieuw op en valideer vervolgens de volledige afhankelijkheidsketen.
Nadat je de werkelijke oorzaak hebt verholpen, start je Zimbra opnieuw op:
zmcontrol restart
Controleer vervolgens:
ldap status
zmcontrol status
Een succesvol herstel eindigt wanneer LDAP weer werkt en de afhankelijke Zimbra-services na een gecontroleerde herstart weer in een gezonde staat verkeren.
Een herstart die alleen de foutmelding verandert, is niet voldoende. Controleer opnieuw /var/log/zimbra.logop herhaalde verbindingsproblemen en test de normale beheerders- of gebruikersbewerkingen die passen bij de serverrol.
6. Omgevingen met meerdere servers vereisen een extra replicatiecontrole.
Als u LDAP-replica's of meerdere masters gebruikt, kan een server bereikbaar zijn terwijl de replicatie niet goed functioneert. Zimbra beschrijft het zmreplchkhulpprogramma voor replicatievalidatie:
/opt/zimbra/libexec/zmreplchk
Voor systemen met meerdere masters beschrijft de Zimbra-documentatie een gezond resultaat als een synchronisatiestatus met foutcode 0. De exacte herstelprocedure hangt af van of u replicatie met één master, replicatie met meerdere masters of een lopende migratie hebt.
Wanneer moet je de richting van probleemoplossing wijzigen?
Beschouw dit niet langer als een simpel verbindingsprobleem wanneer een van de volgende situaties zich voordoet:
slapdHet programma start niet op, ook al zijn de hostnaam en poortconfiguratie correct.
Het logboek meldt fouten in de databasebackend of de LDAP-gegevensopslag, in plaats van netwerkfouten.
De replicatie blijft niet gesynchroniseerd nadat de verbinding is hersteld.
Na een migratie verschillen de wachtwoorden tussen LDAP-masters en -replica's.
De LDAP-listener kan geen verbinding maken omdat de geconfigureerde hostnaam niet langer bij de server hoort.
Op dat moment kan het probleem te maken hebben met het herstellen van de LDAP-database, replicatiegegevens, de migratiestatus of de serveridentiteit, in plaats van een simpele melding dat de server niet reageert. De migratiedocumentatie van Zimbra vermeldt specifiek dat DNS-problemen, onjuiste hostnamen, onjuiste wachtwoorden voor de lokale configuratie en verouderde verwijzingen naar oude LDAP-servers allemaal de opstart van LDAP kunnen belemmeren.
Wat je vooral niet moet doen
Verwijder geen LDAP-databasebestanden als eerste stap in het oplossen van problemen.
Wijzig de LDAP-wachtwoorden niet voordat is aangetoond dat de authenticatie de oorzaak van het probleem is.
Verwijder niet zomaar een master van elke LDAP-URL, alleen omdat één replica nog reageert.
Schakel TLS-verificatie niet uit om de verbinding tot stand te brengen.
Voer het programma niet herhaaldelijk uit zmcontrol restartzonder de resulterende logbestanden te lezen.
Definitieve herstelchecklist
De LDAP-hostnaam wordt omgezet naar de beoogde host.
De LDAP-poort is bereikbaar vanaf het betreffende Zimbra-knooppunt.
ldap_urlen ldap_master_urlaansluiten op de huidige topologie.
De TLS-certificaatketen is geldig als er gebruik wordt gemaakt van versleutelde LDAP.
ldap statusmeldt dat het programma slapddraait.
zmcontrol statusToont de vereiste services die actief zijn.
Replicatie is waar mogelijk gesynchroniseerd.
/var/log/zimbra.logEr worden geen terugkerende LDAP-fouten meer weergegeven.
De belangrijkste beperking van deze procedure is dat "LDAP-server reageert niet" een symptoom is van afhankelijkheden, en niet de enige oorzaak. Het kan het gevolg zijn van een vastgelopen LDAP-proces, verouderde URL's, een defecte DNS-server, geblokkeerde poorten, certificaatfouten, replicatieproblemen of onjuiste inloggegevens. De veiligste aanpak is daarom om elke laag in de juiste volgorde te controleren en alleen de laag aan te passen die faalt.