Strona główna
» LINUX
»
Jak skonfigurować połączenia VPN na pulpicie Pardus Linux
Jak skonfigurować połączenia VPN na pulpicie Pardus Linux
Masz adres serwera VPN, dane uwierzytelniające lub plik konfiguracyjny, ale Pardus albo nie wyświetla odpowiedniego typu VPN, albo odmawia importu pliku, albo wyświetla komunikat „połączono”, podczas gdy sieć prywatna jest nadal niedostępna. Objawy te zazwyczaj wynikają z trzech różnych warstw: braku wymaganej wtyczki NetworkManager VPN, niekompletnego profilu połączenia lub utworzenia tunelu, ale jego trasy i ustawienia DNS nie odpowiadają oczekiwaniom sieci zdalnej.
Niniejszy przewodnik rozpoczyna się od najmniej uciążliwej ścieżki, a następnie przechodzi do bardziej szczegółowego rozwiązywania problemów. Dotyczy on środowiska graficznego Pardus 25, którego oficjalne archiwum ISO zawiera obrazy Pardus 25.2 GNOME i XFCE z datą 16 lipca 2026 r. Oryginalne informacje o wydaniu Pardus 25 wskazują GNOME 48.4 i XFCE 4.20.2 jako obsługiwane środowiska graficzne. NetworkManager to warstwa sieciowa leżąca u podstaw tych narzędzi graficznych, dzięki czemu te same profile połączeń można również przeglądać i kontrolować z poziomu wiersza poleceń.
Zanim cokolwiek zmienisz, zidentyfikuj sieć VPN, z której faktycznie korzystasz
Nie zaczynaj od wyboru protokołu, który „wygląda podobnie”. Zapytaj administratora lub dostawcę VPN o dokładny protokół i metodę uwierzytelniania. Zbierz co najmniej nazwę hosta serwera, protokół, nazwę użytkownika (jeśli jest używana) oraz wszelkie pliki konfiguracyjne lub certyfikaty. Konfiguracje korporacyjne mogą również wymagać certyfikatu CA, certyfikatu klienta i klucza prywatnego, jednorazowego hasła, określonej domeny DNS lub tras dla podsieci wewnętrznych.
OpenVPN: często dostarczany jako .ovpnprofil, czasami z oddzielnymi plikami certyfikatu CA/klienta.
WireGuard: wykorzystuje klucz prywatny, klucz publiczny peera, punkt końcowy i dozwolone adresy IP. NetworkManager obsługuje WireGuard natywnie, a nie poprzez oddzielną wtyczkę VPN.
OpenConnect: powszechnie używany z bramami kompatybilnymi z Cisco AnyConnect i niektórymi innymi korporacyjnymi sieciami VPN SSL.
IKEv2/IPsec: zwykle obsługiwane za pomocą wtyczki strongSwan NetworkManager.
L2TP/IPsec: wymaga własnej wtyczki NetworkManager na komputerach z rodziny Debian.
Aktualna dokumentacja VPN NetworkManagera wyraźnie oznacza protokół PPTP jako kryptograficznie uszkodzony i stwierdza, że nie należy go używać. Jeśli stara organizacja nadal przekazuje instrukcje dotyczące PPTP, lepszym rozwiązaniem jest poproszenie o obsługiwany zamiennik, zamiast traktować PPTP jako standardowy sposób awaryjny.
Krok 1: Otwórz ustawienia sieciowe Pardus
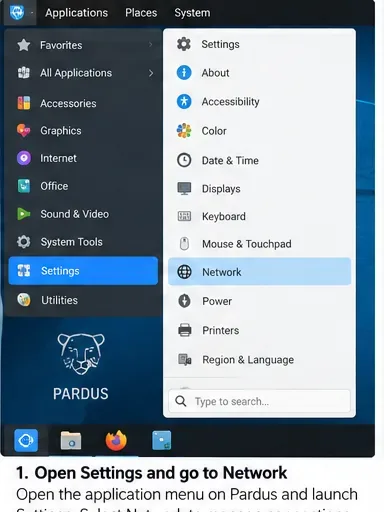
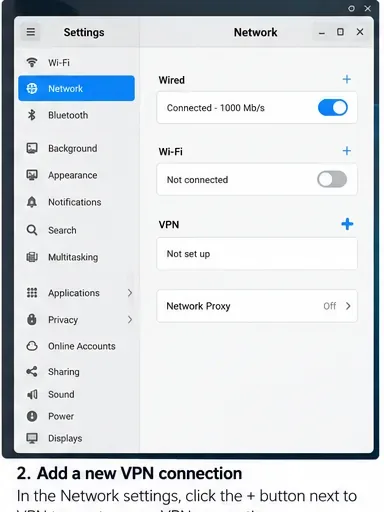
W Pardus GNOME otwórz Ustawienia i wybierz Sieć . Pomoc GNOME opisuje dodawanie sieci VPN z sekcji VPN za pomocą przycisku plus. W Pardus XFCE układ jest inny; edytor połączeń NetworkManager można otworzyć z apletu sieciowego lub uruchomić, nm-connection-editorjeśli ten graficzny edytor jest zainstalowany.
Otwórz Ustawienia, a następnie Sieć. Pardus GNOME i XFCE prezentują różne powłoki, ale oba ostatecznie zarządzają profilami połączeń NetworkManager.
Jeśli sekcja VPN jest obecna, ale nie oferuje potrzebnego protokołu, nie należy ponownie nawiązywać połączenia. Zazwyczaj oznacza to, że odpowiednia integracja NetworkManager nie jest zainstalowana.
Krok 2: Sprawdź, czy NetworkManager działa
Przed zainstalowaniem czegokolwiek sprawdź, czy Pardus prawidłowo korzysta z NetworkManager:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
Sprawny komputer powinien zgłaszać NetworkManager jako uruchomiony/aktywny. Jeśli usługa jest nieaktywna, należy najpierw rozwiązać ten problem; wtyczka VPN nie będzie działać, gdy jej nadrzędna usługa sieciowa jest zatrzymana.
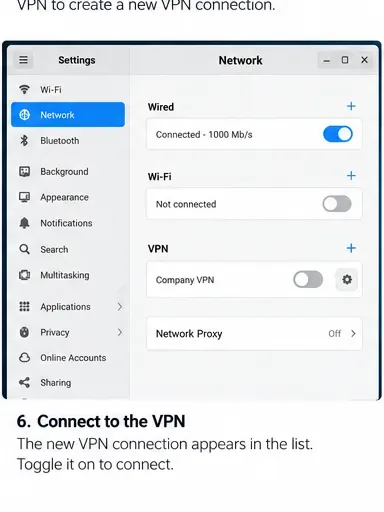
Sekcja VPN to miejsce, w którym dodaje się nowy profil w panelu sieciowym GNOME. Jeśli Twój protokół nie jest widoczny w następnym oknie dialogowym, sprawdź odpowiedni pakiet NetworkManager.
Krok 3: Zainstaluj wtyczkę tylko wtedy, gdy Twój protokół jej wymaga
Pardus jest oparty na Debianie, a obecny zestaw pakietów Debian 13 zawiera te same rodziny wtyczek NetworkManager, które są tutaj używane. Zainstaluj tylko te, które pasują do Twojej sieci VPN:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
Oficjalne strony pakietów Debiana opisują je network-manager-openvpn-gnomejako komponent graficznego interfejsu użytkownika GNOME dla wtyczki OpenVPN programu NetworkManager, network-manager-openconnect-gnomejako integrację z OpenConnect oraz network-manager-strongswanjako wtyczkę NetworkManager dla protokołu IKEv2 IPsec. Zazwyczaj nie jest potrzebna osobna wtyczka NetworkManager VPN dla WireGuard, ponieważ NetworkManager obsługuje ją natywnie od wersji 1.16.
Po zainstalowaniu wtyczki zamknij i ponownie otwórz edytor połączeń. Pełny restart zazwyczaj nie jest konieczny. Jeśli interfejs graficzny nadal się nie odświeża, ponowne uruchomienie NetworkManager przerwie aktywne połączenie sieciowe, więc rób to tylko wtedy, gdy możesz tolerować krótkie rozłączenie:
sudo systemctl restart NetworkManager
Krok 4: Jeśli to możliwe, zaimportuj dostarczony profil zamiast go przepisywać
Jeśli administrator przekazał Ci profil OpenVPN, jego zaimportowanie jest zazwyczaj bezpieczniejsze niż ręczne kopiowanie każdej opcji. W środowisku GNOME wybierz opcję importowania zapisanego pliku konfiguracyjnego VPN, gdy będzie on dostępny. Dokładna lista dostępnych opcji VPN zależy od zainstalowanych wtyczek, więc nie spodziewaj się, że każdy system Pardus wyświetli to samo menu.
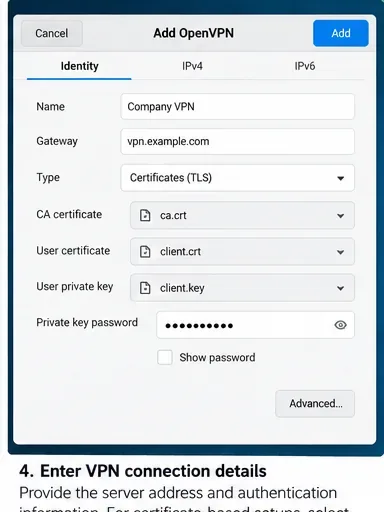
Wybierz protokół, który dokładnie pasuje do serwera. Wpisy wyświetlane w oknie dialogowym „Dodaj VPN” zależą od zainstalowanych wtyczek; nie należy wybierać starszych opcji tylko dlatego, że pojawiają się na liście.
NetworkManager dokumentuje również ścieżkę importu OpenVPN poprzez nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Jeśli polecenie wskazuje, że typ sieci VPN jest nieobsługiwany, najpierw sprawdź, czy wtyczka OpenVPN NetworkManager jest zainstalowana. Jeśli plik zawiera dyrektywy specyficzne dla dostawcy, których importer NetworkManager nie rozumie, porównaj profil z instrukcjami administratora sieci VPN dotyczącymi obsługiwanego systemu Linux, zamiast usuwać losowo nieznane wiersze.
Krok 5: Ostrożnie wprowadź dane uwierzytelniające i certyfikat
W przypadku ręcznie utworzonego profilu OpenVPN lub IPsec, brama, typ uwierzytelniania, certyfikat CA, certyfikat użytkownika, klucz prywatny i dane uwierzytelniające muszą być zgodne z konfiguracją serwera. Częstym błędem jest pomylenie profilu nazwy użytkownika i hasła z instrukcjami opartymi na certyfikacie lub wybranie niewłaściwego pliku CA.
Wypełnij tylko pola uwierzytelniania wymagane przez projekt sieci VPN. Wdrożenia oparte na certyfikatach mogą wymagać certyfikatu CA, certyfikatu klienta i klucza prywatnego; wdrożenia oparte wyłącznie na haśle korzystają z innego trybu uwierzytelniania.
Należy zachować ostrożność w przypadku opcji, które przechowują hasła dla wszystkich użytkowników. Decyzja o tym, czy hasło powinno być zapisane, żądane za każdym razem, czy udostępnione w całym systemie, należy do polityki organizacji. NetworkManager może przechowywać hasła połączeń w swoim systemie profili, a w dokumentacji zaznaczono, że pliki połączeń mogą zawierać hasła lub klucze prywatne. Na urządzeniach współdzielonych należy preferować najwęższy dostęp, który nadal spełnia wymagania operacyjne.
Krok 6: Autoryzuj zmiany i połącz
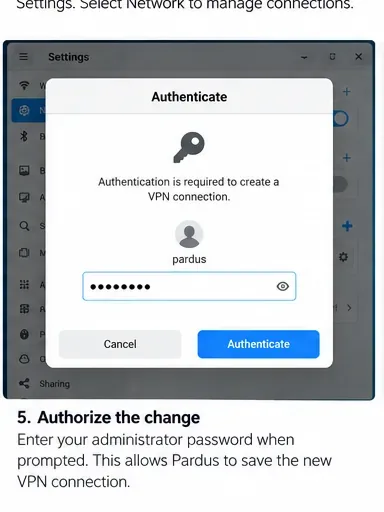
Utworzenie lub zmiana profilu sieciowego systemu może spowodować wyświetlenie monitu o autoryzację pulpitu. Wprowadź hasło administratora lokalnego tylko wtedy, gdy zainicjowałeś zmianę i akceptujesz tę czynność.
Pardus może poprosić o lokalną autoryzację przed zapisaniem połączenia systemowego. Jest to niezależne od hasła do konta VPN używanego do uwierzytelnienia na serwerze zdalnym.
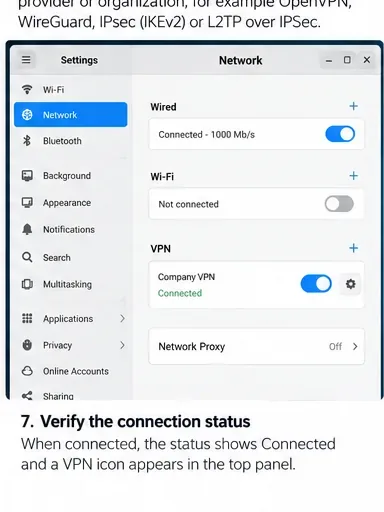
Po zapisaniu profilu włącz go w panelu Sieć lub w menu sieciowym na pulpicie. Jeśli Twoja sieć VPN korzysta z uwierzytelniania wieloskładnikowego (MFA) lub hasła, które nie jest zapisane, możesz otrzymać kolejny monit podczas łączenia.
Aktywuj zapisany profil VPN z poziomu ustawień sieciowych. Wyświetlenie profilu na liście potwierdza jedynie jego zapisanie, ale nie dowodzi, że zdalna sieć VPN zaakceptowała połączenie.
Krok 7: Zweryfikuj tunel zamiast ufać wyłącznie przełącznikowi
Gdy interfejs graficzny wyświetli komunikat Połączono , potwierdź stan za pomocą NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
Status „Połączono” to pierwszy sygnał powodzenia. Kontynuuj sprawdzanie trasy, DNS i dostępności, zanim uznasz konfigurację VPN za zakończoną.
W przypadku sieci VPN z pełnym tunelem można oczekiwać, że domyślna trasa lub reguły routingu będą przesyłać ruch internetowy przez tunel. W przypadku korporacyjnej sieci VPN z podzielonym tunelem, standardowa trasa internetowa może pozostać niezmieniona, podczas gdy przez sieć VPN przechodzą tylko określone prywatne prefiksy. Oznacza to, że komunikat „mój publiczny adres IP się nie zmienił” nie oznacza automatycznie błędu.
Krok 8: Przetestuj zasób, do którego ma dotrzeć sieć VPN
Najlepszym celem walidacji jest zasób wewnętrzny, który powinien być dostępny tylko przez VPN: na przykład wewnętrzna nazwa DNS, portal internetowy, serwer Git lub prywatny adres IP dostarczony przez administratora. Nie wymyślaj dowolnego adresu prywatnego i nie zakładaj, że powinien on odpowiadać na pingi; wiele sieci blokuje ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
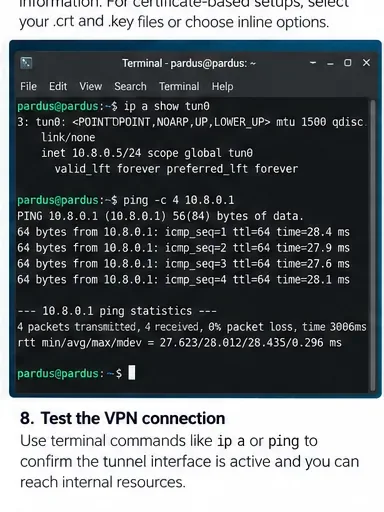
Użyj kontroli terminala, aby potwierdzić, czy interfejs tunelu lub połączenie VPN jest aktywne i czy docelowy adres prywatny jest dostępny. Rzeczywista nazwa interfejsu i adres wewnętrzny zależą od Twojej sieci VPN.
W przypadku OpenVPN interfejs tunelowy często nosi nazwę tun0, ale ta nazwa nie jest gwarantowana. WireGuard często pojawia się jako nazwa własnego interfejsu. Użyj nmcli connection show --activei , ip linkaby dowiedzieć się, co tak naprawdę utworzył Twój system.
Jeśli połączenie VPN zostanie nawiązane, ale witryny wewnętrzne nadal nie będą działać
Najpierw sprawdź trasę
Uruchom ip routei ip route get INTERNAL_IP. Jeśli wyszukiwanie wybierze Twoją standardową bramę Wi-Fi/Ethernet zamiast ścieżki VPN, w profilu może brakować wymaganej trasy prywatnej podsieci. Zapytaj administratora VPN, które prefiksy powinny być kierowane przez tunel, zanim samodzielnie dodasz trasy.
Następnie sprawdź DNS
Jeśli prywatne adresy IP działają, ale wewnętrzne nazwy hostów nie, problem prawdopodobnie leży w rozpoznawaniu nazw, a nie w samym tunelu. W systemach korzystających z systemd-resolved, resolvectl statusmogą wyświetlić serwery DNS i domeny dla każdego łącza. W innych konfiguracjach sprawdź informacje DNS udostępniane przez NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
Podział DNS jest szczególnie ważny w środowiskach korporacyjnych: tylko nazwy domeny wewnętrznej mogą być kierowane na firmowy serwer DNS. Zastąpienie wszystkich ustawień DNS publicznym resolverem może sprawić, że działający tunel będzie wyglądał na uszkodzony, ponieważ nazwy prywatne przestaną być rozpoznawane.
Użyj dzienników, gdy uwierzytelnianie lub negocjacje się nie powiodą
Jeśli połączenie nigdy nie osiągnie stanu połączonego, obserwuj logi NetworkManager podczas ponawiania próby:
Szukaj błędów walidacji certyfikatu, komunikatów o nieosiągalnej bramie, błędów uwierzytelniania lub błędów uruchamiania wtyczki. Unikaj publicznego wklejania całych logów bez ich przeglądania, ponieważ mogą one zawierać nazwy serwerów, nazwy użytkowników, ścieżki certyfikatów i szczegóły sieciowe.
WireGuard na Pardusie: skorzystaj z natywnej obsługi NetworkManager
WireGuard różni się od opisanych powyżej typów sieci VPN opartych na wtyczkach. Oficjalna dokumentacja VPN NetworkManagera stwierdza, że WireGuard jest obsługiwany natywnie, a w ustawieniach NetworkManagera można znaleźć właściwości specyficzne dla WireGuard, takie jak klucze prywatne, peery, punkty końcowe, dozwolone adresy IP i stałe utrzymywanie połączenia (ang. keepalive).
Jeśli posiadasz konfigurację WireGuard, zaimportuj lub utwórz profil WireGuard w NetworkManager z dokładnymi wartościami podanymi przez administratora. Zwróć szczególną uwagę na AllowedIPs: określa on, które prefiksy docelowe są wysyłane do komputera równorzędnego. Konfiguracja zawierająca prefiksy 0.0.0.0/0i ::/0jest zazwyczaj przeznaczona do tunelowania pełnego; węższe prefiksy oznaczają tunelowanie dzielone.
Kiedy zakończyć rozwiązywanie problemów z NetworkManagerem i zmienić podejście
NetworkManager sprawdza się, gdy technologia VPN ma zachowaną integrację z NetworkManager, a komputer stacjonarny wymaga trwałego profilu, między którym użytkownicy mogą łatwo przełączać się między nimi. Zmień podejście, gdy dostawca wymaga funkcjonalności, której jego wtyczka NetworkManager nie udostępnia, gdy klient korporacyjny przeprowadza kontrolę stanu urządzenia lub uwierzytelnianie firmowe, lub gdy administrator wyraźnie obsługuje tylko klienta Linux dostawcy.
Sam NetworkManager ostrzega, że niektóre wtyczki VPN innych firm nie są wspierane. Aktualna strona pomocy technicznej wskazuje, że stara wtyczka Fortinet SSLVPN jest wycofana z użytku i sugeruje OpenConnect dla starszego, kompatybilnego protokołu Fortinet, podczas gdy protokół PPTP jest niewspierany i kryptograficznie uszkodzony. Widoczna wtyczka w repozytorium pakietów to zatem nie to samo, co protokół, który należy wdrożyć już dziś.
Ostateczna samokontrola
Zanim uznasz konfigurację Pardus VPN za zakończoną, rozłącz się i połącz ponownie, a następnie ponownie sprawdź wynik. Prawidłowa konfiguracja powinna przejść następujące testy:
Oczekiwany profil VPN aktywuje się bez wtyczki lub błędu uwierzytelniania.
nmcli connection show --activepokazuje profil VPN lub WireGuard po nawiązaniu połączenia.
Trasa do zatwierdzonego miejsca docelowego przebiega przez zamierzony tunel.
Wewnętrzne nazwy DNS są rozwiązywane wtedy, kiedy organizacja tego oczekuje.
Można uzyskać dostęp do co najmniej jednej prawdziwej usługi wewnętrznej, która jest częścią przeznaczenia sieci VPN.
Rozłączenie sieci VPN powoduje usunięcie prywatnej trasy lub dostępu, zgodnie z oczekiwaniami.
Jeśli połączenie przejdzie uwierzytelnianie, ale nie przejdzie kontroli routingu lub DNS, nie zmieniaj haseł i certyfikatów. Przenieś kontrolę na trasy, domeny DNS, politykę po stronie serwera i wymagany projekt tunelu dzielonego. Jeśli sam protokół wymaga nieobsługiwanej lub przestarzałej wtyczki, trwalszym rozwiązaniem jest migracja do obecnie obsługiwanej technologii VPN, zamiast wymuszania działania starej.