Strona główna
» OPROGRAMOWANIE
»
Jak naprawić ostrzeżenie bezpieczeństwa Thunderbirda „Serwer nie obsługuje protokołu TLS 1.2”
Jak naprawić ostrzeżenie bezpieczeństwa Thunderbirda „Serwer nie obsługuje protokołu TLS 1.2”
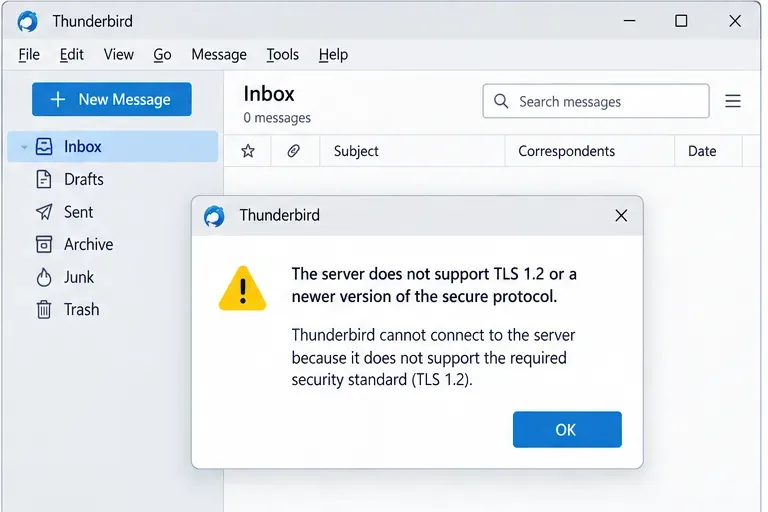
Jeśli Thunderbird informuje, że Twój serwer pocztowy nie obsługuje protokołu TLS 1.2, najbezpieczniejszym rozwiązaniem jest zazwyczaj nieosłabianie jego funkcji. Najpierw sprawdź, czy nazwy serwerów poczty przychodzącej i wychodzącej, porty oraz ustawienia zabezpieczeń połączenia są zgodne z ustawieniami opublikowanymi przez dostawcę poczty e-mail. Jeśli te ustawienia są poprawne, a ostrzeżenie nadal się pojawia, sam serwer może nadal korzystać z przestarzałego protokołu TLS 1.0 lub TLS 1.1 i wymagać aktualizacji przez dostawcę lub administratora.
TLS, czyli Transport Layer Security, to protokół szyfrujący połączenie między Thunderbirdem a serwerem pocztowym. W Thunderbird 78, wydanym 17 lipca 2020 r., domyślnie wyłączono TLS 1.0 i TLS 1.1. Aktualne wytyczne wsparcia technicznego Mozilli nadal traktują obniżenie minimalnego wymagania TLS jako tymczasowy środek diagnostyczny, który obniża bezpieczeństwo, a nie jako preferowane, trwałe rozwiązanie. Zapoznaj się z informacjami o wydaniu Thunderbirda 78 oraz FAQ Thunderbirda 78 w serwisie Mozilla .
Ostrzeżenie wskazuje na problem ze zgodnością z protokołem TLS. Przed zmianą ustawień zaawansowanych sprawdź, czy konto korzysta z aktualnych ustawień serwera pocztowego dostawcy.
Czego potrzebujesz, zanim cokolwiek zmienisz
Otwórz w przeglądarce aktualne instrukcje konfiguracji dostawcy poczty e-mail. Potrzebujesz dokładnej nazwy serwera poczty przychodzącej, nazwy serwera SMTP poczty wychodzącej, numerów portów, zabezpieczeń połączenia i metody uwierzytelniania. Nie zakładaj, że port używany lata temu jest nadal poprawny.
Tutaj liczą się trzy terminy:
IMAP lub POP to protokół używany przez Thunderbirda do odbierania poczty. IMAP zazwyczaj synchronizuje pocztę z serwerem; POP zazwyczaj pobiera wiadomości.
SMTP to protokół używany do wysyłania poczty.
SSL/TLS i STARTTLS to dwa sposoby nawiązywania szyfrowanego połączenia. SSL/TLS rozpoczyna szyfrowanie natychmiast. STARTTLS nawiązuje połączenie jako pierwszy, a następnie uaktualnia je do TLS. Użyj trybu, który Twój dostawca usług internetowych dokumentuje dla danego portu.
Jeśli jest to firmowa, szkolna lub hostowana samodzielnie skrzynka pocztowa, zapytaj administratora poczty o obsługiwane wersje protokołu TLS oraz zatwierdzone punkty końcowe IMAP/POP i SMTP. Ostrzeżenie o bezpieczeństwie może być generowane przez sam serwer, ale może się również pojawić, gdy Thunderbird jest skierowany na starą nazwę hosta, starszy serwer proxy lub nieaktualną bramę.
Krok 1: Potwierdź, która strona zawodzi
Sprawdź, czy problem występuje podczas odbierania, wysyłania, czy podczas obu tych czynności. Jeśli odbieranie nie powiedzie się, skup się najpierw na ustawieniach przychodzącego protokołu IMAP lub POP. Jeśli wysyłanie nie powiedzie się, sprawdź protokół SMTP. Jeśli oba protokoły przestaną działać natychmiast po migracji dostawcy lub aktualizacji Thunderbirda, sprawdź oba, ponieważ mogą używać różnych nazw hostów i portów.
Aktualne strony rozwiązywania problemów Mozilli zalecają porównanie ustawień Thunderbirda z udokumentowanymi ustawieniami dostawcy przed wprowadzeniem jakichkolwiek zmian. Oficjalne poradniki dotyczące problemów z odbieraniem i wysyłaniem danych podają przestarzały protokół TLS jako jedną z możliwych przyczyn.
Krok 2: Sprawdź ustawienia serwera przychodzącego
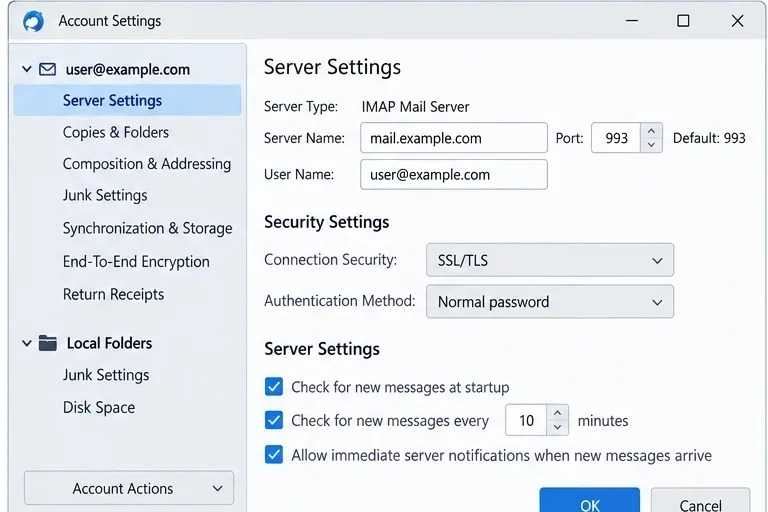
Otwórz menu aplikacji Thunderbird i wybierz Ustawienia konta . Wybierz konto, którego dotyczy problem, a następnie otwórz Ustawienia serwera . Porównaj nazwę serwera, port, zabezpieczenia połączenia, metodę uwierzytelniania i nazwę użytkownika z aktualnymi instrukcjami swojego dostawcy.
W przypadku poczty przychodzącej należy dokładnie dopasować nazwę serwera, port i ustawienia zabezpieczeń połączenia do dokumentacji dostawcy. Przykład przedstawia protokół IMAP z SSL/TLS na porcie 993.
Nie zmieniaj działającego, bezpiecznego ustawienia na Brak tylko po to, aby ostrzeżenie zniknęło. Może to spowodować utratę szyfrowania transmisji i ujawnienie danych uwierzytelniających lub ruchu wiadomości. Dokumentacja ustawień konta Mozilli opisuje SSL/TLS jako zalecaną opcję szyfrowania, jeśli jest dostępna, i wyjaśnia STARTTLS jako ulepszenie początkowo niezaszyfrowanego połączenia. Zobacz Opcje konfiguracji kont .
Krok 3: Sprawdź osobno ustawienia wychodzącego SMTP
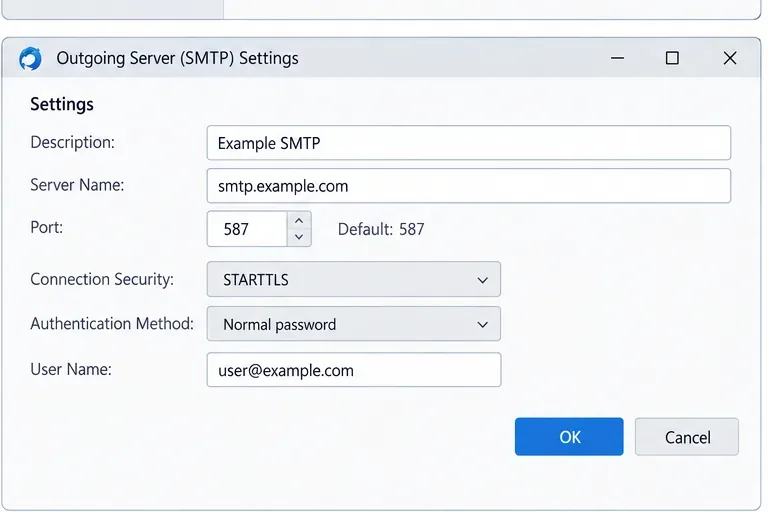
W Ustawieniach konta wybierz Serwer wychodzący (SMTP) , wybierz serwer przypisany do Twojego konta e-mail i edytuj go. Porównaj nazwę hosta SMTP, port, zabezpieczenia połączenia, metodę uwierzytelniania i nazwę użytkownika z wartościami opublikowanymi przez dostawcę.
Protokół SMTP ma własne ustawienia zabezpieczeń. W tym przykładzie użyto STARTTLS na porcie 587, ale poprawna kombinacja to ta, którą Twój dostawca udostępnia dla Twojego konta.
Port 587 jest powszechnie używany w połączeniu z protokołem STARTTLS, a port 465 jest powszechnie używany do niejawnego protokołu TLS, ale nie są to uniwersalne reguły, które należy narzucić na konto. Źródłem informacji jest dokumentacja dostawcy. Sprawdź również, czy właściwy serwer SMTP jest przypisany do właściwej tożsamości; oficjalny poradnik wysyłania wiadomości Thunderbirda informuje, że korzystanie z usługi SMTP innego dostawcy konta może się nie powieść.
Krok 4: Przetestuj ponownie przed dotknięciem zaawansowanych preferencji TLS
Zapisz poprawione ustawienia konta i uruchom ponownie Thunderbirda. Spróbuj odebrać pocztę, a następnie wyślij krótką wiadomość testową na adres, który kontrolujesz. Jeśli jedna metoda działa, a druga nie, problem zawęziłeś do poczty przychodzącej lub SMTP.
Jeśli ostrzeżenie TLS nadal się pojawia, skontaktuj się z dostawcą lub administratorem i zadaj bezpośrednie pytanie: Czy ten konkretny punkt końcowy poczty obsługuje TLS 1.2 lub nowszy? Podaj nazwę hosta i port używany przez Thunderbirda. Pozwoli to uniknąć częstego ślepego zaułka, w którym dział wsparcia potwierdza, że „usługa obsługuje TLS 1.2”, ale konkretny starszy punkt końcowy IMAP, POP, SMTP, proxy lub moduł równoważenia obciążenia nie.
Krok 5: Używaj Edytora konfiguracji wyłącznie do tymczasowej diagnostyki
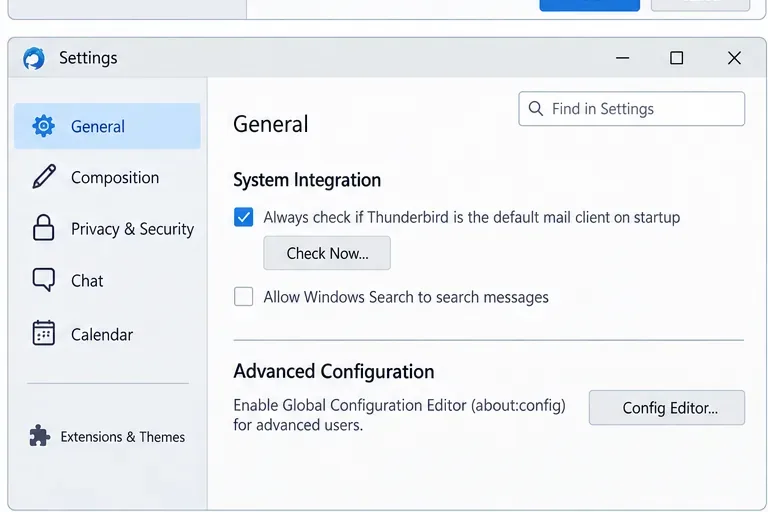
Thunderbird zawiera zaawansowaną stronę preferencji o nazwie Edytor Konfiguracji, znaną również jako about:config. Mozilla wyraźnie informuje, że to narzędzie jest przeznaczone do zaawansowanego użytku i że zmiany niestandardowe nie są obsługiwane, ponieważ mogą uszkodzić Thunderbirda lub utrudnić rozwiązywanie problemów. Aktualna ścieżka to Menu > Ustawienia > Ogólne , przewiń na dół, a następnie wybierz Edytor Konfiguracji . Zobacz oficjalną dokumentację Edytora Konfiguracji Mozilli .
Edytor konfiguracji udostępnia zaawansowane preferencje, które nie są częścią standardowej konfiguracji konta. Używaj go tylko wtedy, gdy rozumiesz kompromis związany z bezpieczeństwem i planujesz później przywrócić ustawienia domyślne.
W przypadku starszych serwerów dokumentacja Mozilli dotycząca Thunderbirda 78 FAQ zawiera informacje o zmianie security.tls.version.minna niższą wartość, aby sprawdzić, czy przyczyną jest przestarzały protokół TLS. Jeśli po tym nagle poczta zacznie działać, potwierdzisz problem ze zgodnością po stronie serwera. Nie oznacza to jednak , że słabsze ustawienie jest dobrym rozwiązaniem długoterminowym.
Po teście przywróć preferencje do wartości domyślnych. W obecnej wersji Thunderbirda zmienione preferencje są pogrubione, a opcja przywracania pozwala przywrócić je do wartości domyślnych. Następnie poproś dostawcę o włączenie protokołu TLS 1.2 lub nowszego, przeniesienie skrzynki pocztowej do obsługiwanego punktu końcowego lub udostępnienie zaktualizowanych ustawień połączenia.
Dlaczego trwałe obniżenie TLS to złe rozwiązanie
TLS 1.0 i TLS 1.1 to przestarzałe protokoły. Thunderbird wyłączył je domyślnie z pewnego powodu. Pozostawienie starego protokołu włączonego zwiększa ryzyko wystąpienia słabości protokołu i sprawia, że klient akceptuje zabezpieczenia, których nowoczesne oprogramowanie nie uznaje już za odpowiednie. Jeśli skrzynka pocztowa ma krytyczne znaczenie dla firmy, a aktualizacja serwera nie jest możliwa natychmiast, należy traktować wszelkie tymczasowe zmiany w zakresie kompatybilności jako wyjątek z określoną datą końcową, a nie jako normalną konfigurację.
W przypadku osobistej skrzynki pocztowej hostowanej przez firmę zewnętrzną, praktyczną decyzją może być przeniesienie jej do nowoczesnego punktu końcowego poczty tego dostawcy lub wybór dostawcy obsługującego obecny protokół TLS. W przypadku serwera wewnętrznego, trwałe rozwiązanie powinno zostać zastosowane na serwerze pocztowym, odwrotnym serwerze proxy, module równoważenia obciążenia lub bramie kończącej TLS.
Typowe błędy, których należy unikać
Najpierw zmień hasło. Niezgodność protokołu TLS występuje przed zakończeniem standardowego uwierzytelniania skrzynki pocztowej, więc zresetowanie hasła zazwyczaj nie rozwiązuje tego ostrzeżenia.
Zmiana zabezpieczeń połączenia na Brak. To może usunąć szyfrowanie zamiast naprawić obsługę TLS.
Zakładając, że IMAP i SMTP używają tego samego punktu końcowego, często mają różne nazwy hostów, porty i tryby TLS.
Kopiuję numery portów z losowego forum. Skorzystaj z aktualnej dokumentacji dostawcy.
Pozostaw włączone obniżone minimum TLS. Jeśli zostało ono użyte do diagnozy starego serwera, przywróć je po teście.
Ignorowanie przechwytywania VPN, oprogramowania antywirusowego, proxy lub zapory sieciowej. Mozilla zauważa, że te produkty mogą blokować lub przechwytywać połączenia pocztowe, szczególnie po aktualizacji Thunderbirda. Jeśli dostawca potwierdza obsługę protokołu TLS 1.2, sprawdź, czy lokalne oprogramowanie zabezpieczające sieć nie zakłóca działania protokołu.
Jak stwierdzić, że poprawka zadziałała
Pomyślna naprawa ma trzy oznaki: Thunderbird odbiera nową pocztę bez ostrzeżenia TLS, wiadomość testowa jest wysyłana pomyślnie przez skonfigurowany serwer SMTP i nie trzeba było pozostawiać włączonej, niebezpiecznej zgodności z TLS. Jeśli działa tylko jeden kierunek, sprawdź ponownie odpowiednie ustawienia poczty przychodzącej lub wychodzącej. Jeśli żaden kierunek nie działa, a dostawca potwierdza, że nazwa hosta obsługuje TLS 1.2 lub nowszy, sprawdź następnie problemy z zaporą sieciową, siecią VPN, serwerem proxy, oprogramowaniem antywirusowym, certyfikatem lub ścieżką sieciową.
Kiedy należy zaprzestać rozwiązywania problemów lokalnie
Zaprzestań zmiany ustawień Thunderbirda, gdy konto jest zgodne z opublikowaną konfiguracją dostawcy, a dostawca potwierdzi, że dokładny punkt końcowy jest ograniczony do TLS 1.0 lub 1.1. W tym momencie klient robi to, do czego został zaprojektowany: odrzuca połączenie poniżej swojego minimalnego poziomu bezpieczeństwa. Trwałym rozwiązaniem jest aktualizacja lub migracja serwera.
Jeśli zarządzasz serwerem samodzielnie, sprawdź konfigurację TLS w usłudze, która faktycznie kończy połączenie, a nie tylko w aplikacji pocztowej. W niektórych wdrożeniach serwer proxy lub brama obsługują szyfrowanie przed IMAP lub SMTP. Sama aktualizacja oprogramowania pocztowego nie pomoże, jeśli warstwa kończąca TLS nadal oferuje tylko przestarzałe wersje protokołu.
Podsumowanie
W przypadku ostrzeżenia Thunderbird „Serwer nie obsługuje TLS 1.2”, należy zacząć od aktualnych ustawień IMAP/POP i SMTP dostawcy, poprawić wszelkie nieaktualne nazwy hostów, porty lub tryby zabezpieczeń i ponownie przeprowadzić test. Zaawansowane preferencje TLS Thunderbirda należy wykorzystać jedynie jako krótką diagnostykę starszego serwera. Jeśli test potwierdzi przestarzały TLS, należy przywrócić ustawienia domyślne i naprawić problem po stronie serwera. Takie podejście rozwiązuje rzeczywisty problem bez potajemnego obniżania bezpieczeństwa połączenia.