Jak skonfigurować certyfikat S/MIME w programie Mozilla Thunderbird
Opcja podpisu cyfrowego, która pozostaje niedostępna, lub ostrzeżenie o szyfrowaniu podczas próby wysłania wiadomości zazwyczaj oznaczają, że Thunderbird nie ma jeszcze odpowiedniego certyfikatu osobistego powiązanego z używanym kontem e-mail. Konfiguracja S/MIME składa się z dwóch etapów: importu certyfikatu zawierającego klucz prywatny, a następnie przypisania go do odpowiedniego konta. Ten przewodnik omawia zarówno standardową metodę pliku certyfikatu, jak i nowszą metodę żądania podpisu certyfikatu w Thunderbirdzie.
S/MIME to skrót od Secure/Multipurpose Internet Mail Extensions (SMS). Jest to standard podpisywania i szyfrowania wiadomości e-mail. Podpis cyfrowy pozwala odbiorcom sprawdzić, czy wiadomość została podpisana certyfikatem i nie została zmieniona po podpisaniu. Szyfrowanie szyfruje treść wiadomości, tak aby mogli ją odczytać tylko odbiorcy z pasującymi kluczami prywatnymi. Są to oddzielne działania: ustawienie certyfikatu nie oznacza automatycznie, że każda wiadomość jest szyfrowana.
Zanim zaczniesz: jaki plik certyfikatu posiadasz?
Osobisty certyfikat S/MIME wiąże tożsamość e-mail z kluczem publicznym. Odpowiedni klucz prywatny umożliwia podpisywanie i odszyfrowywanie wiadomości e-mail. Urząd certyfikacji (CA) wystawia lub weryfikuje certyfikat. Thunderbird potrzebuje certyfikatu i jego klucza prywatnego do własnego konta; sam certyfikat publiczny nie wystarczy do podpisywania ani odszyfrowywania.
Plik .p12 lub .pfx: Jest to zabezpieczony hasłem pakiet PKCS#12, który zazwyczaj zawiera certyfikat i klucz prywatny. Uzyskaj go od administratora organizacji lub dostawcy certyfikatów i uzyskaj hasło importu za pośrednictwem zaufanego kanału.
Plik .cer, .crt lub .pem: Często zawierają one tylko certyfikat publiczny. Mogą być przeznaczone dla odbiorcy, urzędu certyfikacji lub certyfikatu wydanego po utworzeniu wniosku. Sprawdź u wystawcy, czy pasujący klucz prywatny jest już zapisany w Thunderbirdzie, czy też został dostarczony osobno.
Żądanie podpisania certyfikatu (CSR): żądanie podpisania certyfikatu zawiera klucz publiczny i dane identyfikacyjne wystawcy. Nie jest to certyfikat i nie można go używać do podpisywania poczty. Thunderbird może go utworzyć w wersji 128 i nowszych; urząd certyfikacji zwraca podpisany certyfikat do zaimportowania.
W przypadku służbowej poczty e-mail najpierw sprawdź politykę certyfikacji swojej organizacji. Użyj certyfikatu wydanego dla konkretnego adresu e-mail lub tożsamości, którą planujesz skonfigurować. Jeśli posiadasz kartę inteligentną lub token sprzętowy, postępuj zgodnie z instrukcjami organizacji; nie importuj pliku klucza prywatnego, jeśli klucz ma pozostać na tym urządzeniu.
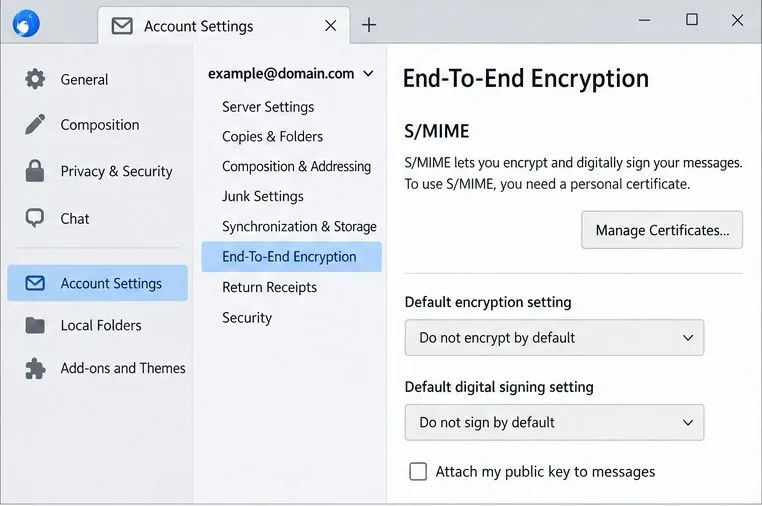
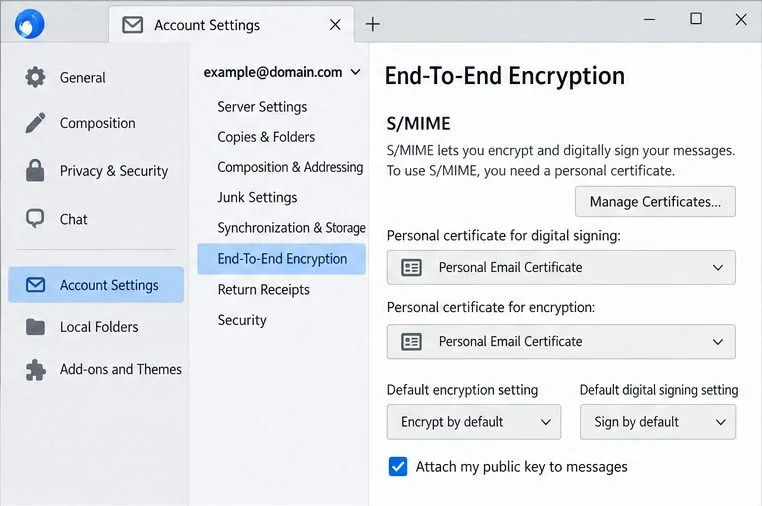
Ustawienia szyfrowania typu end-to-end programu Thunderbird zawierają kontrolki certyfikatu S/MIME dla wybranego konta e-mail.
Opcja 1: Importowanie certyfikatu .p12 lub .pfx
To najkrótsza droga, gdy Twój dostawca przekazał Ci osobisty pakiet certyfikatów zawierający klucz prywatny. Treść menu może się nieznacznie różnić w zależności od systemu operacyjnego i wersji Thunderbirda, ale menedżer certyfikatów jest dostępny w ustawieniach konta i w ustawieniach certyfikatów Thunderbirda.
Otwórz Thunderbirda i wybierz menu aplikacji (≡) > Ustawienia konta . Wybierz konto e-mail lub tożsamość odpowiadającą certyfikatowi, a następnie otwórz Szyfrowanie end-to-end .
W obszarze S/MIME wybierz opcję Zarządzaj certyfikatami S/MIME lub kliknij podobnie nazwany przycisk zarządzania certyfikatami.
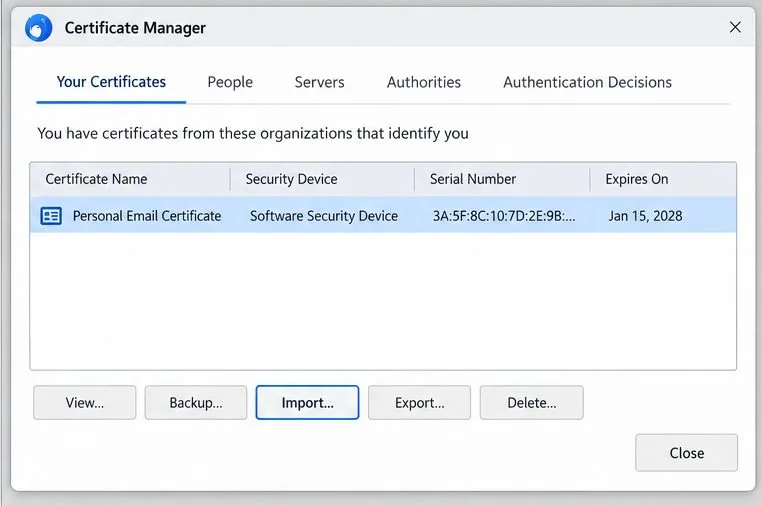
W Menedżerze certyfikatów otwórz „Twoje certyfikaty” i wybierz opcję „Importuj” . Wybierz plik .p12 lub .pfx od swojego dostawcy.
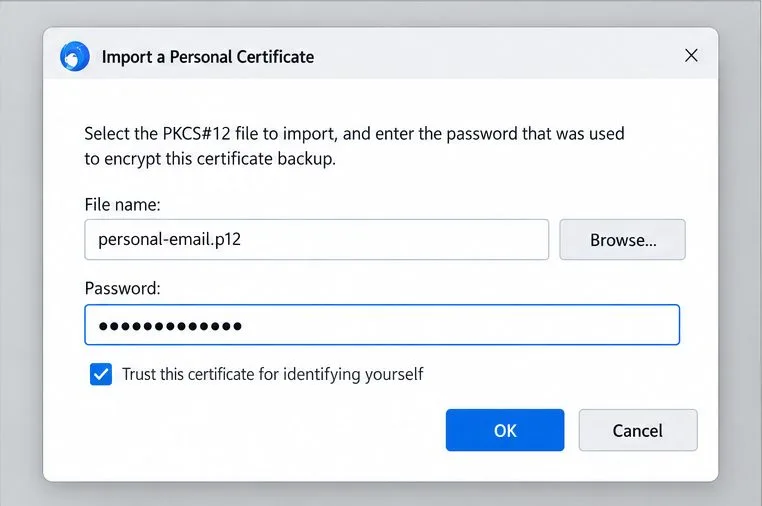
Wprowadź hasło zabezpieczające pakiet certyfikatu. Nie musi ono być takie samo jak hasło główne Thunderbirda. Jeśli pojawi się monit o ustawienie lub odblokowanie hasła głównego, przeczytaj go uważnie; chroni ono lokalnie przechowywane dane klucza prywatnego.
Wróć do sekcji „Twoje certyfikaty” i sprawdź, czy certyfikat osobisty jest widoczny. Zaznacz go i wybierz „Wyświetl” , jeśli chcesz sprawdzić jego adres e-mail, wystawcę, daty ważności i cele certyfikatu.
Karta Twoje Certyfikaty to miejsce, w którym po zaimportowaniu powinien pojawić się certyfikat osobisty z kluczem prywatnym.Ilustrujące okno dialogowe importowania pokazuje plik, pole hasła pakietu i opcję zaufania tożsamości. Sprawdź każdą wybraną opcję zaufania, porównując ją z wystawcą certyfikatu i instrukcjami swojej organizacji.
Przed użyciem certyfikatu wykonaj jego kopię zapasową
W sekcji „Twoje certyfikaty” wybierz certyfikat i wybierz opcję „Kopia zapasowa” lub „Eksportuj” , aby utworzyć zabezpieczoną kopię zapasową. Przechowuj kopię zapasową w bezpiecznym miejscu, poza komputerem, a hasło do niej zapisz w menedżerze haseł. Kopię zapasową zawierającą klucz prywatny należy traktować jak poufne dane uwierzytelniające: nie dołączaj jej do wiadomości e-mail, nie umieszczaj w publicznym folderze w chmurze ani nie udostępniaj jej odbiorcy. Utrata klucza prywatnego może uniemożliwić odczytanie starszych, zaszyfrowanych wiadomości.
Opcja 2: Złóż wniosek o certyfikat za pomocą programu Thunderbird (wersja 128 lub nowsza)
Użyj tej ścieżki, jeśli chcesz, aby Thunderbird utworzył parę kluczy, a Twój urząd certyfikacji zaakceptował żądanie CSR. Aktualne instrukcje Mozilli mówią, że ta funkcja jest dostępna od wersji Thunderbird 128. Thunderbird tworzy klucz prywatny lokalnie i zapisuje plik żądania zawierający klucz publiczny; urząd certyfikacji wystawia certyfikat na podstawie tego żądania. Mozilla nie rekomenduje konkretnego urzędu certyfikacji, więc wybierz taki, który odpowiada Twoim potrzebom osobistym lub organizacyjnym.
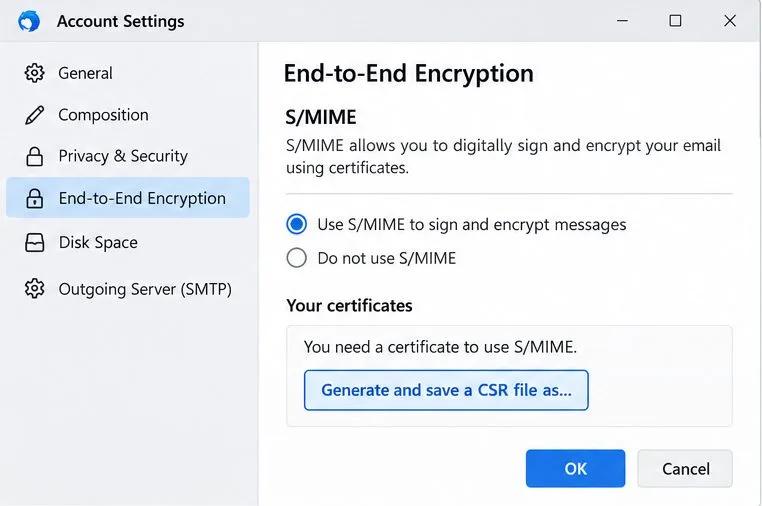
Otwórz Ustawienia konta > stronę Szyfrowanie end-to-end odpowiedniego konta . Przewiń do S/MIME i wybierz Wygeneruj i zapisz plik CSR jako… .
Zapisz plik żądania w miejscu, w którym będziesz mógł go później odnaleźć. Jeśli pojawi się pytanie o ustawienia kryptograficzne i nie masz żadnej polityki, której mógłbyś przestrzegać, Mozilla zaleca użycie ustawień domyślnych.
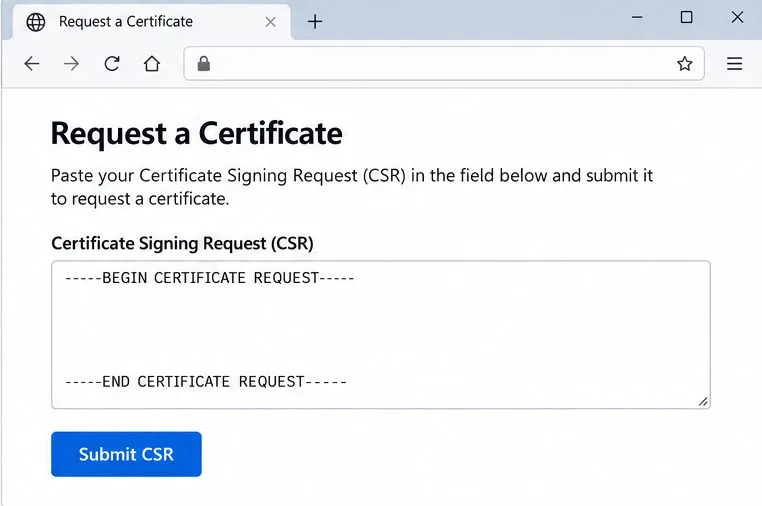
Prześlij pełny tekst CSR do urzędu certyfikacji, który akceptuje CSR. Pierwszy wiersz powinien brzmieć -----BEGIN CERTIFICATE REQUEST-----: . Postępuj zgodnie z instrukcjami weryfikacji urzędu certyfikacji i pobierz wydany certyfikat.
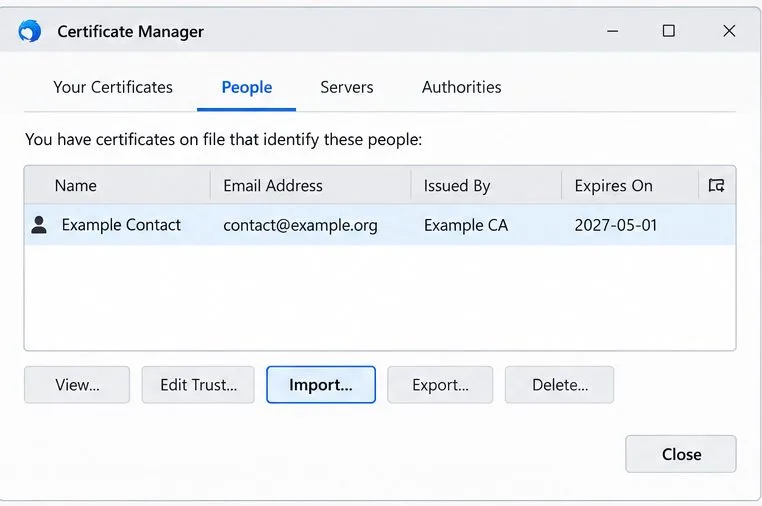
Wróć do menedżera certyfikatów Thunderbirda. W przypadku certyfikatu wydanego dla klucza utworzonego w Thunderbirdzie, zaimportuj wystawiony certyfikat z karty Osoby , zgodnie z instrukcjami Mozilli. Następnie sprawdź w sekcji Twoje certyfikaty , czy Thunderbird sparował go z lokalnie zapisanym kluczem prywatnym.
Jeśli urząd certyfikacji dostarcza certyfikaty pośrednie, postępuj zgodnie z jego instrukcjami oraz wskazówkami Mozilli dotyczącymi ich importowania. Certyfikat pośredni pomaga w budowaniu łańcucha zaufania; nie oznaczaj nieznanego urzędu certyfikacji jako zaufanego bez wyraźnego powodu. Jeśli urząd certyfikacji zwróci plik .p12 lub .pfx po przesłaniu żądania CSR, zapytaj, czy zawiera on klucz prywatny utworzony przez Thunderbirda. Mozilla zauważa, że ten typ pliku może oznaczać, że urząd certyfikacji wygenerował inny klucz prywatny, który nie pasuje do żądania zapisanego w Thunderbirdzie.
Thunderbird 128 i nowsze wersje mogą generować CSR z sekcji S/MIME, jeśli używasz urzędu certyfikacji akceptującego żądania.Urząd certyfikacji może poprosić Cię o wklejenie pełnego tekstu CSR. Strona i proces weryfikacji różnią się w zależności od dostawcy.W przypadku certyfikatu zwróconego w związku z żądaniem podpisania certyfikatu wygenerowanym w programie Thunderbird, przewodnik Mozilli zaleca zaimportowanie wystawionego certyfikatu z karty Osoby, a następnie jego sprawdzenie w obszarze Twoje certyfikaty.
Przypisz certyfikat do podpisywania i szyfrowania
Wróć do Ustawień konta > odpowiedniego konta lub tożsamości > Szyfrowanie typu end-to-end . W sekcji S/MIME użyj opcji Wybierz… obok Certyfikatu osobistego do podpisu cyfrowego , wybierz swój certyfikat i potwierdź. Powtórz czynność dla Certyfikatu osobistego do szyfrowania . Jeśli Thunderbird zapyta, czy użyć tego samego certyfikatu do obu celów, potwierdź tylko wtedy, gdy certyfikat jest przeznaczony do obu celów i polityka Twojej organizacji na to pozwala.
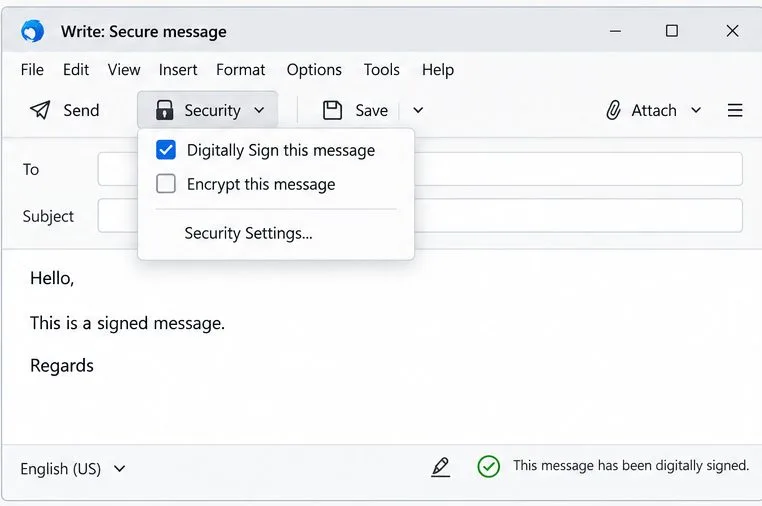
Pozostaw domyślne ustawienia podpisywania i szyfrowania, które odpowiadają Twoim potrzebom. Wiele osób zaczyna od „nie podpisuj domyślnie” i „nie szyfruj domyślnie”, a następnie wybiera akcję dla każdej wiadomości. W przypadku testu podpisu cyfrowego otwórz nową wiadomość i w menu Bezpieczeństwo wybierz opcję Podpisz cyfrowo tę wiadomość . Wyślij wiadomość o niskim ryzyku na konto, które możesz sprawdzić, i sprawdź, czy otrzymana wiadomość jest oznaczona jako podpisana. Nie wysyłaj poufnych treści podczas tego testu.
Wybierz certyfikat osobisty obok obu celów S/MIME. Strona zawiera również oddzielne kontrolki dla opcjonalnego domyślnego podpisywania i szyfrowania.Aby przeprowadzić podstawowy test, wybierz opcję Podpisz cyfrowo tę wiadomość w oknie tworzenia wiadomości i sprawdź podpis na otrzymanej wiadomości.
Czego potrzebujesz przed zaszyfrowaniem dla kogoś innego
Sam certyfikat nie pozwala na szyfrowanie wiadomości dla każdego kontaktu. Thunderbird wymaga ważnego publicznego certyfikatu S/MIME dla każdego odbiorcy wiadomości, w tym dla odbiorców skopiowanych. Typowym sposobem uzyskania publicznego certyfikatu kontaktu jest otrzymanie cyfrowo podpisanej wiadomości e-mail od tej osoby; możesz również zaimportować certyfikat, który udostępniła Ci ta osoba, za pośrednictwem karty Osoby . W przypadku prywatnej wymiany, przed użyciem sprawdź, czy certyfikat należy do zamierzonego adresu. Jeśli certyfikat wygasł, został unieważniony, jest niezaufany lub został wydany na inny adres, zatrzymaj go i rozwiąż problem z wystawcą lub odbiorcą, zamiast pomijać ostrzeżenie.
Typowe problemy, których należy unikać
Brak opcji podpisu lub występują błędy: Sprawdź, czy certyfikat znajduje się na liście Twoich certyfikatów, zawiera pasujący klucz prywatny, nie wygasł i jest wybrany dla konkretnej tożsamości nadawcy. Sam publiczny plik .cer lub .pem nie może podpisać wiadomości e-mail.
Thunderbird ciągle pyta o hasło: Sprawdź, czy monit prosi o hasło importu .p12/.pfx, czy o hasło główne Thunderbirda. Poproś wystawcę o potwierdzenie hasła pakietu, jeśli zostanie odrzucone; nie zgaduj ani nie zmieniaj ustawień zaufania wielokrotnie.
Szyfrowanie jest niedostępne: Zaimportuj lub uzyskaj użyteczny certyfikat publiczny dla każdego odbiorcy. Sprawdź, czy certyfikat jest powiązany z rzeczywistym adresem e-mail odbiorcy i czy łańcuch certyfikatów jest zaufany.
Certyfikat jest widoczny, ale nie można go wybrać: Sprawdź adres i tożsamość certyfikatu, okres jego ważności oraz dozwolone zastosowania. Jeśli użyłeś CSR, upewnij się, że urząd certyfikacji zwrócił certyfikat dla tego konkretnego żądania i że Thunderbird sparował go z kluczem prywatnym.
Mieszasz S/MIME i OpenPGP: to różne systemy zabezpieczeń poczty e-mail. Klucza OpenPGP nie można wybrać jako certyfikatu S/MIME, a certyfikaty S/MIME nie zastępują kluczy OpenPGP.
Ostateczna lista kontrolna weryfikacji
Instalacja jest gotowa do podpisania, gdy w sekcji „Twoje Certyfikaty” pojawi się odpowiedni certyfikat , zostanie on wybrany w polu podpisu cyfrowego odpowiedniego konta i otrzymana zostanie wiadomość testowa ze wskaźnikiem prawidłowego podpisu. Instalacja jest gotowa do szyfrowania wiadomości dla konkretnej osoby tylko wtedy, gdy Thunderbird również posiada ważny certyfikat publiczny tego odbiorcy i umożliwia zaszyfrowanie wiadomości adresowanej do tej osoby. Zachowaj kopię zapasową klucza prywatnego, zanotuj datę ważności certyfikatu i odnów lub wymień go przed upływem terminu ważności.