Strona główna
» WINDOWS
»
Jak zidentyfikować proces w Menedżerze zadań systemu Windows 10
Jak zidentyfikować proces w Menedżerze zadań systemu Windows 10
Aby zidentyfikować proces w Menedżerze zadań w systemie Windows 10, należy dopasować jego nazwę do pliku wykonywalnego, sprawdzić lokalizację pliku i dane wydawcy oraz prześledzić wszelkie powiązane usługi. Nazwa, której nie rozpoznajesz, nie jest dowodem na obecność złośliwego oprogramowania: system Windows i zwykłe aplikacje uruchamiają procesy w tle, programy pomocnicze i wiele instancji.
1. Znajdź proces i rozróżnij podobne wpisy
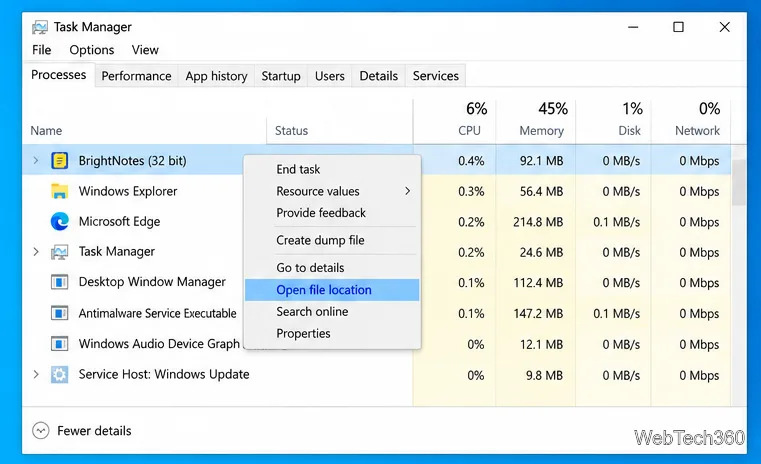
Naciśnij Ctrl+Shift+Esc, aby otworzyć Menedżera zadań. Jeśli zobaczysz kompaktowe okno, wybierz Więcej szczegółów . Karta Procesy grupuje wiele wpisów według aplikacji i pokazuje, które z nich wykorzystują zasoby procesora, pamięci, dysku lub sieci. Rozwiń strzałkę aplikacji, aby wyświetlić jej procesy podrzędne.
Kliknij prawym przyciskiem myszy wpis i wybierz opcję „Przejdź do szczegółów”, gdy to polecenie będzie dostępne. Karta „Szczegóły” wyświetla nazwy plików wykonywalnych, takie jak example.exe. Jeśli kilka wierszy ma tę samą nazwę, porównaj ich PID (identyfikator procesu) i nazwę użytkownika ; PID identyfikuje jedną uruchomioną instancję i może ulec zmianie po ponownym uruchomieniu aplikacji. Przewodnik rozwiązywania problemów z Menedżerem zadań firmy Microsoft opisuje widoki „Procesy”, „Szczegóły” i „Usługi”.
Widok ilustracyjny w stylu systemu Windows 10. Nazwy procesów i wartości zasobów na Twoim komputerze mogą się różnić.
2. Sprawdź, gdzie przechowywany jest plik wykonywalny
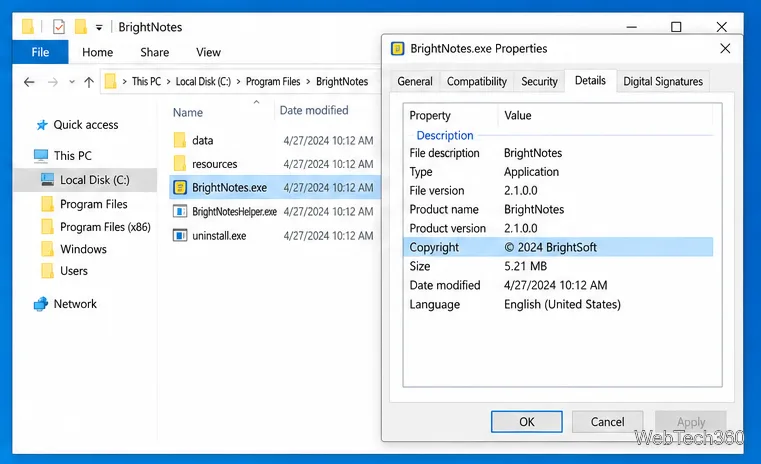
W sekcji Szczegóły kliknij prawym przyciskiem myszy proces i wybierz opcję Otwórz lokalizację pliku . Eksplorator plików otworzy folder zawierający plik wykonywalny. Folder często ujawnia, która aplikacja go zainstalowała, ale lokalizacja jest wskazówką, a nie werdyktem:
Oprogramowanie zwykle działa z C:\Program Fileslub C:\Program Files (x86).
Komponenty systemu Windows często działają z poziomu C:\Windows\System32.
Legalne programy aktualizujące i aplikacje przeznaczone dla poszczególnych użytkowników mogą być uruchamiane z folderu w Twoim profilu, w tym AppData.
Niektóre chronione procesy systemu Windows i aplikacje ze sklepu Microsoft Store nie ujawniają użytecznej lokalizacji pliku lub polecenie może być niedostępne. Samo to ograniczenie nie czyni procesu podejrzanym. Jeśli wpis dotyczy hosta usługi, takiego jak svchost.exe, użyj poniższego sprawdzenia usługi zamiast zakładać, że nazwa pliku hosta identyfikuje komponent.
Właściwości mogą zawierać szczegóły produktu pliku, a także informacje o jego podpisie cyfrowym (jeśli są dostępne).
3. Przeczytaj właściwości pliku i wydawcę
Kliknij prawym przyciskiem myszy proces w Menedżerze zadań i wybierz Właściwości lub otwórz Właściwości pliku wykonywalnego w Eksploratorze plików. Na karcie Szczegóły sprawdź pola takie jak Opis pliku, Nazwa produktu, Firma i Wersja pliku. Zaznacz opcję Podpisy cyfrowe , jeśli ta karta się pojawi, a następnie wybierz sygnatariusza i sprawdź szczegóły jego certyfikatu.
Prawidłowy podpis potwierdza, że plik nie uległ zmianie od momentu podpisania i identyfikuje wydawcę. Firma Microsoft wyjaśnia, jak podpisy cyfrowe systemu Windows weryfikują plik i jego wydawcę . Podpis stanowi przydatny dowód, a nie gwarancję nieszkodliwości oprogramowania. Podobnie, niepodpisany plik nie jest automatycznie złośliwym oprogramowaniem; niektóre legalne pliki są niepodpisane, a nie każdy typ pliku ma zakładkę z podpisem.
4. Śledź usługi i zweryfikuj wszystko, co nadal jest niejasne
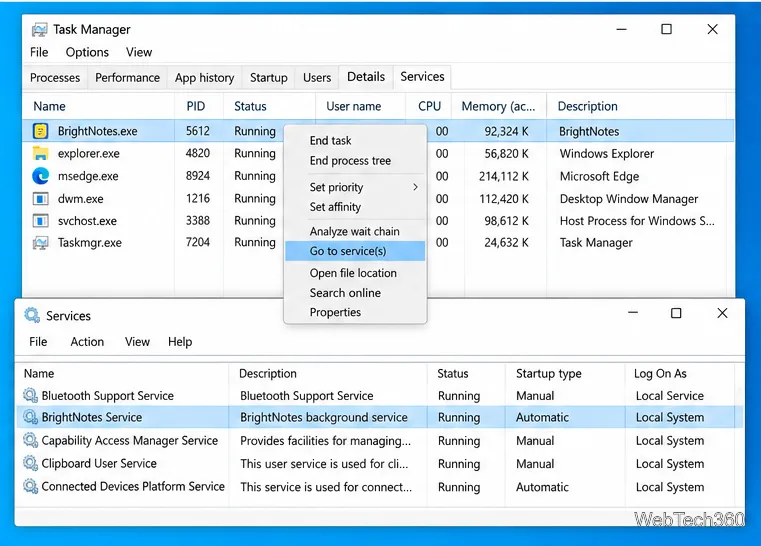
W przypadku procesu, który może należeć do usługi systemu Windows, kliknij go prawym przyciskiem myszy w sekcji Szczegóły i wybierz opcję Przejdź do usługi ( jeśli jest dostępna). Menedżer zadań przełączy się na kartę Usługi i podświetli powiązane wpisy usług. Możesz również otworzyć aplikację Usługi, aby zapoznać się z opisem usługi. Host współdzielony może obsługiwać więcej niż jedną usługę, dlatego sprawdź podświetloną nazwę usługi, zamiast traktować ją svchost.exejak samą usługę. Nie zatrzymuj usługi tylko po to, aby sprawdzić jej działanie; system Windows i zainstalowane oprogramowanie mogą od niej zależeć.
Podświetlony wiersz pomaga połączyć proces z usługą, nie jest jednak instrukcją zatrzymania tej usługi.
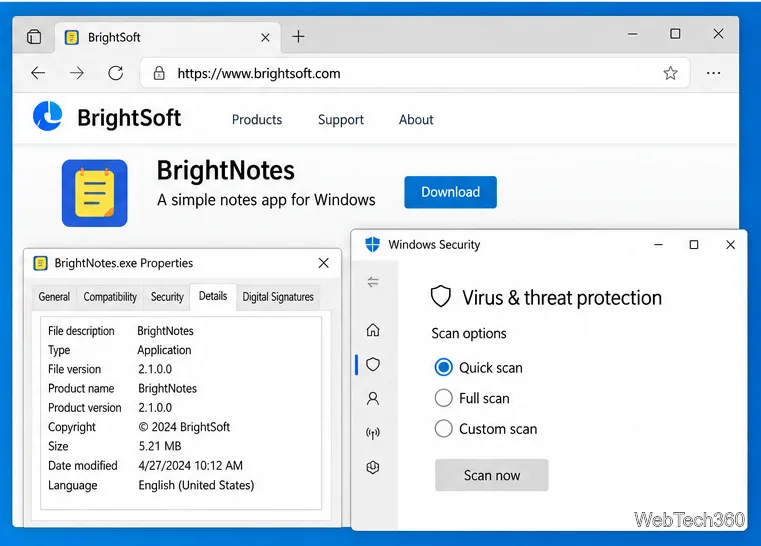
Jeśli nadal nie masz pewności co do wydawcy, wyszukaj dokładną nazwę pliku wykonywalnego wraz z nazwą wydawcy lub produktu. Lepiej skorzystać z oficjalnej strony pomocy technicznej producenta oprogramowania lub dokumentacji firmy Microsoft niż z anonimowych stron pobierania i zgadywania na forach. Nie pobieraj zastępczego pliku wykonywalnego z wyników wyszukiwania.
Aby sprawdzić konkretny plik, otwórz jego folder w Eksploratorze plików, kliknij prawym przyciskiem myszy plik wykonywalny i wybierz opcję Skanuj za pomocą programu Microsoft Defender . Instrukcje programu Zabezpieczenia systemu Windows firmy Microsoft obejmują skanowanie wybranego pliku lub folderu. Jeśli skanowanie zgłosi zagrożenie, zapoznaj się z zalecanymi działaniami i historią ochrony programu Zabezpieczenia systemu Windows. Nie wybieraj opcji „Zezwalaj” tylko dlatego, że nazwa pliku wygląda znajomo lub plik ma podpis.
Przedstawiono tu jedynie przykładowe kroki weryfikacji; przykładowa aplikacja i zawartość ekranu nie stanowią rzeczywistego ustalenia bezpieczeństwa.
Kiedy podjąć działania
Użyj nazwy, identyfikatora PID, lokalizacji, szczegółów produktu, podpisu i relacji usługowej razem. Jeśli dowody nadal są sprzeczne lub program Windows Security oznaczy plik, unikaj otwierania go lub kończenia procesu bez ostrzeżenia. Postępuj zgodnie z instrukcjami alertu bezpieczeństwa i skonsultuj się z wydawcą oprogramowania lub administratorem IT w swojej organizacji. Menedżer zadań pomaga w sprawdzeniu, co jest uruchamiane; sam nie określa, czy plik jest bezpieczny.