Como ativar a auditoria de logs de atividades no ownCloud Enterprise
Ativar o feed de atividades de arquivos do ownCloud não cria, por si só, um registro de auditoria do administrador. Para o ownCloud Server Enterprise, o componente relevante é o aplicativo de Auditoria, exclusivo da versão Enterprise . Ele registra um conjunto mais amplo de ações de usuários e administradores no sistema de registro do servidor, onde você pode direcionar esses registros para um arquivo dedicado e, se necessário, para uma plataforma de análise de logs.
Este guia segue a implantação clássica do ownCloud Server documentada para a versão 11.0. Os rótulos dos menus e os métodos de configuração podem variar de acordo com a versão e o pacote. O ownCloud Infinite Scale (oCIS) utiliza um serviço de auditoria separado; portanto, não aplique estas instruções do Server a uma implantação do oCIS.
O que o sistema de auditoria do ownCloud registra?
O aplicativo de auditoria pode registrar eventos como logins e logouts de usuários, criação, exclusão e movimentação de arquivos, operações de lixeira e controle de versão, compartilhamento e alterações de permissões, gerenciamento de grupos e usuários, comentários, tags, alterações nas configurações do usuário, ativação ou desativação de aplicativos, representação indevida e execução de comandos OCC. As entradas incluem campos comuns como hora, usuário, detalhes da solicitação, endereço remoto, aplicativo, mensagem e um nome de ação exclusivo. Os campos exatos do evento variam de acordo com a ação.
A auditoria é diferente do aplicativo Atividade. Atividade é um fluxo de eventos de arquivos e pastas visível ao usuário. A auditoria destina-se à revisão administrativa, fluxos de trabalho de conformidade e análise de eventos relevantes para a segurança. Habilite o aplicativo Auditoria Corporativa quando precisar de um registro no servidor; use Atividade quando os usuários precisarem de um feed prático de alterações de conteúdo.
Antes de ativar a auditoria
Confirme se a implantação é do ownCloud Server Enterprise e se o aplicativo de auditoria está disponível para a instância.
Use uma conta de administrador do ownCloud para ativar o aplicativo. Um administrador de sistema também pode precisar de acesso ao shell ou ao contêiner para configurar o registro de logs.
Escolha um destino de log dedicado com espaço em disco suficiente. Confirme se o servidor web ou o contêiner tem permissão para gravar nele e defina quem tem permissão para lê-lo.
Defina uma política de retenção e rotação antes de ativar um fluxo de auditoria de alto volume. Os registros de auditoria podem incluir IDs de usuário, endereços IP, caminhos de arquivos, detalhes do cliente e metadados de compartilhamento.
Passo 1: Ative o aplicativo de auditoria
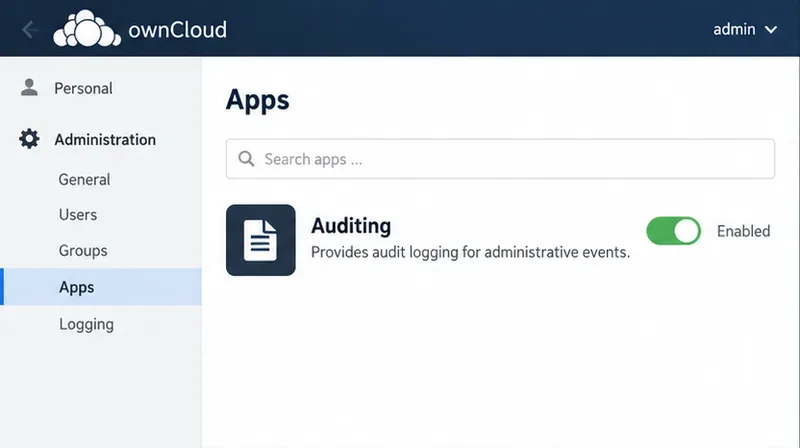
Inicie sessão como administrador do ownCloud e abra a área de Aplicativos na interface de administração. Encontre Auditoria e ative-a. Se o aplicativo não estiver presente, verifique a licença Enterprise, a versão do seu servidor e o ownCloud Marketplace ou o canal de suporte do fornecedor para encontrar o pacote de aplicativos compatível. Não assuma que o aplicativo de Atividades padrão seja um substituto.
Visualização ilustrativa dos aplicativos: a linha Auditoria está habilitada, que é o primeiro passo para ativar o aplicativo de auditoria corporativa.
Etapa 2: Direcione as mensagens de auditoria para um arquivo dedicado.
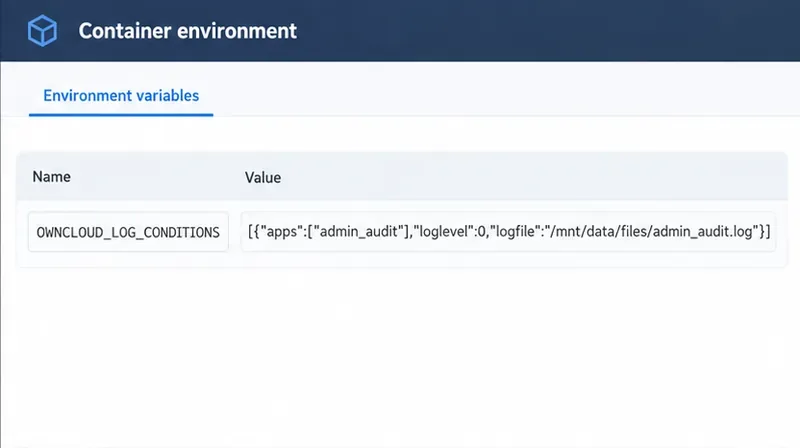
A ownCloud recomenda separar as mensagens de auditoria do log geral do servidor. Um arquivo dedicado facilita a configuração de permissões, retenção e regras de coleta para os dados de auditoria. A documentação atual do Server 11.0 fornece um exemplo de variável de ambiente de contêiner. Ajuste o destino para um caminho que exista em sua implantação e que seja gravável pelo serviço ownCloud:
Essa condição direciona as mensagens do admin_auditaplicativo para o arquivo especificado. No exemplo documentado, o roteamento de mensagens de auditoria para um arquivo separado ignora o filtro global de nível de log e registra as mensagens independentemente do seu nível. O caminho mostrado está associado a um volume de dados montado pelo Docker; trata-se de um exemplo, não de um caminho universal. Persista a alteração do ambiente usando o método de configuração da sua implantação e reinicie ou recrie o serviço somente quando necessário para o seu processo de orquestração de contêineres.
Para instalações configuradas por meio de config.php, a referência de configuração do aplicativo ownCloud também documenta a log.conditionschave. Adapte o caminho para o diretório de dados real do seu host e preserve as entradas de configuração existentes em vez de substituir toda a matriz:
Se você mantiver a saída de auditoria no log normal do ownCloud em vez de encaminhá-la separadamente, o guia de auditoria do ownCloud indica que o nível de log do servidor deve ser definido como 1(INFO) ou 0(DEBUG), caso contrário, as mensagens de auditoria podem não ser gravadas. A configuração de um arquivo separado evita a dependência do nível de log global, mas não elimina a necessidade de monitorar o espaço em disco disponível.
Visão ilustrativa da configuração OWNCLOUD_LOG_CONDITIONS documentada; utilize o caminho que seja válido e gravável em sua própria implementação.
Etapa 3: Verificar se um evento real chegou ao arquivo
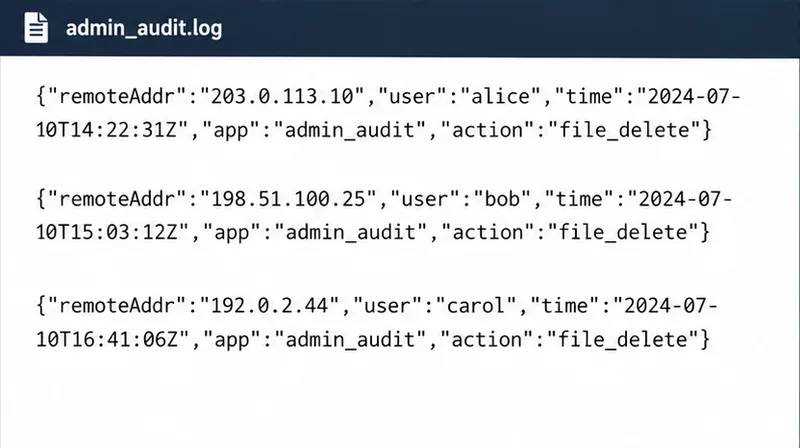
Após habilitar o aplicativo e aplicar a configuração de registro, gere um evento controlado que sua política permita — por exemplo, criar ou excluir um arquivo de teste temporário em uma conta de teste designada. Em seguida, inspecione o log de auditoria configurado no servidor. Uma entrada típica consiste em dados estruturados, em vez de uma linha do tempo de atividades orientada a humanos. Procure pelo horário do evento, o agente, o aplicativo, a ação e os detalhes relevantes. As operações de arquivo também podem incluir um caminho, proprietário ou identificador de arquivo; outros tipos de evento têm seus próprios campos.
Verifique se uma nova ação gerada aparece após a alteração de configuração, se o carimbo de data/hora é compatível com o fuso horário do servidor e se a ação e o usuário correspondem ao teste. Evite usar um arquivo de produção sensível para testar o registro de exclusões. Se nada aparecer, confirme se o aplicativo de auditoria está ativado, se o destino do log está correto e permite gravação, se a variável de ambiente ou a configuração do PHP foi carregada corretamente, se o nível de log do servidor é adequado ao usar o log padrão e se o tipo de ação está entre os registrados pela versão do aplicativo de auditoria instalada.
Exemplo de estrutura de registro de auditoria. Os documentos do ownCloud apresentam campos comuns, incluindo hora, usuário, aplicativo, endereço remoto e um identificador de ação; os campos específicos do evento variam.
Etapa 4: Proteja, conserve e revise o arquivo de auditoria.
O registro de auditoria só é útil quando os registros permanecem disponíveis e o acesso é controlado. Restrinja as permissões de arquivos e diretórios às contas do sistema operacional e às funções de auditoria que precisam de acesso. Planeje a rotação ou coleta de logs para que uma instância ocupada não preencha todo o seu armazenamento. Decida por quanto tempo reter os registros com base em sua política interna e obrigações legais; o ownCloud não define um período de retenção universal para todas as organizações.
Para uma separação de funções mais eficaz, mantenha o arquivo de auditoria fora da área de arquivos acessíveis pela web, sempre que possível, e defina quais administradores de sistema e auditores podem lê-lo ou administrá-lo. O ownCloud documenta a função de Auditor e descreve a separação dos logs de auditoria dos logs gerais do ownCloud, incluindo configurações em que o administrador de sistema não pode acessar o arquivo de auditoria. Esse resultado depende de como as permissões do host e a implantação estão configuradas; portanto, verifique com sua equipe de segurança em vez de presumir que um nome de arquivo separado cria a separação por si só.
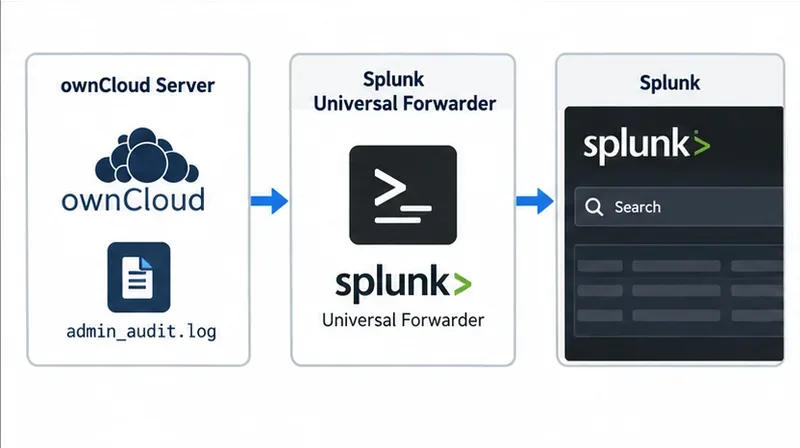
Se você usa o Splunk, a documentação de auditoria do ownCloud descreve o monitoramento admin_audit.logcom o Splunk Universal Forwarder e a análise da saída como JSON. A documentação inclui exemplos inputs.confe props.confconfigurações. Trate o encaminhador e o sistema receptor como parte do perímetro de auditoria: proteja as credenciais, criptografe o transporte quando suportado pela sua arquitetura de registro, confirme a chegada dos eventos e gere alertas sobre lacunas ou falhas de ingestão.
Visão geral da coleta de logs: a documentação do ownCloud descreve o encaminhamento do log de auditoria dedicado para o Splunk para pesquisa e análise.
Opcional: limite quais nomes de grupo aparecem nas entradas.
Por padrão, o contexto de auditoria pode incluir usuários relacionados a um evento e os grupos aos quais esses usuários pertencem. Essa OWNCLOUD_ADMIN_AUDIT_GROUPSconfiguração permite limitar quais nomes de grupo são incluídos. Use-a somente quando uma política de filtragem deliberada for apropriada; reduzir o contexto do grupo também pode tornar investigações posteriores menos informativas. Analise os registros resultantes e seus requisitos de privacidade antes de aplicar um filtro.
Problemas comuns de configuração
Nenhum registro de auditoria é exibido: confirme se o aplicativo de Auditoria Empresarial está ativado. Se estiver usando o log padrão, verifique se o nível global é INFO (1) ou DEBUG (0). Se estiver usando um arquivo separado, verifique a condição do aplicativo e o caminho de gravação.
O arquivo esperado está ausente: o caminho do Docker documentado pressupõe um volume montado. Verifique a configuração efetiva do contêiner, o mapeamento de volumes e as permissões do usuário de serviço.
Os registros aparecem no lugar errado: inspecione as regras ativas OWNCLOUD_LOG_CONDITIONSou log.conditionsde configuração e evite regras duplicadas ou conflitantes.
O feed parece incompleto: Atividade e Auditoria são aplicativos diferentes, e a abrangência do aplicativo de auditoria depende do tipo de evento e da versão. Verifique se um evento conhecido é compatível com a versão instalada antes de concluir que o registro de logs está com problemas.
Os eventos de linha de comando estão ausentes: o ownCloud inclui eventos acionados pela CLI por padrão. Verifique se admin_audit ignore_cli_eventsfoi definido como yes.
Lista de verificação final
A implantação é do ownCloud Server Enterprise e o aplicativo de auditoria compatível está ativado.
O destino configurado existe, pode ser gravado pelo ownCloud e não está exposto como conteúdo de usuário comum.
Uma ação de teste permitida cria um registro correspondente com um carimbo de data/hora e um ator plausíveis.
As permissões, a rotação, a retenção e as responsabilidades de acesso estão documentadas.
Se os registros forem encaminhados externamente, o sistema receptor exibirá os eventos recentes e o monitoramento poderá detectar interrupções.