Como configurar a autenticação LDAP e do Active Directory no Nextcloud
Se o login do Nextcloud precisar usar as mesmas contas de diretório da sua organização, habilite o backend LDAP integrado para usuários e grupos e configure-o para conectar-se ao LDAP ou ao Active Directory (AD). A configuração mais segura utiliza uma conta de diretório dedicada para buscas, transporte criptografado, um escopo de usuários deliberadamente limitado e um login de teste antes da implementação.
O passo a passo abaixo segue o Manual de Administração do Nextcloud 35, consultado em 7 de outubro de 2026. Versões e pacotes de hospedagem do Nextcloud podem ter nomes ou posicionamentos de controles diferentes. As imagens da interface são guias visuais para as configurações documentadas, não representações de um servidor em produção; utilize os rótulos e o manual do administrador da sua versão instalada.
O que muda quando o Nextcloud usa LDAP ou Active Directory?
O Nextcloud verifica os usuários elegíveis no diretório, permitindo que as pessoas façam login com suas credenciais LDAP ou AD sem precisar de senhas locais separadas do Nextcloud. O backend LDAP também pode expor os grupos do diretório. O Nextcloud lê as informações do diretório; ele não gerencia, edita ou exclui contas do diretório. Seu administrador LDAP continua sendo responsável por essas contas e associações de grupo.
Isso é útil quando uma organização já gerencia contas centralmente. Adiciona uma dependência: o Nextcloud precisa conseguir acessar o diretório e validar seu certificado TLS. Uma indisponibilidade do diretório, uma regra de rede ou um problema com o certificado podem interromper os logins no diretório, portanto, mantenha uma conta de administrador do Nextcloud testada e um caminho operacional para o servidor ao configurar a integração.
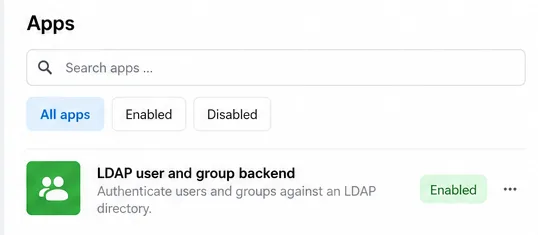
As configurações do aplicativo mostram o backend de usuários e grupos LDAP marcado como Ativado antes que sua conexão com o servidor seja configurada.
O que você deve preparar antes de se conectar?
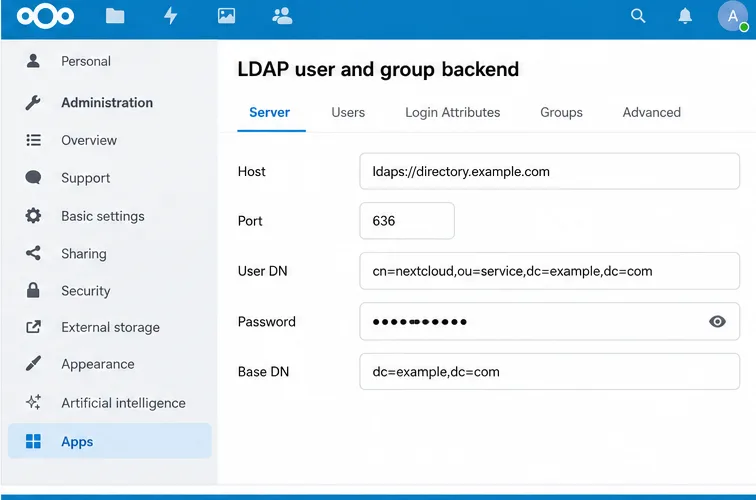
Ponto de extremidade do diretório: o nome do host LDAP ou AD, o método de conexão criptografada permitido e sua porta. O Nextcloud aceita um nome de host LDAPS como ldaps://directory.example.com; a porta 636 é o padrão LDAPS usual.
Conta de pesquisa: uma conta de serviço dedicada cujas permissões de diretório permitem as pesquisas necessárias para o Nextcloud. Use apenas o acesso necessário para a pesquisa. Mantenha a senha na interface administrativa protegida e não a divulgue em um ticket ou log público.
Nome distinto (DN) base: a subárvore do diretório a ser pesquisada, por exemplo dc=example,dc=com. Consulte o administrador do diretório para obter o DN correto, em vez de tentar adivinhar a partir de um domínio de e-mail.
Definição do escopo e das identidades de teste: decida quais pessoas e grupos devem ser visíveis e identifique uma conta de teste permitida e, se possível, uma conta que deve ser excluída.
Suporte a LDAP em PHP: para um servidor instalado manualmente, confirme se a extensão LDAP do PHP está habilitada para o ambiente de execução PHP que serve o Nextcloud. Muitas distribuições Linux a incluem em um pacote php-ldap. Instalações prontas para uso podem já conter os módulos necessários; consulte a documentação desse pacote.
Utilize LDAPS ou outro protocolo LDAP protegido por TLS aprovado para o seu diretório. Instale a cadeia de certificados emissora no host do Nextcloud e certifique-se de que a biblioteca LDAP do PHP confie nela. Não resolva erros de certificado desativando a validação de certificados em produção.
Como habilitar o backend LDAP e inserir os detalhes do servidor?
Faça login com uma conta de administrador do Nextcloud. Abra "Aplicativos" e habilite o backend de usuários e grupos LDAP, caso ainda não esteja habilitado.
Abra as configurações de administração e selecione a seção de backend de usuários e grupos LDAP. Comece pela guia Servidor . Uma nova configuração pode exigir um teste de servidor bem-sucedido antes que as outras guias fiquem disponíveis.
Insira o host do diretório. Para uma conexão LDAPS criptografada, um valor típico é ldaps://directory.example.com. Insira a porta correta caso o Nextcloud não a detecte automaticamente; 636 é a porta LDAPS padrão. Siga as configurações da sua equipe de diretório se sua organização utiliza outro protocolo LDAP seguro.
Insira o DN completo do usuário e a senha da conta de pesquisa. O manual do Nextcloud recomenda o uso de um usuário LDAP dedicado para essa finalidade. Deixe as credenciais em branco somente se o seu diretório permitir explicitamente pesquisas anônimas.
Insira o DN base, como por exemplo dc=example,dc=com, . Se os usuários ou grupos estiverem em ramificações separadas, você poderá refinar suas árvores base nas configurações avançadas após a conexão básica ser estabelecida.
A aba Servidor contém o host LDAPS, a porta, as credenciais da conta de pesquisa e o DN base do diretório usado para a pesquisa.
O Nextcloud pode detectar automaticamente valores como a porta e o DN base, e seu processo de configuração reconhece configurações comuns do Active Directory. Considere a detecção como um ponto de partida: verifique se o DN base exibido e os usuários retornados correspondem ao escopo de diretório pretendido.
Quais usuários podem ser listados e quais usuários podem fazer login?
Essas são decisões relacionadas, mas distintas. A aba Usuários controla quais usuários do diretório aparecem na lista de usuários do Nextcloud. A aba Atributos de Login controla qual atributo do diretório o Nextcloud compara com o nome que uma pessoa insere ao fazer login. O fato de um usuário ser detectável não comprova, por si só, que o atributo de login está configurado conforme o esperado.
Na aba Usuários, comece com as classes de objetos detectadas pelo Nextcloud e o filtro de usuários. Se você quiser limitar o acesso a um grupo de diretório, use a seleção de grupo ou uma consulta LDAP direta compatível com seu diretório. Por exemplo, um filtro no estilo do Active Directory poderia ser `<group_name>` (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Substitua o DN do grupo e o valor base pelos valores reais do seu diretório; não cole este exemplo sem alterações.
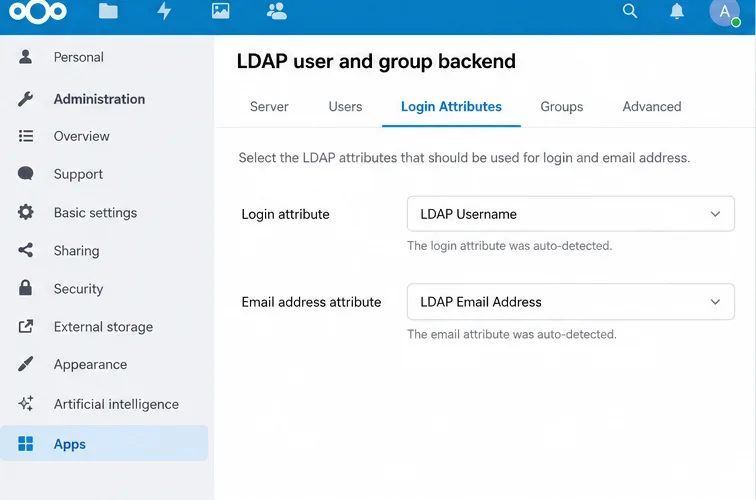
Em Atributos de Login, selecione o identificador de login pretendido pela organização. Para o Active Directory, este é geralmente o atributo de nome da conta sAMAccountName; algumas organizações também podem permitir o login por endereço de e-mail. Mantenha as opções consistentes com a sua política e teste o formato exato do nome de usuário que a equipe usará. Na guia Grupos, selecione quais grupos do diretório devem estar disponíveis para o Nextcloud. A descoberta de grupos e a permissão para fazer login nem sempre têm o mesmo escopo.
A aba Atributos de Login controla quais atributos de diretório podem corresponder a um nome de usuário inserido na página de login do Nextcloud.
Você deve alterar as configurações avançadas antes de testar?
Normalmente, não. Primeiro, confirme a conexão básica e o escopo do diretório. A guia Avançado inclui opções de conexão, diretório, atributos especiais e perfil; altere apenas as configurações necessárias para o seu ambiente.
Preste atenção especial ao mapeamento de identidades. O Nextcloud atribui a cada usuário LDAP um nome de usuário interno estável, normalmente derivado do UUID do diretório, e mapeia essa identidade para a entrada do diretório. O nome de usuário interno pode ser usado em nomes de pastas pessoais e URLs de serviços. Alterar as regras de UUID ou de nome de usuário interno após o mapeamento das contas pode fazer com que o Nextcloud trate as pessoas como usuários diferentes e complique o acesso a arquivos existentes. Defina esses valores antes da produção e não apague os mapeamentos LDAP em um servidor em funcionamento.
Para uma primeira implementação, evite habilitar a alteração de senhas LDAP, a menos que você tenha configurado especificamente as permissões de diretório e o transporte criptografado para essa operação. A documentação do Nextcloud apresenta requisitos adicionais para alterações de senha, incluindo permissões de gravação e TLS. A autenticação LDAP comum não exige que a conta de pesquisa tenha permissão para alterar senhas de usuários.
Como faço para testar a conexão e salvá-la?
Na aba Servidor, selecione Testar Configuração . O teste utiliza os valores atualmente presentes no formulário; o Nextcloud informa que não é necessário salvar primeiro.
Se o teste for bem-sucedido, salve a configuração. A documentação do Nextcloud alerta que a configuração deve estar ativa; uma configuração desativada pode gerar um resultado enganoso de "senha incorreta", mesmo quando os outros valores estiverem corretos. Um teste bem-sucedido normalmente a ativa automaticamente.
Abra a página de Usuários do Nextcloud e confirme se os usuários e grupos do diretório esperados aparecem. Compare o resultado com o escopo de acesso pretendido.
Faça um teste de login real usando uma conta permitida e, em seguida, verifique se uma conta excluída não consegue fazer login caso você tenha configurado uma lista de permissões. Confirme se os grupos esperados podem ser usados no compartilhamento e se o nome de exibição e o endereço de e-mail da conta estão corretos.
Um resultado bem-sucedido no Teste de Configuração confirma que o Nextcloud consegue conectar-se e associar-se às configurações atuais do servidor; salve e verifique os usuários em seguida.
E se o teste falhar ou os usuários não aparecerem?
Sintoma
O que verificar
Tempo limite de conexão excedido ou impossibilidade de contatar o servidor
Verifique o DNS do host Nextcloud, as regras de roteamento e firewall, o nome do host e a porta LDAP. Confirme se o diretório está escutando no endpoint seguro selecionado.
Erro de certificado ou TLS
Instale a cadeia de certificados do diretório em um local onde a pilha LDAP do PHP do servidor possa confiar nela. Verifique a configuração da CA LDAP do sistema e, para LDAPS, certifique-se de que a porta corresponde ao endpoint. Mantenha a verificação de certificado ativada.
Credenciais vinculadas ou inválidas
Verifique o DN completo da conta de pesquisa, a senha e a permissão para pesquisar na subárvore configurada. Confirme se a configuração está ativa antes de considerar uma falha de login como uma senha de usuário incorreta.
A conexão foi bem-sucedida, mas a página de usuários está vazia.
Analise o DN base, a classe do objeto de usuário, o filtro de usuário e quaisquer restrições de grupo. Um filtro pode ser sintaticamente válido e ainda assim não corresponder a nenhuma conta pretendida.
Os usuários aparecem, mas não conseguem fazer login.
Verifique os atributos de login e o identificador de login exato inserido pelos usuários. Confirme também se a conta está dentro do filtro de login e se a configuração LDAP está ativa.
Grupos AD aninhados não concedem acesso.
A documentação do Nextcloud indica que habilitar grupos aninhados por si só pode não ser suficiente para a listagem de usuários e login. Os filtros de usuário e login também podem precisar da regra de correspondência do Active Directory na cadeia; coordene o filtro exato com o administrador do seu diretório.
Para diagnóstico via linha de comando, o Nextcloud fornece comandos LDAP quando o aplicativo de backend LDAP está habilitado. Execute o comando occ ldap:show-configpara encontrar o ID de configuração e, em seguida, teste-o com occ ldap:test-config s01, substituindo s01pelo ID exibido no seu servidor. Em uma instalação típica do Linux, o comando pode ser semelhante a este:
Ajuste o usuário do servidor web e o caminho do Nextcloud para sua instalação. Trate os resultados de diagnóstico como confidenciais, pois os detalhes de configuração podem identificar sua estrutura de diretórios.
Verificação final de implementação
O servidor Nextcloud pode acessar o endpoint LDAP usando o protocolo de transporte criptografado aprovado pela organização.
A conta de serviço só pode pesquisar o que precisa e o certificado é validado com sucesso.
A lista de usuários visíveis e os filtros de login correspondem ao grupo de acesso pretendido.
Uma conta de teste autorizada pode fazer login com o identificador planejado, enquanto uma conta excluída é rejeitada.
O comportamento interno do nome de usuário e do UUID é definido antes que os usuários comecem a armazenar dados de produção.
Uma conta de administrador local e um caminho de recuperação documentado permanecem disponíveis.