Início
» ADMINISTRADOR DE REDE
»
Como configurar o backup de chaves e a assinatura cruzada no Element: opções, vantagens e desvantagens e recuperação.
Como configurar o backup de chaves e a assinatura cruzada no Element: opções, vantagens e desvantagens e recuperação.
O backup de chaves e a assinatura cruzada resolvem problemas diferentes.
No Element, o backup de chaves e a assinatura cruzada estão intimamente relacionados, mas não são intercambiáveis. O backup de chaves protege o acesso às chaves criptográficas necessárias para descriptografar o histórico criptografado da sala. A assinatura cruzada cria uma identidade criptográfica que permite que suas sessões confiáveis atestem a autenticidade de suas outras sessões e, ao verificar pessoas, também a autenticidade das identidades delas. Para a maioria das pessoas, o melhor equilíbrio é usar armazenamento de chaves criptografado, configurar uma chave de recuperação e manter suas sessões verificadas.
As páginas de ajuda atuais do Element descrevem o armazenamento de chaves como o mecanismo que mantém cópias criptografadas das chaves de mensagens no servidor do seu provedor de conta, permitindo que novos dispositivos recuperem o histórico. A chave de recuperação desbloqueia esses segredos armazenados e também pode ajudar a verificar um novo dispositivo. O Element afirma que as chaves só saem do dispositivo após serem criptografadas. Consulte as Perguntas Frequentes e o guia sobre chaves de recuperação na página de ajuda oficial do Element .
Existe uma complicação na interface do usuário: o Element Web/Desktop, o Element X/Pro e os clientes Element Classic mais antigos nem sempre usam os mesmos rótulos. A documentação atual do Element Web aponta para Todas as Configurações → Criptografia , enquanto outras documentações do Element podem ainda se referir a Segurança e Privacidade , Backup Seguro ou uma seção dedicada à Assinatura Cruzada . Use os nomes de função descritos abaixo em vez de presumir que todas as telas corresponderão pixel por pixel.
Qual configuração você deve escolher?
Configuração
O que você ganha
Principal compensação
Melhor ajuste
Armazenamento de chaves ativado, chave de recuperação ativa
Novas sessões podem recuperar o histórico criptografado; a recuperação funciona mesmo após a perda de todos os dispositivos existentes; segredos de identidade também podem ser recuperados.
Você deve proteger um segredo de recuperação poderoso; o material da chave criptografada está armazenado no servidor doméstico.
A maioria dos usuários, especialmente aqueles que usam vários dispositivos.
Armazenamento de chaves ativado, sem chave de recuperação.
As chaves de mensagens de backup podem melhorar a migração de dispositivos enquanto você ainda tiver uma sessão confiável.
Perder todos os seus dispositivos confiáveis pode impedi-lo de recuperar sua identidade e histórico.
Desdobramentos temporários ou rigorosamente controlados que possuem outro plano de recuperação.
Armazenamento de chaves desativado
Não há cópia de segurança das chaves dos quartos armazenada no servidor.
Dispositivos novos ou de substituição podem não ser capazes de descriptografar mensagens antigas; a perda do dispositivo torna-se muito mais dispendiosa.
Modelos de ameaça especiais em que minimizar o material de chave criptografada armazenado no servidor é mais importante do que a capacidade de recuperação.
Esta comparação segue a explicação atual da Element sobre armazenamento e recuperação de chaves. Não se trata de afirmar que uma configuração seja universalmente mais segura: disponibilidade e confidencialidade são objetivos diferentes. Um backup criptografado reduz o risco de perda permanente de dados, enquanto desativar o backup reduz a quantidade de material de chave criptografado retido pelo provedor da conta.
Passo 1: Abra as configurações de criptografia do Element.
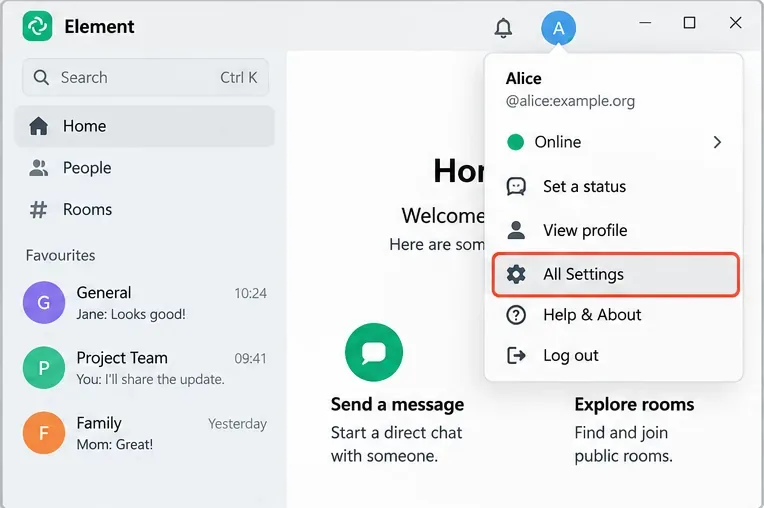
No Element Web ou Desktop, abra o menu do seu avatar, escolha Todas as Configurações e selecione Criptografia . Em alguns aplicativos móveis ou versões mais antigas, a área equivalente se chama Segurança e Privacidade . O guia oficial de recuperação do Element afirma explicitamente que as instruções para a versão Web também se aplicam aos aplicativos para Windows, macOS e Linux.
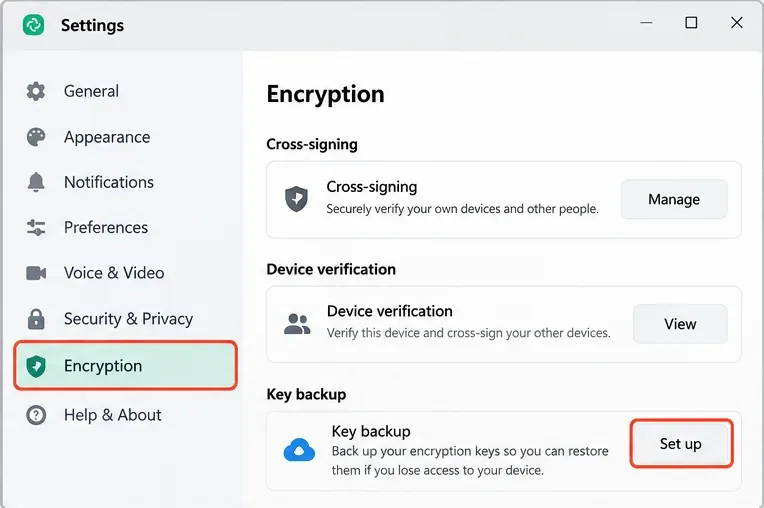
Abra o menu da conta e selecione Todas as Configurações. Na documentação atual do Element Web/Desktop, os controles de criptografia são acessados na área de configurações principais.Use a página de Criptografia para verificar a confirmação do dispositivo, o status da assinatura cruzada e o backup da chave. Os rótulos exatos podem variar de acordo com o cliente e a versão do Element.
Antes de alterar qualquer coisa, verifique o status da sessão atual. Se a página indicar que o dispositivo não está verificado, verifique-o a partir de um dispositivo já confiável ou use uma chave de recuperação válida. O guia de verificação de dispositivos do Element descreve ambos os caminhos.
Passo 2: Verifique se o backup da chave já está ativo
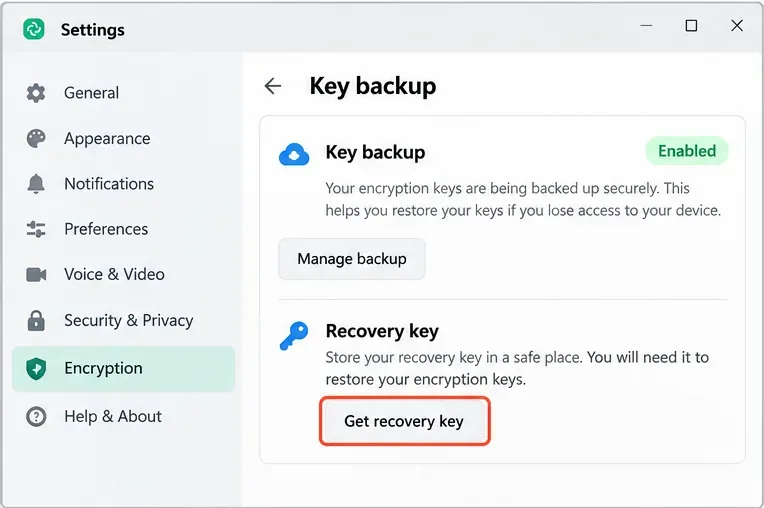
Não crie um novo backup apenas porque você vê um menu de criptografia. Primeiro, verifique a seção Backup ou Backup Seguro. Se o Element informar que a sessão está fazendo backup das chaves, a próxima pergunta importante é se você ainda possui a chave de recuperação. Se a interface do usuário oferecer a opção Obter chave de recuperação , as orientações atuais do Element na Web indicam que você ainda não a obteve. Se oferecer a opção Alterar chave de recuperação , a recuperação já foi configurada.
Após o backup estar ativo, confirme se o cliente informa que suas chaves de criptografia estão sendo copiadas e se os controles de recuperação de chaves estão disponíveis.
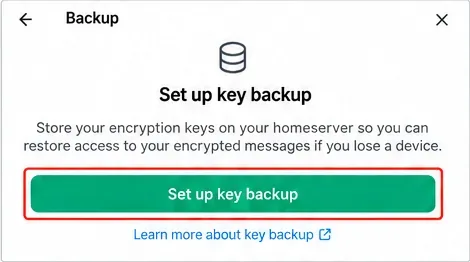
Se você estiver usando um cliente que ainda exibe " Comece a usar o Backup de Chaves" ou "Configurar Backup Seguro" , essa é a nomenclatura antiga para o mesmo objetivo prático: criar uma cópia criptografada no servidor das chaves necessárias para restaurar o histórico de mensagens.
Passo 3: Configure ou obtenha uma chave de recuperação
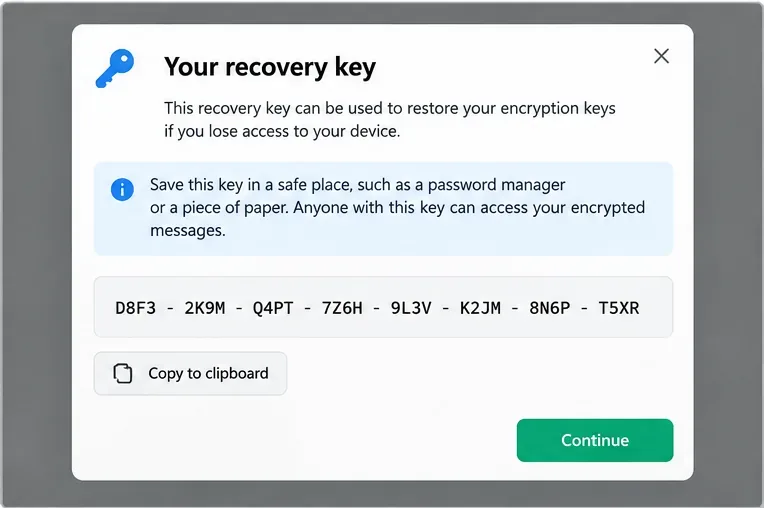
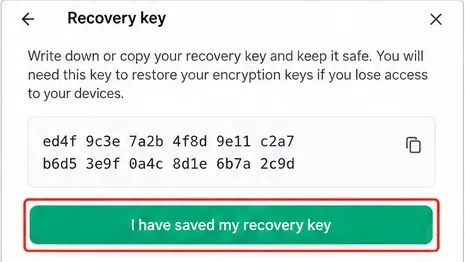
Siga as instruções de configuração de recuperação e deixe o Element gerar a chave de recuperação quando essa opção estiver disponível. As perguntas frequentes atuais do Element descrevem essa chave como uma chave de recuperação exclusiva de 48 caracteres e recomendam armazená-la em um gerenciador de senhas, em um pen drive criptografado por hardware ou como uma cópia impressa em um local físico seguro. Ela é diferente da senha da sua conta.
Guarde a chave de recuperação em um local independente do dispositivo. O valor de exemplo mostrado aqui é ilustrativo e nunca deve ser reutilizado.Se o seu cliente ainda apresentar uma tela de configuração de backup de chaves separada, inicie o backup criptografado do lado do servidor a partir deste controle.
Uma chave de recuperação gerada é preferível quando você pode armazená-la com segurança, pois possui alta entropia e não depende da escolha da senha pelo usuário. Algumas implementações do Element ou clientes móveis permitem o uso de uma frase/chave de recuperação fornecida pelo usuário, mas a documentação do conjunto de servidores do Element alerta que uma frase selecionada pelo usuário pode ser mais fraca e nunca deve simplesmente reutilizar a senha da conta. Consulte as diretrizes do Element sobre chaves de recuperação fornecidas pelo usuário .
Passo 4: Confirme se a chave de recuperação está realmente funcionando.
Salvar uma string não é suficiente se você não tiver certeza de que ela pertence à identidade criptográfica atual. A Element recomenda um método prático de validação: faça login no Element Web em um navegador diferente, inicie a verificação do dispositivo e use a chave de recuperação. Se a nova sessão a aceitar, a chave corresponde à sua configuração de recuperação atual.
Confirme se você armazenou a chave de recuperação antes de concluir a configuração; perder todos os dispositivos verificados e a chave de recuperação pode tornar o histórico criptografado antigo irrecuperável.
Este teste tem um custo operacional: ele cria outra sessão que você deve revisar posteriormente. Se não quiser mantê-la, encerre a sessão assim que a verificação for concluída. Não execute redefinições destrutivas apenas para testar a recuperação.
Etapa 5: Compreenda como a assinatura cruzada se encaixa nisso.
A assinatura cruzada é a camada de confiança, não o backup do histórico. O Matrix define três chaves de assinatura cruzada: uma chave mestra, uma chave de autoassinatura para seus próprios dispositivos e uma chave de assinatura do usuário para as chaves mestras de outros usuários. Isso reduz a necessidade de verificar manualmente cada par de dispositivos. O guia técnico do Matrix explica a cadeia de confiança em detalhes na documentação de implementação da assinatura cruzada .
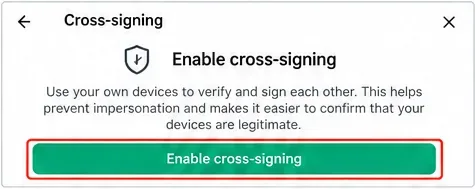
Nos clientes Element atuais, geralmente não é necessário criar ou gerenciar essas três chaves manualmente. O aplicativo inicializa a identidade criptográfica por meio de fluxos de recuperação e verificação de dispositivo. Documentações mais antigas do Element expõem uma tela de configuração de assinatura cruzada dedicada, portanto, não se surpreenda se uma implantação auto-hospedada ou com suporte de longo prazo apresentar essa descrição.
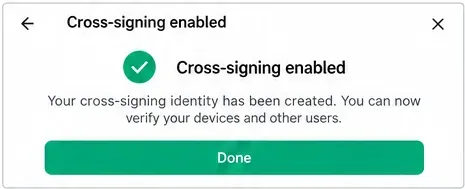
Algumas versões do Element expõem a assinatura cruzada como uma etapa de configuração separada; versões mais recentes podem incorporá-la como parte da recuperação e verificação do dispositivo.Uma identidade de assinatura cruzada completa permite que sessões confiáveis assinem e verifiquem outras sessões sem a necessidade de confiar manualmente em cada par de dispositivos.
Etapa 6: Verifique um segundo dispositivo
Faça login no segundo dispositivo. O Element pode verificar a sessão com a chave de recuperação ou solicitando a aprovação de uma sessão já verificada. Ao usar outra sessão confiável, o Element pode oferecer a leitura de QR Code ou a comparação de emojis. A segurança é garantida pela comparação dos dados de verificação em duas sessões independentes, e não simplesmente por clicar nas opções solicitadas.
Após a verificação, abra uma sala criptografada com mensagens antigas. Uma configuração bem-sucedida deve resultar na legibilidade das mensagens antigas assim que a nova sessão obtiver as chaves de backup necessárias. A documentação de integração do Element descreve a integração de sessões verificadas e o comportamento de backup seguro.
Etapa 7: Escolha entre a chave de recuperação e outro dispositivo verificado.
Use outro dispositivo verificado quando a conveniência for importante.
Se você ainda tiver uma sessão confiável em um celular ou computador, aprovar um novo login a partir desse dispositivo é rápido e evita digitar uma longa chave de recuperação. A desvantagem é a dependência de ter essa sessão confiável disponível e intacta.
Use a chave de recuperação quando a resiliência for importante.
A chave de recuperação foi criada para o caso de não haver nenhum dispositivo disponível. Isso a torna mais importante do que uma credencial de login comum. Armazene-a separadamente do laptop ou celular que executa o Element. Um gerenciador de senhas com forte proteção de conta é prático para muitas pessoas; uma cópia offline em papel ou em um hardware criptografado pode proporcionar maior independência em relação às contas online.
Use uma frase memorável somente quando seu cliente e a política da empresa a permitirem.
Uma frase pode ser mais fácil de lembrar, mas sua eficácia depende da própria frase. A Element alerta especificamente as organizações para que avaliem os riscos das chaves de recuperação fornecidas pelos usuários, pois frases fracas ou a reutilização de senhas podem comprometer a proteção dos segredos criptográficos armazenados.
Etapa 8: Verifique a configuração finalizada
A sessão atual aparece como verificada.
Os relatórios de backup/armazenamento de chaves indicam que as chaves estão sendo copiadas em vez de aguardarem a configuração.
Você tem uma chave de recuperação armazenada em algum lugar independente do dispositivo atual.
Uma sessão recém-verificada pode descriptografar pelo menos uma amostra do histórico criptografado mais antigo que deve estar disponível em sua conta.
Sessões antigas ou desconhecidas são revisadas e finalizadas caso não sejam mais necessárias.
Não utilize uma redefinição destrutiva como uma etapa rotineira de solução de problemas. A Element alerta que, se você não tiver dispositivos verificados e nenhuma chave de recuperação válida, redefinir a identidade criptográfica pode resultar na perda de acesso a mensagens criptografadas anteriores e pode exigir a verificação de contatos novamente. O guia oficial de segurança da conta e o guia da chave de recuperação explicam essa consequência detalhadamente.
O que fazer se o armazenamento de chaves indicar que está dessincronizado?
As perguntas frequentes (FAQ) atuais da Element informam que os aplicativos monitoram se as chaves que estabelecem sua identidade digital estão presentes localmente. Se uma ou mais estiverem faltando, você poderá ver um aviso de que o armazenamento de chaves está dessincronizado e será solicitado a inserir a chave de recuperação. Inserir a chave de recuperação válida permite que o cliente recupere os segredos de identidade ausentes do armazenamento de chaves criptografado. Se os próprios dados armazenados estiverem incompletos, a Element informa que uma redefinição da identidade digital pode ser necessária.
Antes de redefinir, verifique todos os dispositivos nos quais você ainda está conectado. Uma sessão verificada ainda pode conter os segredos ou chaves de sala necessários. Para casos avançados, a Element também documenta a exportação/importação manual de chaves de sala com criptografia de ponta a ponta, mas esse é um método de backup separado do armazenamento normal de chaves.
Configuração recomendada por caso de uso
Caso de uso
Recomendação
Por que
Conta pessoal no celular e no laptop
Armazenamento de chaves ativado, chave de recuperação gerada armazenada em um gerenciador de senhas, ambos os dispositivos verificados
Boa recuperação sem dificultar as trocas rotineiras de dispositivos.
Equipe pequena com substituição frequente de dispositivos.
Exija sessões verificadas e configuração de recuperação; ensine aos usuários onde a chave de recuperação está armazenada.
Reduz os chamados ao suporte técnico causados pela perda do histórico criptografado.
Ambiente de alta confidencialidade com rigorosa minimização de dados do servidor.
Avalie a desativação do armazenamento de chaves somente após aceitar o risco de indisponibilidade e definir outro processo de transferência de chaves.
Minimiza o material de chave criptografada armazenado no servidor, mas aumenta drasticamente as consequências da perda do dispositivo.
Usuário que possui um dispositivo verificado, mas perdeu a chave de recuperação.
Gere/altere a recuperação do dispositivo verificado antes de desconectá-lo.
Preserva a identidade criptográfica existente, ao mesmo tempo que restaura um método de recuperação independente.
Resumindo
O backup de chaves protege o acesso ao histórico criptografado ; a assinatura cruzada protege a confiança em dispositivos e identidades . No Element moderno, eles funcionam em conjunto por meio do armazenamento de chaves criptografadas, recuperação e verificação de sessão. Para a maioria dos usuários, a configuração prática é simples: mantenha o armazenamento de chaves ativado, obtenha uma chave de recuperação gerada, armazene-a em local seguro, longe do dispositivo atual, e verifique cada sessão que você usar ativamente. As configurações alternativas são válidas somente quando suas desvantagens — especialmente a perda permanente de mensagens criptografadas antigas após a perda do dispositivo — forem aceitáveis para o seu modelo de ameaças.