Início
» ADMINISTRADOR DE REDE
»
Como corrigir o aviso de sessão "Não foi possível verificar a identidade" no Element.
Como corrigir o aviso de sessão "Não foi possível verificar a identidade" no Element.
Se o Element exibir um aviso de sessão como "Não foi possível verificar a identidade" ou similar, a solução mais segura é verificar a sessão atual em Todas as Configurações > Sessões . Use outra sessão do Element já verificada ou sua chave de recuperação. Não redefina sua identidade criptográfica a menos que você não tenha uma sessão verificada nem uma chave de recuperação válida, pois a redefinição pode tornar o histórico de mensagens criptografadas antigas inacessível.
A documentação atual do Element usa termos como " sessão não verificada" , "dispositivo não verificado" e "verificar sessão" . O texto exato do aviso pode variar entre as versões e plataformas do Element, portanto, este guia se concentra no estado subjacente verificado, em vez de um rótulo específico.
Solução rápida: verifique a sessão atual do Element.
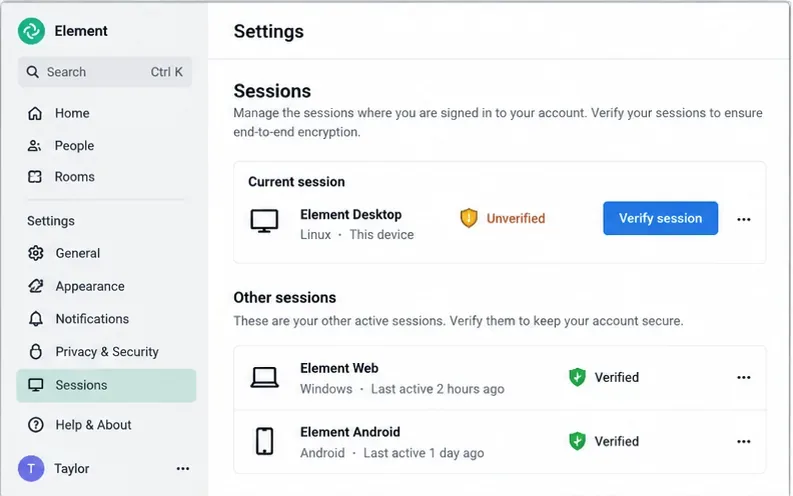
No Element Web ou Element Desktop, abra o menu do seu perfil, escolha Todas as Configurações e selecione Sessões . Na seção Sessão atual , procure a sessão que você está usando no momento. A documentação de suporte atual do Element indica que uma sessão atual verificada deve exibir um escudo verde.
Abra Todas as Configurações, selecione Sessões e identifique a sessão não verificada atual antes de iniciar a verificação.
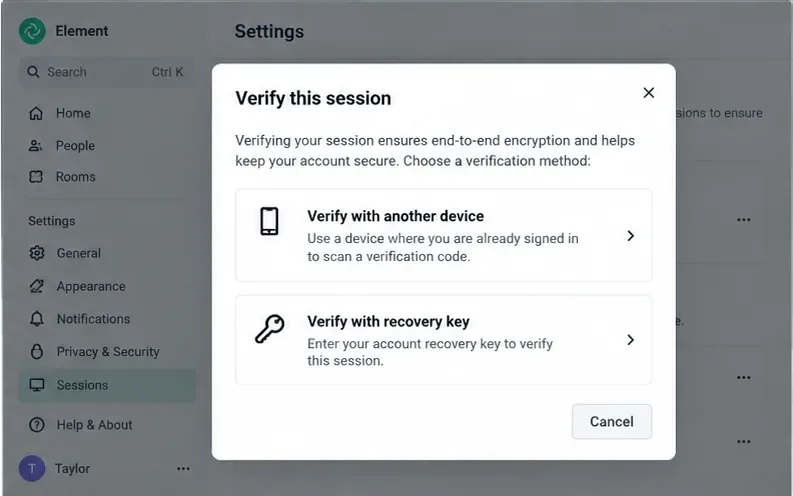
Se a sessão atual não estiver verificada, selecione Verificar sessão . O Element descreve duas maneiras comuns de concluir a verificação: aprovar a nova sessão de outro dispositivo verificado ou usar uma chave de recuperação.
Escolha outro dispositivo verificado quando houver um disponível ou use a chave de recuperação armazenada para sua conta Matrix.
Opção 1: verificar com outra sessão confiável
Essa geralmente é a melhor opção quando você ainda tem o Element aberto em um celular, outro navegador ou outro computador que já esteja verificado. Mantenha o dispositivo verificado online e aberto e, em seguida, inicie a verificação a partir da sessão não verificada. Siga as instruções em ambos os dispositivos e compare as informações de verificação exibidas pelo Element. Aprove somente quando os valores coincidirem.
Este método se encaixa em um exemplo comum: você inicia sessão no Element Desktop em um novo laptop enquanto o Element X no seu celular já está verificado. O celular consegue estabelecer que a nova sessão do laptop pertence a você sem exigir que você digite a chave de recuperação.
Opção 2: verifique com sua chave de recuperação
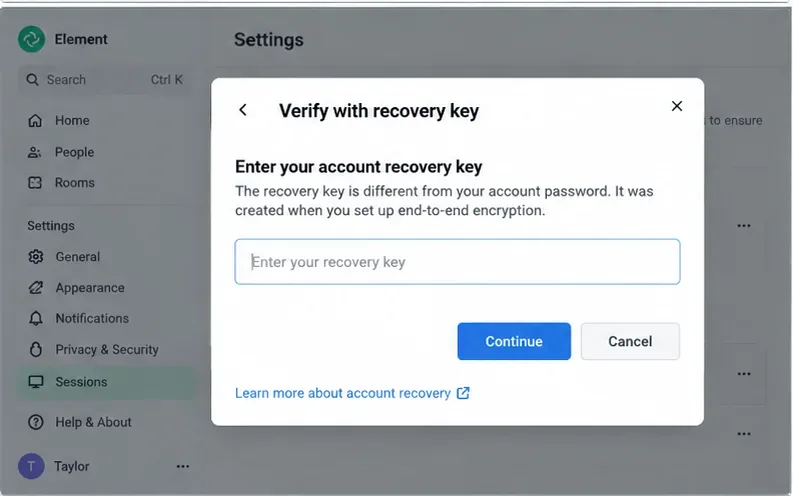
Se você não tiver um dispositivo verificado à mão, mas tiver salvo sua chave de recuperação, selecione "Verificar com chave de recuperação" e insira a chave quando solicitado. A Element ressalta que a chave de recuperação é diferente da senha da sua conta. Sua senha normal comprova que você pode acessar a conta; a chave de recuperação é usada para recuperar ou confirmar a identidade criptográfica e o acesso aos dados criptografados associados a essa conta.
Insira a chave de recuperação apenas no cliente Element confiável que você pretende usar; ela é diferente da senha da conta.
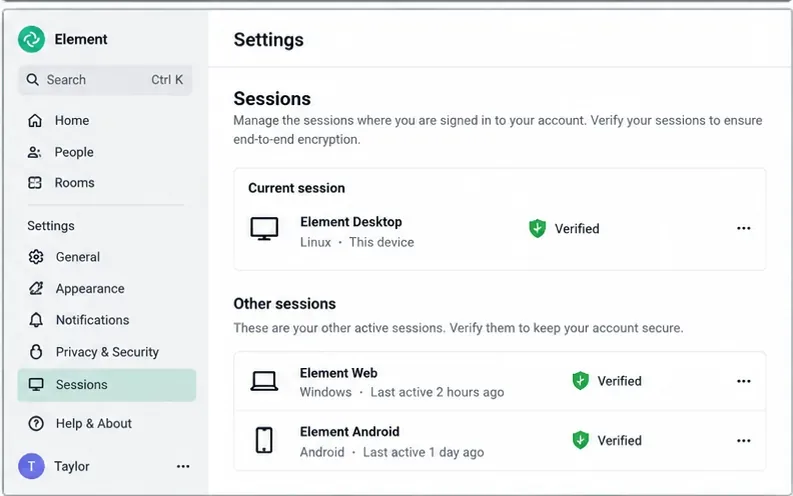
Após a verificação bem-sucedida, retorne a Todas as Configurações > Sessões . A sessão atual deverá ser exibida como verificada, geralmente com o escudo verde descrito na documentação do Element.
Confirme se a sessão atual está marcada como Verificada após a conclusão do fluxo de verificação.
O que o aviso geralmente significa
No Matrix, cada login é tratado como uma sessão ou "dispositivo" separado, mesmo quando dois logins ocorrem no mesmo computador físico. Por exemplo, o Element Web no Chrome e o Element Desktop no mesmo laptop podem aparecer como duas sessões diferentes. Um novo perfil de navegador também pode criar outra sessão.
A verificação conecta essa sessão à identidade criptográfica da sua conta. Isso é importante para a criptografia de ponta a ponta, pois o Element usa verificação com assinatura cruzada para distinguir as sessões que você aprovou das sessões que apenas possuem credenciais de login válidas.
Portanto, um aviso de verificação de identidade não significa automaticamente que sua senha está incorreta e não prova, por si só, que sua conta foi comprometida. Significa que a sessão atual não atingiu o estado de verificação confiável esperado pelo Element. A ação correta é inspecionar a página de Sessões, verificar as sessões que você reconhece e remover ou encerrar a sessão das sessões que você não reconhece.
Escolha a solução que melhor se adapta à sua situação.
Situação
Ação recomendada
Por que
Você tem outra sessão Element verificada.
Verifique a sessão atual nesse dispositivo.
Isso preserva sua identidade criptográfica existente e geralmente é o caminho menos disruptivo.
Você possui uma chave de recuperação funcional.
Use a opção Verificar com a chave de recuperação.
A chave de recuperação pode verificar uma nova sessão e restaurar o acesso ao material criptografado protegido.
Você não possui uma sessão verificada nem uma chave de recuperação.
Utilize o método de recuperação/redefinição documentado "Não é possível confirmar" somente após compreender as consequências.
A Element alerta que redefinir a identidade criptográfica pode causar a perda de acesso ao histórico de mensagens criptografadas anteriores.
Você vê uma sessão que não reconhece.
Não verifique; termine a sessão ou remova a conta e proteja-a.
A verificação só deve ser concedida às sessões que você controla.
Se outro dispositivo verificado não receber a solicitação de verificação
Primeiro, confirme se o outro dispositivo está realmente verificado e não apenas conectado. No Element Web/Desktop, a documentação atual do Element indica que você deve verificar em Todas as Configurações > Sessões e procurar o escudo verde na sessão correspondente. Se o dispositivo mais antigo não estiver verificado, ele não poderá servir como sua âncora confiável da maneira esperada.
Em seguida, mantenha ambos os clientes online e tente novamente a verificação a partir da sessão não verificada. Se você puder usar uma chave de recuperação válida, essa é uma alternativa prática quando o fluxo interativo de dispositivo para dispositivo não for concluído.
É importante também diferenciar um problema de verificação de sessão de um problema de login no servidor, SSO ou rede. Se você não conseguir fazer login de forma alguma, o problema está em uma etapa anterior da cadeia de autenticação. Se você conseguir fazer login, mas a sessão permanecer não verificada, as etapas descritas neste artigo se aplicam.
Se a chave de recuperação for rejeitada ou estiver ausente
Não substitua a senha da sua conta Element, a menos que a interface solicite especificamente. A documentação de suporte do Element informa que a chave de recuperação é diferente da senha da conta.
Se você acha que salvou uma chave de recuperação, mas não tem certeza se ela ainda funciona, a Element recomenda testá-la fazendo login no Element Web em outro navegador e tentando verificar essa nova sessão com a chave. Se você ainda tiver um dispositivo verificado, também poderá usá-lo para criar ou substituir a chave de recuperação nas configurações de criptografia.
Se você perdeu a chave de recuperação e não possui mais sessões verificadas, o último recurso documentado pela Element é redefinir a identidade criptográfica. Considere isso como uma operação de recuperação, não como uma etapa de solução de problemas de rotina. A Element informa que, após essa redefinição, você poderá perder o acesso ao histórico de mensagens criptografadas anteriores e seus contatos poderão ser notificados de que sua identidade foi alterada.
O que fazer com sessões antigas ou desconhecidas
A verificação não é motivo para aprovar todas as entradas na lista de Sessões. Revise a lista em busca de navegadores antigos, telefones desativados, instalações anteriores ou dispositivos que você não reconhece. Mantenha as sessões que você ainda controla e precisa. Encerre as sessões obsoletas ou suspeitas em vez de verificá-las.
Isso é especialmente importante se o aviso apareceu inesperadamente, sem um login recente. Uma explicação normal pode ser um novo perfil de navegador, a limpeza do armazenamento do navegador ou uma nova instalação do sistema operacional, mas uma sessão desconhecida merece atenção em relação à segurança da conta.
Por que corrigir isso é importante, mesmo que os chats criptografados ainda funcionem hoje em dia?
A Element e o ecossistema Matrix estão reforçando a forma como as sessões não verificadas são tratadas. A documentação atual da Element sobre verificação de dispositivos indica que a data de implementação da exclusão de dispositivos inseguros foi adiada e ainda não foi definida, com um aviso prévio de um mês antes da data ser estabelecida. A Matrix também documentou a mudança para não enviar mensagens criptografadas para dispositivos que não possuem assinatura cruzada.
A conclusão prática é simples: não confie que uma sessão não verificada continuará a se comportar exatamente como hoje. Verifique as sessões que você usa ativamente, mantenha uma chave de recuperação armazenada em local seguro e remova as sessões que você não controla mais.
Lista de verificação
Abra Todas as Configurações > Sessões no Element Web ou Desktop.
Confirme qual entrada corresponde à sessão atual.
Verifique com outro dispositivo já verificado, se possível.
Caso contrário, utilize a sua chave de recuperação guardada.
Confirme se a sessão atual exibe o estado verificado/escudo verde.
Não verifique sessões desconhecidas.
Redefina a identidade criptográfica somente se não houver mais sessão verificada ou chave de recuperação válida.
Após a recuperação, salve a nova chave de recuperação em um local seguro.