Início
» ADMINISTRADOR DE REDE
»
Como corrigir o aviso "O servidor não possui um endereço de apontamento de saída" do Nextcloud
Como corrigir o aviso "O servidor não possui um endereço de apontamento de saída" do Nextcloud
Se este aviso aparecer em Configurações de administração do Nextcloud → Visão geral, verifique primeiro se o servidor Nextcloud consegue resolver e acessar seu próprio URL canônico. Defina-o overwrite.cli.urlpara o URL que os usuários realmente utilizam e, em seguida, teste esse URL a partir do mesmo host ou contêiner onde o Nextcloud está sendo executado. Não comece atribuindo ao servidor um endereço IP público de saída fixo.
A frase exata “O servidor não possui um endereço de saída” não está confirmada no Manual de Administração do Nextcloud atual. Pode ser uma paráfrase, tradução ou um aviso diferente. A solução de problemas abaixo se encaixa nas verificações de conectividade documentadas na Visão Geral da Administração. Se você viu a mensagem ao configurar o e-mail, use a seção SMTP separada abaixo.
O que o Nextcloud verifica e o que ele não implica.
A partir do Nextcloud 28, as verificações de configuração exibidas em Configurações de administração → Visão geral são executadas no servidor, em vez de no navegador. As notas de atualização do Nextcloud indicam que essas verificações podem expor problemas com a resolução de DNS trusted_domains, overwrite.cli.urlconectividade do servidor com o próprio servidor, firewalls e rede de contêineres. Isso significa que o próprio caminho de rede do servidor é importante: uma URL que funciona no navegador do seu computador pode falhar no host ou contêiner do Nextcloud. As notas de verificação de configuração do Nextcloud 28 descrevem essa alteração e as áreas a serem inspecionadas.
Isso é diferente de publicar um registro DNS que direciona o tráfego da internet para o seu servidor. Uma instalação privada pode usar um nome de host ou endereço interno, caso seja assim que administradores e usuários acessem o servidor. Acesso externo, federação, links de compartilhamento público e emissão de certificados podem impor requisitos diferentes. Primeiro, anote exatamente onde você viu o aviso e qual versão do Nextcloud e método de instalação você está usando.
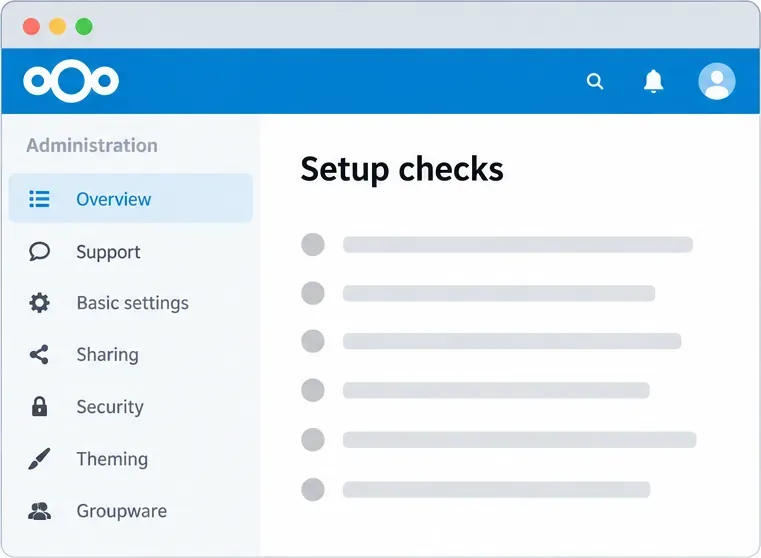
A página Visão geral é onde o Nextcloud exibe as verificações de configuração do servidor. Esta ilustração da interface mostra a localização, não um aviso real ou resultado de teste.
1. Leia as configurações atuais de URL e proxy antes de editar.
O Nextcloud armazena sua configuração principal em `/etc/nextcloud` config/config.php, mas o caminho e o comando usados para executá-lo occdependem de como o Nextcloud foi instalado. Em uma instalação a partir do código-fonte, execute o seguinte comando no diretório do Nextcloud, substituindo o caminho de exemplo e a conta do servidor web pelos seus próprios:
Um valor não definido pode não produzir nenhuma saída. Para Snap, Docker ou um appliance, execute o occcomando compatível com a instalação dentro do ambiente esperado; um comando PHP do lado do host pode ler a configuração errada ou nenhuma configuração. Faça uma cópia da configuração ativa antes de editá-la e mantenha essa cópia fora do configdiretório de produção do Nextcloud para que ela não possa ser carregada como um arquivo de configuração adicional.
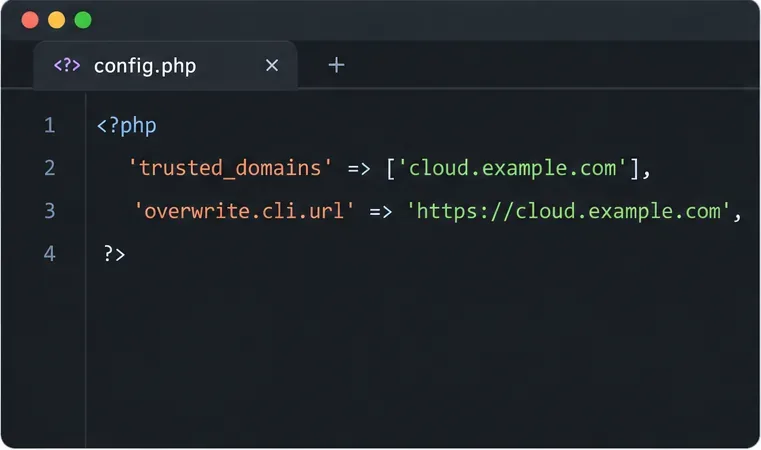
trusted_domainsé a lista de nomes de host ou endereços IP que o Nextcloud aceita em solicitações de entrada. overwrite.cli.urlé a URL base canônica usada quando o Nextcloud gera URLs fora de uma solicitação web normal, como a partir de tarefas cron ou de linha de comando. Ela deve incluir o esquema e, quando relevante, o subdiretório de instalação. A documentação de referência de configuração atual do Nextcloud registra esses parâmetros de URL e proxy.
2. Teste o DNS e o HTTPS no ambiente Nextcloud.
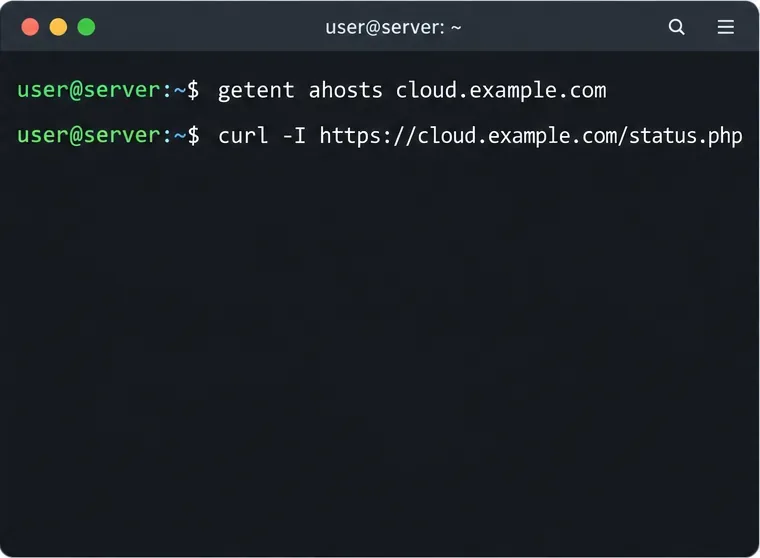
Use o mesmo nome de host que aparece em overwrite.cli.url. Execute essas verificações no servidor Nextcloud; se o Nextcloud estiver em um contêiner, execute-as dentro do contêiner do aplicativo ou em um contêiner equivalente na mesma rede:
Substitua ` cloud.example.com<nome_do_host>` pelo seu nome de host real. Se o Nextcloud estiver instalado em um subdiretório, como `<caminho_do_subdiretório>` /nextcloud, adicione esse caminho antes de `< caminho_do_subdiretório> /status.php`. O comando getentdeve retornar um endereço para o qual o servidor possa rotear. O curlcomando deve concluir a verificação TLS e receber uma resposta HTTP normal do endpoint de status do Nextcloud. Uma falha de DNS, tempo limite excedido, recusa de conexão, erro de certificado ou redirecionamento inesperado restringe o problema à resolução de nomes, roteamento/firewall, proxy reverso ou TLS. Não adicione `<caminho_do_certificado>` -kpara ignorar as verificações de certificado; isso mascara o problema em vez de corrigi-lo.
Execute verificações de DNS e HTTPS a partir do servidor ou contêiner que executa o Nextcloud; um teste apenas no navegador do cliente não verifica essa rota.
Se o DNS retornar tanto IPv4 quanto IPv6, verifique se ambos são intencionais e acessíveis a partir do ambiente Nextcloud. Um registro AAAA desatualizado pode fazer com que alguns clientes ou verificações do lado do servidor escolham uma rota IPv6 inutilizável. Remova ou corrija um registro DNS somente após confirmar que o endereço não está mais sendo servido. Se o domínio resolver para o seu IP público, mas o servidor não conseguir se conectar de volta através do roteador, verifique o loopback NAT (também chamado de hairpin NAT) ou configure o DNS split-horizon para que o nome do host resolva para o endereço interno de dentro da sua rede.
3. Defina o URL canônico para o endereço que os usuários realmente utilizam.
Para uma instalação a partir do código-fonte, defina overwrite.cli.urlo URL base usado externa ou internamente, incluindo HTTPS e um subdiretório, se houver. Por exemplo:
Se os usuários acessarem o Nextcloud em `<endereço_do_usuário>` https://example.com/nextcloud, inclua ` /nextcloud<endereço_do_usuário>` no valor. Não insira um nome de host SMTP aqui e não inclua um caminho de página como ` /settings/admin<endereço_do_usuário>`. O Nextcloud descreve isso como uma URL base canônica para geração de URLs pela linha de comando e em segundo plano. O caminho e a conta de exemplo acima são valores comuns apenas para instalações a partir do código-fonte; instalações Snap e em contêineres exigem seus próprios comandos documentados.
Se o nome do host estiver faltando em trusted_domains, adicione-o usando o próximo índice numérico não utilizado. Primeiro, inspecione a lista existente para não substituir uma entrada atual:
Altere 1para um índice não utilizado na sua instalação. Adicione apenas nomes de host ou IPs que devem ser aceitos pelo Nextcloud. Essa configuração não cria registros DNS e não torna um servidor privado publicamente acessível.
O nome do host em trusted_domains e o URL canônico completo têm propósitos diferentes. Use seu host real e, para overwrite.cli.url, inclua o esquema e o diretório raiz da web corretos.
4. Aplique as configurações de proxy reverso somente quando sua topologia exigir.
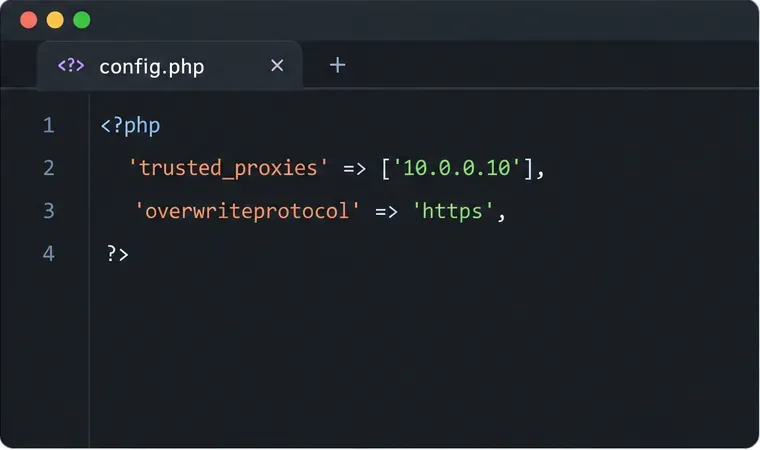
Quando um proxy reverso encerra o HTTPS e envia HTTP para o Nextcloud, o aplicativo pode detectar o protocolo interno em vez do esquema HTTPS voltado para o usuário. O Nextcloud exige que você liste os endereços de proxy reais em `/etc/ trusted_proxiesproxy`. O proxy também deve enviar os cabeçalhos de encaminhamento apropriados. Confiar incorretamente em um proxy ou em uma rede ampla pode permitir que os clientes falsifiquem seu endereço IP aparente; portanto, não copie um endereço IP de proxy de exemplo literalmente.
Se a detecção automática de URLs ainda falhar, defina apenas os valores de sobrescrita necessários. Para um proxy que encerra o TLS, overwriteprotocolpode ser necessário definir `true` https. Defina `true` overwritehostapenas se o Nextcloud não puder usar o host correto encaminhado pelo proxy; defina `false` overwritewebrootapenas se o caminho público não for detectado corretamente. O guia atual de proxy reverso do Nextcloud fornece exemplos e alerta que as configurações de proxy confiáveis dependem do software de proxy e da rede em questão.
Confie apenas no endereço real do proxy reverso. Os valores de exemplo são apenas marcadores; use os endereços e o esquema da sua própria configuração de proxy.
5. Se a URL ainda falhar, verifique o firewall, o DNS e a rota do contêiner.
Se a URL estiver correta, mas o teste do lado do servidor curlfalhar, inspecione o caminho entre o Nextcloud e essa URL. Confirme se o HTTPS de saída está permitido, se o contêiner pode consultar o DNS e se o proxy reverso pode rotear a solicitação de volta para o aplicativo. Um firewall do host, um grupo de segurança na nuvem, um roteador, uma regra de proxy ou a rede do contêiner podem estar bloqueando esse caminho. A documentação do Nextcloud menciona especificamente a configuração do firewall e da rede do contêiner quando as verificações do lado do servidor não conseguem alcançar as URLs configuradas.
Não abra portas de entrada para toda a internet apenas para passar em uma verificação automática. Se este for um servidor Nextcloud intencionalmente privado, use um nome de host e uma rota válidos dentro da rede privada. DNS público, encaminhamento de roteador e um endereço acessível externamente são necessários apenas para serviços que precisam ser acessíveis externamente. Se você estiver atrás de um NAT de provedor que impede o acesso de entrada, uma VPN ou um proxy reverso/túnel compatível pode ser mais adequado do que alterar a lista de domínios confiáveis do Nextcloud.
Se a mensagem veio da página de configurações de e-mail
O e-mail é um recurso separado. O Nextcloud não inclui um servidor de e-mail completo; ele se conecta a um servidor SMTP existente, ao qmail ou ao Sendmail. Em Configurações de administração → Configurações básicas, forneça o nome do host e a porta do servidor de e-mail, o modo de criptografia, o endereço do remetente e as credenciais, conforme exigido pelo provedor de e-mail. Teste com o botão "Enviar e-mail" do Nextcloud. Um URL web do Nextcloud funcionando não comprova que o SMTP está acessível, e um nome de host SMTP não substitui o endereço do remetente overwrite.cli.url. O guia de configuração de e-mail do Nextcloud explica a configuração e o teste de e-mail atuais.
Verifique o resultado e evite diagnósticos errôneos comuns.
Após as alterações, repita as verificações de DNS e HTTPS no mesmo servidor ou contêiner e, em seguida, recarregue as configurações de Administração → Visão geral. Confirme se seus usuários ainda conseguem fazer login pelo URL normal e se os links gerados em segundo plano usam o esquema e o caminho corretos. Se o aviso persistir, capture o texto exato, a versão do Nextcloud, o método de instalação e a saída do comando do servidor. Essas evidências ajudam a distinguir um problema de detecção de URL de uma falha no SMTP ou de um problema de política de rede.
Verificado: A documentação atual do Nextcloud afirma que as verificações de configuração do lado do servidor precisam que os nomes de host e URLs canônicos estejam configurados para serem resolvidos e acessíveis a partir do servidor.
Depende da sua configuração: se a rota correta usa um endereço público, um endereço privado, DNS dividido, um proxy reverso, uma rede de contêineres ou um loopback NAT.
Apenas pela redação, não se pode afirmar que o Nextcloud exige um endereço IP público fixo para saída ou que o aviso se refere ao SMTP. Verifique a página e a mensagem completa antes de alterar as configurações de rede ou de e-mail.
Na maioria dos casos que correspondem à verificação de conectividade da Visão Geral da Administração, corrigir o URL canônico e torná-lo acessível a partir do ambiente de execução do Nextcloud resolve a incompatibilidade subjacente. Limite as alterações de proxy e firewall ao caminho que sua instalação realmente utiliza.