Como desativar a telemetria e o registro de dados no Jitsi Meet
Se você hospeda o Jitsi Meet, pode desativar os manipuladores de análise do aplicativo e bloquear suas solicitações opcionais de terceiros config.js. Isso reduz a telemetria do lado do cliente, mas não desativa os logs do servidor web, Docker, Prosody, Jicofo ou Videobridge. Esses são fluxos de dados separados, gerenciados pelo operador do servidor. Se você estiver participando de uma reunião no Jitsi Meet meet.jit.siou em outro serviço hospedado, não poderá alterar as configurações do servidor por conta própria.
Em 6 de outubro de 2026, a documentação de referência de configuração do Jitsi ainda apresentava os analytics.disabledcontroles disableThirdPartyRequests. Nenhuma alteração recente no produto exigia um procedimento diferente. As etapas descritas abaixo se aplicam a uma implantação web auto-hospedada; SDKs para dispositivos móveis, integrações incorporadas e painéis de hospedagem de terceiros podem apresentar controles diferentes.
A sala de espera da reunião é o cliente voltado para o usuário; suas opções de análise são controladas pela configuração do servidor.
O que significam “telemetria” e “registro” no Jitsi Meet?
O cliente web do Jitsi pode carregar manipuladores de análises ou conectar-se a serviços de estatísticas externos configurados. A configuração inclui uma opção para desativar as análises em geral e opções para serviços como o rtcstats. Uma configuração de privacidade separada, ` disableThirdPartyRequestsprivacy_disabled`, impede solicitações de terceiros e faz com que os avatares sejam gerados localmente; o Jitsi observa que as integrações de estatísticas externas não funcionarão quando essa opção estiver ativada.
O WebRTC ainda precisa trocar sinais e tráfego de mídia para que uma reunião funcione. Desativar a análise não oculta o endereço de rede de um usuário da infraestrutura da reunião, não remove um participante da sala, não impede que o anfitrião grave a reunião nem apaga os dados já coletados. Os registros de acesso ao servidor e os registros de diagnóstico também são independentes da análise do navegador. O guia do analisador de logs do Jitsi descreve uma pilha separada que pode coletar registros de componentes por meio do OpenTelemetry e do Loki, o que ilustra por que uma única configuração do cliente não pode desativar todos os registros.
1. Confirme quem controla a implantação.
Para um servidor Jitsi que você administra, localize o arquivo de configuração web. Em instalações comuns de pacotes Debian ou Ubuntu, ele geralmente está /etc/jitsi/meet/<your-domain>-config.jsem `/etc/jitsi.conf`. Com o Docker, o arquivo `/etc/jitsi.conf` é normalmente montado no contêiner web como seu config.jspróprio arquivo `/etc/jitsi.conf`; use o caminho e o mapeamento de volume em sua configuração do Compose. Faça um backup antes de editar o arquivo e preserve sua estrutura existente.
Se você utiliza apenas salas de reunião públicas ou hospedadas por fornecedores, pode haver uma opção para limitar suas próprias informações, mas o servidor decide sobre o registro, a retenção e as análises. Consulte o provedor para obter detalhes sobre as políticas de privacidade e retenção vigentes, caso essas configurações sejam importantes.
2. Desative as análises do cliente e as solicitações externas.
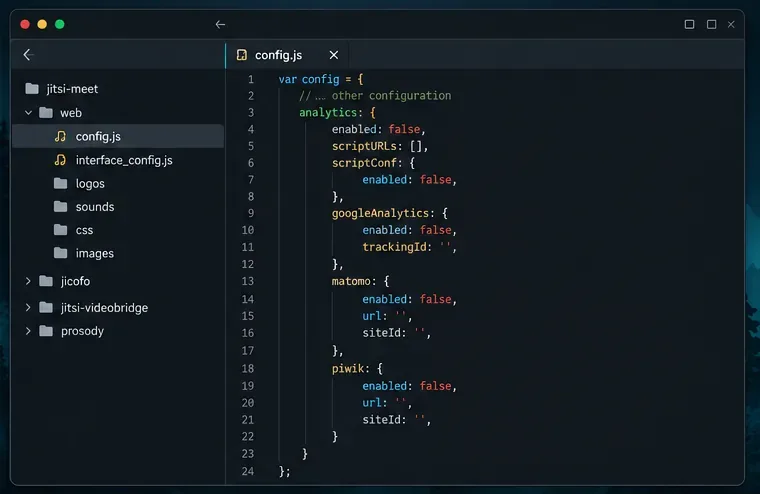
No configobjeto de nível superior existente, mescle essas entradas nos locais correspondentes. Não cole uma segunda cópia de uma chave existente nem substitua todo o arquivo de configuração:
As opções de análise estão aninhadas em `<analytics> analytics`; as outras quatro entradas pertencem ao nível superior. Se o seu arquivo já contém um analyticsobjeto `analytics`, edite esse objeto em vez de adicionar outro. Remova quaisquer URLs de script de análise personalizados e endpoints de serviço que você configurou intencionalmente ou deixe a matriz vazia, como mostrado. Os valores explícitos de `rtcstats` deixam claro o estado pretendido, enquanto ` analytics.disabledanalytics` é a principal opção para os manipuladores de análise.
O guia avançado do usuário do Jitsi também documenta disableThirdPartyRequests: trueessa opção de configuração. Ela pode afetar funcionalidades que dependem de serviços externos, incluindo avatares hospedados externamente ou integrações de estatísticas. Teste as funções de reunião que sua organização utiliza antes de implementar a alteração em larga escala.
As configurações relevantes pertencem ao objeto config.js existente; a visualização do editor de código é ilustrativa e não uma captura de tela de uma instalação específica.
3. Aplique a alteração e verifique a configuração em uso.
Salve o arquivo e siga o procedimento normal de implantação para recarregar ou reiniciar o componente web. Para o Docker, isso geralmente significa recriar ou reiniciar o serviço web após confirmar se a configuração montada no host corresponde ao arquivo editado; implantações baseadas em pacotes podem servir o arquivo diretamente. A instalação do Jitsi varia de acordo com o pacote, a versão e as modificações locais, portanto, não reinicie todos os componentes por hábito.
Abra a página da reunião em uma janela anônima do navegador ou limpe o cache do site e, em seguida, inspecione a configuração realmente enviada ao navegador. Nas ferramentas de desenvolvedor, carregue https://your-domain/config.jse confirme se ela contém os valores que você definiu. Se os valores antigos aparecerem, verifique o nome do arquivo específico do domínio, a montagem do volume do contêiner, o cache do proxy reverso e se o navegador está acessando o servidor correto.
4. Analise os registros do lado do servidor separadamente.
Agora, faça um inventário dos logs que ainda existem. Os locais típicos incluem logs de acesso e de erro do proxy reverso, a saída do contêiner do Docker e logs do Prosody, Jicofo e Jitsi Videobridge. Se você instalou o conjunto opcional de analisadores de logs, inspecione também a configuração do coletor OpenTelemetry e do Loki. A documentação do analisador de logs do Jitsi descreve esse caminho de coleta e armazenamento separadamente da análise do cliente.
Escolha uma política operacional em vez de presumir que todos os logs podem ser desativados com segurança. Você pode reduzir a verbosidade, restringir o acesso aos logs, diminuir o período de retenção ou desativar um pipeline de envio de logs opcional. Mantenha informações de diagnóstico suficientes para investigar interrupções e abusos e evite coletar nomes de salas, endereços de e-mail, endereços IP ou dados completos de sinalização, a menos que haja uma necessidade definida. Aplique a retenção na camada de armazenamento real — como o proxy, o ambiente de execução do contêiner ou o backend de logs — porque o cliente config.jsnão define esses períodos de retenção.
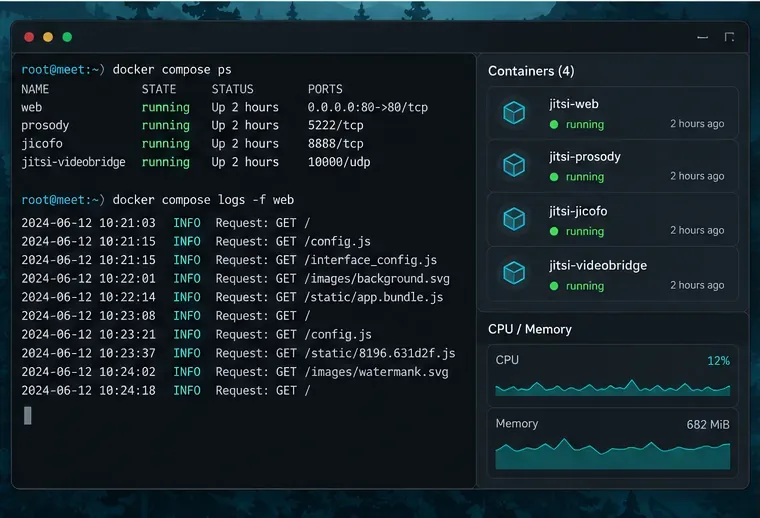
Os registros de contêineres e servidores web continuam sendo uma preocupação administrativa separada mesmo após a desativação da análise do navegador.
5. Verifique o comportamento sem considerar um painel de rede silencioso como prova.
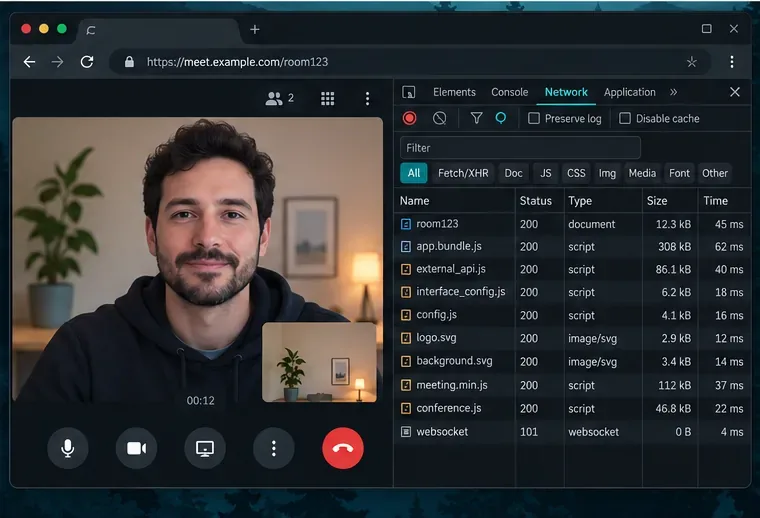
Inicie uma sala de teste a partir de uma nova sessão do navegador e confirme se o áudio, o vídeo, o chat e o compartilhamento de tela ainda funcionam. No painel de Rede do navegador, revise as solicitações para servidores de análise ou estatísticas de terceiros enquanto a reunião inicia e está em andamento. Algumas solicitações são necessárias para a própria reunião, e bloquear todos os nomes de host desconhecidos pode interromper a sinalização, a configuração de mídia, os avatares ou outras integrações. Compare os destinos com sua própria configuração e projeto de implantação; a ausência de uma solicitação visível em um teste não prova que nenhum registro do servidor esteja sendo gravado.
Utilize o painel Rede para procurar solicitações de análise externa configuradas, preservando as conexões necessárias para a chamada.
Se o tráfego indesejado persistir, verifique outra origem: um script de análise personalizado, uma tag injetada por proxy reverso, uma página pai de iframe, uma extensão de navegador ou a própria instrumentação do provedor de hospedagem. Se o problema estiver nos logs do servidor em vez da análise do cliente, verifique a configuração relevante do serviço e do armazenamento.
O que esta modalidade pode e não pode garantir
Essas configurações são úteis para interromper as análises de clientes configuradas pelo Jitsi Meet e solicitações opcionais de terceiros em um servidor que você controla. Elas não fornecem anonimato, desativam todas as conexões de rede nem removem automaticamente dados históricos. Também não controlam a telemetria adicionada por uma versão modificada, um site incorporado ou o provedor de hospedagem. Revise a configuração da versão exata do Jitsi que você implanta e verifique-a novamente após atualizações, pois os nomes das configurações e as integrações podem mudar.