Início
» ADMINISTRADOR DE REDE
»
Como habilitar a criptografia do lado do servidor no Nextcloud sem perda significativa de desempenho
Como habilitar a criptografia do lado do servidor no Nextcloud sem perda significativa de desempenho
A partir de outubro de 2026, a documentação estável do administrador do Nextcloud 35 esclarece um ponto importante de forma mais clara do que muitos tutoriais antigos: a criptografia do lado do servidor (SSE) destina-se principalmente a proteger arquivos armazenados em armazenamento externo de terceiros, e o modo de chave mestra padrão oferece melhor desempenho e maior compatibilidade de autenticação do que chaves por usuário. A mesma documentação também observa que os arquivos criptografados agora adicionam apenas cerca de 1% de sobrecarga de armazenamento, em comparação com a sobrecarga muito maior em versões anteriores ao Nextcloud 25.
Isso não significa que a criptografia seja literalmente gratuita. Cada operação de leitura e gravação criptografada requer processamento criptográfico, portanto, nenhum guia confiável pode prometer custo zero de CPU ou latência em todos os servidores. O objetivo prático é outro: habilitar a criptografia de forma a evitar uma queda perceptível de desempenho para os usuários, manter a pressão sobre o banco de dados e os bloqueios sob controle e criptografar apenas o armazenamento que realmente precisa dela.
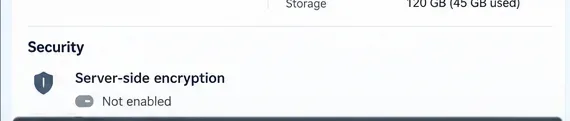
Antes de alterar qualquer coisa, confirme o estado atual da criptografia e registre um valor de referência para a instância.
O que a criptografia do lado do servidor do Nextcloud protege
O Nextcloud SSE criptografa o conteúdo dos arquivos no servidor antes de serem armazenados. Quando um usuário baixa ou abre um arquivo pelo Nextcloud, o servidor o descriptografa antes de entregá-lo ao usuário autorizado. As chaves de criptografia permanecem no servidor Nextcloud, e é por isso que o SSE é especialmente útil quando os dados reais do arquivo estão em um provedor de armazenamento externo no qual você não confia totalmente.
A criptografia do lado do servidor (SSE) não oculta nomes de arquivos ou estrutura de diretórios e não protege arquivos de um administrador malicioso do Nextcloud ou de um servidor de aplicativos totalmente comprometido. Se o requisito for que nem mesmo o administrador do servidor consiga ler os arquivos, o modelo de criptografia de ponta a ponta do Nextcloud é a camada de segurança adequada. A comparação oficial está disponível na documentação de criptografia do lado do servidor do Nextcloud .
Escolha a configuração que gere o mínimo de trabalho desnecessário.
Decisão
Opção com custos operacionais mais baixos
Quando escolher outra coisa
Gestão chave
A chave mestra é o modo padrão atual e recomendado para a maioria das implementações.
Utilize chaves por usuário somente quando essa compensação de segurança for especificamente exigida e suas limitações de autenticação/recuperação forem aceitáveis.
Escopo de armazenamento
Criptografe o armazenamento externo, mas deixe o armazenamento local doméstico sem criptografia quando o modelo de ameaça for o provedor externo.
Criptografe também o armazenamento doméstico quando a proteção de dados em repouso no armazenamento local do Nextcloud também for necessária.
Bloqueio do backend
Bloqueio de arquivos transacionais com suporte em Redis ou Valkey
O bloqueio de banco de dados pode ser aceitável para sistemas muito pequenos, mas adiciona uma carga desnecessária ao banco de dados em situações de tráfego intenso.
Etapa 1: Faça backup da instância e estabeleça uma linha de base de desempenho.
As chaves de criptografia e o segredo da instância são itens essenciais para a recuperação de dados. O Nextcloud recomenda explicitamente fazer backup da configuração da instância e das chaves de criptografia antes de habilitar o SSE. A perda das chaves necessárias ou do segredo da instância pode tornar os dados criptografados irrecuperáveis.
Antes da alteração, crie uma linha de base simples usando a carga de trabalho que realmente importa para seus usuários. Meça alguns uploads e downloads representativos, observe a utilização da CPU pelo PHP-FPM, a carga do banco de dados, a latência de armazenamento e o tempo de resposta do aplicativo Arquivos. Você não precisa de um benchmark de laboratório. Você precisa de um teste repetível de antes e depois que possa indicar se a implementação alterou o comportamento visível para o usuário.
Decida também se você realmente precisa criptografar o armazenamento doméstico. Se o seu objetivo é proteger um banco de dados S3, SMB, armazenamento de objetos ou outro backend externo do provedor de armazenamento, manter o armazenamento doméstico local fora do SSE evita realizar trabalho criptográfico que não agrega valor para esse modelo de ameaça.
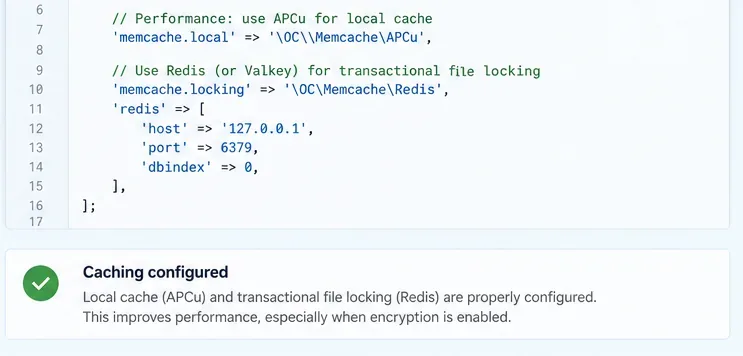
Etapa 2: Corrija o cache e o bloqueio de arquivos antes de ativar a criptografia.
Esta é a preparação de desempenho mais importante. O Nextcloud recomenda o uso de cache de memória para um desempenho ideal e, especificamente, recomenda o APCu para cache local, além do Redis ou um backend compatível para bloqueio transacional de arquivos. O bloqueio transacional de arquivos é especialmente relevante para arquivos criptografados, pois o Nextcloud precisa coordenar as alterações de arquivos com segurança enquanto as operações de criptografia e armazenamento ocorrem.
Configure o cache de memória local e um backend de bloqueio baseado em Redis ou Valkey antes de adicionar a carga de criptografia.
Uma configuração comum de servidor único utiliza APCu para o cache local e Redis para bloqueios:
Se o Redis estiver sendo executado no mesmo host, a documentação do Nextcloud sobre bloqueio de arquivos recomenda o uso de um socket Unix sempre que possível. A documentação mais recente do Nextcloud 35 também descreve a opção KeyValueCache integrada para servidores compatíveis com Redis ou Valkey, que pode fornecer bloqueio transacional sem exigir a extensão PHP phpredis. Use a configuração que melhor se adapta à sua implementação, em vez de copiar um exemplo cegamente.
O OPcache do PHP também deve ser habilitado e dimensionado para evitar a remoção repetida de código compilado. O guia de otimização de servidor do Nextcloud afirma que o OPcache melhora o desempenho de aplicações PHP e alerta os administradores quando os limites configurados excedem 90% de utilização. Consulte o guia oficial de cache de memória , o guia de bloqueio de arquivos transacionais e o guia de otimização de servidor antes da implementação.
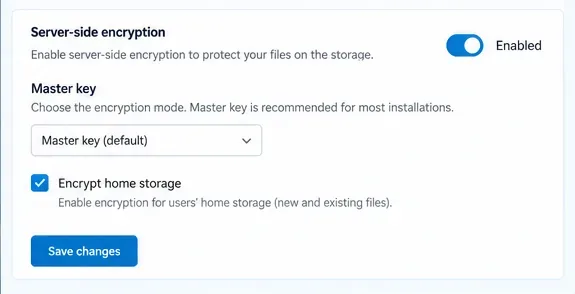
Passo 3: Ative o módulo de criptografia padrão e use o modo de chave mestra.
Para a maioria das implementações atuais, o modo de chave mestra é o melhor ponto de partida. O Nextcloud 35 o documenta como padrão, recomenda-o para a maioria das implementações e observa que oferece melhor desempenho e compatibilidade com mais métodos de login. A desvantagem é clara: administradores que controlam o servidor podem descriptografar arquivos de usuários. Se isso for inaceitável, o SSE com chave mestra representa o limite de segurança inadequado.
Utilize o modo de chave mestra padrão, a menos que seus requisitos de segurança justifiquem especificamente o uso de chaves por usuário.
Na interface web, abra a seção Criptografia do lado do servidor nas configurações do administrador, habilite a criptografia do lado do servidor e, em seguida, habilite o Módulo de Criptografia Padrão do Nextcloud em Aplicativos, caso o Nextcloud informe que nenhum módulo de criptografia está carregado. Retorne às configurações de criptografia e confirme se o módulo está selecionado. Saia da sessão e entre novamente para que as chaves de criptografia sejam inicializadas.
Você também pode gerenciar a criptografia com occ. O documento de referência de comandos atual descreve a seguinte sequência:
Se o objetivo do SSE for apenas o armazenamento externo, desmarque a opção de criptografia para armazenamento doméstico antes de implementar uma solução mais ampla. Essa escolha pode reduzir significativamente a quantidade de dados que precisam passar pela camada de criptografia.
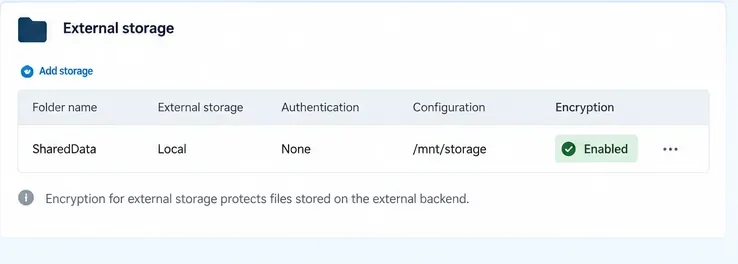
Etapa 4: Criptografe os pontos de montagem externos pretendidos e verifique com tráfego real.
A criptografia de armazenamento externo é configurada por ponto de montagem. Habilite a criptografia apenas para os pontos de montagem que a exigem e, em seguida, carregue um arquivo representativo pelo Nextcloud e baixe-o novamente. Verifique o acesso usando o mesmo fluxo de trabalho que seus usuários realmente utilizam em desktops, dispositivos móveis, WebDAV ou navegadores.
Ative a criptografia nos pontos de montagem de armazenamento externo que estão dentro do seu modelo de ameaças, em vez de criptografar tudo automaticamente.
Após o teste funcional, repita as medições de linha de base da Etapa 1. Compare o tempo de upload, o tempo de download, o uso da CPU, a atividade do banco de dados e a latência de armazenamento. Se a mudança for pequena e o tempo de resposta visível ao usuário for estável, o servidor tem margem suficiente. Se o desempenho cair drasticamente, não assuma que a criptografia em si seja a única causa. Verifique primeiro se há bloqueio de arquivos baseado em banco de dados, sobrecarga de processos PHP-FPM, armazenamento externo lento, cache OP insuficiente ou um problema de conexão com o Redis.
Se você precisar criptografar arquivos que já existiam antes da ativação do SSE, o Nextcloud oferece essa opção encryption:encrypt-all. Trate isso como uma carga de trabalho de migração, não como uma solicitação interativa normal. Como pode afetar uma grande quantidade de dados, agende a operação durante uma janela de manutenção e certifique-se de que o plano de backup e reversão esteja correto. Os comandos de criptografia disponíveis estão documentados na referência oficial de criptografia do OCC .
Como saber se a implementação está sendo bem-sucedida
Os usuários não notaram um aumento significativo no tempo de upload ou download. Compare os mesmos tamanhos de arquivo e clientes antes e depois da alteração.
A carga do banco de dados permanece estável. Um aumento significativo na atividade do banco de dados pode indicar que o bloqueio de arquivos ainda está utilizando o banco de dados em vez do Redis ou do Valkey.
Os processos de trabalho do PHP não estão sobrecarregados com CPU. A criptografia adiciona trabalho à CPU, portanto, instâncias que já estavam operando perto da capacidade máxima precisam de mais espaço livre.
A latência do armazenamento externo ainda é o fator dominante quando apropriado. O armazenamento lento em S3, SMB ou em objetos remotos pode facilmente superar o custo criptográfico.
Nenhuma mensagem de aviso sobre criptografia ou chave aparece na visão geral do administrador ou nos registros. Resolva os avisos antes de expandir a implementação.
Erros comuns que causam lentidão evitável
Criptografar o armazenamento local quando apenas o armazenamento externo precisa de proteção.
Isso aumenta a quantidade de E/S criptografada sem necessariamente resolver uma ameaça real. Adeque o escopo da criptografia ao motivo pelo qual você está habilitando o SSE.
Deixar bloqueios transacionais no banco de dados
A documentação do Nextcloud afirma que o mecanismo de bloqueio de banco de dados padrão impõe uma carga significativa no banco de dados. Um cache de bloqueio baseado em Redis ou Valkey é uma das maneiras mais diretas de eliminar esse gargalo.
Executando criptografia em massa durante os horários de pico
O tráfego interativo e a criptografia completa dos dados competem por CPU, E/S, processos PHP e largura de banda de armazenamento. Separe o trabalho de migração do tráfego normal de produção.
Tratar o SSE como proteção contra um servidor Nextcloud comprometido.
As chaves SSE estão disponíveis para o servidor, portanto, um administrador malicioso ou um servidor totalmente comprometido permanece dentro do limite de confiança. Use criptografia de ponta a ponta quando essa for a ameaça que você precisa enfrentar.
Resumindo
A maneira mais segura de habilitar a criptografia do lado do servidor no Nextcloud sem uma perda perceptível de desempenho é manter o escopo restrito, usar a chave mestra padrão quando seu modelo de confiança for adequado, configurar primeiro o bloqueio APCu e Redis ou Valkey e avaliar o desempenho da carga de trabalho real antes e depois da alteração. As diretrizes atuais do Nextcloud 35 apoiam essa abordagem: o modo de chave mestra é o padrão otimizado para desempenho, o armazenamento externo é o principal caso de uso do SSE e a sobrecarga do tamanho do arquivo criptografado é agora de aproximadamente 1%.
Comece com o guia oficial de criptografia do lado do servidor do Nextcloud 35 e os detalhes técnicos de criptografia do lado do servidor . Esses documentos devem permanecer como a fonte principal de informações sobre o comportamento do gerenciamento de chaves, comandos de migração e limitações específicas da versão.