How to Configure Nextcloud Mail App with OAuth2 Authentication
OAuth2 is the preferred way to connect many hosted mail accounts to Nextcloud Mail because the mail provider issues tokens instead of requiring Nextcloud to keep using the user’s normal mailbox password. In practice, however, a good setup is not measured by whether an OAuth consent window closes successfully. The useful outcome is that Nextcloud Mail can load folders over IMAP, send mail over SMTP, refresh authentication without repeated user prompts, and continue doing so after the first access token expires.
This guide covers the two OAuth integrations that Nextcloud Mail documents directly: Google accounts and hosted Microsoft Outlook/Microsoft 365 accounts. As of October 6, 2026, the Nextcloud App Store lists Mail 5.12.3 as the stable release for Nextcloud 32 through 35, while the current administration manual documents Google OAuth and Microsoft XOAUTH2 configuration. If you are running an older Mail release, update within the compatibility range supported by your Nextcloud server before troubleshooting behavior that may already have changed.
What a successful Nextcloud Mail OAuth2 setup should achieve
Before changing provider settings, define the result you expect. A working configuration should pass all of these checks:
The provider redirects the user back to the exact Nextcloud redirect URI configured for the OAuth client.
Nextcloud Mail opens the mailbox and lists folders without asking for the normal mailbox password again.
New messages arrive through IMAP and a manually refreshed inbox updates without an authentication error.
A test message sent from Nextcloud Mail is accepted through SMTP and appears in the Sent folder.
After enough time for the short-lived access token to expire, the account continues working through a refresh token rather than forcing a fresh login every time.
If the setup only passes the consent-screen step but not the IMAP and SMTP tests, treat it as incomplete. OAuth authorization and mail-protocol access are related but separate stages.
Step 1: Confirm that your provider matches a supported OAuth path
Nextcloud Mail currently exposes built-in OAuth handling for Google and Microsoft accounts. Google’s mail servers support OAuth 2.0 with SASL XOAUTH2 for IMAP and SMTP. Microsoft documents OAuth2 support for IMAP, POP, and SMTP in Microsoft 365 and Outlook.com. Nextcloud then uses the provider-issued token when authenticating to the mail protocols.
Do not assume that any OpenID Connect or OAuth2-capable mail server can be dropped into the same interface. A 2026 Nextcloud Mail enhancement request for generic third-party OAuth/OpenID providers remained an enhancement rather than a documented general configuration path. If your provider is neither Google nor Microsoft, verify support for that exact provider before building a production rollout around OAuth2. The project discussion is available in the Nextcloud Mail generic OAuth2 enhancement issue.
Configure Gmail with OAuth2
Step 2: Copy the Gmail redirect URI from Nextcloud
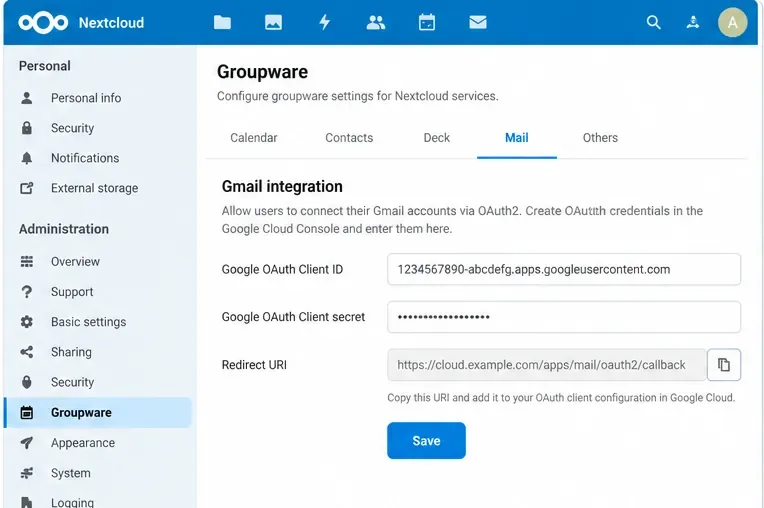
Sign in as a Nextcloud administrator, open the administration settings, go to Groupware, and find Gmail integration. The Nextcloud administration manual says to enter a Google client ID and client secret in this section. Use the redirect URI displayed by your own instance when configuring Google; do not reconstruct the path from an example because reverse proxies, web-root changes, and deployment layout can affect the externally visible URL.
In Nextcloud administration, Gmail OAuth is configured under Groupware. Copy the redirect URI shown by your own Nextcloud instance rather than inventing one.
Quality check: the redirect URI should use your production HTTPS hostname and should be reachable from the user’s browser. If Nextcloud shows an internal host name while users access a public host name, correct the Nextcloud/proxy URL configuration first. OAuth will not compensate for a mismatched public URL.
Step 3: Create the Google OAuth client
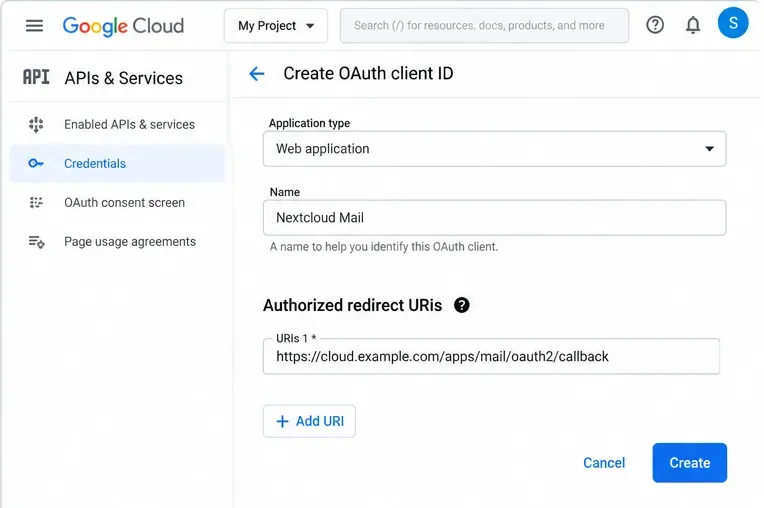
In Google Cloud, configure the Google Auth Platform/consent settings for the project and create an OAuth client for a Web application. Add the redirect URI copied from Nextcloud as an authorized redirect URI. Google requires the redirect URI in the authorization request to match an authorized value exactly; scheme, case, path, and trailing slash matter. Google documents this behavior in Using OAuth 2.0 for Web Server Applications.
Create a Google OAuth client for a web application and make the authorized redirect URI match the value displayed by Nextcloud exactly.
Gmail mail access is important from a compliance perspective. Google classifies the broad https://mail.google.com/ scope, including IMAP, SMTP, and POP3 usage, as a restricted scope. Depending on whether the app is internal, in testing, or intended for broader production use, Google verification requirements can apply. Review Google’s restricted scopes documentation and OAuth app verification guidance before onboarding a large user population.
Step 4: Save the Google client ID and secret in Nextcloud
Retorne às configurações de Administração > Groupware > Integração com o Gmail , cole o ID do cliente Google e a chave secreta do cliente e salve. Evite expor a chave secreta em capturas de tela, tickets, histórico do shell ou notas compartilhadas. Se você precisar alterar a chave secreta do cliente OAuth posteriormente, atualize o Nextcloud imediatamente e agende uma verificação controlada das contas existentes.
Etapa 5: Adicione a conta do Gmail e conclua o consentimento.
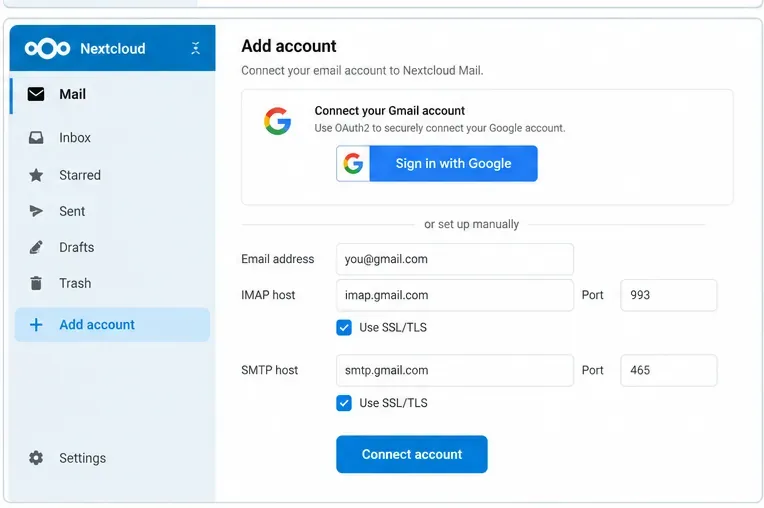
Abra o Nextcloud Mail como o usuário e adicione a conta do Gmail. O código atual do Mail reconhece o Gmail pelos hosts IMAP/SMTP padrão do Gmail e alterna o método de autenticação para XOAUTH2 quando o administrador tiver configurado o Google OAuth. Documentos do Google imap.gmail.com:993para IMAP sobre SSL e smtp.gmail.comcom TLS em portas SMTP compatíveis.
Depois que o administrador salvar as credenciais do OAuth do Google, uma conta do Gmail deverá usar o fluxo de autorização do Google em vez de armazenar a senha normal da conta.
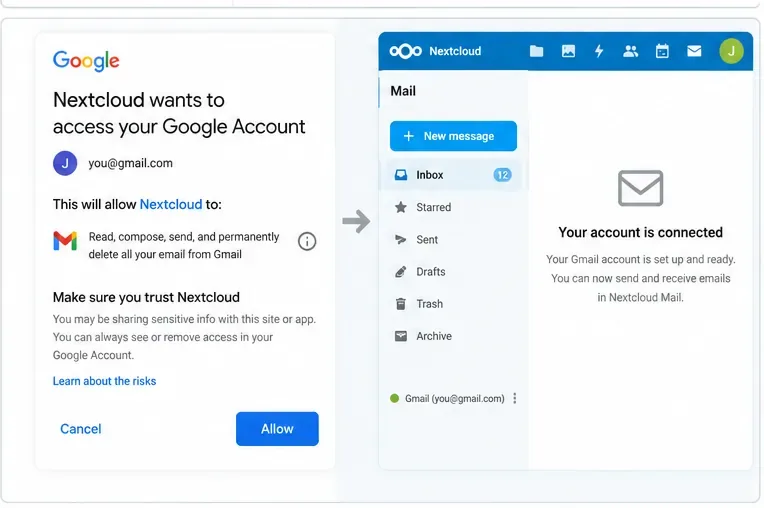
Continue para o login do Google e revise a tela de consentimento. O provedor pode exibir avisos ou restringir o acesso se o aplicativo OAuth não tiver sido configurado ou verificado para os escopos e o público-alvo que estão sendo usados.
Conceda apenas as permissões apresentadas pelo provedor e, em seguida, retorne ao Nextcloud e verifique se a caixa de correio realmente carrega; a página de redirecionamento por si só não é um teste de sucesso suficiente.
Não pare na mensagem “conta conectada”. Carregue a Caixa de Entrada, abra pelo menos uma mensagem, envie uma mensagem para uma segunda caixa de correio que você controla, responda a ela e confirme a comunicação. Esse teste comprova muito mais do que o redirecionamento OAuth por si só.
Configure o Microsoft 365 ou o Outlook com OAuth2.
Etapa 6: Registre o aplicativo no Microsoft Entra
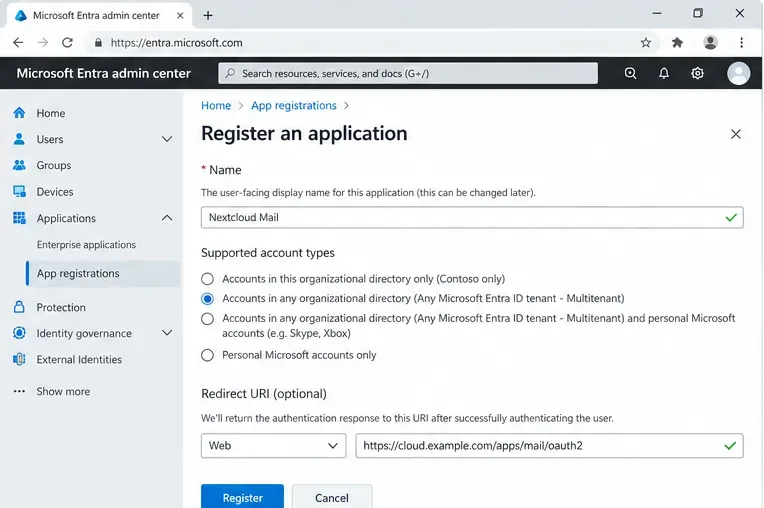
Abra o centro de administração do Microsoft Entra e crie um registro de aplicativo. O guia do Nextcloud orienta os administradores a escolherem tipos de conta que permitam contas Microsoft organizacionais e pessoais para o exemplo geral e a configurarem um URI de redirecionamento da Web copiado do Nextcloud. Se sua organização usa deliberadamente um único locatário, não copie cegamente o exemplo multilocatário: alinhe os tipos de conta e as configurações de locatário compatíveis com sua política de identidade.
Para o Microsoft 365 ou Outlook.com, registre um aplicativo da Web no Microsoft Entra e escolha os tipos de conta compatíveis que correspondam à estratégia de locatário que você pretende usar.
A Microsoft exige que os URIs de redirecionamento sejam registrados no aplicativo. Uma incompatibilidade pode resultar em erros como [exemplo de erro] AADSTS50011. As orientações atuais da Microsoft estão em Práticas recomendadas e limitações de URIs de redirecionamento .
Etapa 7: Registre o ID do cliente e crie uma chave secreta do cliente.
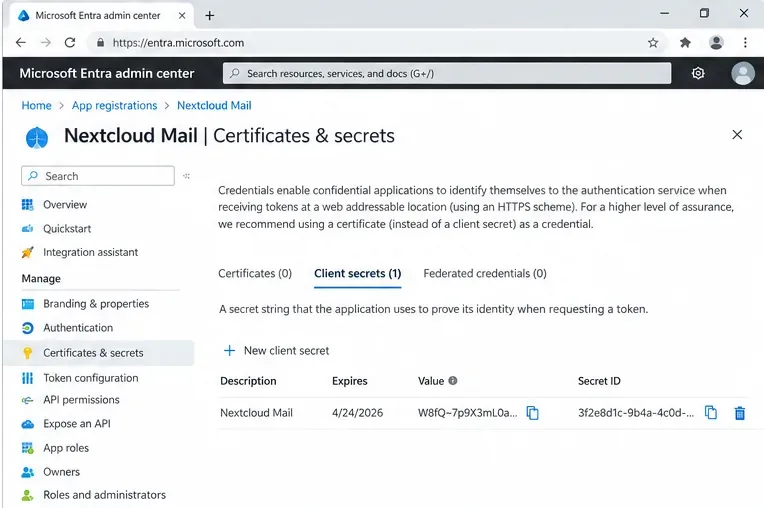
Copie o ID do aplicativo (cliente) . Em seguida, abra Certificados e segredos , crie um novo segredo do cliente e copie o valor do segredo imediatamente. A Microsoft afirma que o valor não é exibido novamente depois que você sai da página. Ela também limita a duração do segredo do cliente a 24 meses ou menos e recomenda um período de expiração mais curto em sua documentação atual de registro de aplicativos.
Crie e registre com segurança o valor do segredo do cliente. A Microsoft observa que os valores secretos são exibidos apenas uma vez e têm um tempo de vida limitado.
Essa data de expiração é uma dependência operacional, não um detalhe de instalação único. Inclua a data de expiração do segredo no processo de rotação de credenciais da sua organização. Caso contrário, uma implementação aparentemente estável do Nextcloud Mail pode falhar posteriormente porque a atualização do token não poderá mais ser concluída.
Etapa 8: Insira as credenciais da Microsoft no Nextcloud
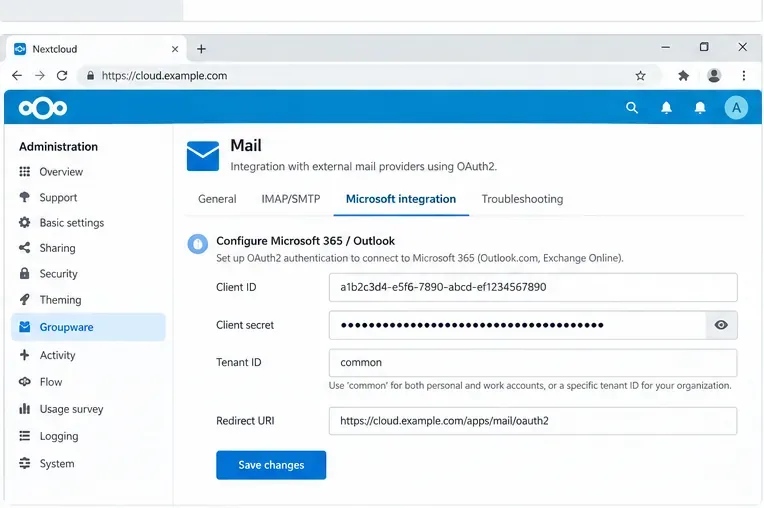
Nas configurações de administração do Nextcloud, abra a área de Groupware e integração com a Microsoft. Insira o ID do cliente e o segredo do cliente. O guia oficial do Nextcloud usa o valor do tenant commonpara a configuração geral do Outlook hospedado e alerta explicitamente que um ID de tenant personalizado está fora do escopo deste guia básico, a menos que você também tenha alterado os tipos de conta suportados.
Insira as credenciais do aplicativo Microsoft no Nextcloud Groupware. O guia oficial do Nextcloud usa o valor de locatário padrão "common" para o exemplo geral de hospedagem do Outlook.
Para as permissões do protocolo subjacente, a Microsoft documenta os escopos delegados, incluindo https://outlook.office.com/IMAP.AccessAsUser.Allpara IMAP e https://outlook.office.com/SMTP.SendSMTP, além offline_accessde quando um token de atualização é necessário. O Nextcloud constrói o fluxo do provedor; você ainda deve confirmar se as políticas do locatário e as regras de Acesso Condicional permitem o acesso delegado solicitado.
Etapa 9: Conecte a conta Microsoft e verifique a caixa de correio.
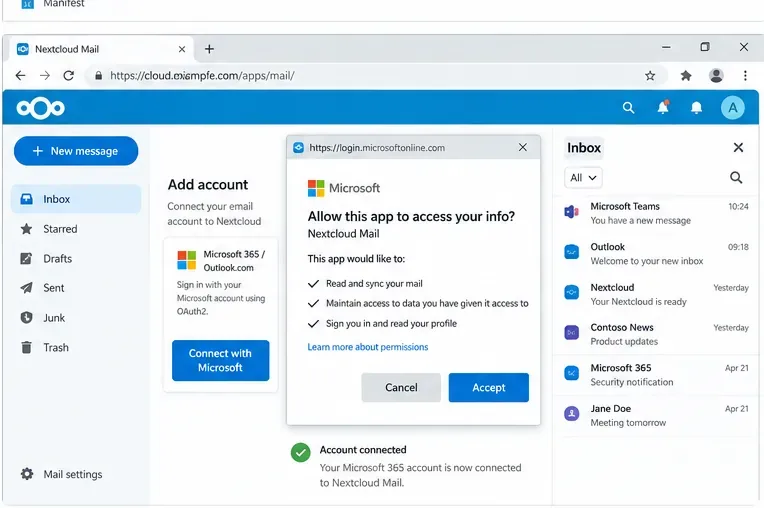
Adicione o endereço do Outlook ou do Microsoft 365 no Nextcloud Mail e continue com o fluxo de login/consentimento da Microsoft. O manual de administração do Nextcloud explica que, após a configuração do OAuth, a senha inserida durante a configuração da conta é descartada e o usuário é solicitado a dar seu consentimento à Microsoft.
Preencha o formulário de consentimento da Microsoft e, em seguida, confirme se as pastas são carregadas e se o envio e recebimento de arquivos funcionam corretamente antes de considerar a configuração do OAuth concluída.
Novamente, o resultado visível do consentimento é apenas um sinal intermediário. Confirme se a lista de pastas carrega, se uma mensagem de teste pode ser lida, se uma mensagem pode ser enviada e se a pasta "Enviados" contém a cópia esperada.
Como saber se o OAuth2 está realmente funcionando corretamente?
Sinal
O que significa
O que fazer a seguir
O consentimento foi concedido e a caixa de entrada foi carregada.
A autorização e o IMAP provavelmente estão funcionando.
Teste o comportamento de envio e atualização do SMTP
O consentimento é concedido, mas as pastas não carregam.
O redirecionamento pode ter sido concluído enquanto a conexão de e-mail falhou.
Verifique a política do provedor, o acesso IMAP, os registros do Nextcloud e as configurações da conta.
O recebimento funciona, mas o envio falha.
O IMAP funciona; a autorização SMTP ou a política do servidor podem não funcionar.
Verifique o serviço SMTP, as permissões delegadas e as restrições do locatário/provedor.
Inicialmente funciona, mas depois pede para fazer login repetidamente.
O uso do token de atualização, a validade do segredo, o status do aplicativo ou a política do provedor podem estar apresentando falhas.
Verifique a expiração do segredo, o estado de publicação/verificação do aplicativo OAuth, erros de token e alterações recentes nas políticas.
Erro de redirecionamento incompatível
A URL de retorno de chamada registrada não corresponde exatamente à solicitação.
Copie o URI do Nextcloud novamente e compare-o caractere por caractere.
Quando mudar sua abordagem
Altere a configuração do aplicativo OAuth quando o URI de redirecionamento, o público-alvo da conta compatível, a configuração do locatário ou a configuração de consentimento não corresponderem à sua implantação. Tentativas repetidas não corrigirão uma incompatibilidade estrutural.
Altere a URL de implantação/configuração de proxy quando o Nextcloud gerar um endereço de retorno de chamada interno, HTTP ou público incorreto. Corrija primeiro a URL externa canônica e, em seguida, recrie ou atualize o URI de redirecionamento do provedor.
Use a administração específica do provedor em vez de suposições genéricas do OAuth quando o Acesso Condicional, a política de consentimento do administrador, a verificação do aplicativo Google ou os escopos restritos impedirem os usuários de concluir a autorização. Esses controles são impostos intencionalmente pelo provedor de identidade.
Considere um método de autenticação diferente somente quando o provedor e sua política de segurança o permitirem explicitamente. Por exemplo, a interface do Nextcloud Mail observa que uma senha de aplicativo do Google pode ser uma alternativa quando o Google OAuth não estiver configurado e a conta do Google usar a autenticação de dois fatores. Isso não é equivalente ao OAuth2 e não deve ser tratado como a substituição preferencial em toda a organização apenas por ser mais simples de configurar.
Limitações conhecidas e precauções para resolução de problemas em 2026
Há uma importante ressalva diagnóstica no histórico do projeto Nextcloud Mail. Em julho de 2026, os mantenedores confirmaram um relatório de bug em que erros de OAuth do lado do provedor ainda podiam exibir a mesma página de redirecionamento "Conta conectada" como se a autorização tivesse sido bem-sucedida. O relatório abrangia diretamente a Microsoft e identificou o mesmo padrão de controlador para o Google. Um relatório separado, também de 2026, descreveu a dificuldade em reconectar uma conta após o token de atualização se tornar inutilizável. Esses relatórios foram registrados em relação ao código da versão 5.10.7 do Mail; não presuma que todas as versões sejam afetadas para sempre, mas também não use a página de redirecionamento como sua única evidência de sucesso.
Você pode consultar os problemas de tratamento de erros de redirecionamento OAuth e de reconexão OAuth do projeto . Se estiver solucionando problemas em uma versão atual, verifique primeiro a versão do Mail instalada e as notas de versão mais recentes antes de aplicar soluções alternativas criadas para uma versão anterior.
Lista de verificação de validação final
Confirme se a versão do aplicativo de e-mail instalado é compatível com a versão do seu servidor Nextcloud.
Utilize o URI de redirecionamento exibido pela instância real do Nextcloud e registre-o exatamente junto ao provedor.
Para o Google, verifique o público-alvo do OAuth, a configuração de consentimento, os requisitos de escopo restrito e o status de produção/teste.
Para a Microsoft, verifique os tipos de conta compatíveis, a escolha do locatário, o ID do cliente, a validade do segredo do cliente e qualquer política de Acesso Condicional ou consentimento do administrador.
Conecte uma conta piloto antes de implementar a configuração em larga escala.
Teste o carregamento da caixa de entrada, a leitura de mensagens, o envio, o armazenamento na pasta Itens Enviados e, posteriormente, a atualização do token.
Registre a data de expiração e a propriedade das credenciais do cliente para que a rotação de credenciais não se torne uma interrupção não planejada.
O OAuth2 aprimora o modelo de autenticação do Nextcloud Mail, mas não elimina a necessidade de gerenciar políticas de provedor, URIs de redirecionamento, credenciais de aplicativos e acesso ao protocolo de e-mail. Uma configuração está pronta para produção quando todo o processo — autorização do provedor, atualização do token, recuperação de IMAP e envio SMTP — funciona de forma previsível de acordo com as políticas aplicáveis aos seus usuários.