How to Set Up Two-Factor Authentication (2FA) in the Zimbra Admin Console
The most important point: in current Zimbra Daffodil documentation, the Admin Console is where you enable or require two-factor authentication for an account or Class of Service (COS), but an administrator enrolls their own second factor in the Zimbra Web Client. After enrollment, the same administrator is prompted for the second factor when signing in to the Administration Console. Treating those as two separate stages prevents the most common setup mistake.
This guide follows the current Zimbra Daffodil (v10) administrator documentation available in October 2026. Menu labels can differ slightly between Classic and Modern Web App releases, so Zimbra explicitly notes that the enrollment page may appear under Preferences > Accounts or Security. See the Zimbra Daffodil Administrator Guide for the authoritative workflow.
What you are actually configuring
Zimbra separates policy from enrollment. The policy says whether 2FA is available or mandatory and which methods users may use. Enrollment binds a particular administrator account to an authenticator app or, when your deployment allows it, a recovery-email verification method. Zimbra documents 2FA policy at both the individual account level and the COS level.
For a broad rollout, COS is usually the cleaner starting point because it applies consistent settings to every account assigned to that class. For a pilot, a single administrator account can be safer because you can validate login behavior before expanding the policy. If you manage delegated administrators, Zimbra also supports 2FA for those accounts, subject to the appropriate rights.
Before you begin
Use an administrator account that can reach the Admin Console. In a typical installation, Zimbra documents the console at https://server.domain.com:7071/.
Make sure the administrator can also sign in to the Zimbra Web Client, because enrollment is completed there.
If you plan to use TOTP, have a compatible authenticator app available. TOTP means time-based one-time password: the app generates short-lived verification codes from a shared secret.
If you plan to allow email verification, confirm that recovery-email configuration is appropriate for your deployment. Zimbra Daffodil documents email as an additional 2FA factor.
Before forcing 2FA for a large COS, test with at least one administrator and document a recovery path. A bad rollout can lock people out of the console even when the server itself is healthy.
Step 1: Sign in to the Zimbra Administration Console
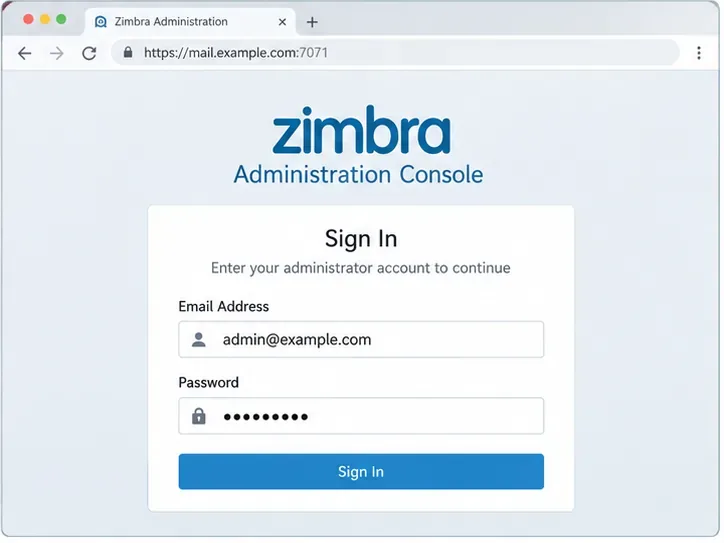
Abra o Console de Administração via HTTPS e faça login com o endereço de administrador completo e a senha. O Zimbra lista a porta 7071 como a porta padrão do Console de Administração em uma instalação típica. Sua implantação pode estar atrás de um proxy reverso ou usar outro padrão de acesso; portanto, use a URL administrativa normal da sua organização, caso seja diferente.
O login do administrador é o ponto de partida para alterar a política de autenticação de dois fatores (2FA). O nome do host exato pode ser diferente deste exemplo.
Passo 2: Abra a Classe de Serviço que deseja proteger.
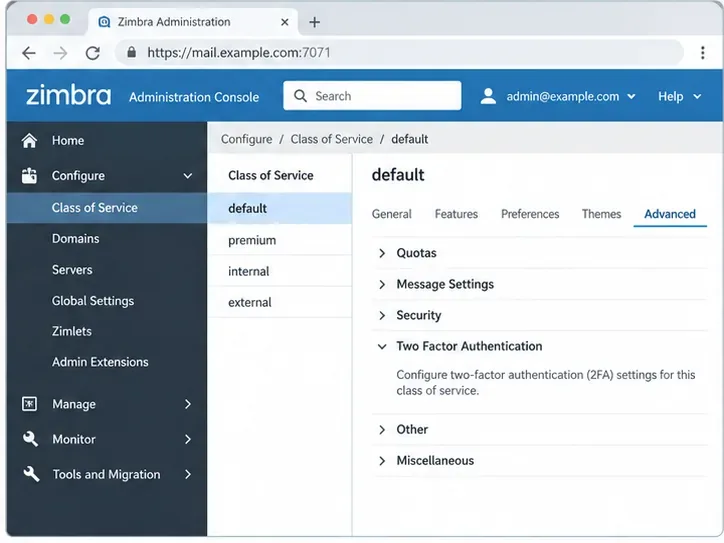
Para uma política que abranja toda a Classe de Serviço (COS), acesse Configurar > Classe de Serviço , selecione a COS relevante, abra Avançado e encontre Autenticação de Dois Fatores . O guia oficial indica esse caminho como Início > Configurar > Classe de Serviço > COS > Avançado > Autenticação de Dois Fatores .
Se você deseja proteger apenas uma conta existente, use Gerenciar > Contas , edite a conta, abra Avançado e role até a seção Autenticação de dois fatores. Começar com uma conta é uma maneira sensata de validar o comportamento antes de aplicá-lo a toda a turma.
A página COS Advanced é onde o Zimbra expõe as configurações de política para autenticação de dois fatores.
Passo 3: Habilite a autenticação de dois fatores (2FA) antes de precisar dela.
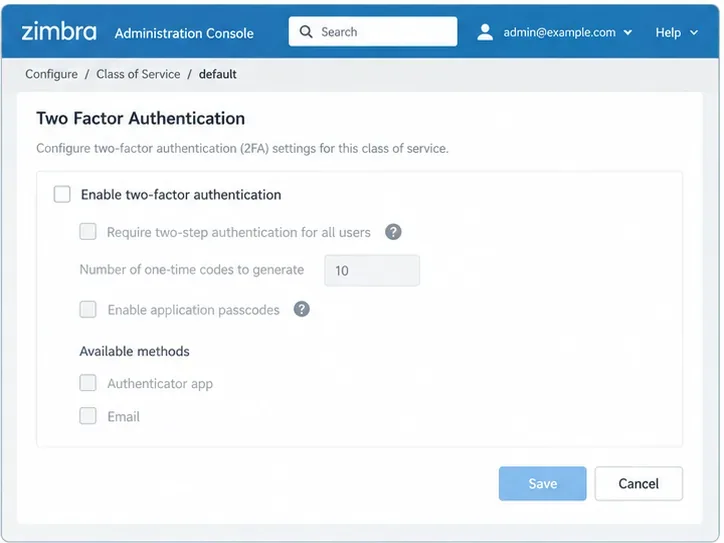
Verifique a opção Ativar autenticação de dois fatores . Isso torna o recurso disponível para a conta ou COS selecionado. Não confunda essa configuração com Exigir autenticação em duas etapas : ativar torna o cadastro possível; exigir torna a autenticação em duas etapas obrigatória.
Essa distinção é importante durante uma implementação faseada. Por exemplo, você pode primeiro habilitar a autenticação de dois fatores (2FA) para um COS de administrador, cadastrar e testar duas ou três contas de administrador e somente então ativar a exigência. A documentação oficial da 2FA do Zimbra descreve ambos os controles separadamente.
Antes da ativação, as opções de autenticação de dois fatores dependentes ficam indisponíveis. Primeiro, habilite o recurso e, em seguida, escolha a política que você realmente precisa.
Etapa 4: Escolha os métodos e as configurações de política relacionadas.
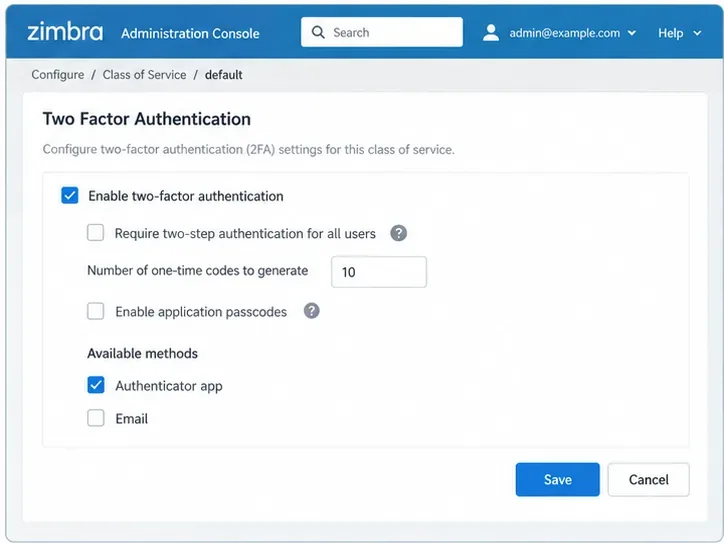
Após habilitar o recurso, escolha os métodos de autenticação de dois fatores (2FA) permitidos pela sua versão e implantação. A documentação atual do Zimbra Daffodil lista um aplicativo autenticador e e-mail como métodos compatíveis quando habilitados. As diretrizes oficiais do Zimbra de 2024 também mostram que os administradores podem permitir o aplicativo autenticador, o e-mail ou ambos.
A mesma área de política pode incluir "Exigir autenticação em duas etapas" , o número de códigos de recuperação únicos a serem gerados e " Habilitar senhas de aplicativo" . As senhas de aplicativo são destinadas a clientes legados que não conseguem concluir um fluxo interativo de autenticação em duas etapas. Não as habilite automaticamente apenas porque existem; use-as somente quando houver uma exigência do cliente e um processo operacional para revogá-las.
Salve a configuração quando as definições corresponderem ao seu plano de implementação. Para obter informações sobre os equivalentes atuais da linha de comando e os controles de método, consulte o guia oficial do administrador de 2FA do Zimbra .
Uma política de exemplo habilita a autenticação de dois fatores (2FA) e permite um aplicativo autenticador. Exigir a 2FA é uma decisão separada e pode ser implementada gradualmente mais tarde.
Etapa 5: Cadastre o administrador no cliente web do Zimbra
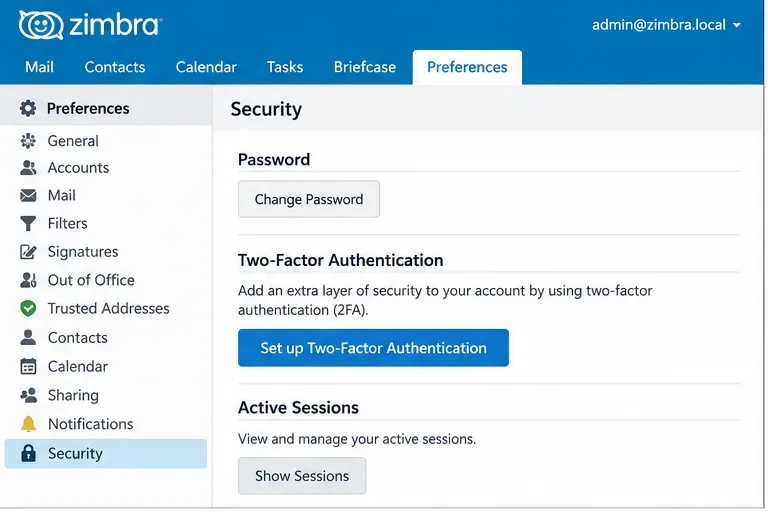
Agora, saia do Console de Administração e faça login no Cliente Web do Zimbra com a mesma conta de administrador. Esta é a parte que é fácil de passar despercebida: o guia Daffodil do Zimbra afirma que as contas de administrador devem configurar sua própria autenticação de dois fatores (2FA) na interface do Cliente Web.
Abra as Preferências , depois Contas ou Segurança, dependendo da versão da interface do usuário, encontre Autenticação de dois fatores e inicie a configuração. Se nenhuma opção de configuração aparecer, primeiro confirme se a autenticação de dois fatores foi realmente habilitada para essa conta por meio das configurações da conta ou da política COS herdada.
O cadastro de administradores ocorre no Cliente Web, e não inteiramente dentro do Console de Administração.
Etapa 6: Selecione um método de verificação
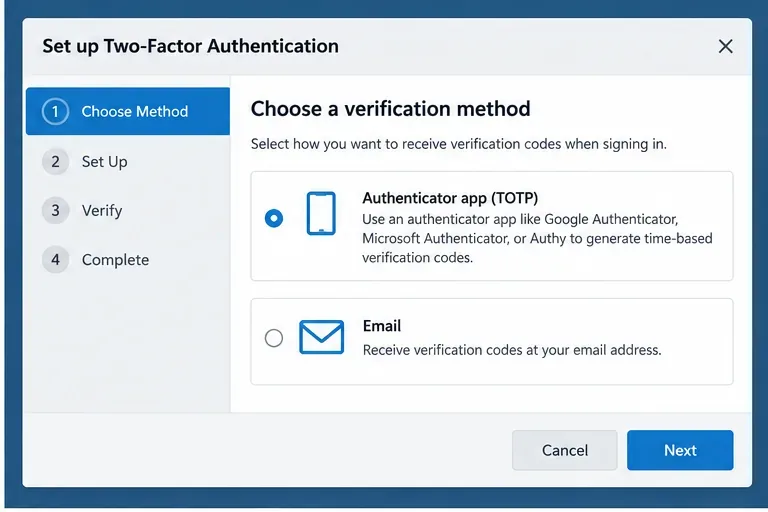
Escolha o método permitido pela sua política. Um aplicativo autenticador usa códigos TOTP e não depende do recebimento de uma mensagem no momento do login. A verificação por e-mail usa um e-mail de recuperação como fator adicional quando esse método estiver habilitado e configurado. Se sua organização permite ambos, decida qual método se adequa melhor aos seus requisitos operacionais e de recuperação, em vez de presumir que sejam intercambiáveis.
Para contas de administrador com privilégios elevados, considere também o que acontece se o segundo fator de autenticação ficar indisponível. Um método só é útil se você conseguir recuperar o acesso sem comprometer a segurança da conta ou criar uma solução alternativa insegura.
Escolha um método permitido pela política do administrador. As opções disponíveis podem variar de acordo com a versão do Zimbra e as configurações de implantação.
Etapa 7: Conclua a configuração do autenticador e verifique um código.
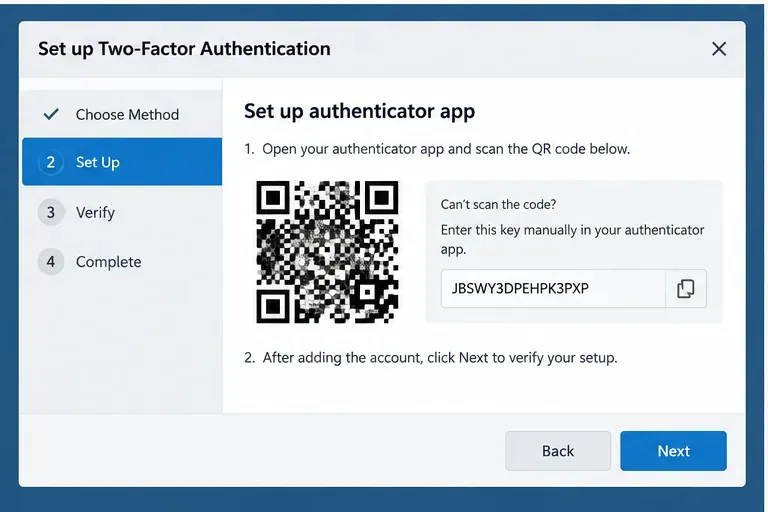
Se você escolher um aplicativo autenticador, siga o processo de configuração na tela, adicione a conta Zimbra ao aplicativo e insira o código de verificação solicitado pelo Zimbra. A interface pode apresentar um código QR ou uma chave secreta manual, dependendo da versão do cliente. Trate a chave secreta de configuração como informação confidencial; qualquer pessoa que a obtiver poderá gerar códigos TOTP válidos.
Após o cadastro, guarde os códigos de recuperação de uso único em local seguro, caso sua configuração os forneça. O guia atual do aplicativo Web Moderno explica que cada código de recuperação pode ser usado apenas uma vez e recomenda mantê-los em um local seguro. O mesmo guia documenta as senhas de aplicativos para programas de e-mail que não solicitam o segundo fator de autenticação: Guia do Usuário do Aplicativo Web Moderno Zimbra Daffodil .
O cadastro do autenticador emparelha a conta Zimbra com um aplicativo TOTP, após o qual o Zimbra solicita um código para confirmar a configuração.
Etapa 8: Teste um novo login no Console de Administração
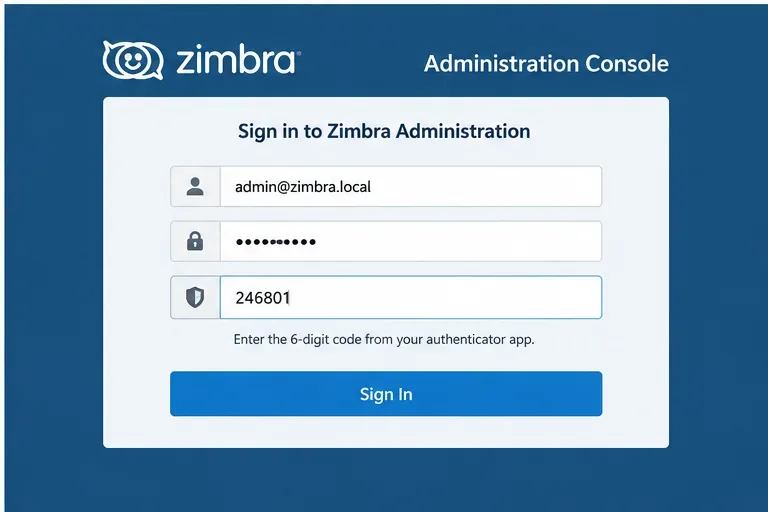
Saia do Console de Administração e do Cliente Web e, em seguida, inicie uma nova sessão do Console de Administração. Insira o nome de usuário e a senha do administrador. Um administrador devidamente cadastrado deverá então ser solicitado a concluir a etapa de verificação adicional. O guia do administrador do Zimbra afirma que, uma vez que a autenticação de dois fatores (2FA) esteja habilitada para a conta de administrador, o código será necessário tanto para o login no Cliente Web quanto no Console de Administração.
Não considere a alteração concluída até que este teste seja bem-sucedido. Se o login continuar sendo feito apenas com a senha, verifique novamente se você alterou a conta ou o COS pretendido, se a conta foi de fato cadastrada e se a conta herdou o COS esperado. Se o login falhar após a etapa da senha, utilize o processo de recuperação documentado em vez de alterar repetidamente configurações irrelevantes.
A condição para sucesso é um novo login no Console de Administração que exige o segundo fator de autenticação cadastrado após a senha.
Você deve habilitar ou exigir a autenticação de dois fatores?
Contexto
O que faz
Quando for adequado
Ative a autenticação de dois fatores.
Disponibiliza a autenticação de dois fatores (2FA) para a conta ou para o sistema operacional do cliente (COS).
Projetos-piloto, implementação faseada, adesão voluntária antes da obrigatoriedade.
Exigir autenticação em duas etapas
Torna o segundo fator obrigatório para o escopo selecionado.
Após a inscrição dos administradores e o teste dos procedimentos de recuperação.
Aplicativo autenticador
Utiliza códigos de uso único baseados em tempo.
É vantajoso quando os administradores podem manter um método de autenticação dedicado.
E-mail
Utiliza um e-mail de recuperação configurado como fator adicional.
Somente se a sua versão do Zimbra, a configuração do e-mail de recuperação e a política de segurança forem compatíveis.
Senhas de aplicativos
Fornece credenciais para clientes que não conseguem realizar o fluxo interativo de autenticação de dois fatores (2FA).
Compatibilidade com clientes legados, com emissão e revogação controladas.
O que verificar se as opções de autenticação de dois fatores (2FA) estiverem faltando
Primeiro, verifique a versão e edição do Zimbra que você está usando, em vez de presumir que capturas de tela de outra versão se aplicam. Em seguida, verifique se a autenticação de dois fatores (2FA) está disponível para a conta por meio do seu Código de Serviço (COS) ou das configurações da conta e se o administrador possui os direitos necessários. O Zimbra também documenta o licenciamento e os direitos de recursos no Daffodil, portanto, um ambiente com recursos de segurança ausentes deve ser verificado em relação à licença ativada e às informações de suporte oficiais, em vez de forçar atributos cegamente.
Documentos antigos da wiki do Zimbra também mencionam que a autenticação de dois fatores (2FA) foi introduzida na versão 8.7 e que servidores de caixa de correio mais antigos não eram compatíveis. Isso é relevante principalmente para ambientes legados ou com versões mistas; para uma implementação atual, siga a documentação correspondente à sua versão do Daffodil instalada.
Como saber se a instalação está concluída
O processo estará concluído quando todas as quatro condições forem verdadeiras: a conta ou o COS pretendido tiver a autenticação de dois fatores (2FA) ativada; o administrador tiver cadastrado um método permitido no Cliente Web; os códigos de recuperação ou procedimentos alternativos aprovados estiverem documentados, quando aplicável; e um novo login no Console de Administração não puder prosseguir apenas com a senha.
Se o seu objetivo é proteger apenas um administrador com altos privilégios, use configurações em nível de conta e teste essa conta. Se o seu objetivo é a aplicação em toda a organização, valide primeiro um COS piloto e, em seguida, expanda a política de forma gradual. A configuração básica é simples; a parte que merece atenção é a sequência de implementação, a recuperação e a compatibilidade com clientes que não conseguem concluir o fluxo normal de autenticação de dois fatores.
Referências oficiais
Guia do Administrador do Zimbra Daffodil (v10) — Acesso ao Console de Administração, configurações de 2FA da conta/COS, inscrição de administradores, e-mail como 2FA e login de 2FA no Console de Administração.