Início
» LINUX
»
5 Melhores Ferramentas de Criptografia para Linux para Instalar e Melhorar a Segurança dos Dados
5 Melhores Ferramentas de Criptografia para Linux para Instalar e Melhorar a Segurança dos Dados
Se você deseja criptografar dados no Linux, a melhor ferramenta depende do que você precisa proteger. Para a maioria dos usuários, as opções mais robustas atualmente são o VeraCrypt para volumes criptografados portáteis, o cryptsetup com LUKS para discos e partições Linux, o Cryptomator para pastas sincronizadas na nuvem, o gocryptfs para diretórios criptografados leves e o GnuPG para arquivos e mensagens individuais. Essas opções recebem melhor manutenção e são mais práticas hoje em dia do que recomendações mais antigas, como o CipherShed ou o GNOME EncFS Manager.
Uma distinção importante: uma VPN criptografa o tráfego de rede, enquanto as ferramentas abaixo protegem os dados armazenados. Uma VPN não substitui a criptografia de disco ou de arquivos.
Comparação rápida das melhores ferramentas de criptografia para Linux
Discos Linux, partições e criptografia de disco completo
CLI
Criptomador
Pastas criptografadas armazenadas no Dropbox, Nextcloud, OneDrive ou serviços similares.
GUI
gocryptfs
Diretórios criptografados rápidos e fluxos de trabalho de sincronização na nuvem.
CLI
GnuPG
Criptografar ou assinar arquivos e mensagens individuais.
CLI, com interfaces front-end opcionais.
1. VeraCrypt: ideal para contêineres criptografados e unidades removíveis
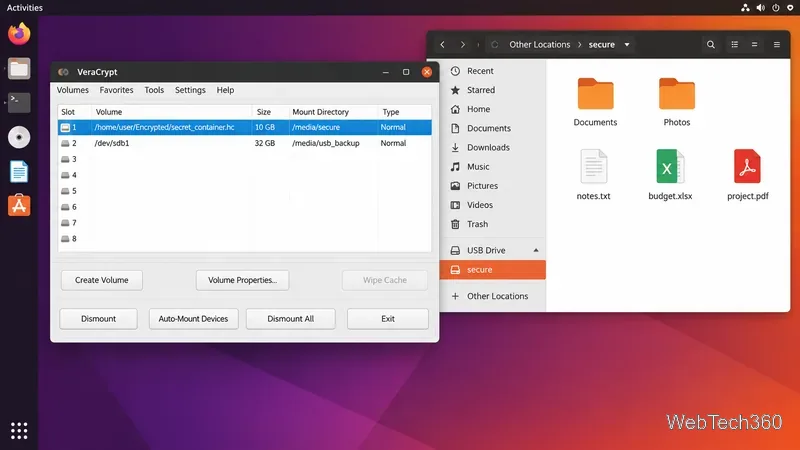
O VeraCrypt é uma excelente opção quando você deseja um contêiner criptografado que se comporte como um disco virtual ou quando precisa proteger uma unidade USB ou uma partição que não seja do sistema. Sua documentação oferece suporte a volumes hospedados em arquivos, bem como a volumes hospedados em partições e dispositivos, e o projeto fornece versões para Linux nas arquiteturas x86-64 e ARM64.
O VeraCrypt é especialmente útil se você transfere dados criptografados entre Linux, Windows e macOS. A página oficial de downloads oferece atualmente um AppImage, instaladores genéricos para Linux e pacotes Debian. Use os downloads oficiais do VeraCrypt em vez de espelhos de terceiros, pois as ferramentas de segurança devem ser mantidas atualizadas.
Um volume criptografado montado pode ser acessado como uma pasta normal depois de desbloqueado.
2. cryptsetup com LUKS: melhor opção para criptografia de disco nativa do Linux
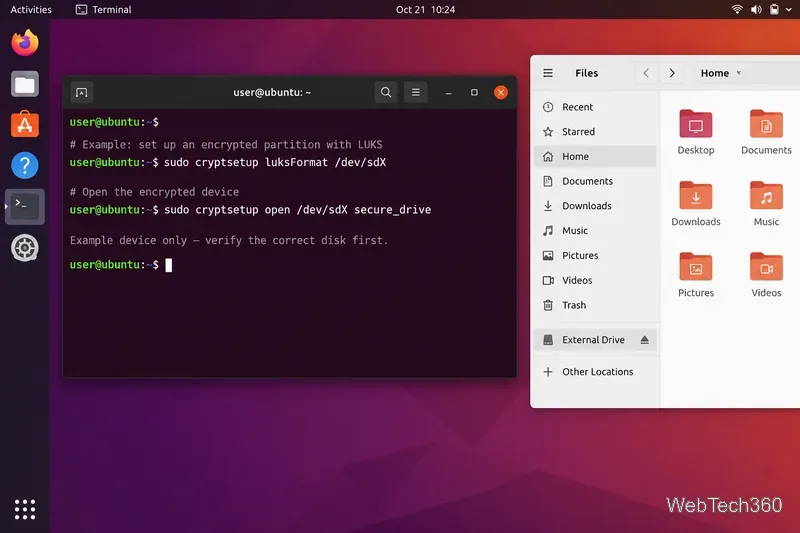
Se o seu objetivo é criptografar um disco Linux, SSD, partição ou dispositivo de bloco, o cryptsetup com LUKS é a opção padrão para Linux. O projeto cryptsetup descreve o LUKS como um formato de volume criptografado gerenciado com metadados e múltiplos slots de chave; a versão atual do cryptsetup usa LUKS2 por padrão ao criar novos volumes LUKS.
Esta ferramenta é poderosa, mas requer cuidado. Comandos como cryptsetup luksFormat`initialize` e `disk` podem destruir dados existentes se você selecionar o disco errado. Faça backup de arquivos importantes primeiro, verifique os nomes dos dispositivos cuidadosamente e mantenha um backup do cabeçalho LUKS para volumes criptografados importantes. Consulte o manual oficial do cryptsetup e as perguntas frequentes (FAQ) do cryptsetup antes de alterar as partições.
O cryptsetup foi projetado para dispositivos de bloco criptografados; sempre confirme o dispositivo de destino antes de formatá-lo.
3. Cryptomator: a melhor opção para pastas criptografadas na nuvem.
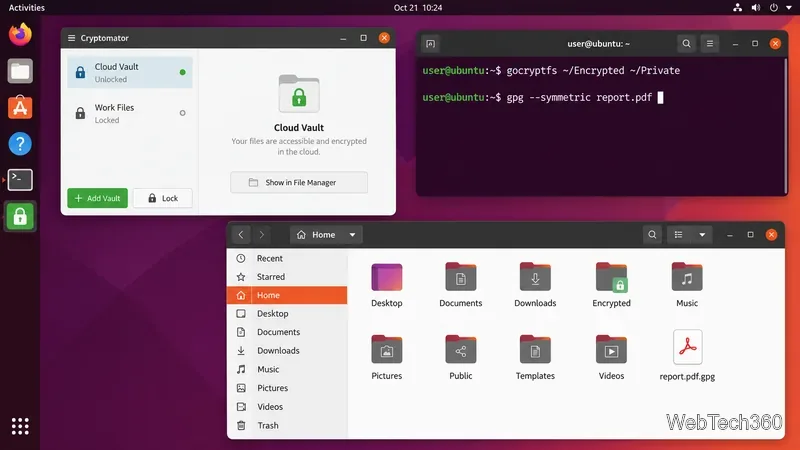
O Cryptomator é a opção mais acessível para quem prefere um aplicativo com interface gráfica. Ele cria cofres criptografados que podem ser colocados em uma pasta de sincronização na nuvem, enquanto os arquivos desbloqueados ficam visíveis através da visualização normal do sistema de arquivos. A documentação para desktop informa que os nomes dos arquivos e as estruturas de diretórios são criptografados como parte do formato do cofre.
4. gocryptfs: o melhor sistema de arquivos criptografado leve para Linux
O gocryptfs é um sistema de arquivos sobreposto criptografado, desenvolvido especificamente para Linux. Você mantém o texto cifrado em um diretório e monta uma versão descriptografada em outro local. Esse design funciona bem quando você deseja arquivos criptografados dentro de uma pasta sincronizada na nuvem sem criptografar um disco inteiro.
O guia de início rápido do projeto mostra pacotes para Debian/Ubuntu e Fedora, além de binários pré-compilados. Ele também recomenda manter o diretório criptografado dentro da sua pasta de sincronização na nuvem, enquanto mantém a montagem em texto simples fora dela. Comece com o guia de início rápido oficial do gocryptfs . Como em qualquer sistema de criptografia, faça backup tanto dos seus dados quanto do material de recuperação.
Diferentes ferramentas de criptografia podem coexistir: um cofre com interface gráfica para armazenamento em nuvem e ferramentas de linha de comando para pastas ou arquivos individuais.
5. GnuPG: ideal para arquivos individuais, mensagens e assinaturas.
O GnuPG implementa o OpenPGP e continua sendo uma das ferramentas de segurança de linha de comando mais úteis no Linux. Ele pode criptografar arquivos com a chave pública do destinatário, realizar criptografia simétrica com uma senha e criar ou verificar assinaturas digitais. Isso o torna mais adequado para documentos, arquivos compactados, fluxos de trabalho de e-mail e verificação de software do que para criptografia de disco completo.
Qual ferramenta de criptografia para Linux você deve instalar?
Escolha com base nos dados que você está protegendo. Use o VeraCrypt para contêineres criptografados portáteis, o LUKS para discos e partições Linux, o Cryptomator para um fluxo de trabalho amigável com cofres na nuvem, o gocryptfs para diretórios criptografados eficientes e o GnuPG para arquivos e assinaturas individuais. Para dados importantes, mantenha backups separados: a criptografia protege a confidencialidade, mas não pode recuperar arquivos perdidos devido a falha de hardware, exclusão acidental ou esquecimento da chave.