Início
» LINUX
»
Como abrir programas com acesso root no Linux
Como abrir programas com acesso root no Linux
Para abrir um programa com acesso root no Linux, use o método mais específico para a tarefa: aprove o prompt de administrador do próprio aplicativo, execute um comando no terminal com `sudo` sudo, ou edite um arquivo de texto protegido com sudoedit`sudo`. Evite iniciar um aplicativo inteiro da área de trabalho como root para uma única ação que exija privilégios elevados. O root pode alterar qualquer arquivo do sistema, portanto, o acesso temporário ajuda a evitar danos acidentais. O guia do GNOME sobre privilégios administrativos explica por que o acesso elevado deve ser limitado ao trabalho que realmente o exige.
Escolha o método correto
Inicie um aplicativo normalmente se precisar instalar um software, alterar uma configuração do sistema, gerenciar um disco ou executar outra tarefa que afete todo o sistema. Programas projetados para essas tarefas podem solicitar autorização somente quando a ação protegida for solicitada. Use `--protected` sudopara um utilitário de linha de comando, `--protected` sudoeditpara um arquivo de texto protegido e pkexecsomente quando a documentação do programa permitir.
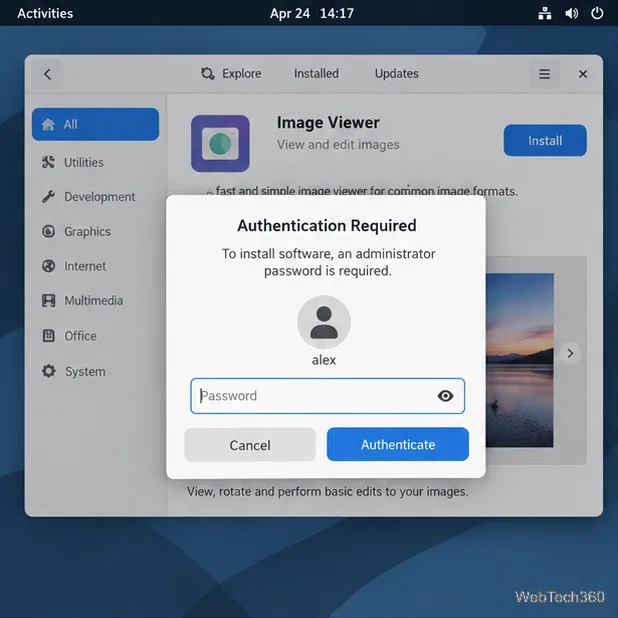
Um instalador pode solicitar autenticação de administrador antes de uma alteração em todo o sistema. Aprove apenas solicitações que você reconheça.
Execute um comando com sudo
Abra um terminal a partir do menu de aplicativos da sua área de trabalho.
Digite sudoo comando exato e os argumentos que precisam de acesso privilegiado.
Analise o comando, pressione Enter e autentique-se, se solicitado.
A forma geral é:
sudo command-name [options]
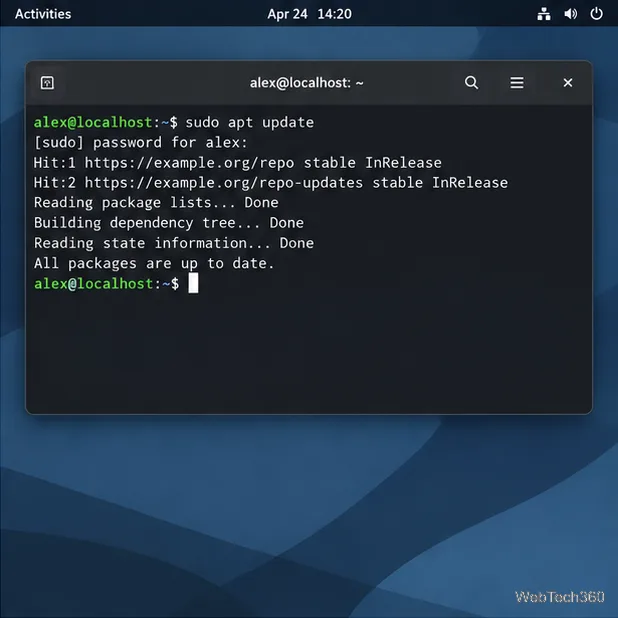
Por exemplo, sudo apt updateatualiza os metadados de pacotes no Debian e no Ubuntu. Outras distribuições usam gerenciadores de pacotes diferentes, portanto, siga a documentação da sua distribuição em vez de copiar um comando apt para o Fedora, Arch Linux ou outro sistema. Leia os comandos desconhecidos antes de executá-los, especialmente comandos que alteram discos, serviços, usuários ou arquivos de sistema.
Exemplo ilustrativo de terminal Debian ou Ubuntu: sudo apt update. O comando varia conforme a distribuição.
Na maioria sudodas configurações, digite a senha da sua conta de login, não a senha de root. Nenhum caractere aparecerá enquanto você digita. Sua conta precisa estar autorizada a usar o comando sudo; caso contrário, peça a um administrador para conceder acesso. Não abra um shell de root com o comando `sudo` sudo -sou ` sudo -isudo` apenas para executar um comando: todos os comandos nesse shell permanecem com privilégios elevados até que você o feche.
Edite um arquivo protegido com sudoedit.
Para alterar um arquivo de configuração do sistema, use `sudo` sudoeditem vez de executar um editor de texto completo como root. Por exemplo:
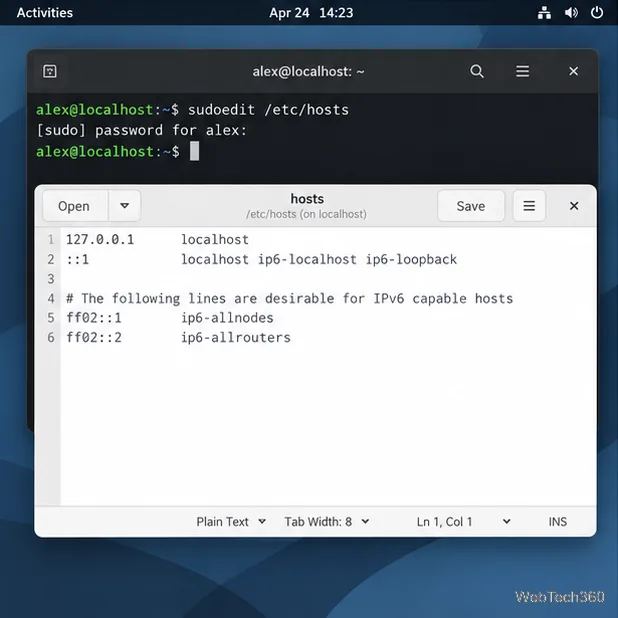
sudoedit /etc/hosts
Você também pode usar o sudo sudo -e /etc/hosts. O editor funciona em uma cópia temporária como seu usuário normal; sudoeditas alterações salvas são gravadas no arquivo protegido. Verifique o caminho antes de salvar. Consulte o manual do sudoedit para obter mais detalhes.
sudoeditPermite que seu editor habitual altere uma cópia temporária e, em seguida, grave o arquivo com permissões elevadas.
Use pkexec somente quando um aplicativo com interface gráfica o suportar.
Para um programa gráfico, tente primeiro a ação de administrador integrada ou a solicitação de autenticação. Os gerenciadores de pacotes e as ferramentas de configuração do sistema geralmente solicitam autorização quando você escolhe uma alteração em todo o sistema. Se um aplicativo não tiver esse recurso, consulte a documentação dele antes de usar um iniciador.
pkexecA documentação descreve-o como uma ferramenta do polkit para executar um comando como outro usuário, root por padrão. Use-o somente quando as instruções do programa especificarem e fornecerem o caminho correto do executável:
pkexec /absolute/path/to/program
Substitua o caminho de exemplo pelo caminho documentado. O Polkit usa um agente de autenticação e executa o comando com um ambiente restrito. O manual observa que, pkexecpor padrão, ele não preserva as variáveis de exibição X11 usuais, portanto, alguns aplicativos com interface gráfica não serão abertos dessa forma. Não contorne essa restrição com gambiarras de variáveis de ambiente copiadas ou regras personalizadas do Polkit. Se o aplicativo não for compatível pkexec, use o fluxo de trabalho integrado ou uma alternativa de linha de comando.
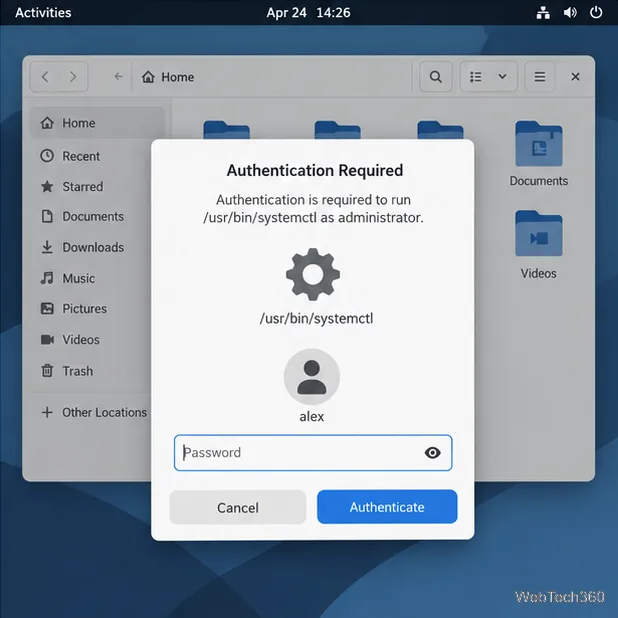
Verifique o caminho do programa e a ação solicitada antes de autenticar. Este exemplo não significa que todos os aplicativos com interface gráfica sejam compatíveis pkexec.
Ignore as instruções de inicialização root desatualizadas.
Tutoriais antigos podem recomendar iniciar um gerenciador de arquivos como root, habilitar o root com `sudo` passwd, ou instalar `sudo` gksuou `sudo` gksudo. Essas não são instruções seguras e universais para as versões atuais do Linux. Um gerenciador de arquivos com privilégios de root pode alterar arquivos protegidos, e uma interface gráfica com privilégios de root pode criar arquivos no seu diretório pessoal que sua conta normal não pode gerenciar. A configuração da conta root varia de acordo com a distribuição; não desbloqueie ou defina uma senha de root a menos que a documentação atual recomende essa ação. O rastreador de pacotes do Debian lista ` gksusudo` como indisponível nas distribuições Debian atuais, portanto, ignore comandos antigos do repositório para ele.
Corrigir erros comuns de permissão
sudoA mensagem indica que você não tem permissão: use uma conta de administrador autorizada ou solicite acesso ao administrador do sistema. Alterar as permissões de arquivo não concede sudodireitos.
pkexecSe nenhuma mensagem for exibida ou o aplicativo não abrir: a sessão pode não ter um agente de autenticação ou o aplicativo pode não ser compatível com esse método de inicialização. Abra-o normalmente e use a ação administrativa compatível.
Um aplicativo executado como root criou arquivos que você não pode editar: corrija a propriedade apenas dos arquivos afetados, seguindo os passos documentados na documentação da sua distribuição. Não altere a propriedade recursivamente em toda a sua pasta pessoal.
Para a maioria das tarefas, use o próprio prompt do aplicativo para uma alteração gráfica, sudopara um comando e sudoeditpara um arquivo de texto protegido. Isso mantém o acesso root limitado à operação que realmente precisa dele.