Início
» LINUX
»
Como habilitar o login SSH de root no Linux com chaves SSH
Como habilitar o login SSH de root no Linux com chaves SSH
Habilite o login SSH do usuário root com uma chave pública adicionando-a ao arquivo .sshrc do root authorized_keys, definindo a opção `--ssh PermitRootLogin prohibit-password-key`, validando a configuração do OpenSSH e reiniciando o serviço. Isso permite que o root faça login com a chave, bloqueando a autenticação por senha e por teclado. Consulte o manual do sshd_config do OpenSSH para obter as definições das opções.
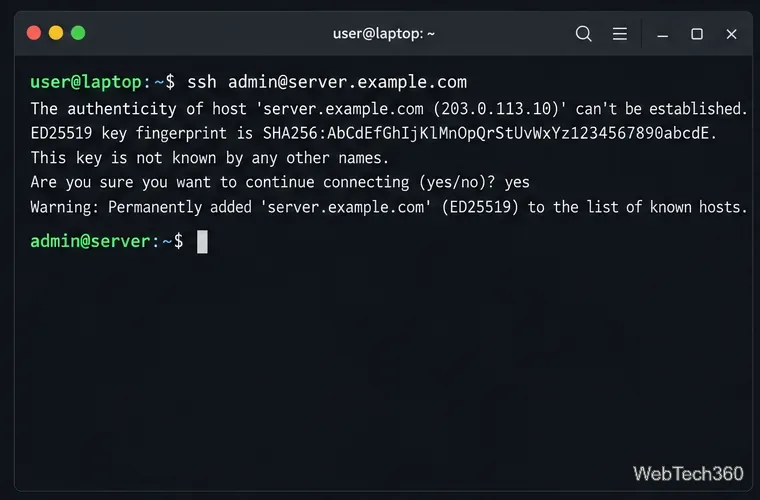
Esta ilustração do terminal mostra a solicitação de confiança; verifique a impressão digital real do host por meio de um canal confiável antes de aceitá-la.
O acesso root direto concede controle irrestrito a uma chave aceita. Use-o apenas em um sistema que você administra e, de preferência, atrás de uma rede privada ou firewall. Para tarefas rotineiras, faça login como um usuário nomeado e use o comando `ssh` sudo. Mantenha sua sessão atual aberta e certifique-se de ter um caminho alternativo de recuperação antes de alterar as configurações de SSH remoto.
Antes de editar o servidor SSH
Conecte-se a uma conta que possa executar o comando sudoe confirme se o servidor OpenSSH está em execução.
Tenha um par de chaves SSH do cliente pronto. Você copiará a chave pública (geralmente o arquivo com extensão .ssh .pub); nunca compartilhe a chave privada.
Não defina uma senha de root exclusivamente para SSH baseado em chave. Uma senha bloqueada e o acesso por chave pública são controles separados, embora as políticas de conta da distribuição possam afetar o login. O guia de gerenciamento de usuários do Ubuntu explica que bloquear uma senha por si só não desabilita o acesso por chave SSH existente.
Habilitar login SSH root baseado em chave
1. Conecte-se como seu administrador habitual.
A partir de um terminal no seu cliente, conecte-se com a conta que já possui privilégios de sudo:
ssh admin@server.example.com
Substitua os valores de exemplo. Verifique a nova impressão digital da chave do host por meio de um canal confiável antes de aceitá-la.
2. Adicione sua chave pública à conta root.
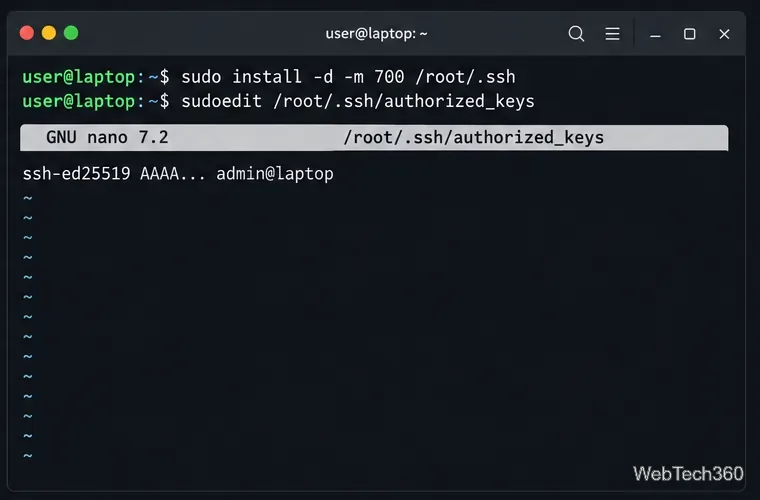
No servidor, crie o diretório SSH do usuário root com permissões restritas e, em seguida, edite a lista de chaves autorizadas:
Cole a chave pública completa em uma única linha e salve. Nunca cole a chave privada e preserve quaisquer entradas existentes. Em seguida, restrinja a propriedade e as permissões:
Adicione a chave pública completa como uma única linha no arquivo authorized_keys do usuário root; a chave abreviada mostrada aqui é apenas um marcador visual.
3. Defina a política de login do usuário root.
Abra a configuração do servidor com um editor, por exemplo:
sudoedit /etc/ssh/sshd_config
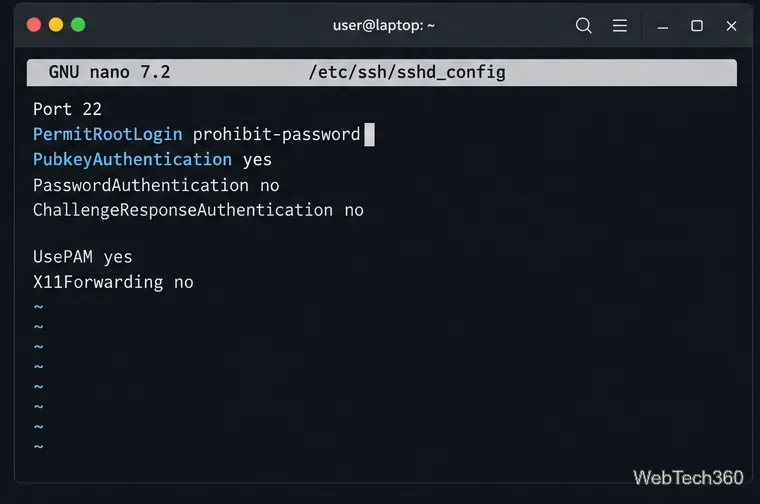
Localize a diretiva ativa PermitRootLogine altere-a para:
PermitRootLogin prohibit-password
Isso é mais seguro do que PermitRootLogin yes, que pode permitir senhas de root. Não adicione uma diretiva duplicada: o OpenSSH usa o primeiro valor que obtém e as distribuições podem carregar Includearquivos. Edite a configuração ativa e deixe as opções de autenticação não relacionadas inalteradas.
A linha destacada controla o usuário root; as outras opções de autenticação mostradas são configurações separadas e devem corresponder à sua política.
4. Valide a configuração antes de aplicá-la.
Verifique primeiro se há erros de sintaxe:
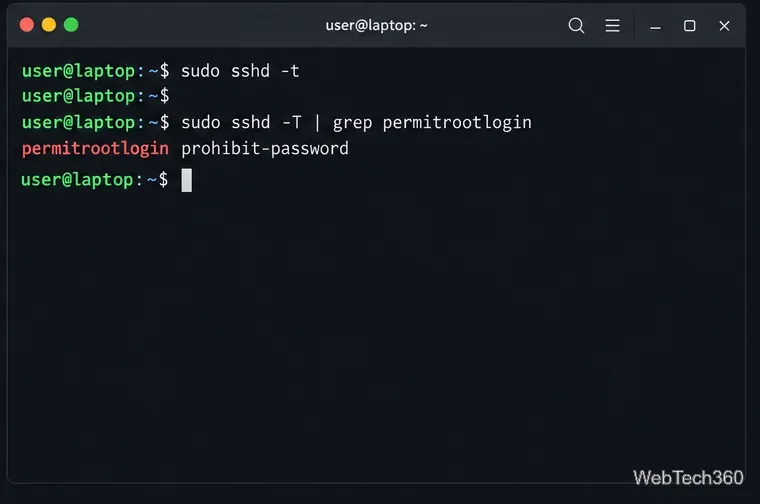
sudo sshd -t
A ausência de saída significa que a verificação de sintaxe foi bem-sucedida. Corrija qualquer erro relatado antes de recarregar. Inspecione o valor efetivo com:
sudo sshd -T | grep permitrootlogin
Confirme se a saída indica permitrootlogin prohibit-password. Caso contrário, verifique os arquivos incluídos e Matchos blocos aplicáveis. O manual do sshd define -tcomo uma verificação de sintaxe e -Tcomo um relatório de configuração efetiva.
Execute o comando `sshd -t` antes de aplicar as alterações e, em seguida, verifique a configuração efetiva de login do usuário root.
5. Recarregue o serviço SSH.
Use o nome do serviço da sua distribuição. Ubuntu e Debian geralmente usam:
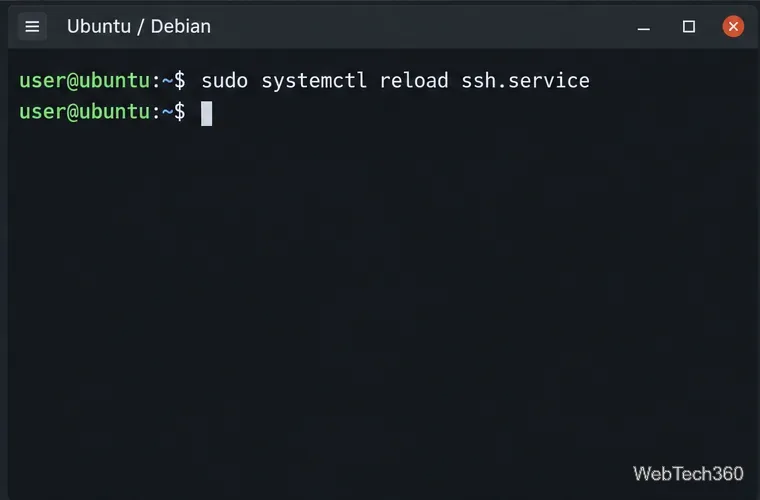
sudo systemctl reload ssh.service
Fedora, RHEL e muitas outras distribuições costumam usar:
sudo systemctl reload sshd.service
Se o comando `reload` não for suportado, use systemctl restarto nome de serviço correspondente e mantenha sua sessão original aberta. O guia do OpenSSH do Ubuntu também recomenda executar o comando sshd -tantes de reiniciar.
Recarregue o daemon SSH após a configuração passar pela verificação de sintaxe; os nomes dos serviços variam conforme a distribuição.
6. Teste o acesso root a partir de um segundo terminal.
Abra um terminal separado no cliente e especifique a chave privada que corresponde à chave pública que você instalou:
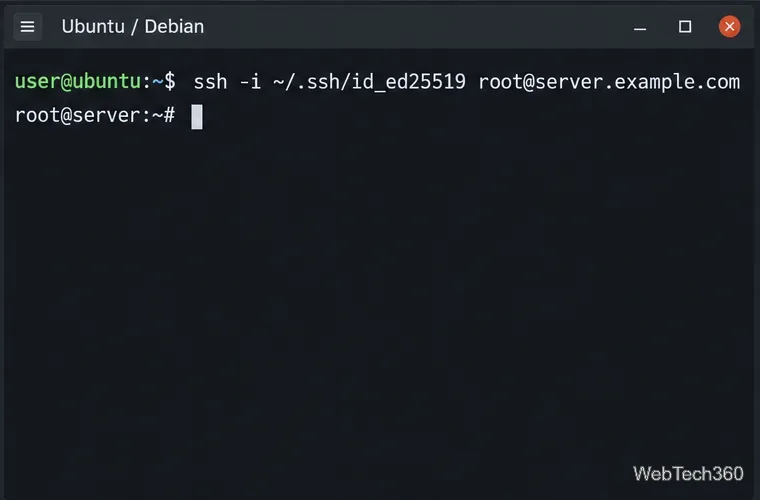
ssh -i ~/.ssh/id_ed25519 root@server.example.com
Substitua o caminho da chave e o nome do host. Verifique se há alguma solicitação de chave de host e confirme se a sessão é aberta como root. Se o teste falhar, solucione o problema a partir da sessão original e mantenha-a aberta até que o acesso seja restaurado.
Faça o teste a partir de um novo terminal cliente usando a chave privada correspondente antes de encerrar a sessão de administrador.
Solucionar problemas de login root negado
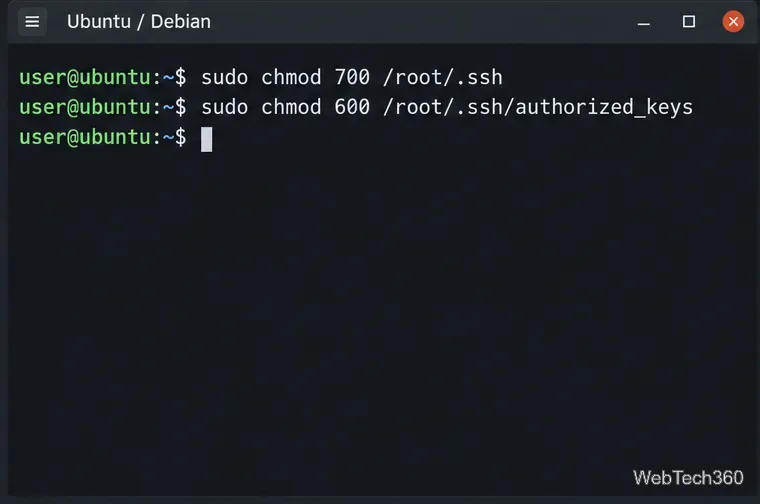
Para Permission denied (publickey), confirme se a chave pública completa está em /root/.ssh/authorized_keyse se o cliente está usando a chave privada correspondente. Verifique novamente a propriedade e as permissões:
PermitRootLoginVerifique também o valor efetivo , AllowUsersas DenyUsersregras, os logs do servidor e o shell de login do root. Evite alterar a configuração como yesum atalho; isso pode expandir os métodos de autenticação permitidos para o root.
O diretório SSH do usuário root deve pertencer ao root, com permissões 700 para o diretório e 600 para o arquivo authorized_keys.
Desative o login SSH do usuário root quando não precisar mais dele.
Para desativar o acesso SSH direto ao usuário root, altere a diretiva `active` para:
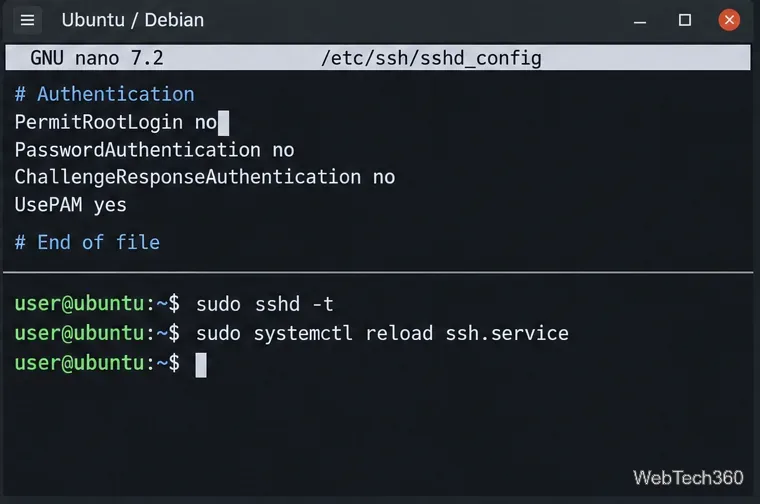
PermitRootLogin no
Execute sudo sshd -te recarregue o serviço correto. Isso bloqueia o acesso SSH direto do usuário root, mas mantém a conta de administrador disponível. Um bloqueio por senha, por si só, pode não desabilitar o login com chave pública do usuário root.
Defina PermitRootLogin como não, valide e recarregue. As outras opções de autenticação exibidas são separadas e não são necessárias para esta alteração exclusiva do usuário root.