Início
» LINUX
»
Como configurar as definições de isolamento do navegador no Gooroom OS de forma segura
Como configurar as definições de isolamento do navegador no Gooroom OS de forma segura
O isolamento do navegador no Gooroom OS é configurado de forma diferente de uma opção de privacidade simples, como limpar o histórico ou abrir uma janela anônima. O próprio material de produto da Gooroom descreve um navegador baseado no Chromium que pode aplicar diferentes permissões de usuário de acordo com o site de destino, bloquear URLs específicos e sites prejudiciais, e excluir dados do usuário quando o navegador é fechado. Também descreve o gerenciamento centralizado de políticas por meio do Sistema de Gerenciamento da Plataforma Gooroom (GPMS). Os menus e campos de política exatos variam de acordo com a versão e a implantação, e a documentação pública consultada para este guia não fornece um caminho de configuração passo a passo universal e atualizado.
Por esse motivo, considere o seguinte como um fluxo de trabalho de configuração seguro: identifique o navegador instalado e quem o gerencia, defina as regras do site, faça com que o administrador autorizado as aplique por meio do método de gerenciamento compatível e verifique a quais usuários há acesso. Não presuma que uma configuração do Chrome ou um menu encontrado em outra versão do Gooroom se aplique à sua instalação.
O que significa isolamento de navegador no Gooroom?
O isolamento do navegador separa a atividade ou as permissões da web, de modo que o conteúdo de um contexto de navegação tenha menos capacidade de afetar outro contexto ou o dispositivo. No material publicado pela Gooroom, o modelo relevante está associado à segurança do navegador Gooroom e a diferentes políticas para destinos de navegação confiáveis e não confiáveis. Um site confiável é um destino que uma organização aprovou explicitamente para uma finalidade de trabalho definida; um site não confiável é tratado sob uma política mais restritiva. Esses rótulos e as permissões resultantes devem ser definidos pela sua organização, em vez de serem inferidos com base na familiaridade do site.
Isso é diferente do isolamento de sites , uma arquitetura de segurança do Chromium que coloca o conteúdo do site em processos separados. O Google documenta esse recurso em nível de navegador para o Chrome gerenciado, mas isso não prova que todas as versões do Gooroom expõem as mesmas opções ou que a alteração das políticas do Chrome configura os controles de navegador baseados em confiança do Gooroom. Não use chrome://flagsconfigurações genéricas do Chrome corporativo como substituto para o caminho de gerenciamento documentado do Gooroom.
O folheto oficial do produto Hancom Gooroom é datado de 19 de agosto de 2022. Ele documenta os recursos do navegador e do GPMS naquela época, não um layout de menu garantido para todas as versões atuais. O repositório público do código-fonte do navegador Gooroom mostra uma branch/tag do Gooroom 4.0 e atividade contínua no repositório em 2026, mas o código-fonte não é um guia do usuário. Confirme a versão do seu dispositivo, o pacote do navegador e a implantação local com o seu administrador antes de alterar a política.
Antes de alterar uma configuração
Confirme se o seu dispositivo possui uma instalação independente do Gooroom OS, um endpoint gerenciado para fins governamentais ou empresariais, ou uma imagem personalizada de um provedor de serviços. Um endpoint gerenciado pode receber suas configurações de segurança de forma centralizada.
Anote a versão do sistema operacional e a versão do navegador Gooroom. Se o navegador tiver uma página "Sobre", anote a versão exibida; caso contrário, entre em contato com o suporte técnico ou o administrador de implantação. Não instale um pacote Chromium diferente para descobrir as configurações.
Pergunte quem é o proprietário do GPMS ou da política de endpoints da organização. Um usuário padrão pode usar o navegador atribuído, mas não editar as regras de confiança de URL.
Prepare uma pequena lista de testes: um URL de trabalho aprovado, um URL público comum e um URL que a política deve bloquear. Use destinos de teste aprovados pela organização; nunca teste com credenciais sensíveis ou dados confidenciais em produção.
Definam juntos o que deve acontecer com os downloads, o acesso à área de transferência, a impressão, o armazenamento local e os dados do navegador ao sair do programa. O folheto informativo não lista todos esses controles, portanto, confirme quais estão disponíveis na sua versão instalada.
Passo 1: Identifique o navegador e o proprietário da conta de gerenciamento.
Abra o navegador fornecido com a sua imagem do Gooroom e anote o nome e a versão usando as informações "Sobre", se disponíveis. Capture a edição/compilação do sistema operacional exibida pela ferramenta de suporte ou inventário padrão da sua organização. Em seguida, verifique se o comportamento de confiança/não confiança do navegador é gerenciado por usuário, dispositivo, departamento ou centralmente pelo GPMS. Isso determina onde as alterações de política devem ser aplicadas: em um painel de preferências voltado para o usuário, se a sua versão incluir um, ou no console administrativo da organização.
Utilize as informações "Sobre" disponíveis na sua compilação para registrar a versão do navegador; esta é uma ilustração conceitual, não uma captura de tela do Gooroom.
Se você não conseguir identificar a versão ou o proprietário da política, pare antes de editar os arquivos de configuração. Consulte o administrador do dispositivo para obter a versão do navegador compatível e o fluxo de trabalho de política aprovado. Os materiais públicos da Gooroom descrevem o gerenciamento centralizado de software e políticas de segurança, mas não documentam um menu universal para o usuário final acessar esses controles.
Etapa 2: Defina quais destinos receberão cada política.
Crie uma lista concisa e revisada de classificação de URLs. Para cada entrada, registre a finalidade, o responsável comercial, se o destino está aprovado para navegação confiável e quaisquer restrições de acesso necessárias. Especifique nomes de host exatos sempre que possível, em vez de usar curingas genéricos. Uma regra genérica, como um domínio inteiro de serviço em nuvem, pode incluir contas pessoais, conteúdo gerado pelo usuário ou serviços não relacionados. Solicite à equipe de segurança que resolva redirecionamentos, subdomínios e URLs de provedores de identidade externos antes da implementação.
Uma pequena lista de classificação de sites ajuda o administrador a verificar quais destinos devem receber cada política de acesso; os rótulos reais do Gooroom podem ser diferentes.
Não marque um site como confiável apenas por ser usado com frequência. Confirme com o proprietário do site a propriedade, a finalidade comercial, o fluxo de autenticação e o tratamento de dados. Se um site precisar de permissões como baixar ou copiar texto, declare explicitamente o motivo comercial para que o administrador possa conceder o mínimo de acesso necessário.
Etapa 3: Peça ao administrador para aplicar a política compatível.
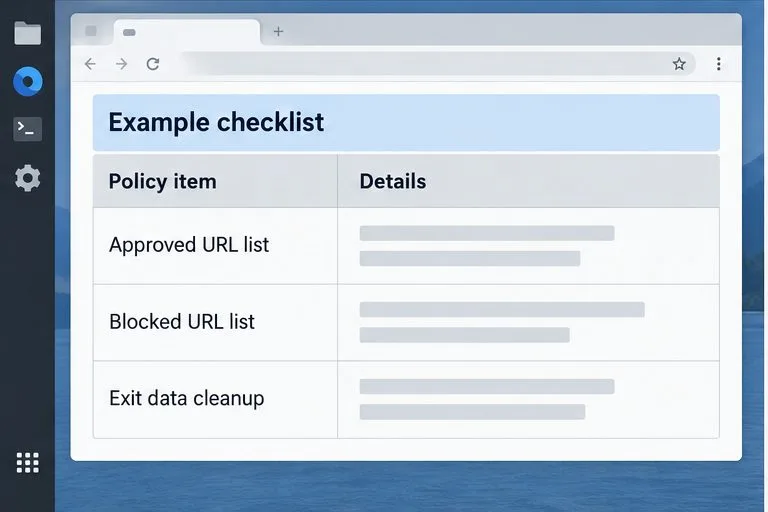
Em instalações gerenciadas, forneça a lista de URLs aprovadas e o comportamento esperado ao administrador do GPMS ou do endpoint. Peça a eles que confirmem como a versão instalada mapeia um destino para navegação confiável ou não confiável, como os URLs bloqueados são tratados e se a política está atribuída a um grupo de dispositivos ou a um grupo de usuários. O folheto descreve o GPMS como compatível com a criação e aplicação de políticas de segurança em endpoints; ele não divulga os nomes de campos, botões ou caminhos de cliques atuais. Siga o procedimento fornecido para a versão específica do GPMS da sua organização.
Utilize esta lista de verificação para revisar os itens de política pretendidos com o administrador; esta não é a interface do Sistema de Gerenciamento da Plataforma Gooroom.
Antes de aplicar as alterações de forma abrangente, solicite um teste piloto em um dispositivo específico ou em um grupo limitado de usuários. Confirme se a política chegou ao dispositivo e se o administrador pode revertê-la. Guarde uma cópia das regras de URL aprovadas e do registro de alterações. Se o seu dispositivo não for gerenciado e não tiver uma página de configurações documentada para esses controles, não presuma que você pode adicionar o comportamento de confiança/não confiança editando as preferências do Chromium; entre em contato com o distribuidor ou provedor de implantação do Gooroom para obter o pacote e as instruções corretas.
Etapa 4: Teste o comportamento do ponto de vista do usuário.
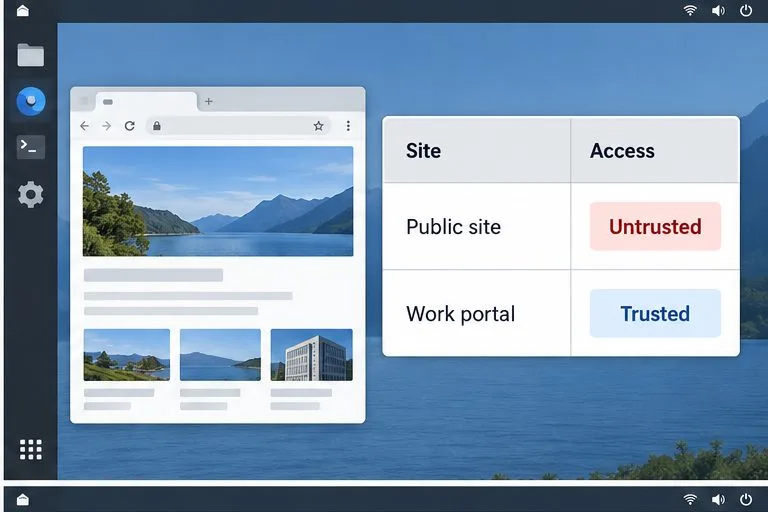
Após o administrador confirmar que a política foi aplicada, teste os três destinos da lista preparada. O site de trabalho aprovado deve abrir no contexto confiável atribuído à organização, um site público comum deve receber o contexto restritivo pretendido e a URL bloqueada deve ser negada ou tratada conforme especificado na política. Os avisos visíveis ou os rótulos do navegador podem variar de acordo com a versão; verifique o acesso resultante, e não uma cor ou ícone específico.
Teste separadamente os destinos públicos e de trabalho e confirme o comportamento de acesso atribuído pelo seu administrador; a interface mostrada é conceitual.
Em seguida, verifique as restrições relevantes para sua organização: se um site pode abrir arquivos locais, baixar ou carregar documentos, imprimir, usar funções da área de transferência ou reter dados após o fechamento. O folheto de 2022 afirma especificamente que os dados do usuário são excluídos quando o navegador Gooroom é fechado, mas a fonte pública disponível não define quais categorias de dados são abrangidas ou como esse comportamento varia de acordo com a versão. Teste a versão implantada com uma conta não sensível e pergunte ao administrador o que "dados do usuário" incluem antes de confiar nessa informação para atender a um requisito de conformidade.
Problemas comuns e soluções seguras
Um URL abre no contexto de navegação errado.
Verifique o URL exato, os redirecionamentos e os subdomínios com o responsável pela política. Um site pode redirecionar para um domínio de login ou conteúdo separado que não esteja na lista original. Peça ao administrador para revisar a cadeia de destinos e ajustar apenas as entradas necessárias. Evite adicionar um domínio de nível superior inteiro, a menos que esse escopo tenha sido aprovado.
Uma configuração está faltando ou é redefinida após a reinicialização.
O navegador Gooroom instalado pode não expor o controle localmente, ou uma política central pode sobrescrever as alterações locais. Confirme sua versão e o grupo de atribuição de políticas. Não edite repetidamente os arquivos de preferências nem instale um navegador separado; essas ações podem ignorar a configuração gerenciada e dificultar o suporte ao dispositivo.
Um site confiável para de funcionar.
Informe ao administrador o URL afetado, o grupo de usuários, a versão do navegador, o horário e o erro exibido. Peça a ele que revise os redirecionamentos de autenticação e as permissões necessárias do site. Não desative a proteção do navegador globalmente como uma solução paliativa.
Lista de verificação de configuração
As versões do navegador e do sistema operacional são registradas.
O responsável pela apólice e o canal de administração suportado são conhecidos.
Destinos confiáveis, não confiáveis e bloqueados são revisados explicitamente.
As políticas são testadas em caráter experimental e sua atribuição ao dispositivo de teste é confirmada.
Restrições de acesso, downloads, área de transferência ou impressão, e limpeza de saída são testadas quando aplicáveis.
O administrador documentou qualquer comportamento que os materiais públicos do Gooroom não especifiquem para a sua versão.
O modelo de segurança publicado do navegador Gooroom oferece suporte a políticas baseadas em sites e à limpeza de dados do navegador, mas a interface de configurações exata depende da versão e da implantação do produto. Este guia é baseado no folheto público do Hancom Gooroom, datado de 19 de agosto de 2022, no repositório público do código-fonte do Gooroom, revisado em 6 de outubro de 2026, e na documentação oficial de isolamento de sites do Chromium. Confirme os controles atuais com o administrador ou fornecedor da imagem instalada antes de considerar uma política específica como ativa.