Início
» LINUX
»
Como configurar o cluster de alta disponibilidade (HAE) no SUSE Linux 15
Como configurar o cluster de alta disponibilidade (HAE) no SUSE Linux 15
Este guia para iniciantes demonstra a criação de um cluster básico de dois nós, ativo/passivo, com o SUSE Linux Enterprise High Availability (SLE HA) 15. Ele utiliza os scripts de inicialização do CRM Shell suportados: inicializa o primeiro nó com `sudo apt-get start` crm cluster init, adiciona o segundo com crm cluster join`sudo apt-get add`, verifica a associação e testa um failover planejado do IP virtual de gerenciamento. Os exemplos seguem a documentação do SUSE SLE HA 15 SP7, publicada em 24 de setembro de 2026; os prompts podem variar de acordo com o service pack, hardware e plataforma.
"HAE" é frequentemente usado informalmente para High Availability Extension (Extensão de Alta Disponibilidade). A documentação atual do produto SUSE chama-o de SUSE Linux Enterprise High Availability, ou SLE HA. Este procedimento fornece uma base de cluster funcional e acesso de gerenciamento ao Hawk2. Ele não torna automaticamente um aplicativo, banco de dados ou seus dados altamente disponíveis; esses itens precisam de seus próprios recursos Pacemaker, projeto de armazenamento e testes específicos para cada carga de trabalho.
As ilustrações do terminal e da tela do Hawk2 abaixo mostram visualizações representativas da interface, não capturas de um sistema em funcionamento. Nomes e endereços são exemplos. Substitua-os pelos valores da sua rede.
O que esse cluster fará?
Um cluster é um grupo de servidores, chamados nós , que se coordenam para manter serviços selecionados em execução. O Corosync gerencia a associação de nós e as mensagens do cluster. O Pacemaker, o gerenciador de recursos do cluster, decide onde os recursos gerenciados devem ser executados e responde a falhas. Um recurso é um serviço ou endereço que o Pacemaker pode iniciar, parar, monitorar e mover.
Neste passo a passo, aliceos nós bobformam um cluster de dois nós. Um IP de gerenciamento flutuante fornece aos administradores um endereço estável para o Hawk2, a interface web da SUSE. Se um dos nós for colocado em modo de espera, o Pacemaker pode mover esse IP para o outro nó. Para um cluster de produção com dois nós, a SUSE recomenda adicionar o QDevice/QNetd para decisões de quorum e exige o isolamento de nós (node fencing).
O que você deve preparar antes da instalação?
Dois sistemas SUSE Linux Enterprise Server 15 compatíveis, executando o mesmo pacote de serviços e arquitetura de processador, com usuário root ou uma conta sudo com privilégios adequados.
Registro SUSE válido e direito ao SLE HA em cada nó. A extensão e o padrão do pacote devem corresponder ao pacote de serviços e à arquitetura do SLES.
Endereços de nós estáticos, resolução de nomes funcional, relógios sincronizados e conectividade confiável da rede do cluster. Escolha a interface Corosync pretendida de forma criteriosa; caminhos separados ou redundantes são úteis em projetos de produção.
Um plano de isolamento. O isolamento (STONITH, "Shoot the Other Node in the Head") isola ou reinicia à força um nó que possa estar com problemas, impedindo que ambos os lados de uma rede dividida gravem em dados compartilhados. Um cluster compatível deve ter o isolamento ativado.
Se estiver usando um SBD (Dispositivo de Bloco STONITH), é necessário um watchdog adequado em cada nó e um armazenamento de bloco compartilhado bem projetado com um caminho de dispositivo estável. Um watchdog de hardware é preferível para produção. Se estiver usando um power fence físico, configure e teste um dispositivo STONITH compatível.
Para dois nós, planeje uma testemunha QDevice/QNetd antes da inicialização, caso pretenda configurá-la por meio do fluxo de bootstrap. Uma testemunha ajuda o cluster a determinar qual lado possui quorum quando a conectividade é perdida.
Não considere uma configuração de laboratório como pronta para produção. Os requisitos de sistema do SUSE SLE HA 15 SP7 exigem o uso de barreiras de segurança (feating), e o guia de instalação recomenda testar a configuração com dois ou três nós antes de expandi-la.
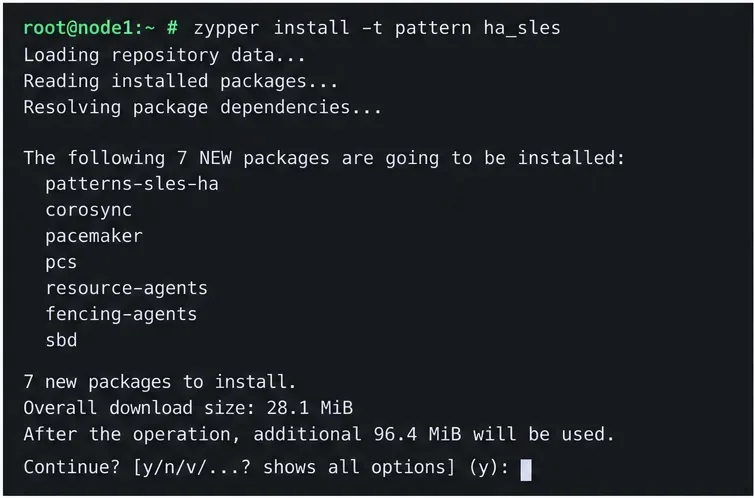
Passo 1: Instale a extensão e os pacotes do SLE HA.
Se o SLE HA não foi selecionado durante a instalação do SLES, habilite a extensão em cada nó. Para um host SLES 15 SP7 x86_64 registrado, o padrão documentado é:
Substitua ADDITIONAL_REGCODEpelo código de registro SLE HA. Use o identificador do produto de ativação que corresponde ao seu próprio pacote de serviços e arquitetura; não copie o exemplo do SP7 para um pacote de serviços SLES 15 diferente. Execute o comando package-pattern em ambos os nós. A SUSE documenta o ha_slespadrão como o conjunto de pacotes usados para configurar e gerenciar o cluster.
Visão do terminal do comando de instalação do padrão de Alta Disponibilidade no primeiro nó.
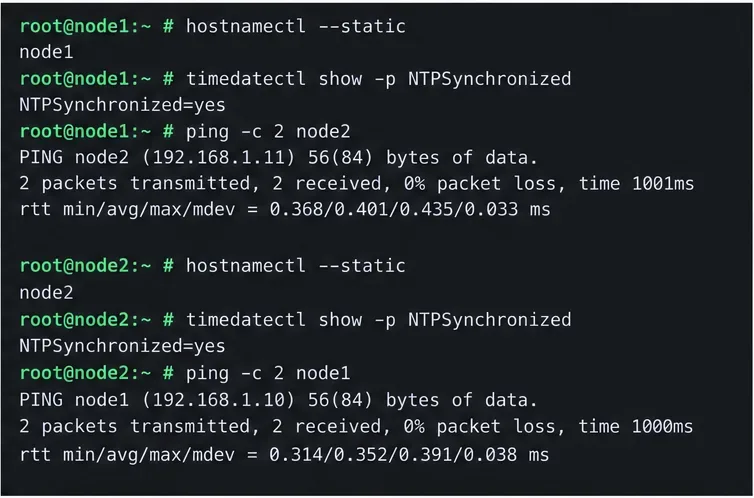
Etapa 2: Prepare os nomes, o horário e o acesso à rede.
Atribua nomes de host estáveis e endereços IP primários estáticos a ambos os nós. Confirme se cada nó consegue resolver o outro tanto pelo nome curto quanto pelo nome totalmente qualificado. As diretrizes de configuração da SUSE recomendam listar os membros do cluster /etc/hostsquando necessário, pois falhas na resolução de nomes podem interromper a comunicação interna. Por exemplo, adapte entradas como estas ao seu plano de DNS e endereçamento:
10.20.0.11 alice.example.net alice
10.20.0.12 bob.example.net bob
Sincronize ambos os relógios com uma fonte NTP externa ao cluster e mantenha seus fusos horários consistentes. O Chrony é a implementação NTP padrão no SLES 15. Verifique a conectividade na rede que você planeja usar para o Corosync. Os scripts de inicialização podem abrir as portas do firewall necessárias para a comunicação do cluster, mas confirme se os firewalls do seu host e da sua rede permitem o tráfego exigido pela topologia selecionada. O unicast é o padrão no fluxo de inicialização; a porta padrão documentada para o Corosync é a 5405.
As verificações prévias à implantação confirmam os nomes dos nós de exemplo, os relógios sincronizados e a conectividade entre os pares.
Etapa 3: Inicialize o primeiro nó
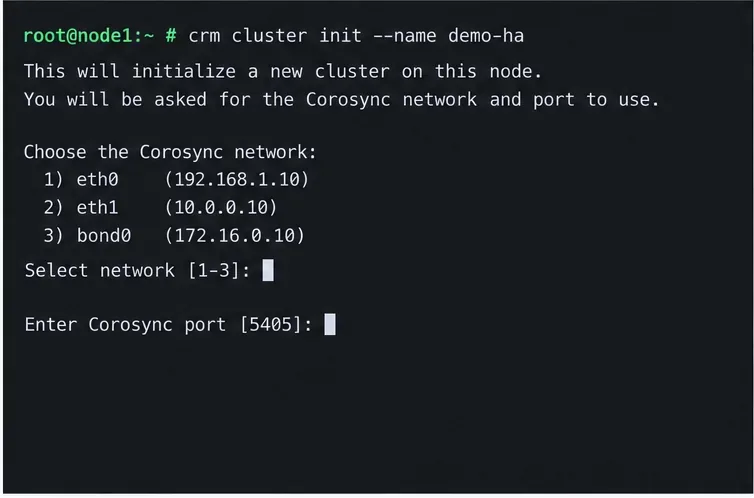
No servidor alice, execute o comando de inicialização como root:
crm cluster init --name demo-ha
Analise as instruções antes de aceitá-las. Selecione a interface e o endereço de rede destinados ao Corosync e confirme a porta. O script verifica a sincronização de tempo e a disponibilidade do watchdog, podendo preparar as chaves SSH e a configuração do cluster. Ele pergunta se deseja configurar o SBD, um IP virtual de administração do Hawk2 e o QDevice/QNetd. O SBD requer que o watchdog e o dispositivo compartilhado já estejam prontos. Se estiver configurando o QDevice nesta inicialização, prepare o servidor QNetd primeiro. O script cria um cluster de um nó em execução; ele não adiciona novos nós bobnesta etapa.
Não escolha um caminho aleatório para disco ou dispositivo compartilhado no SBD. O caminho deve identificar o mesmo armazenamento apropriado em todos os nós, e seu comportamento em caso de falha e tempos limite precisam corresponder ao projeto de armazenamento. A SUSE observa que softdognão é possível reiniciar uma máquina se todas as CPUs estiverem travadas; portanto, use o watchdog de hardware correto para produção sempre que disponível.
O processo de inicialização do primeiro nó solicita a rede de comunicação do cluster e a porta do Corosync.
Passo 4: Conecte o segundo nó
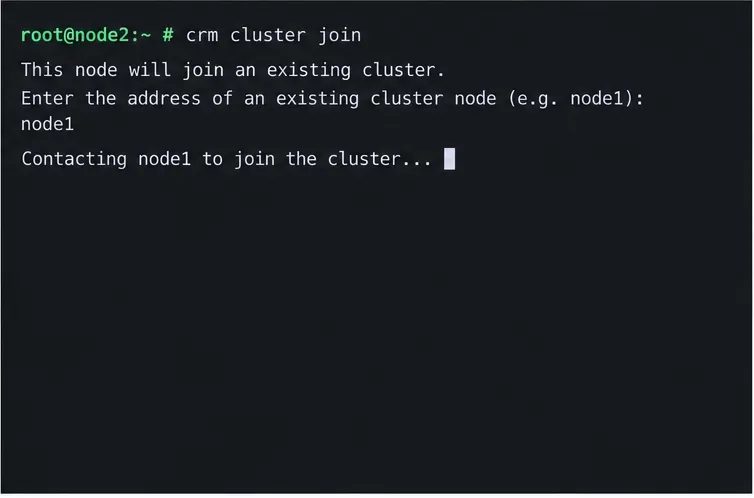
Após a inicialização do primeiro nó, faça login bobe execute:
crm cluster join
Siga as instruções para identificar o nó de cluster existente alice. Se você usou uma conta sudo em vez de root para o primeiro nó, a documentação da SUSE explica como especificar essa conta com `--user` -c, por exemplo:
sudo crm cluster join -c USER@alice
O script de junção copia a configuração do Corosync, configura o SSH e o Csync2, coloca a máquina atual online como um nó do cluster e inicia o serviço necessário para o Hawk2. Não inicialize as duas máquinas independentemente; o segundo nó deve ingressar no cluster criado pelo primeiro.
Execute o fluxo de trabalho de junção no segundo nó e aponte-o para o primeiro nó inicializado.
Etapa 5: Confirme se ambos os nós estão online
Em qualquer um dos nós, verifique o resumo do cluster:
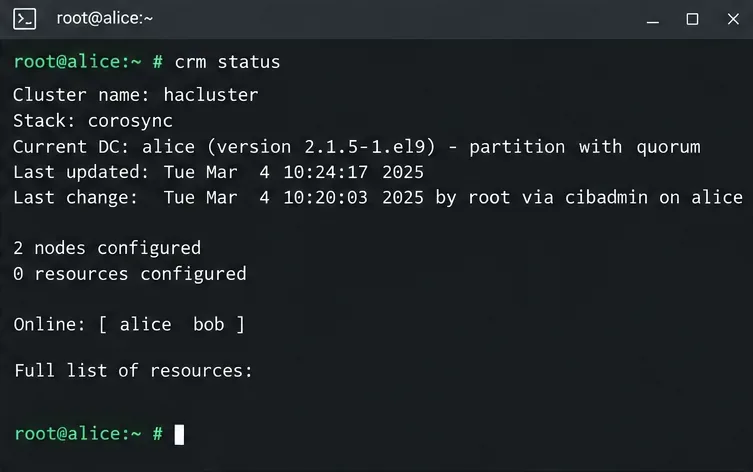
crm status
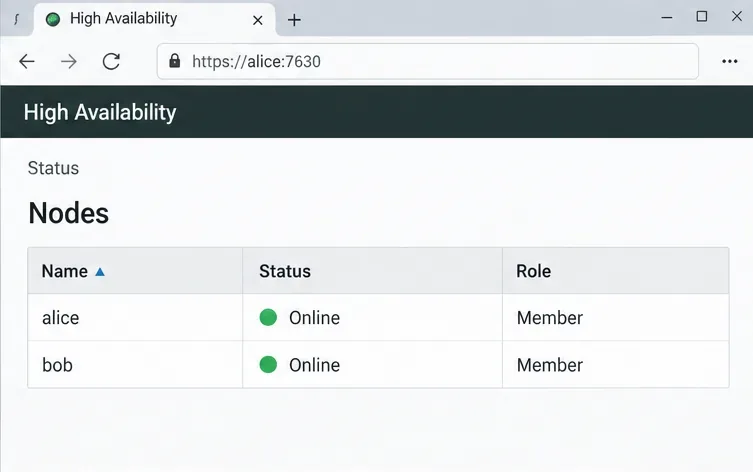
Procure pelos nomes dos nós Onlinee por uma partição de cluster com quorum. Verifique se há ações com falha ou algum nó offline antes de prosseguir. Você também pode fazer login no Hawk2 usando o VIP de administração selecionado durante a inicialização, geralmente em https://ADMIN-VIP:7630/. Um aviso de certificado de primeira visita pode ocorrer quando um certificado autoassinado estiver em uso; verifique os detalhes do certificado com o administrador do cluster em vez de ignorar um certificado desconhecido em um ambiente de produção.
Uma verificação do status do cluster deve mostrar ambos os nós online antes de você testar o failover.A lista de nós fornece uma segunda maneira de confirmar a participação no cluster.
Etapa 6: Proteja a conta de gestão
O procedimento de inicialização cria uma haclusterconta para o Hawk2. O guia de configuração da SUSE documenta uma senha padrão durante a configuração básica, portanto, altere-a imediatamente antes de deixar o sistema acessível:
passwd hacluster
Utilize uma senha forte e exclusiva e siga a política de credenciais da sua organização. Restrinja o acesso à rede de gerenciamento do Hawk2, instale certificados confiáveis conforme necessário e não exponha a interface de gerenciamento diretamente à internet pública.
Etapa 7: Teste um failover planejado com segurança
Um teste de espera planejado verifica se o IP virtual de gerenciamento pode ser movido quando um nó é removido intencionalmente do posicionamento de recursos. Antes do teste, confirme se ambos os nós estão íntegros, se o cluster possui quorum e se você tem acesso ao console ou fora de banda caso algo se comporte de forma inesperada. A partir de um cliente na mesma rede, execute pings contínuos para o VIP de gerenciamento, por exemplo:
ping 10.20.0.20
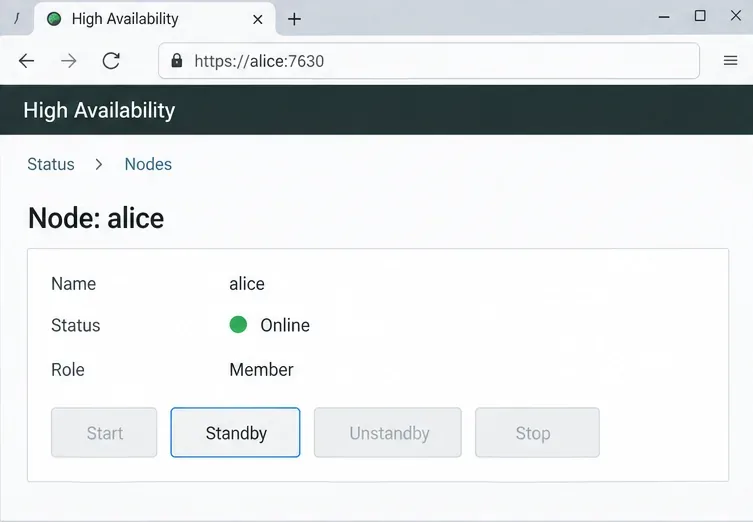
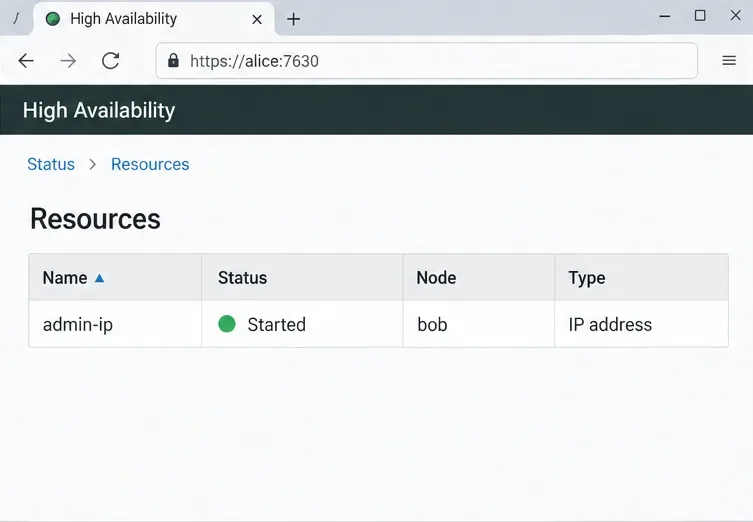
No Hawk2, abra o nó que atualmente hospeda o IP de administração e selecione " Em espera" . Em seguida, verifique "Status" > "Recursos" . O guia de início rápido da SUSE descreve a movimentação do recurso flutuante para o outro nó enquanto o ping continua. Quando o teste for concluído, retorne o nó ao serviço usando a ação correspondente no Hawk2, confirme se ambos os nós estão online e verifique se o recurso está no local esperado.
Utilize uma ação de espera planejada no nó ativo para testar a movimentação de recursos sem simular uma falha.Após o período de espera, confirme se o endereço IP de administração está em execução no outro nó.
O que este teste prova — e o que ele não prova?
Se ambos os nós permanecerem visíveis e o IP de administração for transferido para o nó par, você terá evidências de que a associação básica ao cluster e o recurso de IP flutuante funcionam neste cenário planejado. Um ping por si só não comprova que um aplicativo está disponível, que as sessões do cliente são mantidas, que os dados compartilhados estão protegidos ou que o cluster pode se recuperar de todas as falhas de rede, armazenamento, energia ou software.
Para cada aplicação, adicione o agente de recursos correto e configure a ordenação, a colocalização, o monitoramento, o acesso ao armazenamento e o isolamento de acordo com o projeto da aplicação. Nunca permita que dois nós gravem simultaneamente em um armazenamento compartilhado comum. Teste a recuperação da carga de trabalho e a integridade dos dados em um ambiente de teste, incluindo falhas realistas de nós e de rede, antes da produção.
Erros comuns a evitar
Ignorando o isolamento: um cluster sem STONITH funcionando não pode resolver o problema de "split-brain" com segurança e não atende aos requisitos de suporte da SUSE.
Considerando que dois nós possam decidir sozinhos: planeje o uso de QDevice/QNetd para um cluster com número par de nós, especialmente um cluster com dois nós.
Usar identidade de nó instável ou incompatível: use endereços estáticos, nomes de host consistentes, resolução de nomes direta e reversa funcionando e horário sincronizado.
Reutilizando a rede errada: selecione a interface Corosync desejada e verifique a política de firewall em todos os caminhos de rede.
Partindo do pressuposto de que o cluster protege automaticamente um aplicativo: um cluster só pode gerenciar recursos que foram configurados e testados.
Chamar a inicialização de "pronta para produção" significa que o início rápido é uma configuração básica. A prontidão para produção requer testes de recuperação específicos para cada carga de trabalho, validação de isolamento, monitoramento, procedimentos de backup e restauração, e operações documentadas.