Configurar um volume de dados criptografado no SUSE Linux Enterprise Server é mais fácil quando você separa a tarefa em duas camadas. O LUKS, ou Linux Unified Key Setup, protege um dispositivo de bloco, como um disco ou partição. Depois de desbloquear esse dispositivo, o Linux expõe um dispositivo mapeado normalmente em `/usr/local/bin` /dev/mapper/, onde você pode criar um sistema de arquivos e montá-lo como qualquer outro armazenamento.
Este guia usa um disco secundário dedicado, /dev/sdb, como exemplo. O volume montado aparecerá em /data/securee o mapeamento desbloqueado será chamado securedata. Substitua esses nomes pelos valores do seu servidor.
Nota sobre a versão: o fluxo de trabalho de linha de comando abaixo é adequado para as versões atuais do SUSE Linux Enterprise Server que incluem [ cryptsetupinformações adicionais sobre o recurso]. A documentação do SUSE Linux Enterprise Server 16.0, publicada em 2026, inclui suporte a armazenamento criptografado no Cockpit, enquanto o Guia de Segurança e Reforço do SLES 15 SP7 documenta partições criptografadas baseadas em LUKS no YaST. O método de linha de comando é usado aqui porque torna cada camada de armazenamento visível e facilita a solução de problemas. Consulte a documentação do SUSE Linux Enterprise Server 16.0 e o guia de criptografia do SLES 15 SP7 para obter a documentação do fornecedor.
O que o LUKS faz — e o que ele não faz
LUKS é o formato padrão do Linux para dispositivos de bloco criptografados em disco. Ele armazena metadados de criptografia em um cabeçalho LUKS e permite que um volume criptografado tenha várias credenciais de desbloqueio. cryptsetupNormalmente, o sistema cria o formato LUKS2, a menos que você solicite explicitamente outro formato.
A criptografia protege os dados em repouso. Se alguém roubar um disco desligado, não deverá conseguir ler o conteúdo criptografado sem uma chave ou senha válida. No entanto, uma vez que o volume é desbloqueado e montado, as permissões comuns do Linux controlam o acesso. O LUKS não protege os arquivos de um processo que já tenha acesso legítimo ao sistema de arquivos montado.
Antes de começar
Prepare os seguintes itens antes de executar comandos de armazenamento destrutivos:
- Um disco ou partição vazios dedicados. Este guia usa
/dev/sdb.
- Acesso root através
sudode um shell root.
- O
cryptsetuputilitário. Verifique com cryptsetup --version. Se não estiver instalado, instale o pacote através do seu processo normal de gerenciamento de software do SUSE.
- Uma senha forte que você pode recuperar através do processo de credenciamento aprovado pela sua organização.
- Um backup atualizado de tudo que é importante no dispositivo de destino.
Aviso crítico: cryptsetup luksFormat este procedimento grava um novo cabeçalho LUKS e torna os dados existentes no dispositivo de destino inacessíveis. A SUSE também alerta que a conversão de uma partição existente para armazenamento criptografado em um sistema em execução destrói os dados dessa partição. Não prossiga até que você tenha identificado positivamente o dispositivo de destino.
Passo 1: Identifique o disco correto
Comece listando os dispositivos de bloco:
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
Verifique o tamanho, o nome do dispositivo, o sistema de arquivos existente e os pontos de montagem. Neste exemplo, /dev/sdbtrata-se de um disco separado de 20 GB sem sistema de arquivos montado. Seu servidor pode, em vez disso, usar uma partição como /dev/sdb1, um nome NVMe como /dev/nvme1n1p1, ou um disco virtual como /dev/vdb.
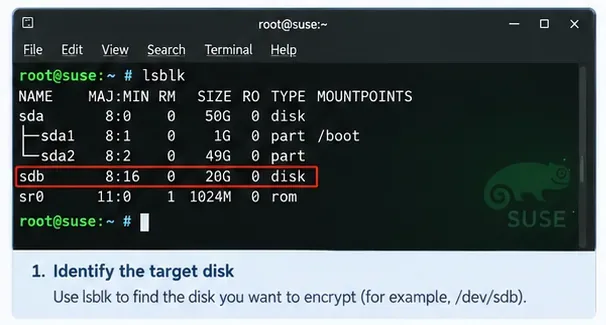
Legenda: Verifique o dispositivo de destino pelo nome, tamanho e estado de montagem antes de executar qualquer comando de formatação LUKS.
Não identifique um disco apenas pela sua letra. Os nomes dos dispositivos podem mudar após alterações na configuração do hardware ou da máquina virtual. Antes de executar comandos destrutivos, compare lsblkcom seu inventário de armazenamento, configurações do hipervisor ou informações de apresentação da SAN.
Etapa 2: Inicialize o dispositivo com LUKS
Criar o contêiner criptografado:
sudo cryptsetup luksFormat /dev/sdb
luksFormatInicializa os metadados LUKS e solicita confirmação e uma senha. A configuração criptográfica atual usa LUKS2 por padrão. Você pode inspecionar o resultado posteriormente com:
sudo cryptsetup luksDump /dev/sdb
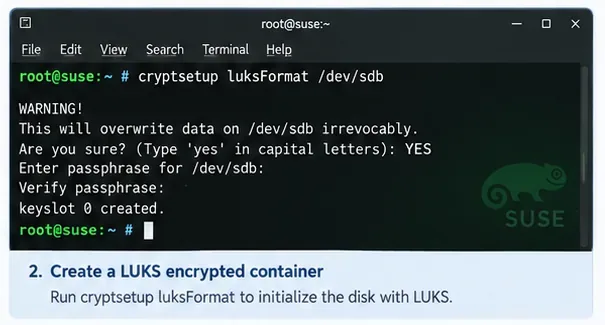
Legenda: A etapa de formatação LUKS é destrutiva, portanto, o cryptsetup solicita confirmação explícita antes de criar o contêiner criptografado.
Evite adicionar opções de cifra, tamanho de chave ou PBKDF apenas porque você as viu em um tutorial antigo. O Cryptsetup e o SUSE fornecem valores padrão modernos, e alterá-los sem um requisito documentado pode reduzir a compatibilidade ou dificultar a recuperação.
Passo 3: Abra o dispositivo criptografado
Um contêiner LUKS não pode ser formatado com um sistema de arquivos normal até que seja desbloqueado. Abra-o e crie um mapeamento de dispositivo chamado securedata:
sudo cryptsetup open /dev/sdb securedata
Após inserir a senha, o mapeamento descriptografado aparecerá da seguinte forma:
/dev/mapper/securedata
Você pode confirmar isso com:
sudo cryptsetup status securedata
lsblk -f
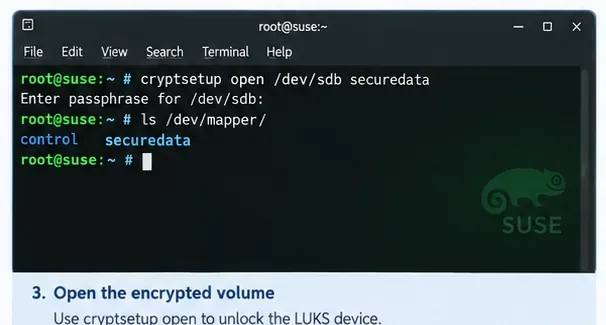
Legenda: Desbloquear o contêiner LUKS cria um dispositivo de bloco mapeado com o securedatanome /dev/mapper.
Etapa 4: Crie um sistema de arquivos no mapeamento desbloqueado.
A camada LUKS criptografa blocos; ela não fornece diretórios ou arquivos por si só. Crie o sistema de arquivos no dispositivo mapeado, não no disco criptografado original. Este exemplo usa ext4:
sudo mkfs.ext4 /dev/mapper/securedata
Se o seu padrão de armazenamento exigir XFS ou outro sistema de arquivos compatível, use-o. A regra importante é que o sistema de arquivos deve estar em `/var/lib/ xfs` /dev/mapper/securedata, enquanto /dev/sdb`/var/lib/xfs` permanece o contêiner LUKS criptografado.
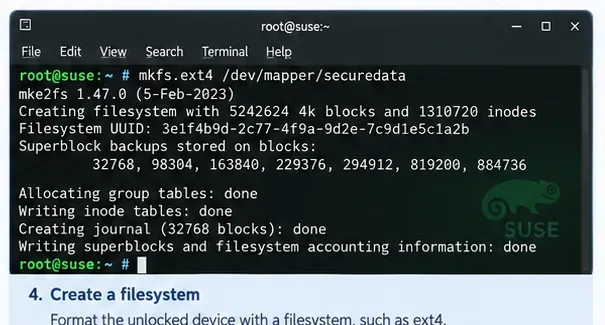
Legenda: Crie o sistema de arquivos Linux normal dentro do mapeamento desbloqueado, não diretamente no disco de suporte criptografado.
Etapa 5: Crie um ponto de montagem e teste o volume.
Crie um diretório e monte o novo sistema de arquivos:
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
Neste ponto, o volume está utilizável. Crie um pequeno arquivo de teste, se apropriado para o seu ambiente, leia-o e, em seguida, remova-o. Isso verifica o caminho completo, desde o desbloqueio LUKS através do sistema de arquivos até o diretório montado.
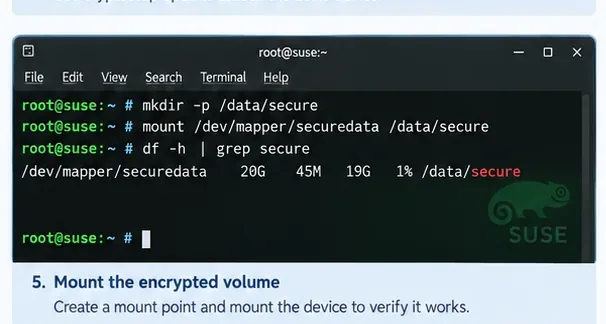
Legenda: Um teste de montagem bem-sucedido confirma que o mapeamento descriptografado e seu sistema de arquivos são utilizáveis antes de configurar o comportamento de inicialização.
Etapa 6: Registre UUIDs estáveis
Para configurações persistentes, prefira identificadores estáveis em vez de assumir que o disco sempre será chamado de `<nome_do_disco>` /dev/sdb. Exiba tanto o UUID LUKS quanto o UUID do sistema de arquivos:
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
O dispositivo bruto deve reportar um tipo como crypto_LUKS. O dispositivo mapeado deve reportar o tipo de sistema de arquivos e seu próprio UUID. É importante distinguir esses dois UUIDs: o UUID LUKS identifica o contêiner criptografado, enquanto o UUID do sistema de arquivos identifica o sistema de arquivos dentro dele.
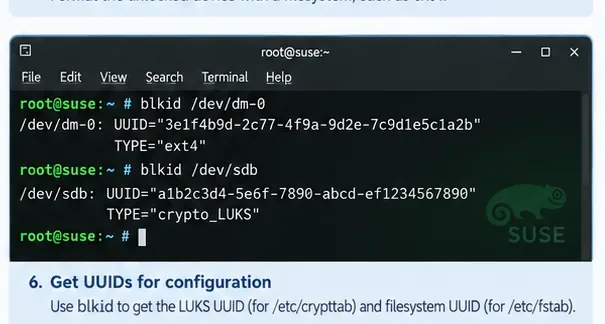
Legenda: O contêiner criptografado e o sistema de arquivos dentro dele possuem identificadores separados que servem a propósitos de configuração diferentes.
Etapa 7: Configurar o desbloqueio e a montagem na inicialização
Em sistemas Linux baseados em systemd, /etc/crypttabdescreve dispositivos de bloco criptografados que devem ser abertos durante a inicialização. Uma entrada básica, que requer uma senha, possui quatro campos: nome do mapeamento, dispositivo criptografado, arquivo de chave e opções.
Usando o UUID LUKS da etapa anterior, um exemplo de entrada é:
securedata UUID=<LUKS-UUID> none luks
Em seguida, adicione o sistema de arquivos montado ao /etc/fstab. Você pode referenciar o dispositivo mapeado ou seu UUID do sistema de arquivos. O guia do SUSE SLES 15 SP7 observa que o YaST geralmente usa o nome do dispositivo do mapeador para pontos de montagem LUKS recém-configurados, pois funciona de forma robusta com geradores do systemd. Uma entrada simples é:
/dev/mapper/securedata /data/secure ext4 defaults 0 2
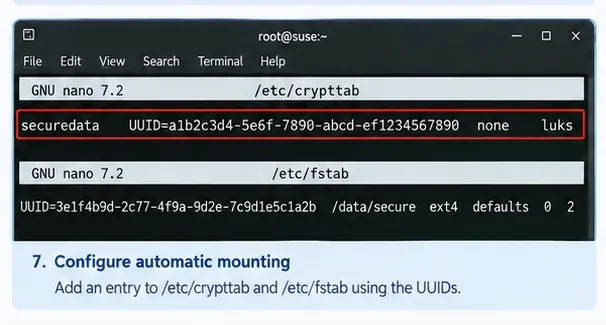
Legenda: A crypttabentrada abre o contêiner criptografado, enquanto a fstabentrada monta o sistema de arquivos exposto através do dispositivo de mapeamento.
Antes de reiniciar, verifique se há erros simples. Você pode executar o seguinte comando:
sudo systemctl daemon-reload
sudo mount -a
mount -aAjuda a detectar muitos fstabproblemas, mas não substitui o teste da sequência real de desbloqueio durante a inicialização.
Passo 8: Reinicie e verifique o caminho de inicialização correto.
Para um volume de dados secundário comum, editar o arquivo `/etc/fstab` /etc/crypttabgeralmente /etc/fstabé a principal configuração persistente. Reinicie o servidor e verifique se você recebe a solicitação de senha esperada, se o mapeamento LUKS é aberto e se o sistema de arquivos é montado corretamente.
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
Se o dispositivo criptografado for necessário durante o estágio inicial do initramfs — por exemplo, porque contém armazenamento necessário antes que o sistema de arquivos raiz normal esteja totalmente disponível — seu projeto também pode exigir a regeneração do initramfs dracut. Não adicione uma reconstrução do initramfs mecanicamente a cada configuração de volume de dados; a necessidade disso depende de quando o dispositivo precisa estar disponível durante a inicialização.
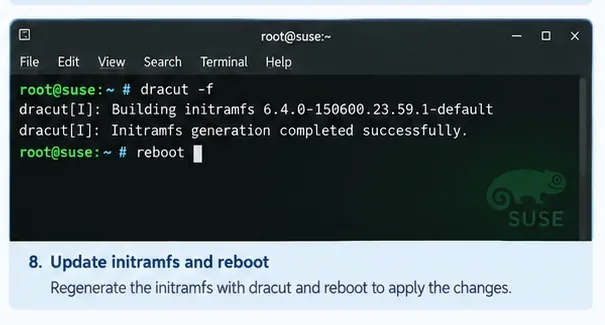
Legenda: A reconstrução do initramfs dracuté relevante para o armazenamento criptografado na inicialização; um volume de dados secundário normal pode precisar apenas de crypttab, fstabe um teste de reinicialização.
Faça backup do cabeçalho LUKS
O cabeçalho LUKS contém metadados críticos e informações de chave. Após o volume estar funcionando, considere fazer um backup offline do cabeçalho:
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.img
Em seguida, mova o backup para um local protegido e separado do disco criptografado. Trate o backup como informação confidencial: um backup do cabeçalho, juntamente com uma senha válida no momento da criação do backup, pode ser suficiente para descriptografar a área de dados. O projeto cryptsetup documenta esse comportamento em seu FAQ oficial .
Erros comuns de iniciantes que você deve evitar.
| Erro | Por que isso importa | Abordagem mais segura |
|---|
Executando luksFormatno disco errado | Os dados existentes tornam-se inacessíveis. | Verifique primeiro o nome do dispositivo, o tamanho, os pontos de montagem e o inventário de armazenamento. |
Formatação /dev/sdbcom ext4 após a criação do LUKS | Isso sobrescreve a camada LUKS em vez de criar um sistema de arquivos dentro dela. | Executar mkfsem /dev/mapper/securedata. |
| Esquecer a senha | O LUKS foi projetado de forma que os dados não possam ser recuperados facilmente sem uma chave cadastrada. | Utilize o processo de recuperação de segredos aprovado pela sua organização e mantenha material de recuperação testado. |
| Supondo que a criptografia substitua as permissões do Linux. | Os dados montados estão disponíveis para processos com permissões suficientes do sistema operacional. | Mantenha a propriedade, as permissões, a política SELinux/AppArmor e os controles de aplicativos adequados. |
| Utilizando nomes de dispositivos instáveis na configuração de inicialização | As letras dos discos podem mudar. | Use UUIDs ou nomes de mapeadores estáveis quando apropriado. |
| Ignorando um teste de reinicialização | Uma montagem manual pode funcionar mesmo quando a configuração de inicialização estiver incorreta. | Teste a sequência de reinicialização real durante uma janela de manutenção. |
YaST e Cockpit são alternativas válidas.
Se você preferir um fluxo de trabalho gráfico, a SUSE oferece interfaces de gerenciamento compatíveis. O Guia de Segurança e Reforço do SLES 15 SP7 documenta a criptografia de partições no Expert Partitioner do YaST. A documentação do SUSE Linux Enterprise Server 16.0 também descreve a configuração de partições criptografadas no Cockpit, incluindo uma senha e opções de criptografia. Use a documentação do Expert Partitioner do SLES 15 SP7 ou o guia de administração do Cockpit do SLES 16.0 se o seu padrão operacional priorizar essas ferramentas.
Verificação final
Uma configuração bem-sucedida deve resistir a mais de um comando. Você deve conseguir reiniciar o sistema, desbloquear o volume pelo método pretendido, confirmar se o securedatamapeamento está ativo, verificar se o volume /data/secureestá montado e ler os arquivos esperados. Você também deve saber onde o processo de recuperação da senha e o backup do cabeçalho LUKS estão armazenados.
Este é o modelo mental útil a se ter em mente: o disco físico contém um contêiner LUKS; desbloqueá-lo cria um dispositivo de mapeamento; o dispositivo de mapeamento contém o sistema de arquivos; e o sistema de arquivos é montado em um diretório. Uma vez que essas camadas estejam claras, a maioria das soluções de problemas do LUKS se torna muito mais simples.









