Início
» LINUX
»
Como criptografar um pen drive USB no Linux com o VeraCrypt
Como criptografar um pen drive USB no Linux com o VeraCrypt
É possível criptografar um pen drive no Linux com o VeraCrypt criando um volume VeraCrypt hospedado no próprio dispositivo ou em uma de suas partições. O processo é simples, porém destrutivo: o dispositivo ou partição selecionado será formatado e os arquivos já armazenados serão perdidos.
Importante: Faça backup de tudo o que precisar antes de continuar. Você não precisa excluir manualmente todas as partições primeiro, mas certifique-se de selecionar o dispositivo USB correto no VeraCrypt. Este guia pressupõe que você esteja criando um novo volume criptografado, em vez de preservar os dados existentes.
Antes de criptografar a unidade USB
Instale o VeraCrypt a partir da página oficial de downloads do VeraCrypt . O projeto atualmente lista o VeraCrypt 1.26.29 como sua versão estável e fornece AppImages para Linux, instaladores genéricos, pacotes Debian/Ubuntu, pacotes RPM e versões para ARM64. Usar a página oficial de downloads também ajuda a evitar links de pacotes antigos e permite verificar as assinaturas ou checksums publicados.
Antes de abrir o assistente, conecte a unidade flash USB e identifique-a. No Linux, um comando como `ls` lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSpode ajudar a comparar o caminho do dispositivo, a capacidade, o modelo e as partições montadas. Não confie apenas no nome do dispositivo, como `/dev/sda`, /dev/sdbpois esses nomes podem mudar entre inicializações ou quando outras unidades são conectadas.
Criptografe a unidade flash USB no VeraCrypt.
1. Abra o VeraCrypt e inicie o assistente de volumes.
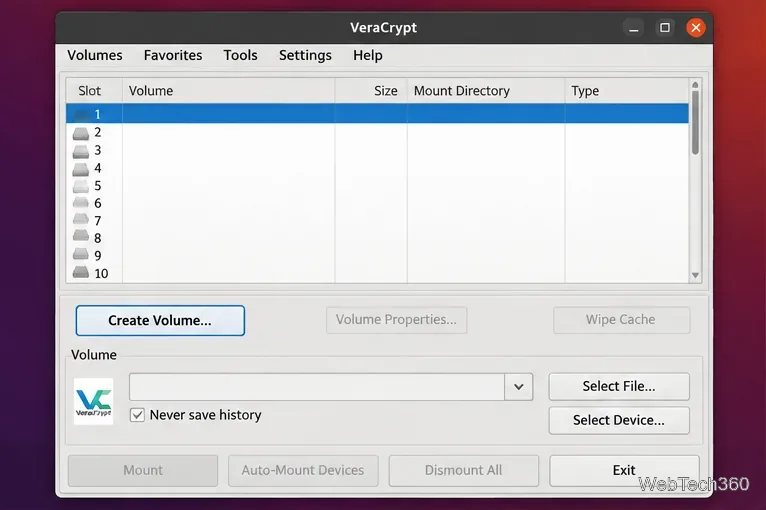
Inicie o VeraCrypt e clique em Criar Volume . O VeraCrypt suporta contêineres hospedados em arquivos e volumes hospedados em partições/dispositivos; para uma unidade USB criptografada, você deve usar a segunda opção.
Comece pela janela principal do VeraCrypt e abra o assistente de criação de volumes.
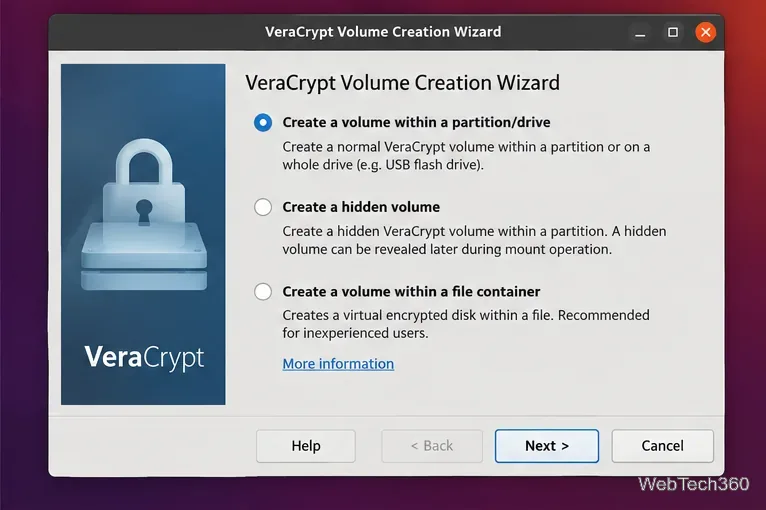
2. Escolha a opção de partição ou unidade.
Selecione a opção para criar um volume dentro de uma partição ou unidade. A nomenclatura pode variar de acordo com a plataforma ou versão; a documentação do VeraCrypt se refere a isso como um volume hospedado no dispositivo . Continue com Avançar .
Escolha a opção hospedada no dispositivo em vez de um contêiner de arquivos.
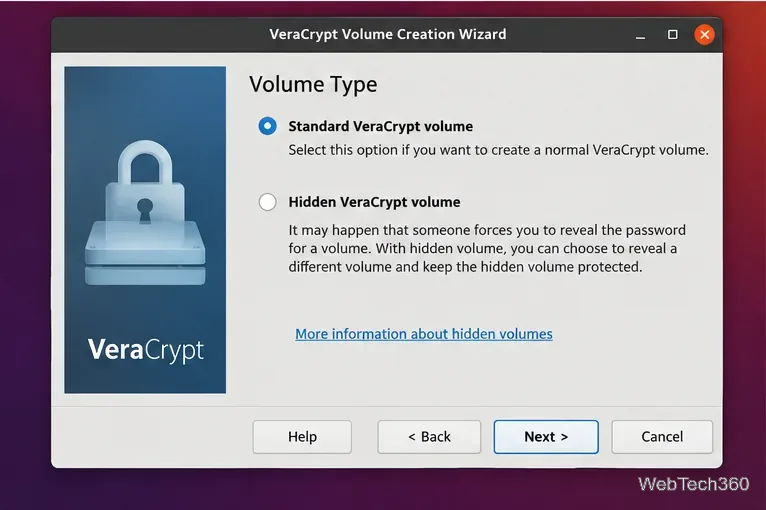
3. Crie um volume VeraCrypt padrão.
Selecione o volume VeraCrypt padrão, a menos que você precise especificamente de um volume oculto e compreenda seus requisitos adicionais. Para um pen drive criptografado comum, a opção padrão é a escolha mais simples.
Um volume padrão é a escolha usual para uma unidade USB criptografada.
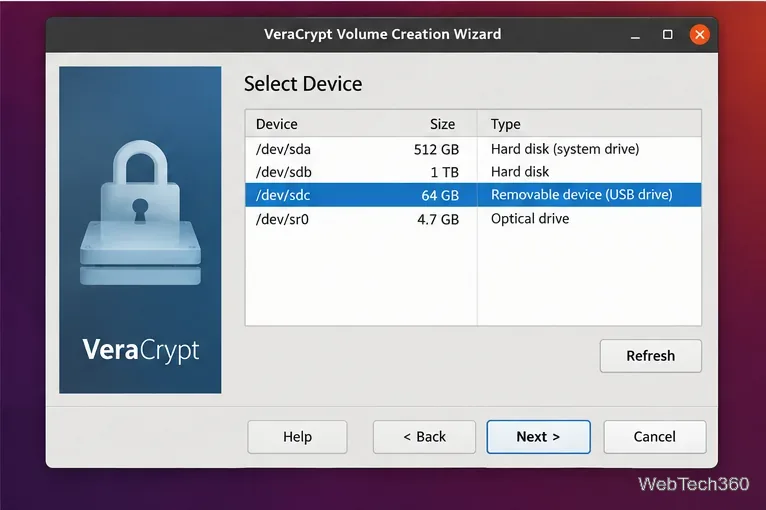
4. Selecione o dispositivo USB correto
Clique em Selecionar dispositivo e escolha o dispositivo USB ou partição desejada. Verifique se o tamanho e a identidade correspondem às informações exibidas na tela lsblk. Confira novamente esta tela: formatar a entrada errada pode corromper os dados em outro disco.
Antes de prosseguir, confirme o dispositivo USB verificando o caminho e a capacidade.
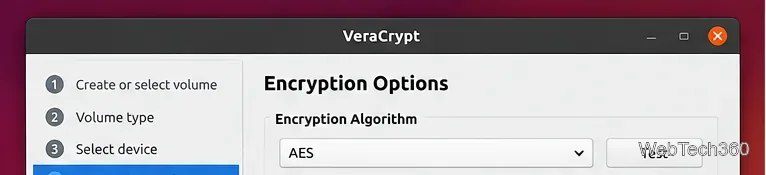
5. Analise as opções de criptografia.
Para a maioria dos usuários, manter as configurações de criptografia padrão do VeraCrypt é uma opção razoável. O programa suporta diversos algoritmos de criptografia e as versões mais recentes também oferecem opções adicionais de derivação de chaves para volumes que não sejam do sistema. Altere essas configurações somente se você tiver um requisito específico de compatibilidade ou política. A documentação oficial de criação de volumes explica as opções disponíveis.
Analise as configurações de criptografia e mantenha as configurações padrão, a menos que tenha um motivo específico para alterá-las.
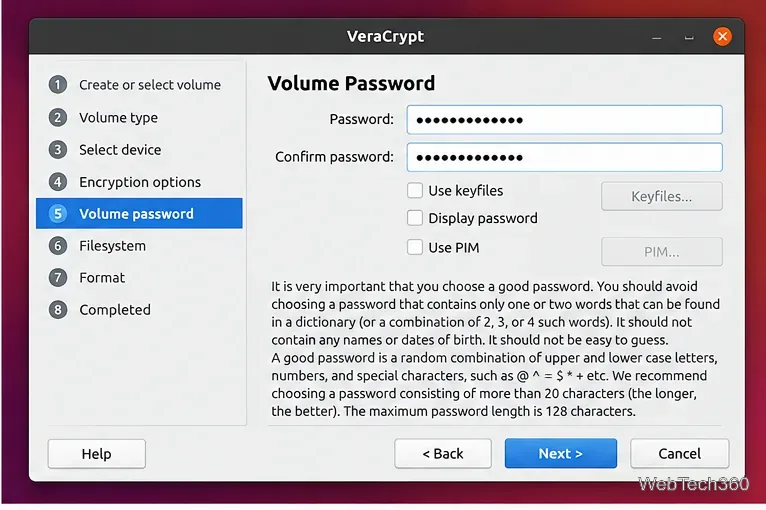
6. Defina uma senha de volume forte.
Digite uma senha longa e exclusiva e confirme-a. Não reutilize uma senha de login ou use uma senha fácil de adivinhar. Guarde a senha em um local seguro caso não consiga se lembrar dela com certeza; sem as credenciais corretas, os dados criptografados serão praticamente impossíveis de recuperar.
Crie e confirme uma senha forte para o volume USB criptografado.
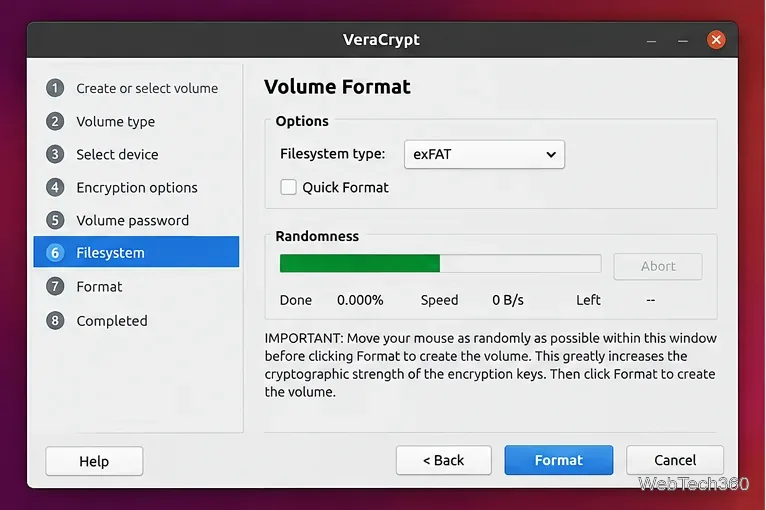
7. Escolha o sistema de arquivos e formate o volume.
Selecione um sistema de arquivos com base em onde você precisa usar a unidade. O exFAT é uma escolha prática quando a unidade USB precisa ser usada em sistemas Linux, Windows e macOS. Para uso exclusivo em Linux, o ext4 é uma opção comum. A versão para Linux do VeraCrypt pode criar volumes FAT, ext2, ext3, ext4, NTFS, exFAT e Btrfs quando o formatador de sistema necessário estiver disponível. O FAT é menos adequado quando você precisa de arquivos individuais maiores que 4 GiB.
Se você não tiver certeza sobre a Formatação Rápida , deixe-a desmarcada; a documentação do VeraCrypt recomenda a formatação normal (não rápida) em caso de dúvida. Mova o cursor pelo assistente quando solicitado a adicionar aleatoriedade e clique em Formatar . O tempo de criação depende do tamanho da unidade e se a Formatação Rápida está desativada.
Selecione o sistema de arquivos, deixe a opção Formatação Rápida desativada em caso de dúvida e crie o volume criptografado.
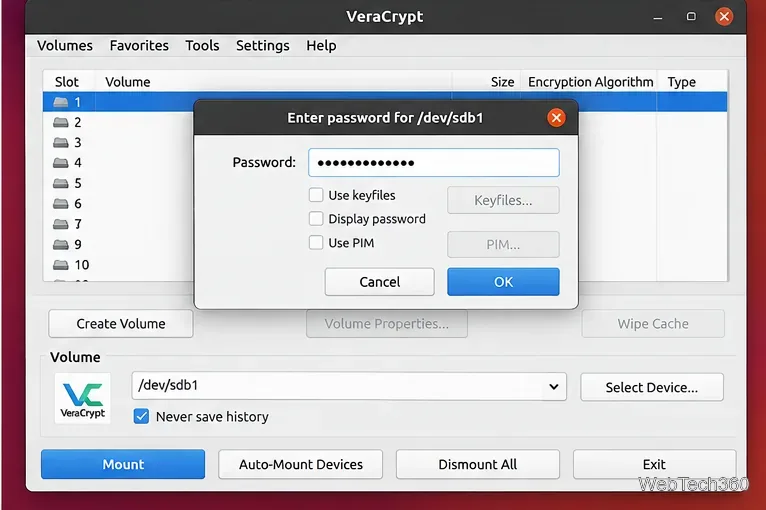
8. Conecte o USB criptografado quando precisar dele.
Após a criação do volume, retorne ao VeraCrypt. Use a opção Selecionar Dispositivo para escolher o volume USB criptografado, selecione um slot disponível e clique em Montar ; você também pode usar a opção Montar Dispositivos Automaticamente . Digite a senha do volume quando solicitado. O guia de montagem oficial documenta as opções de montagem disponíveis.
Monte o dispositivo USB criptografado através do VeraCrypt e insira a senha do volume.
Use o USB criptografado com segurança.
Desmonte o volume do VeraCrypt antes de desconectar a unidade. Conclua primeiro as transferências de arquivos, desmonte-o no VeraCrypt e, em seguida, remova o dispositivo USB do Linux com segurança.
Não formate a partição criptografada enquanto ela estiver desmontada. O VeraCrypt alerta que formatar um volume hospedado no dispositivo fora de seu estado montado destrói o volume do VeraCrypt.
Mantenha uma cópia de segurança separada dos arquivos importantes. A criptografia protege a confidencialidade; ela não protege contra falhas no pen drive, exclusão acidental ou danos físicos.
Utilize o VeraCrypt em outros computadores que necessitem de acesso. Os volumes do VeraCrypt são multiplataforma, mas o sistema de arquivos dentro do volume criptografado também deve ser compatível com o sistema operacional.
Para fluxos de trabalho em linha de comando no Linux, o VeraCrypt também oferece uma interface de texto, incluindo a criação interativa de volumes veracrypt -t -c. Consulte a documentação oficial da linha de comando para Linux e macOS para obter informações sobre as opções suportadas e as notas de segurança.