Como instalar o tema Paper GTK no Linux

Instale o tema Paper GTK a partir de repositórios Linux compatíveis, habilite-o para aplicativos GTK no GNOME Tweaks e veja o que o tema legado pode e não pode alterar.
Para encontrar vírus no Linux a partir da linha de comando, instale o ClamAV , atualize seu banco de dados de assinaturas com o FreshClam e execute o ClamScan nos arquivos ou pastas que deseja verificar. Adicione ` --recursive--include` para incluir subpastas e --infected`--show` para exibir as detecções sem listar todos os arquivos limpos. O ClamScan realiza uma verificação única e não precisa que o clamdserviço esteja em execução. Um relatório limpo significa que o ClamAV não encontrou nenhuma assinatura correspondente no conteúdo verificado; isso não prova que todos os arquivos são seguros.
O ClamAV detecta vírus e outros malwares em arquivos de sistemas Linux, mas é um conjunto de ferramentas para verificação de malware, e não um pacote completo de segurança para endpoints. Consulte a visão geral do ClamAV para obter detalhes sobre seu escopo.
Use o gerenciador de pacotes da sua distribuição quando houver um pacote ClamAV disponível e com suporte. Os responsáveis pelo projeto observam que os nomes dos pacotes e os caminhos de configuração podem variar de acordo com a distribuição; portanto, verifique a documentação do pacote da sua distribuição caso algum comando seja diferente. Estes são alguns exemplos de pacotes comuns:
| Distribuição | Comando de instalação |
|---|---|
| Ubuntu ou Debian | sudo apt install clamav clamav-freshclam |
| Fedora | sudo dnf install clamav clamav-update |
| Arch Linux | sudo pacman -S clamav |
| openSUSE | sudo zypper install clamav |
Se o seu gerenciador de pacotes indicar que um dos pacotes de atualização está indisponível, instale o pacote correspondente freshclamà sua versão. Evite copiar comandos de compilação de código-fonte antigos de guias desatualizados: os requisitos e a configuração de compilação atuais do ClamAV mudaram ao longo do tempo.
Confirme se o scanner está instalado:
clamscan --versão
O FreshClam baixa e atualiza os bancos de dados de assinaturas oficiais do ClamAV. Se a sua distribuição ainda não executa o atualizador FreshClam, inicie uma atualização manual com:
sudo freshclam
Alguns pacotes configuram um serviço de atualização em segundo plano. Se uma atualização manual informar que outro processo de atualização já está em execução, deixe o serviço terminar em vez de iniciar o FreshClam repetidamente. Verifique o nome do serviço usado pela sua distribuição; em alguns sistemas, é `service` clamav-freshclam. Mantenha as assinaturas atualizadas antes de cada verificação manual. A documentação do FreshClam explica como as atualizações do banco de dados funcionam.
Para inspecionar um arquivo baixado, substitua `<nome_do_arquivo>` sample.zippelo arquivo que deseja verificar:
clamscan --infected "$HOME/Downloads/sample.zip"
Você não precisa sudode permissões para arquivos que sua conta possa ler. Se receber erros de permissão, verifique um diretório que você controla ou execute o comando novamente com privilégios elevados, quando apropriado.
Para examinar um diretório e tudo o que estiver abaixo dele, use --recursive(forma abreviada -r):
clamscan --recursive --infected "$HOME/Downloads"
Sem a opção recursiva, o ClamScan verifica os arquivos no diretório especificado, mas não acessa seus subdiretórios. Adicione `--recursive` --verbosese quiser visualizar mais informações sobre a atividade de verificação ou use `--recursive` --log=FILEpara salvar um relatório.
Seu diretório pessoal é um bom ponto de partida, pois contém downloads e arquivos que você abre. Este comando examina a pasta pessoal do usuário atual e seus diretórios aninhados:
clamscan --recursive --infected "$HOME"
Para uma verificação mais abrangente dos locais de usuários e arquivos temporários, passe vários diretórios em um único comando:
sudo clamscan --recursive --infected /home /tmp /var/tmp
Adicione o caminho de uma unidade montada, como /media/$USER/DRIVE_NAME, se desejar inspecionar o armazenamento removível. Uma verificação completa do sistema de arquivos raiz também é possível com sudo clamscan --recursive --infected /, mas pode demorar bastante e pode reportar arquivos que não consegue ler ou sistemas de arquivos virtuais especiais. Pressione Ctrl+Cpara interromper. Trate erros de acesso como arquivos não verificados, não como resultados limpos. O ClamAV também aplica limites de verificação a alguns conteúdos grandes ou complexos; revise as opções e limites do ClamScan antes de interpretar uma verificação ampla.
Para manter um relatório para revisão posterior, adicione um caminho de log. Isso gravará o log scan.logno seu diretório atual:
clamscan -r -i --log=scan.log ~/Downloads
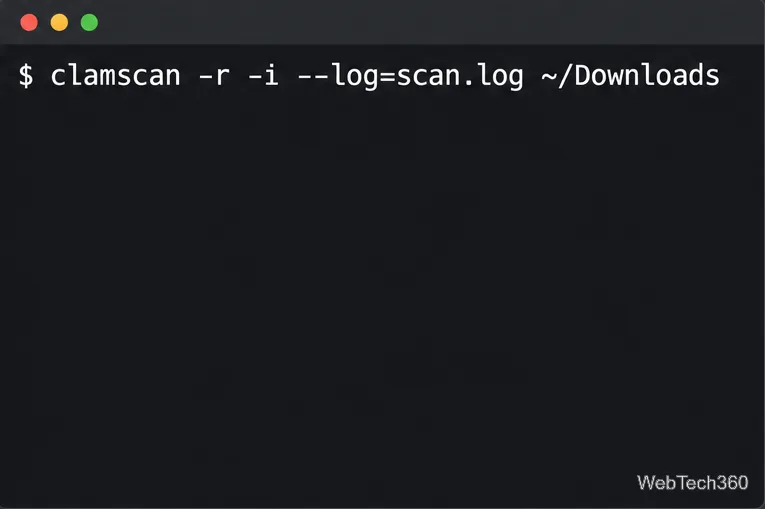
Abra o relatório salvo com less scan.log, ou leia o resumo que o ClamScan imprime ao terminar. Se o resumo disser Infected files: 0, nenhuma assinatura carregada correspondeu aos arquivos que foram verificados com sucesso. Uma linha terminada em FOUNDnome de um arquivo e da assinatura de detecção; é um alerta para investigar, não um motivo para abrir o arquivo.
--removeessa opção como resposta padrão. Podem ocorrer falsos positivos e a exclusão automática pode destruir um arquivo importante. O ClamAV documenta alternativas de quarentena e explica como analisar possíveis falsos positivos em seu guia de alertas de verificação .Para uma verificação comum, atualize as assinaturas primeiro, verifique a pasta Downloads e seu diretório pessoal recursivamente e, em seguida, revise quaisquer alertas e o resumo final. clamonaccO cliente do ClamAV pode fornecer monitoramento em tempo real clamd, mas isso requer configuração separada. Um comando simples clamscanverifica apenas os caminhos que você especificar.
Instale o tema Paper GTK a partir de repositórios Linux compatíveis, habilite-o para aplicativos GTK no GNOME Tweaks e veja o que o tema legado pode e não pode alterar.
Instale o SABnzbd no Ubuntu ou Debian, ou execute-o em um contêiner Docker em outro host Linux. Em seguida, abra a interface web e configure seu provedor e as pastas de download.
Capture o áudio da área de trabalho Linux no Audacity direcionando o fluxo de gravação para a fonte de monitor do seu dispositivo de saída. Siga os passos do PulseAudio e do PipeWire, dicas de exportação e correções para faixas silenciosas.
Instale o Dropbox no Linux a partir do pacote oficial, faça login, sincronize uma pasta local, gerencie a sincronização seletiva e verifique o status pela linha de comando.
Instale o Inkscape a partir dos repositórios da sua distribuição Linux, do PPA estável do Ubuntu, do Snap ou do Flathub, utilizando os comandos e notas atuais para escolher a origem do pacote.
O PulseEffects agora é Easy Effects. Instale o equalizador baseado em PipeWire com apt, DNF, Pacman ou Flatpak, direcione o áudio e salve as configurações.
Use o FSlint para analisar pastas selecionadas do Linux, verificar grupos duplicados e excluir arquivos redundantes com segurança, ou aprenda quando a fusão de links físicos é apropriada.
O antigo plugin OpenMediaVault para Plex foi arquivado. Configure o Plex no OMV 8 com OMV-Extras, o plugin Compose, armazenamento persistente e o contêiner oficial do Plex.
Aprenda como instalar o ClamAV, atualizar suas assinaturas, verificar arquivos e pastas do Linux recursivamente e revisar as detecções sem excluir arquivos automaticamente.
Limpe e acelere o Ubuntu com a limpeza segura do APT, verificações de armazenamento e controles de inicialização que ajudam a liberar espaço e solucionar problemas de lentidão na área de trabalho.