Como configurar o firewall do SLES 15 com o firewall-cmd

Configure o firewalld no SLES 15: verifique as zonas, permita serviços ou portas, salve regras permanentes, recarregue com segurança e verifique o acesso.
A instalação do Google Chrome no Gooroom OS é tecnicamente semelhante à instalação no Debian, mas há uma questão adicional a ser respondida primeiro: o computador é uma instalação comum do Gooroom ou um endpoint gerenciado centralmente e com segurança reforçada? Essa distinção é mais importante do que o próprio comando do Chrome.
Em outubro de 2026, o projeto Gooroom listava o Gooroom 4.5 como sua versão 4.x mais recente. As notas de lançamento mostram uma ISO amd64, kernel Linux 6.1, APT 2.6.1 e pacotes baseados no Debian 12. O projeto também documenta a proteção de integridade de executáveis e o gerenciamento centralizado como recursos de segurança opcionais. É importante ressaltar que a ISO pública não inclui, por padrão, os recursos de segurança do Gooroom, embora as organizações possam adicioná-los. Consulte a página oficial de download do Gooroom , as notas de lançamento do Gooroom 4.5 e a visão geral de segurança do Gooroom .
Este guia, portanto, utiliza uma abordagem que preserva as políticas: primeiro, verifica a máquina; se a instalação local for permitida, instala apenas o pacote Debian assinado pelo Google; mantém as proteções do Gooroom ativadas; e interrompe a instalação caso a política de gerenciamento bloqueie o pacote.
O APT é o gerenciador de pacotes usado pelos sistemas da família Debian para instalar software e resolver dependências. Um pacote .deb é o formato de pacote de software usado pelo Debian e distribuições compatíveis. O Gooroom 4.5 inclui o APT, e o Google oferece suporte oficial ao Chrome no Debian 10 de 64 bits ou superior, portanto, o formato do pacote é tecnicamente compatível com a base atual do Gooroom 4.x.
Isso não significa automaticamente que você está autorizado a instalá-lo. O Gooroom foi projetado para ambientes de trabalho seguros, e sua documentação oficial descreve a proteção de executáveis que verifica assinaturas e pode impedir a execução de programas não autorizados. Ele também oferece gerenciamento centralizado de endpoints. Em uma máquina pertencente à organização, esses controles fazem parte do projeto de segurança, não são um erro a ser contornado.
Ação: antes de baixar qualquer coisa em um dispositivo corporativo, escolar, governamental, de defesa ou gerenciado de qualquer outra forma, confirme se navegadores de terceiros e repositórios de pacotes externos são permitidos. Se sua organização exige que o software seja proveniente de um repositório interno ou de uma instalação feita pelo administrador, utilize esse método.
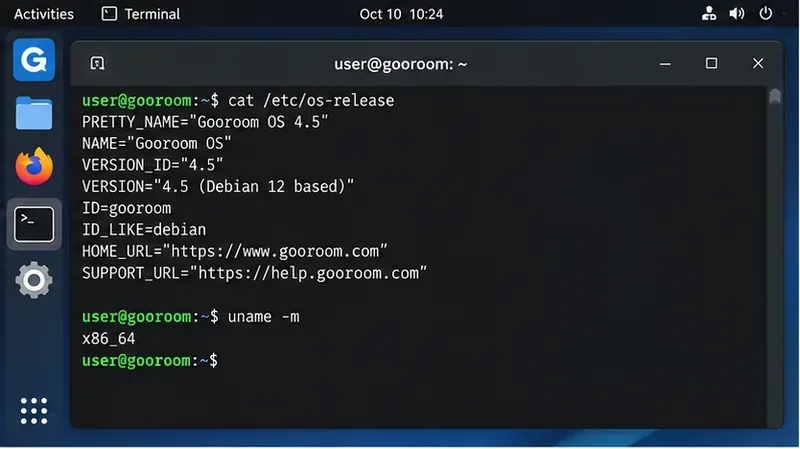
Abra o Terminal e examine o sistema operacional e a arquitetura. Esses comandos apenas leem informações do sistema:
cat /etc/os-release
uname -m
Na imagem comum oficial do Gooroom 4.5, você deve estar no caminho amd64/x86-64. Se uname -mocorrer um erro x86_64, escolha o pacote .deb de 64 bits do Google para Debian/Ubuntu. Não presuma que uma imagem ou pacote destinado a outra arquitetura de CPU funcionará.
Um equívoco comum é achar que "baseado em Debian" significa que todo pacote Debian é automaticamente seguro ou compatível com as políticas da organização. Compatibilidade e autorização são questões diferentes. Um pacote pode ser instalado com sucesso, mesmo violando a política de software aprovado da organização.
Não existe um único comando universal para o usuário final que comprove se um dispositivo Gooroom está ou não sendo gerenciado. As organizações podem personalizar o Gooroom e os detalhes de implantação do GPMS podem variar. No entanto, você pode coletar indícios sem alterar nada:
dpkg -l | grep -i gooroom
systemctl list-unit-files | grep -i gooroom
Esses comandos listam os pacotes e serviços instalados que contêm o nome Gooroom. A saída é apenas informativa; a presença ou ausência de um pacote específico não comprova definitivamente o status de gerenciamento.
Ação: se o dispositivo estiver registrado em uma organização ou se você não tiver certeza se o software está na lista de permissões, pergunte ao administrador se o Google Chrome está aprovado. Não desative a proteção de executáveis, a Inicialização Segura, os agentes de política ou os serviços do Gooroom apenas para que a instalação seja bem-sucedida.
Os requisitos atuais do Google para Linux listam o Debian 10 de 64 bits ou posterior como compatível. Abra as instruções oficiais de instalação do Chrome ou a página oficial de download do Chrome e escolha o .debpacote Debian/Ubuntu.
Evite baixar versões reempacotadas do Chrome de portais de software, servidores espelho aleatórios ou scripts que adicionam chaves de assinatura desconhecidas. Em um sistema com foco em segurança, reduzir o número de fontes confiáveis é especialmente importante.
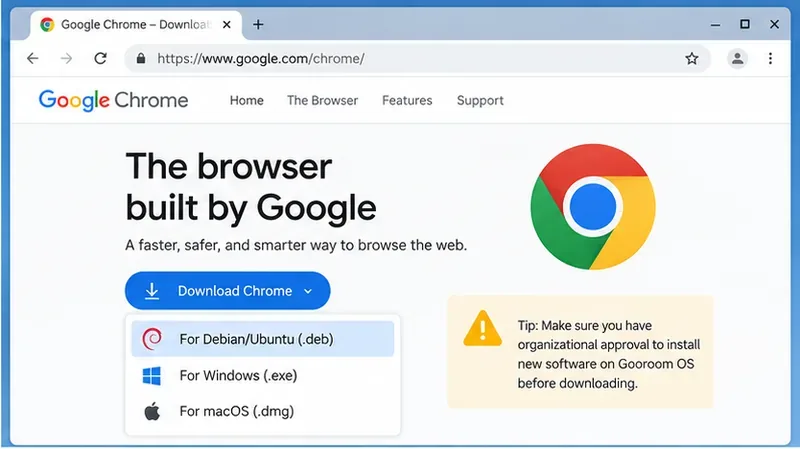

Para uma instalação padrão do Gooroom 4.5 amd64, o arquivo baixado normalmente tem um nome semelhante a google-chrome-stable_current_amd64.deb. Confirme se o arquivo está presente:
cd ~/Downloads
ls -lh google-chrome*.deb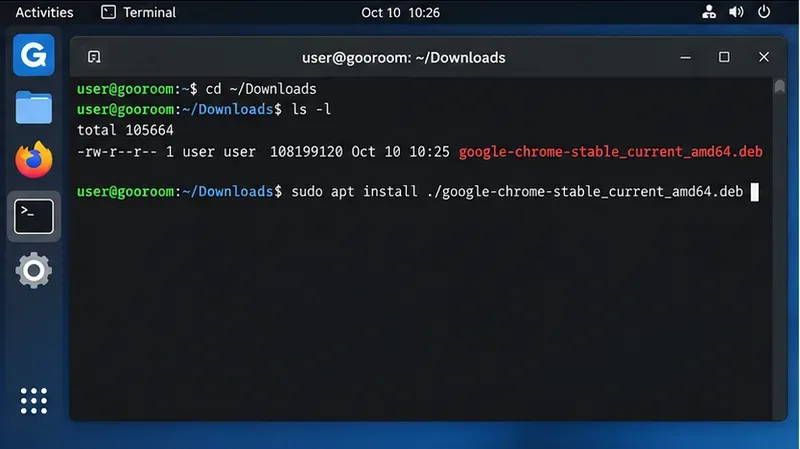
Em seguida, instale exatamente o arquivo que você baixou:
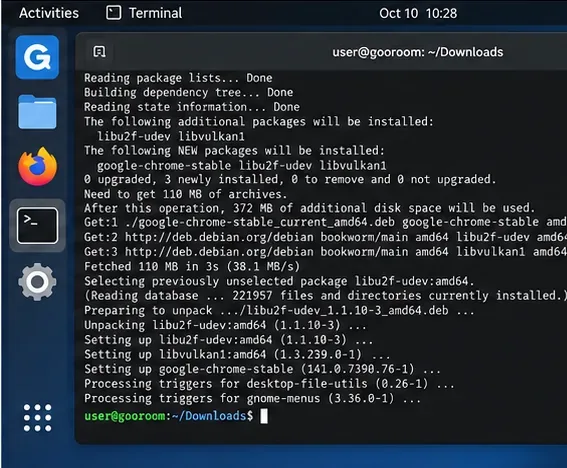
sudo apt install ./google-chrome-stable_current_amd64.debO uso do apt install ./package.deb`apt-get` permite que o APT resolva as dependências dos repositórios configurados. Você precisará de uma senha de administrador. Leia o resumo da transação antes de aceitá-la. Se o APT informar que a operação está bloqueada por política, proteção de executáveis ou privilégios insuficientes, interrompa o processo. Essa é uma decisão de política que deve ser resolvida com o administrador, e não um motivo para desativar os controles de segurança.
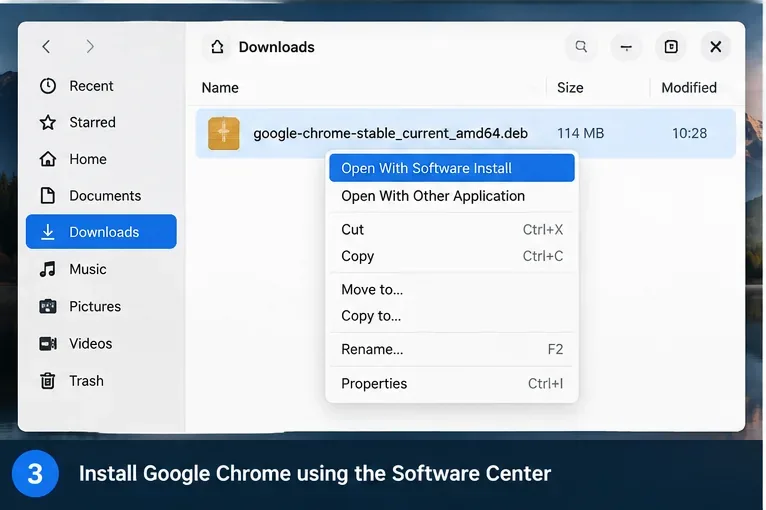
Algumas versões do Gooroom para desktop podem associar arquivos .deb a um instalador gráfico de software. Se for o seu caso, ao abrir o pacote baixado, você poderá encontrar a opção "Instalar" e será solicitada a sua senha de administrador. Como os aplicativos de desktop variam de acordo com a versão do Gooroom e a personalização da organização, o método pelo terminal descrito acima é a referência mais previsível.
O Google informa que a instalação do Chrome no Linux normalmente adiciona o repositório de software do Google, permitindo que o gerenciador de pacotes mantenha o Chrome atualizado. O Google também publica as chaves de assinatura do Linux usadas para verificar seus pacotes. Você pode consultar os detalhes oficiais na página de Repositórios de Software do Google para Linux .
Isso é conveniente em um computador pessoal não gerenciado, pois as correções de segurança do navegador podem ser disponibilizadas por meio de atualizações normais de pacotes. No entanto, em um endpoint Gooroom com gerenciamento rigoroso, um repositório externo pode exigir aprovação. Algumas organizações replicam internamente os pacotes aprovados ou implementam versões corrigidas por meio do gerenciamento de endpoints.
Ação: não suprima as atualizações do Chrome apenas para contornar uma regra de administrador. Se repositórios externos forem proibidos, peça ao administrador para fornecer o Chrome por meio do canal de software aprovado. O Google documenta métodos de administrador para controlar as atualizações do Linux, mas essas são decisões de implantação, não uma forma de contornar as regras para usuários finais. Consulte a documentação do Google sobre gerenciamento de atualizações do Linux .
Inicie o Chrome a partir do menu de aplicativos ou execute o seguinte comando:
google-chromeVocê pode confirmar a versão instalada com:
google-chrome --version
Para políticas empresariais específicas do Chrome, digite `chrome://server` chrome://policyna barra de endereços. No Linux, os administradores também podem implantar arquivos JSON de política do Chrome em locais como `/usr/local/bin` /etc/opt/chrome/policies/managed. O Google documenta esse modelo em seu guia de gerenciamento de políticas do Chrome .
Não confunda as políticas do Chrome com as políticas do Gooroom OS. chrome://policyO relatório mostra a política do navegador conhecida pelo Chrome; isso não prova que a proteção de executáveis do Gooroom, as regras do GPMS, os controles de rede ou outras restrições de endpoint estejam ausentes.
Sua conta não está autorizada a instalar pacotes do sistema. Em um endpoint gerenciado pela organização, esse é o comportamento esperado. Peça ao administrador para implantar o Chrome em vez de tentar obter ou contornar privilégios elevados.
Em uma implementação Gooroom reforçada, a proteção de executáveis pode bloquear programas não autorizados ou não aprovados. A documentação oficial do Gooroom descreve explicitamente o bloqueio de programas instalados sem autorização. Não desative essa proteção. Capture a mensagem de erro e envie-a ao administrador para que o pacote possa ser aprovado pelo processo normal da organização.
Não tente contornar a verificação de assinatura marcando um repositório não verificado como confiável. Primeiro, confirme se o repositório é oficial do Google e compare as informações da chave de assinatura com a documentação do repositório do Google. Erros na assinatura do pacote são sinais de segurança e não devem ser ignorados.
Se o computador for gerenciado e o Chrome não tiver sido aprovado, notifique o administrador em vez de tentar ocultar a alteração. Em uma máquina não gerenciada, o Chrome pode ser removido com [comando/método de remoção] sudo apt remove google-chrome-stable. Em uma máquina gerenciada, deixe que a equipe de TI decida se a configuração do repositório associado também precisa ser removida ou substituída por um espelho interno.
O Gooroom já inclui um navegador baseado no Chromium, projetado em torno de seu modelo de segurança. A visão geral oficial do Gooroom descreve processos de navegação confiáveis e não confiáveis separados, além de políticas de segurança de navegador diferenciadas. O Chrome ainda pode ser necessário para um aplicativo web corporativo específico, fluxo de trabalho da conta do Google, extensão, matriz de testes ou requisito de suporte do fornecedor, mas não substitui automaticamente o navegador Gooroom.
Para uma instalação pessoal do Gooroom, usar o Chrome é principalmente uma questão de compatibilidade. Para uma implementação gerenciada em um ambiente de trabalho, a escolha do navegador também é uma decisão relacionada à arquitetura de segurança. Se um aplicativo funciona no navegador Gooroom, manter o navegador suportado pela organização geralmente reduz a complexidade de manutenção e políticas. Se o Chrome for necessário, a solução mais simples é a implementação aprovada pelo administrador, com atualizações e políticas de navegador configuradas centralmente.
A regra mais segura é simples: trate um bloqueio de política do Gooroom como uma instrução, não como um obstáculo. Em um sistema Gooroom 4.5 não gerenciado, instalar o pacote .deb oficial do Google com o APT é fácil. Em um endpoint gerenciado, a instalação correta é aquela que sua organização pode aprovar, atualizar, auditar e dar suporte.
Configure o firewalld no SLES 15: verifique as zonas, permita serviços ou portas, salve regras permanentes, recarregue com segurança e verifique o acesso.
Habilite a aplicação de patches em tempo real no kernel do SLES 15 SP7, aplique correções compatíveis sem reiniciar, verifique os patches ativos e entenda quando ainda é necessário reiniciar o kernel.
Ative o modo FIPS no SLES 15 com o utilitário de configuração compatível com a SUSE, reinicie com segurança, verifique o status do kernel e da política criptográfica e verifique os limites de certificação.
Instale o Google Chrome no Gooroom OS com segurança usando pacotes .deb oficiais, APT, verificações de políticas, orientações de atualização e correções para dispositivos gerenciados.
Encaminhe com segurança os logs do sistema SLES para um servidor syslog remoto usando rsyslog, certificados TLS, verificação de nome do par, filas, validação e testes.
Integre o SLES 15 ao Active Directory com o SSSD usando o YaST. Prepare o DNS e o horário, configure os logins de domínio, verifique o Kerberos e compare o SSSD, o Winbind e o realmd.
Fix RTL8821CE Wi-Fi on Pardus Linux by checking the built-in rtw88 driver, Realtek firmware, rfkill, NetworkManager, and safe fallback options.
Diagnosticar e corrigir falhas de resolução de DNS no Debian 12 com systemd-resolved, incluindo resolv.conf, NetworkManager, networkd, cache e verificação.
Instale o Pardus 25.2 ao lado do Windows 11 fazendo um backup, reduzindo o volume do Windows, inicializando a partir de um USB UEFI e protegendo as partições EFI e de recuperação existentes.
Diagnosticar falhas de atualização do Zypper com HTTP 500 no SUSE Linux Enterprise Server. Identificar o repositório com falha, verificar proxies e registros e, em seguida, atualizar os metadados com segurança.



